
#btcpay
btcpay
1,750 lượt xem
44 đang thảo luận
Phổ biến
Mới nhất
·
--
**SỐC! VÍ BITCOIN CỦA BẠN CÓ ĐANG GẶP NGUY HIỂM? BTCPay PHÁT ĐI CẢNH BÁO KHẨN CẤP!**
Anh em cộng đồng crypto chắc chắn không thể bỏ qua tin tức cực nóng này, có thể ảnh hưởng trực tiếp đến tài sản của những ai đang sử dụng các công cụ thanh toán Bitcoin tự quản lý!
Dưới đây là tóm tắt nhanh những điểm chính bạn cần biết:
* **BTCPay Server**, một dự án mã nguồn mở cung cấp công cụ thanh toán Bitcoin phổ biến, vừa đưa ra một **cảnh báo khẩn cấp** cho người dùng của mình.
* Theo đó, dự án đang kêu gọi cộng đồng người dùng **TẮT NGAY LẬP TỨC** các server của họ sau khi nhận được hàng loạt báo cáo về việc **ví Bitcoin bị rút cạn (drained wallets)** một cách đáng ngờ.
* Dự án hiện đang trong quá trình điều tra, nhưng nhà sáng lập cho biết các báo cáo ban đầu có vẻ tập trung vào các phiên bản BTCPay Server cũ hơn 2.4.2. Hiện chưa có con số thiệt hại chính thức hay thông báo về bản vá lỗi cụ thể.
---
**Góc nhìn cá nhân từ mình:**
Sự cố này là lời nhắc nhở đắt giá và đầy tính cảnh tỉnh về tầm quan trọng của **tính bảo mật tuyệt đối** trong không gian crypto, đặc biệt là khi chúng ta sử dụng các công cụ mã nguồn mở hoặc tự quản lý tài sản. Dù tin tức này không tác động trực tiếp lên giá $BTC ngay lập tức, nhưng nó có thể tạo ra một làn sóng tâm lý lo ngại nhất thời đối với các giải pháp thanh toán Bitcoin và các phương pháp tự quản lý ví.
**Bài học rút ra là:** Luôn ưu tiên cập nhật phần mềm của bạn lên phiên bản mới nhất, kiểm tra kỹ lưỡng mọi nguồn gốc phần mềm và không bao giờ lơ là vấn đề bảo mật. Đối với những ai sử dụng BTCPay Server, hành động nhanh chóng là tối quan trọng. Thị trường sẽ luôn ưu tiên sự minh bạch và những giải pháp an toàn nhất!
---
Anh em nghĩ sao về sự cố bảo mật nghiêm trọng này? Liệu đây có phải là lời cảnh tỉnh đủ mạnh cho toàn bộ cộng đồng tự quản lý tài sản? Hãy để lại bình luận và chia sẻ quan điểm của bạn phía dưới nhé!
Và đừng quên bấm **Theo Dõi** mình trên Binance Square để cập nhật những phân tích chuyên sâu và tin tức nóng hổi nhất về thị trường crypto!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
**SỐC! VÍ BITCOIN CỦA BẠN CÓ ĐANG GẶP NGUY HIỂM? BTCPay PHÁT ĐI CẢNH BÁO KHẨN CẤP!**
Anh em cộng đồng crypto chắc chắn không thể bỏ qua tin tức cực nóng này, có thể ảnh hưởng trực tiếp đến tài sản của những ai đang sử dụng các công cụ thanh toán Bitcoin tự quản lý!
Dưới đây là tóm tắt nhanh những điểm chính bạn cần biết:
* **BTCPay Server**, một dự án mã nguồn mở cung cấp công cụ thanh toán Bitcoin phổ biến, vừa đưa ra một **cảnh báo khẩn cấp** cho người dùng của mình.
* Theo đó, dự án đang kêu gọi cộng đồng người dùng **TẮT NGAY LẬP TỨC** các server của họ sau khi nhận được hàng loạt báo cáo về việc **ví Bitcoin bị rút cạn (drained wallets)** một cách đáng ngờ.
* Dự án hiện đang trong quá trình điều tra, nhưng nhà sáng lập cho biết các báo cáo ban đầu có vẻ tập trung vào các phiên bản BTCPay Server cũ hơn 2.4.2. Hiện chưa có con số thiệt hại chính thức hay thông báo về bản vá lỗi cụ thể.
---
**Góc nhìn cá nhân từ mình:**
Sự cố này là lời nhắc nhở đắt giá và đầy tính cảnh tỉnh về tầm quan trọng của **tính bảo mật tuyệt đối** trong không gian crypto, đặc biệt là khi chúng ta sử dụng các công cụ mã nguồn mở hoặc tự quản lý tài sản. Dù tin tức này không tác động trực tiếp lên giá $BTC ngay lập tức, nhưng nó có thể tạo ra một làn sóng tâm lý lo ngại nhất thời đối với các giải pháp thanh toán Bitcoin và các phương pháp tự quản lý ví.
**Bài học rút ra là:** Luôn ưu tiên cập nhật phần mềm của bạn lên phiên bản mới nhất, kiểm tra kỹ lưỡng mọi nguồn gốc phần mềm và không bao giờ lơ là vấn đề bảo mật. Đối với những ai sử dụng BTCPay Server, hành động nhanh chóng là tối quan trọng. Thị trường sẽ luôn ưu tiên sự minh bạch và những giải pháp an toàn nhất!
---
Anh em nghĩ sao về sự cố bảo mật nghiêm trọng này? Liệu đây có phải là lời cảnh tỉnh đủ mạnh cho toàn bộ cộng đồng tự quản lý tài sản? Hãy để lại bình luận và chia sẻ quan điểm của bạn phía dưới nhé!
Và đừng quên bấm **Theo Dõi** mình trên Binance Square để cập nhật những phân tích chuyên sâu và tin tức nóng hổi nhất về thị trường crypto!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
Anh em cộng đồng crypto chắc chắn không thể bỏ qua tin tức cực nóng này, có thể ảnh hưởng trực tiếp đến tài sản của những ai đang sử dụng các công cụ thanh toán Bitcoin tự quản lý!
Dưới đây là tóm tắt nhanh những điểm chính bạn cần biết:
* **BTCPay Server**, một dự án mã nguồn mở cung cấp công cụ thanh toán Bitcoin phổ biến, vừa đưa ra một **cảnh báo khẩn cấp** cho người dùng của mình.
* Theo đó, dự án đang kêu gọi cộng đồng người dùng **TẮT NGAY LẬP TỨC** các server của họ sau khi nhận được hàng loạt báo cáo về việc **ví Bitcoin bị rút cạn (drained wallets)** một cách đáng ngờ.
* Dự án hiện đang trong quá trình điều tra, nhưng nhà sáng lập cho biết các báo cáo ban đầu có vẻ tập trung vào các phiên bản BTCPay Server cũ hơn 2.4.2. Hiện chưa có con số thiệt hại chính thức hay thông báo về bản vá lỗi cụ thể.
---
**Góc nhìn cá nhân từ mình:**
Sự cố này là lời nhắc nhở đắt giá và đầy tính cảnh tỉnh về tầm quan trọng của **tính bảo mật tuyệt đối** trong không gian crypto, đặc biệt là khi chúng ta sử dụng các công cụ mã nguồn mở hoặc tự quản lý tài sản. Dù tin tức này không tác động trực tiếp lên giá $BTC ngay lập tức, nhưng nó có thể tạo ra một làn sóng tâm lý lo ngại nhất thời đối với các giải pháp thanh toán Bitcoin và các phương pháp tự quản lý ví.
**Bài học rút ra là:** Luôn ưu tiên cập nhật phần mềm của bạn lên phiên bản mới nhất, kiểm tra kỹ lưỡng mọi nguồn gốc phần mềm và không bao giờ lơ là vấn đề bảo mật. Đối với những ai sử dụng BTCPay Server, hành động nhanh chóng là tối quan trọng. Thị trường sẽ luôn ưu tiên sự minh bạch và những giải pháp an toàn nhất!
---
Anh em nghĩ sao về sự cố bảo mật nghiêm trọng này? Liệu đây có phải là lời cảnh tỉnh đủ mạnh cho toàn bộ cộng đồng tự quản lý tài sản? Hãy để lại bình luận và chia sẻ quan điểm của bạn phía dưới nhé!
Và đừng quên bấm **Theo Dõi** mình trên Binance Square để cập nhật những phân tích chuyên sâu và tin tức nóng hổi nhất về thị trường crypto!
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
31

BTCPay Server cảnh báo về nguy cơ đánh cắp ví nóng do phần mềm lỗi thời
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
BTCPay Server cảnh báo về nguy cơ đánh cắp ví nóng do phần mềm lỗi thời
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
- Kẻ tấn công đánh cắp tiền từ ví nóng của BTCPay Server do phần mềm lỗi thời.
- Các nhà vận hành được khuyến nghị tắt máy chủ ngay lập tức để ngăn chặn mất tiền.
- Sự cố nhấn mạnh tầm quan trọng của việc cập nhật phần mềm thường xuyên trong hệ sinh thái thanh toán tiền mã hóa.
#BinanceSquare #CryptoNews #BTCPay #Security
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
225
·
--
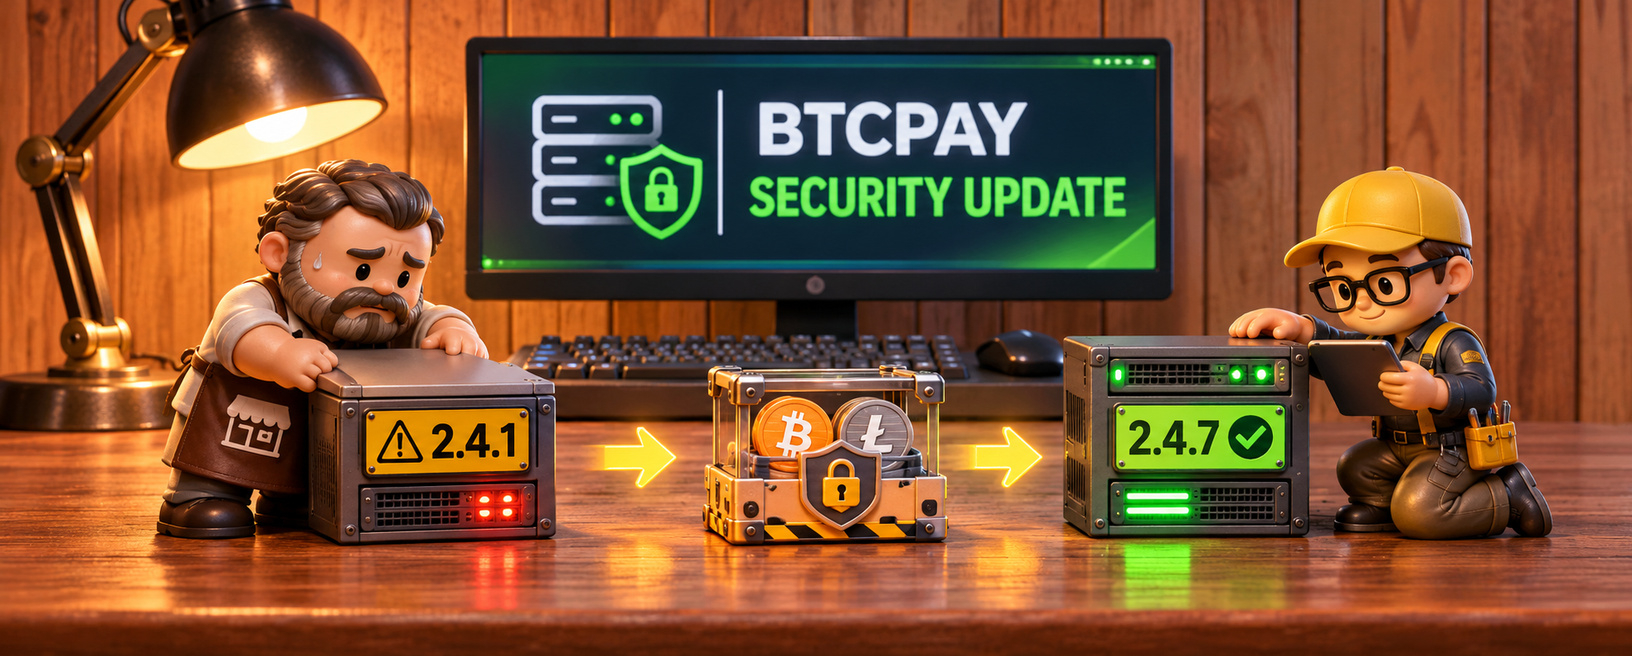
🚨 BTCPay Server xác nhận BTC và LTC đã bị đánh cắp từ các ví nóng trên những bản cài đặt phiên bản 2.4.1 trở xuống.
Đối với chủ sở hữu các máy chủ này, chỉ cập nhật thôi là chưa đủ. Dự án khuyến nghị chuyển số dư sang ví mới, triển khai máy chủ sạch và thay thế các khóa truy cập. Các bản cài đặt đã chạy phiên bản 2.4.2 trở lên vào ngày 1 tháng 11 không bị phát hiện chịu những cuộc tấn công này.
Nguồn: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
🚨 BTCPay Server xác nhận BTC và LTC đã bị đánh cắp từ các ví nóng trên những bản cài đặt phiên bản 2.4.1 trở xuống.
Đối với chủ sở hữu các máy chủ này, chỉ cập nhật thôi là chưa đủ. Dự án khuyến nghị chuyển số dư sang ví mới, triển khai máy chủ sạch và thay thế các khóa truy cập. Các bản cài đặt đã chạy phiên bản 2.4.2 trở lên vào ngày 1 tháng 11 không bị phát hiện chịu những cuộc tấn công này.
Nguồn: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
Đối với chủ sở hữu các máy chủ này, chỉ cập nhật thôi là chưa đủ. Dự án khuyến nghị chuyển số dư sang ví mới, triển khai máy chủ sạch và thay thế các khóa truy cập. Các bản cài đặt đã chạy phiên bản 2.4.2 trở lên vào ngày 1 tháng 11 không bị phát hiện chịu những cuộc tấn công này.
Nguồn: BTCPay Server, 02.11.2026.
#BTCPay #Bitcoin
35
·
--
Xem bản dịch
بعد التنبيه العام بإيقاف الخوادم، حدّد فريق BTCPay نطاق الهجوم المبلّغ عنه بإصدارات 2.4.1 وما قبلها؛ وما عنده بلاغات موثوقة عن سحب من 2.4.7 حتى الآن. ما أعلن رقم خسائر أو سبب دخول المهاجم. افحصوا إصداركم؟ 🛡️₿🔎 $BTC #BTCPay #Bitcoin
بعد التنبيه العام بإيقاف الخوادم، حدّد فريق BTCPay نطاق الهجوم المبلّغ عنه بإصدارات 2.4.1 وما قبلها؛ وما عنده بلاغات موثوقة عن سحب من 2.4.7 حتى الآن. ما أعلن رقم خسائر أو سبب دخول المهاجم. افحصوا إصداركم؟ 🛡️₿🔎 $BTC #BTCPay #Bitcoin
108

·
--
Bài viết
BTCPay Server cảnh báo thương nhân tắt máy chủ sau các thông tin về vụ trộm Bitcoin từ ví nóngBTCPay Server đã cảnh báo các thương nhân và đơn vị vận hành hệ thống thanh toán tự lưu trữ đưa máy chủ của họ ngoại tuyến, sau khi có thông tin kẻ tấn công đang quét vét Bitcoin từ các ví nóng được kết nối.
Thông báo khẩn cấp được đăng trên tài khoản chính thức của dự án vào khoảng 22:25 UTC ngày 1 tháng 11 năm 2026, yêu cầu các đơn vị vận hành tắt các phiên bản BTCPay Server của họ trong khi các nhà phát triển điều tra những vụ xâm nhập được báo cáo.
Sự cố này làm dấy lên lo ngại đối với các thương nhân sử dụng hạ tầng thanh toán Bitcoin tự lưu trữ để tránh các bên trung gian thanh toán truyền thống. Sự việc cũng làm nổi bật một thách thức về bảo mật đối với phần mềm nguồn mở: bản vá lỗ hổng chỉ bảo vệ những cài đặt thực sự nhận và áp dụng bản cập nhật.
BTCPay Server cảnh báo thương nhân tắt máy chủ sau các thông tin về vụ trộm Bitcoin từ ví nóng
BTCPay Server đã cảnh báo các thương nhân và đơn vị vận hành hệ thống thanh toán tự lưu trữ đưa máy chủ của họ ngoại tuyến, sau khi có thông tin kẻ tấn công đang quét vét Bitcoin từ các ví nóng được kết nối.
Thông báo khẩn cấp được đăng trên tài khoản chính thức của dự án vào khoảng 22:25 UTC ngày 1 tháng 11 năm 2026, yêu cầu các đơn vị vận hành tắt các phiên bản BTCPay Server của họ trong khi các nhà phát triển điều tra những vụ xâm nhập được báo cáo.
Sự cố này làm dấy lên lo ngại đối với các thương nhân sử dụng hạ tầng thanh toán Bitcoin tự lưu trữ để tránh các bên trung gian thanh toán truyền thống. Sự việc cũng làm nổi bật một thách thức về bảo mật đối với phần mềm nguồn mở: bản vá lỗ hổng chỉ bảo vệ những cài đặt thực sự nhận và áp dụng bản cập nhật.
Thông báo khẩn cấp được đăng trên tài khoản chính thức của dự án vào khoảng 22:25 UTC ngày 1 tháng 11 năm 2026, yêu cầu các đơn vị vận hành tắt các phiên bản BTCPay Server của họ trong khi các nhà phát triển điều tra những vụ xâm nhập được báo cáo.
Sự cố này làm dấy lên lo ngại đối với các thương nhân sử dụng hạ tầng thanh toán Bitcoin tự lưu trữ để tránh các bên trung gian thanh toán truyền thống. Sự việc cũng làm nổi bật một thách thức về bảo mật đối với phần mềm nguồn mở: bản vá lỗ hổng chỉ bảo vệ những cài đặt thực sự nhận và áp dụng bản cập nhật.
1
383
·
--
Ví nóng BTCPay bị rút sạch: phiên bản 2.4.1 và cũ hơn bị ảnh hưởng, nhà phát triển khuyến nghị tắt máy chủ trướcBTCPay Server khẩn cấp yêu cầu các thương nhân tắt máy chủ. Dự án nhận được báo cáo về ví nóng bị rút sạch vào Chủ nhật, sau đó xác nhận cuộc tấn công nhắm vào phiên bản 2.4.1 phát hành ngày 23 tháng 7 năm 2026 và các phiên bản cũ hơn; hiện chưa có báo cáo đáng tin cậy về việc tiền bị đánh cắp từ phiên bản mới nhất 2.4.7 (Decrypt, Cointelegraph, ngày 1–2 tháng 11). Kẻ tấn công đăng nhập vào các máy chủ bị ảnh hưởng bằng quyền quản trị viên. Nhà phát triển chưa công bố số lượng thương nhân bị ảnh hưởng và tổng thiệt hại.
Phiên bản 2.4.7 được phát hành vào thứ Năm dưới dạng bản cập nhật khẩn cấp để khắc phục một lỗ hổng nghiêm trọng và nhiều lỗ hổng mức độ trung bình, do máy quét của Anthropic phát hiện; chưa rõ cuộc tấn công này có khai thác các lỗ hổng đó hay không. Mô hình tự lưu trữ và ví nóng đặt khóa riêng trên máy chủ có kết nối mạng, nên chỉ cần một điểm bị xâm nhập là có thể trực tiếp dẫn đến mất tiền. Không có dấu hiệu cho thấy bản thân mạng Bitcoin có lỗ hổng.
Ví nóng BTCPay bị rút sạch: phiên bản 2.4.1 và cũ hơn bị ảnh hưởng, nhà phát triển khuyến nghị tắt máy chủ trước
BTCPay Server khẩn cấp yêu cầu các thương nhân tắt máy chủ. Dự án nhận được báo cáo về ví nóng bị rút sạch vào Chủ nhật, sau đó xác nhận cuộc tấn công nhắm vào phiên bản 2.4.1 phát hành ngày 23 tháng 7 năm 2026 và các phiên bản cũ hơn; hiện chưa có báo cáo đáng tin cậy về việc tiền bị đánh cắp từ phiên bản mới nhất 2.4.7 (Decrypt, Cointelegraph, ngày 1–2 tháng 11). Kẻ tấn công đăng nhập vào các máy chủ bị ảnh hưởng bằng quyền quản trị viên. Nhà phát triển chưa công bố số lượng thương nhân bị ảnh hưởng và tổng thiệt hại.
Phiên bản 2.4.7 được phát hành vào thứ Năm dưới dạng bản cập nhật khẩn cấp để khắc phục một lỗ hổng nghiêm trọng và nhiều lỗ hổng mức độ trung bình, do máy quét của Anthropic phát hiện; chưa rõ cuộc tấn công này có khai thác các lỗ hổng đó hay không. Mô hình tự lưu trữ và ví nóng đặt khóa riêng trên máy chủ có kết nối mạng, nên chỉ cần một điểm bị xâm nhập là có thể trực tiếp dẫn đến mất tiền. Không có dấu hiệu cho thấy bản thân mạng Bitcoin có lỗ hổng.
Phiên bản 2.4.7 được phát hành vào thứ Năm dưới dạng bản cập nhật khẩn cấp để khắc phục một lỗ hổng nghiêm trọng và nhiều lỗ hổng mức độ trung bình, do máy quét của Anthropic phát hiện; chưa rõ cuộc tấn công này có khai thác các lỗ hổng đó hay không. Mô hình tự lưu trữ và ví nóng đặt khóa riêng trên máy chủ có kết nối mạng, nên chỉ cần một điểm bị xâm nhập là có thể trực tiếp dẫn đến mất tiền. Không có dấu hiệu cho thấy bản thân mạng Bitcoin có lỗ hổng.
51

·
--
Các nhà bán hàng khoan ngủ: BTCPay khẩn cấp yêu cầu dừng hoạt động giữa đêm, ví nóng đang bị vét sạch
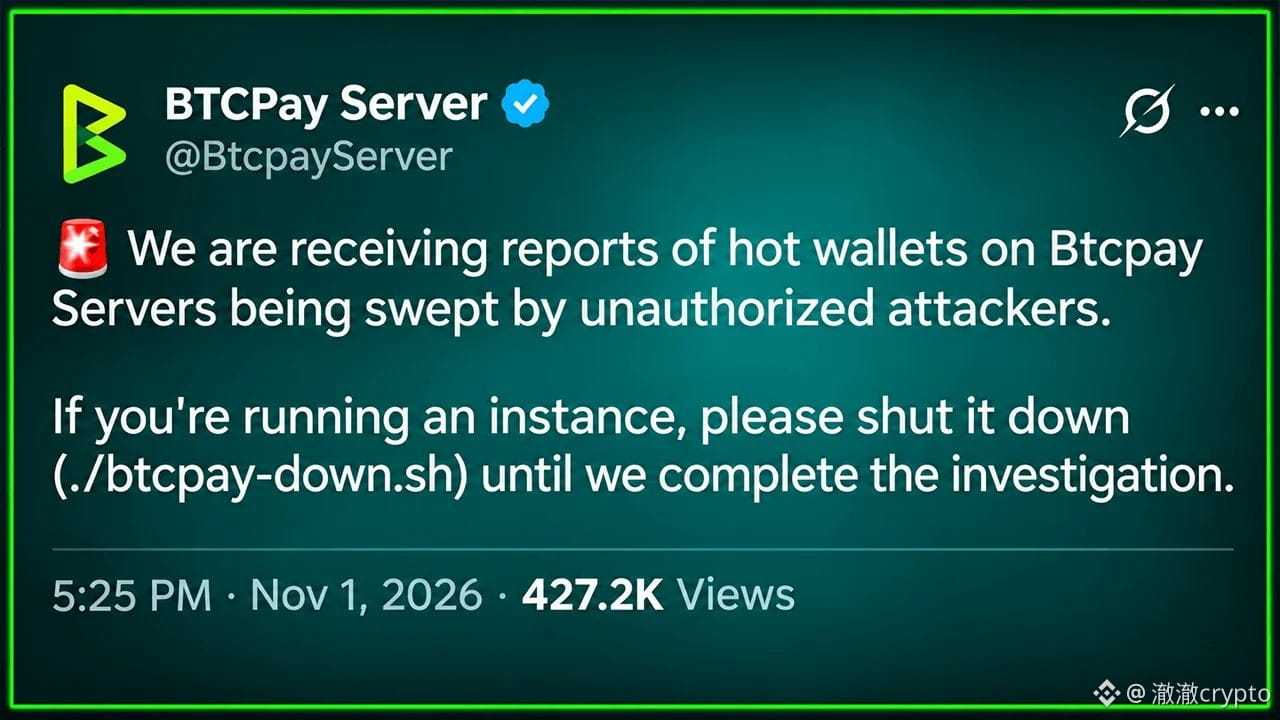
22:25 UTC ngày 1 tháng 11, BTCPay cảnh báo: kẻ tấn công trái phép đang vét ví nóng, đồng thời kêu gọi tắt máy bằng ./btcpay-down.sh để chờ điều tra.
Khoảng 2 giờ sau, nhà sáng lập Dorier bổ sung: những trường hợp bị ảnh hưởng dường như đều chạy phiên bản cũ trước 2.4.2; kẻ tấn công đã chiếm được quyền quản trị, còn cách thức xâm nhập vẫn chưa được làm rõ.
Máy chủ của chính BTCPay chạy phiên bản 2.4.7 không bị tấn công, nhưng ông không nói rằng phiên bản mới chắc chắn an toàn; đến nay, họ vẫn chưa công bố số tiền thiệt hại và số nhà bán hàng bị ảnh hưởng.
Theo tôi, điều đáng lo nhất là bản vá đã có từ lâu nhưng máy chủ chưa được nâng cấp: phiên bản 2.4.7 ngày 29 tháng 10 đã sửa 85 vấn đề; phiên bản 2.4.2 hồi tháng 8 cũng đã vá lỗ hổng bị khai thác. Nhưng với hệ thống tự lưu trữ, chẳng ai nâng cấp thay bạn cả.
Hạt giống ví nóng vốn được lưu trên máy chủ có kết nối internet; chính tài liệu chính thức cũng gắn cảnh báo DANGER: ai xâm nhập được thì có thể chuyển tiền mã hóa đi ngay.
Nếu bạn đang chạy BTCPay, hãy làm theo hướng dẫn chính thức và tắt máy trước; đừng đánh cược rằng “tôi đang dùng phiên bản mới”. Hãy chờ hướng dẫn xác nhận đường xâm nhập và cách khởi động lại từ phía chính thức rồi mới hành động.
Chỉ có một điều kiện để chứng minh nhận định này là sai: phía chính thức công bố đã làm rõ đường xâm nhập, xác định rõ các phiên bản bị ảnh hưởng và gỡ lệnh tắt máy.
Khi tự lưu trữ hệ thống nhận thanh toán, bạn chọn ví nóng cho tiện hay ví lạnh cho an tâm?
$BTC $ETH $SOL
#BTCPay #AnNinhBitcoin
Các nhà bán hàng khoan ngủ: BTCPay khẩn cấp yêu cầu dừng hoạt động giữa đêm, ví nóng đang bị vét sạch
22:25 UTC ngày 1 tháng 11, BTCPay cảnh báo: kẻ tấn công trái phép đang vét ví nóng, đồng thời kêu gọi tắt máy bằng ./btcpay-down.sh để chờ điều tra.
Khoảng 2 giờ sau, nhà sáng lập Dorier bổ sung: những trường hợp bị ảnh hưởng dường như đều chạy phiên bản cũ trước 2.4.2; kẻ tấn công đã chiếm được quyền quản trị, còn cách thức xâm nhập vẫn chưa được làm rõ.
Máy chủ của chính BTCPay chạy phiên bản 2.4.7 không bị tấn công, nhưng ông không nói rằng phiên bản mới chắc chắn an toàn; đến nay, họ vẫn chưa công bố số tiền thiệt hại và số nhà bán hàng bị ảnh hưởng.
Theo tôi, điều đáng lo nhất là bản vá đã có từ lâu nhưng máy chủ chưa được nâng cấp: phiên bản 2.4.7 ngày 29 tháng 10 đã sửa 85 vấn đề; phiên bản 2.4.2 hồi tháng 8 cũng đã vá lỗ hổng bị khai thác. Nhưng với hệ thống tự lưu trữ, chẳng ai nâng cấp thay bạn cả.
Hạt giống ví nóng vốn được lưu trên máy chủ có kết nối internet; chính tài liệu chính thức cũng gắn cảnh báo DANGER: ai xâm nhập được thì có thể chuyển tiền mã hóa đi ngay.
Nếu bạn đang chạy BTCPay, hãy làm theo hướng dẫn chính thức và tắt máy trước; đừng đánh cược rằng “tôi đang dùng phiên bản mới”. Hãy chờ hướng dẫn xác nhận đường xâm nhập và cách khởi động lại từ phía chính thức rồi mới hành động.
Chỉ có một điều kiện để chứng minh nhận định này là sai: phía chính thức công bố đã làm rõ đường xâm nhập, xác định rõ các phiên bản bị ảnh hưởng và gỡ lệnh tắt máy.
Khi tự lưu trữ hệ thống nhận thanh toán, bạn chọn ví nóng cho tiện hay ví lạnh cho an tâm?
$BTC $ETH $SOL
#BTCPay #AnNinhBitcoin
22:25 UTC ngày 1 tháng 11, BTCPay cảnh báo: kẻ tấn công trái phép đang vét ví nóng, đồng thời kêu gọi tắt máy bằng ./btcpay-down.sh để chờ điều tra.
Khoảng 2 giờ sau, nhà sáng lập Dorier bổ sung: những trường hợp bị ảnh hưởng dường như đều chạy phiên bản cũ trước 2.4.2; kẻ tấn công đã chiếm được quyền quản trị, còn cách thức xâm nhập vẫn chưa được làm rõ.
Máy chủ của chính BTCPay chạy phiên bản 2.4.7 không bị tấn công, nhưng ông không nói rằng phiên bản mới chắc chắn an toàn; đến nay, họ vẫn chưa công bố số tiền thiệt hại và số nhà bán hàng bị ảnh hưởng.
Theo tôi, điều đáng lo nhất là bản vá đã có từ lâu nhưng máy chủ chưa được nâng cấp: phiên bản 2.4.7 ngày 29 tháng 10 đã sửa 85 vấn đề; phiên bản 2.4.2 hồi tháng 8 cũng đã vá lỗ hổng bị khai thác. Nhưng với hệ thống tự lưu trữ, chẳng ai nâng cấp thay bạn cả.
Hạt giống ví nóng vốn được lưu trên máy chủ có kết nối internet; chính tài liệu chính thức cũng gắn cảnh báo DANGER: ai xâm nhập được thì có thể chuyển tiền mã hóa đi ngay.
Nếu bạn đang chạy BTCPay, hãy làm theo hướng dẫn chính thức và tắt máy trước; đừng đánh cược rằng “tôi đang dùng phiên bản mới”. Hãy chờ hướng dẫn xác nhận đường xâm nhập và cách khởi động lại từ phía chính thức rồi mới hành động.
Chỉ có một điều kiện để chứng minh nhận định này là sai: phía chính thức công bố đã làm rõ đường xâm nhập, xác định rõ các phiên bản bị ảnh hưởng và gỡ lệnh tắt máy.
Khi tự lưu trữ hệ thống nhận thanh toán, bạn chọn ví nóng cho tiện hay ví lạnh cho an tâm?
$BTC $ETH $SOL
#BTCPay #AnNinhBitcoin
1
486

·
--
Lướt thấy BTCPay / TokenPost: Công cụ nhận thanh toán tự lưu trữ mã nguồn mở BTCPay Server nhận được nhiều báo cáo về ví nóng bị rút sạch trái phép; ngày 1/11, đội ngũ chính thức kêu gọi mọi người trước tiên chạy ./btcpay-down.sh để tắt các phiên bản đang chạy.
Điểm đáng chú ý: điều tra tiếp theo thu hẹp vectơ tấn công vào phiên bản 2.4.1 (2026-07-23) trở về trước; hiện chưa có báo cáo đáng tin cậy về việc người dùng chạy bản mới nhất 2.4.7 bị mất tiền. Nhà sáng lập cho biết kẻ tấn công đăng nhập bằng tài khoản quản trị trên các phiên bản bị ảnh hưởng; cách chúng có được quyền truy cập vẫn đang được điều tra; số tiền thiệt hại/số phiên bản bị ảnh hưởng chưa được công bố. Các nhà cung cấp dịch vụ lưu trữ như LunaNode đã tự động tắt các phiên bản cũ.
Mới tháng 8, các phiên bản <2.4.2 đã bị quét một đợt vì lỗ hổng thông tin xác thực LND — đừng để trong ví nóng số tiền vượt quá mức bạn có thể mất.
#BTC #安全 #BTCPay
Lướt thấy BTCPay / TokenPost: Công cụ nhận thanh toán tự lưu trữ mã nguồn mở BTCPay Server nhận được nhiều báo cáo về ví nóng bị rút sạch trái phép; ngày 1/11, đội ngũ chính thức kêu gọi mọi người trước tiên chạy ./btcpay-down.sh để tắt các phiên bản đang chạy.
Điểm đáng chú ý: điều tra tiếp theo thu hẹp vectơ tấn công vào phiên bản 2.4.1 (2026-07-23) trở về trước; hiện chưa có báo cáo đáng tin cậy về việc người dùng chạy bản mới nhất 2.4.7 bị mất tiền. Nhà sáng lập cho biết kẻ tấn công đăng nhập bằng tài khoản quản trị trên các phiên bản bị ảnh hưởng; cách chúng có được quyền truy cập vẫn đang được điều tra; số tiền thiệt hại/số phiên bản bị ảnh hưởng chưa được công bố. Các nhà cung cấp dịch vụ lưu trữ như LunaNode đã tự động tắt các phiên bản cũ.
Mới tháng 8, các phiên bản <2.4.2 đã bị quét một đợt vì lỗ hổng thông tin xác thực LND — đừng để trong ví nóng số tiền vượt quá mức bạn có thể mất.
#BTC #安全 #BTCPay
Điểm đáng chú ý: điều tra tiếp theo thu hẹp vectơ tấn công vào phiên bản 2.4.1 (2026-07-23) trở về trước; hiện chưa có báo cáo đáng tin cậy về việc người dùng chạy bản mới nhất 2.4.7 bị mất tiền. Nhà sáng lập cho biết kẻ tấn công đăng nhập bằng tài khoản quản trị trên các phiên bản bị ảnh hưởng; cách chúng có được quyền truy cập vẫn đang được điều tra; số tiền thiệt hại/số phiên bản bị ảnh hưởng chưa được công bố. Các nhà cung cấp dịch vụ lưu trữ như LunaNode đã tự động tắt các phiên bản cũ.
Mới tháng 8, các phiên bản <2.4.2 đã bị quét một đợt vì lỗ hổng thông tin xác thực LND — đừng để trong ví nóng số tiền vượt quá mức bạn có thể mất.
#BTC #安全 #BTCPay
63

·
--
【Tin nhanh thị trường】Ví nóng BTCPay bị rút sạch, đội ngũ chính thức kêu gọi tắt máy trước
Hệ thống nhận thanh toán Bitcoin mã nguồn mở BTCPay Server phát cảnh báo: nhận được báo cáo từ các thương gia rằng tiền trong ví nóng trên máy chủ tự vận hành đã bị chuyển đi trái phép. Đội ngũ chính thức yêu cầu các nhà vận hành tắt máy trước để chờ điều tra. Điều tra sơ bộ khoanh vùng các phiên bản 2.4.1 trở xuống; hiện chưa có báo cáo đáng tin cậy về nạn nhân sử dụng phiên bản 2.4.7. Số tiền bị đánh cắp và số nạn nhân vẫn chưa được công bố. Các thương gia tự vận hành đã kiểm tra phiên bản của mình chưa?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Nguồn: ABMedia)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
【Tin nhanh thị trường】Ví nóng BTCPay bị rút sạch, đội ngũ chính thức kêu gọi tắt máy trước
Hệ thống nhận thanh toán Bitcoin mã nguồn mở BTCPay Server phát cảnh báo: nhận được báo cáo từ các thương gia rằng tiền trong ví nóng trên máy chủ tự vận hành đã bị chuyển đi trái phép. Đội ngũ chính thức yêu cầu các nhà vận hành tắt máy trước để chờ điều tra. Điều tra sơ bộ khoanh vùng các phiên bản 2.4.1 trở xuống; hiện chưa có báo cáo đáng tin cậy về nạn nhân sử dụng phiên bản 2.4.7. Số tiền bị đánh cắp và số nạn nhân vẫn chưa được công bố. Các thương gia tự vận hành đã kiểm tra phiên bản của mình chưa?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Nguồn: ABMedia)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
Hệ thống nhận thanh toán Bitcoin mã nguồn mở BTCPay Server phát cảnh báo: nhận được báo cáo từ các thương gia rằng tiền trong ví nóng trên máy chủ tự vận hành đã bị chuyển đi trái phép. Đội ngũ chính thức yêu cầu các nhà vận hành tắt máy trước để chờ điều tra. Điều tra sơ bộ khoanh vùng các phiên bản 2.4.1 trở xuống; hiện chưa có báo cáo đáng tin cậy về nạn nhân sử dụng phiên bản 2.4.7. Số tiền bị đánh cắp và số nạn nhân vẫn chưa được công bố. Các thương gia tự vận hành đã kiểm tra phiên bản của mình chưa?
$BTC $ETH $SOL
#市场快讯 #BTCPay #Bitcoin
(Nguồn: ABMedia)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư. Đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
111


🛑 Đội ngũ BTCPay đã yêu cầu người dùng tắt máy chủ trong khi điều tra các báo cáo gần đây về ví bị trống. Nhà sáng lập lưu ý rằng các sự cố này có vẻ liên quan đến những phiên bản cũ hơn 2.4.2, nhưng vẫn chưa có thông tin về số tiền bị mất hay bản sửa lỗi.
🔍 Vì sao điều này quan trọng: nếu lỗi ảnh hưởng đến các hệ thống triển khai cũ, những người bán vẫn dùng phiên bản cũ có thể gặp rủi ro. Mã nguồn mở cho phép bất kỳ ai kiểm tra, nhưng cuộc điều tra vẫn đang diễn ra nên phạm vi thực sự của sự cố vẫn chưa rõ.
⚠️ Rủi ro: Cho đến khi có bản vá, lựa chọn an toàn nhất là giữ các máy chủ đang chạy trong môi trường thực tế ngoại tuyến hoặc nâng cấp lên phiên bản mới nhất – nếu không, bạn có thể vô tình khiến tiền của mình gặp rủi ro từ một lỗ hổng chưa được xác minh.
Đây không phải lời khuyên tài chính.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🛑 Đội ngũ BTCPay đã yêu cầu người dùng tắt máy chủ trong khi điều tra các báo cáo gần đây về ví bị trống. Nhà sáng lập lưu ý rằng các sự cố này có vẻ liên quan đến những phiên bản cũ hơn 2.4.2, nhưng vẫn chưa có thông tin về số tiền bị mất hay bản sửa lỗi.
🔍 Vì sao điều này quan trọng: nếu lỗi ảnh hưởng đến các hệ thống triển khai cũ, những người bán vẫn dùng phiên bản cũ có thể gặp rủi ro. Mã nguồn mở cho phép bất kỳ ai kiểm tra, nhưng cuộc điều tra vẫn đang diễn ra nên phạm vi thực sự của sự cố vẫn chưa rõ.
⚠️ Rủi ro: Cho đến khi có bản vá, lựa chọn an toàn nhất là giữ các máy chủ đang chạy trong môi trường thực tế ngoại tuyến hoặc nâng cấp lên phiên bản mới nhất – nếu không, bạn có thể vô tình khiến tiền của mình gặp rủi ro từ một lỗ hổng chưa được xác minh.
Đây không phải lời khuyên tài chính.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
🔍 Vì sao điều này quan trọng: nếu lỗi ảnh hưởng đến các hệ thống triển khai cũ, những người bán vẫn dùng phiên bản cũ có thể gặp rủi ro. Mã nguồn mở cho phép bất kỳ ai kiểm tra, nhưng cuộc điều tra vẫn đang diễn ra nên phạm vi thực sự của sự cố vẫn chưa rõ.
⚠️ Rủi ro: Cho đến khi có bản vá, lựa chọn an toàn nhất là giữ các máy chủ đang chạy trong môi trường thực tế ngoại tuyến hoặc nâng cấp lên phiên bản mới nhất – nếu không, bạn có thể vô tình khiến tiền của mình gặp rủi ro từ một lỗ hổng chưa được xác minh.
Đây không phải lời khuyên tài chính.
#BTCPay #BitcoinPayments #CryptoSecurity #Write2Earn
134

Tuần này, tôi đang theo dõi vụ việc đáng lo ngại thứ hai về bảo mật, lần này ảnh hưởng đến các thương nhân tự vận hành hệ thống thanh toán Bitcoin.
BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ của mình trong khi điều tra các báo cáo cho biết ví nóng trên một số máy chủ tự lưu trữ đã bị kẻ tấn công vét sạch. Thông tin cập nhật sau đó thu hẹp vectơ tấn công bị nghi ngờ vào phiên bản 2.4.1 trở xuống; chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi bản phát hành mới nhất 2.4.7. Nhà sáng lập Nicolas Dorier cho biết kẻ tấn công đã đăng nhập bằng quyền quản trị trên các máy chủ bị ảnh hưởng, nhưng chưa rõ chúng có được quyền truy cập đó bằng cách nào.
Chưa có thông tin về tổng số tiền thất thoát, số lượng máy chủ bị ảnh hưởng hay thời gian dự kiến có bản vá, vì vậy tôi sẽ không phóng đại — hay giảm nhẹ — sự việc vượt quá những gì bằng chứng cho phép. Điều khiến sự việc này đáng lưu tâm nằm ở thiết kế: mỗi thương nhân tự lưu trữ máy chủ của mình, nên không có công tắc tổng — mỗi đơn vị vận hành phải tự xử lý.
Nếu bạn đang dùng BTCPay, hoặc thanh toán qua một thương nhân sử dụng dịch vụ này, điều gì sẽ khiến bạn tin tưởng ví nóng trở lại sau một tuần như thế này? DYOR — đây là một vụ việc bảo mật đang được điều tra, không phải tín hiệu.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #Cảnh báo bảo mật
Tuần này, tôi đang theo dõi vụ việc đáng lo ngại thứ hai về bảo mật, lần này ảnh hưởng đến các thương nhân tự vận hành hệ thống thanh toán Bitcoin.
BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ của mình trong khi điều tra các báo cáo cho biết ví nóng trên một số máy chủ tự lưu trữ đã bị kẻ tấn công vét sạch. Thông tin cập nhật sau đó thu hẹp vectơ tấn công bị nghi ngờ vào phiên bản 2.4.1 trở xuống; chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi bản phát hành mới nhất 2.4.7. Nhà sáng lập Nicolas Dorier cho biết kẻ tấn công đã đăng nhập bằng quyền quản trị trên các máy chủ bị ảnh hưởng, nhưng chưa rõ chúng có được quyền truy cập đó bằng cách nào.
Chưa có thông tin về tổng số tiền thất thoát, số lượng máy chủ bị ảnh hưởng hay thời gian dự kiến có bản vá, vì vậy tôi sẽ không phóng đại — hay giảm nhẹ — sự việc vượt quá những gì bằng chứng cho phép. Điều khiến sự việc này đáng lưu tâm nằm ở thiết kế: mỗi thương nhân tự lưu trữ máy chủ của mình, nên không có công tắc tổng — mỗi đơn vị vận hành phải tự xử lý.
Nếu bạn đang dùng BTCPay, hoặc thanh toán qua một thương nhân sử dụng dịch vụ này, điều gì sẽ khiến bạn tin tưởng ví nóng trở lại sau một tuần như thế này? DYOR — đây là một vụ việc bảo mật đang được điều tra, không phải tín hiệu.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #Cảnh báo bảo mật
BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ của mình trong khi điều tra các báo cáo cho biết ví nóng trên một số máy chủ tự lưu trữ đã bị kẻ tấn công vét sạch. Thông tin cập nhật sau đó thu hẹp vectơ tấn công bị nghi ngờ vào phiên bản 2.4.1 trở xuống; chưa có báo cáo đáng tin cậy nào về việc tiền bị rút khỏi bản phát hành mới nhất 2.4.7. Nhà sáng lập Nicolas Dorier cho biết kẻ tấn công đã đăng nhập bằng quyền quản trị trên các máy chủ bị ảnh hưởng, nhưng chưa rõ chúng có được quyền truy cập đó bằng cách nào.
Chưa có thông tin về tổng số tiền thất thoát, số lượng máy chủ bị ảnh hưởng hay thời gian dự kiến có bản vá, vì vậy tôi sẽ không phóng đại — hay giảm nhẹ — sự việc vượt quá những gì bằng chứng cho phép. Điều khiến sự việc này đáng lưu tâm nằm ở thiết kế: mỗi thương nhân tự lưu trữ máy chủ của mình, nên không có công tắc tổng — mỗi đơn vị vận hành phải tự xử lý.
Nếu bạn đang dùng BTCPay, hoặc thanh toán qua một thương nhân sử dụng dịch vụ này, điều gì sẽ khiến bạn tin tưởng ví nóng trở lại sau một tuần như thế này? DYOR — đây là một vụ việc bảo mật đang được điều tra, không phải tín hiệu.
$BTC #Bitcoin #CryptoNews #BTCPay #WalletSecurity #Cảnh báo bảo mật
26

·
--
Cảnh báo từ BTCPay Server: Ví nóng cũ bị tấn công có chủ đích, tiền bị rút sạch
Hạ tầng thanh toán mã nguồn mở BTCPay Server đã đưa ra cảnh báo bảo mật, nhắc nhở các đơn vị vận hành lập tức tắt máy chủ và nâng cấp. Cảnh báo được đưa ra sau khi một số nút chạy phần mềm cũ bị tin tặc nhắm mục tiêu, khiến tiền trong ví nóng bị rút sạch.
Theo Cointelegraph, nhóm BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ sau khi nhận được nhiều báo cáo về việc «kẻ tấn công không được phép rút sạch tiền». Đây không phải lời nhắc cập nhật phiên bản thông thường, mà là phản ứng khẩn cấp trước những tổn thất đang thực sự xảy ra.
Lý do sự việc này đáng chú ý là vì BTCPay Server đóng vai trò là «lớp thanh toán tự lưu ký» trong hệ sinh thái tiền mã hóa — nhiều thương nhân và nút cộng đồng dựa vào hệ thống này để nhận và quản lý Bitcoin. Bản thân hệ thống không có rủi ro tập trung nào liên quan đến việc nắm giữ khóa riêng, nhưng nếu phần mềm trên nút không được cập nhật, nó có thể trở thành mục tiêu rõ ràng của kẻ tấn công. Điểm mấu chốt của sự việc không nằm ở lỗ hổng trong tầng giao thức, mà ở việc tuân thủ quy trình vận hành tại các điểm cuối: phần mềm lỗi thời, bản vá không được cập nhật kịp thời khiến ví nóng đối mặt với nguy cơ bị nhắm mục tiêu và rút sạch tiền.
Xét về mặt kỹ thuật, ví nóng có rủi ro cao hơn vì cần kết nối mạng để thuận tiện nhận tiền. Nếu phần mềm tại điểm cuối có lỗ hổng đã biết và có thể khai thác, kẻ tấn công có thể nhắm mục tiêu để vượt qua các biện pháp bảo vệ. Việc nhóm này dùng cách diễn đạt cứng rắn như «khuyến nghị tắt máy chủ» thay vì «phát hành bản vá» cho thấy lỗ hổng có thể đang bị khai thác ngoài thực tế; chờ đến đợt cập nhật tiếp theo có thể là quá muộn.
Xét trên phương diện thị trường, sự việc có quy mô tương đối cục bộ, chủ yếu là vấn đề an toàn vận hành của một hạ tầng riêng lẻ chứ không phải khủng hoảng bảo mật toàn ngành. Tác động trực tiếp đến giá toàn thị trường trong ngắn hạn có thể sẽ hạn chế. Tuy nhiên, cùng với các sự cố gần đây liên quan đến ví phần cứng như Trezor và Keystone, sự việc này góp phần phác họa bức tranh về an toàn thanh toán: dù là nút phần mềm hay ví phần cứng, bất kỳ điểm cuối nào trong chuỗi tự lưu ký cũng có thể trở thành lỗ hổng để kẻ tấn công xâm nhập.
Yếu tố cần lưu tâm ở chiều ngược lại là đây thuộc phạm vi trách nhiệm của chính đơn vị vận hành, không phản ánh mức độ an toàn của giao thức nền tảng hay mạng Bitcoin. Nếu tâm lý hoảng loạn bị thổi phồng, mức độ lo ngại có thể vượt quá ảnh hưởng thực tế của sự việc. Tiếp theo, cần theo dõi liệu phía chính thức có công bố thêm thông tin chi tiết về các nút bị ảnh hưởng, phương thức khai thác lỗ hổng cụ thể, cũng như lịch trình khôi phục và nâng cấp rõ ràng hay không.
#BTCPay #CryptoSecurity #VíNóng
Nội dung trên là phần tổng hợp thông tin và phân tích cá nhân, không cấu thành khuyến nghị đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Cảnh báo từ BTCPay Server: Ví nóng cũ bị tấn công có chủ đích, tiền bị rút sạch
Hạ tầng thanh toán mã nguồn mở BTCPay Server đã đưa ra cảnh báo bảo mật, nhắc nhở các đơn vị vận hành lập tức tắt máy chủ và nâng cấp. Cảnh báo được đưa ra sau khi một số nút chạy phần mềm cũ bị tin tặc nhắm mục tiêu, khiến tiền trong ví nóng bị rút sạch.
Theo Cointelegraph, nhóm BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ sau khi nhận được nhiều báo cáo về việc «kẻ tấn công không được phép rút sạch tiền». Đây không phải lời nhắc cập nhật phiên bản thông thường, mà là phản ứng khẩn cấp trước những tổn thất đang thực sự xảy ra.
Lý do sự việc này đáng chú ý là vì BTCPay Server đóng vai trò là «lớp thanh toán tự lưu ký» trong hệ sinh thái tiền mã hóa — nhiều thương nhân và nút cộng đồng dựa vào hệ thống này để nhận và quản lý Bitcoin. Bản thân hệ thống không có rủi ro tập trung nào liên quan đến việc nắm giữ khóa riêng, nhưng nếu phần mềm trên nút không được cập nhật, nó có thể trở thành mục tiêu rõ ràng của kẻ tấn công. Điểm mấu chốt của sự việc không nằm ở lỗ hổng trong tầng giao thức, mà ở việc tuân thủ quy trình vận hành tại các điểm cuối: phần mềm lỗi thời, bản vá không được cập nhật kịp thời khiến ví nóng đối mặt với nguy cơ bị nhắm mục tiêu và rút sạch tiền.
Xét về mặt kỹ thuật, ví nóng có rủi ro cao hơn vì cần kết nối mạng để thuận tiện nhận tiền. Nếu phần mềm tại điểm cuối có lỗ hổng đã biết và có thể khai thác, kẻ tấn công có thể nhắm mục tiêu để vượt qua các biện pháp bảo vệ. Việc nhóm này dùng cách diễn đạt cứng rắn như «khuyến nghị tắt máy chủ» thay vì «phát hành bản vá» cho thấy lỗ hổng có thể đang bị khai thác ngoài thực tế; chờ đến đợt cập nhật tiếp theo có thể là quá muộn.
Xét trên phương diện thị trường, sự việc có quy mô tương đối cục bộ, chủ yếu là vấn đề an toàn vận hành của một hạ tầng riêng lẻ chứ không phải khủng hoảng bảo mật toàn ngành. Tác động trực tiếp đến giá toàn thị trường trong ngắn hạn có thể sẽ hạn chế. Tuy nhiên, cùng với các sự cố gần đây liên quan đến ví phần cứng như Trezor và Keystone, sự việc này góp phần phác họa bức tranh về an toàn thanh toán: dù là nút phần mềm hay ví phần cứng, bất kỳ điểm cuối nào trong chuỗi tự lưu ký cũng có thể trở thành lỗ hổng để kẻ tấn công xâm nhập.
Yếu tố cần lưu tâm ở chiều ngược lại là đây thuộc phạm vi trách nhiệm của chính đơn vị vận hành, không phản ánh mức độ an toàn của giao thức nền tảng hay mạng Bitcoin. Nếu tâm lý hoảng loạn bị thổi phồng, mức độ lo ngại có thể vượt quá ảnh hưởng thực tế của sự việc. Tiếp theo, cần theo dõi liệu phía chính thức có công bố thêm thông tin chi tiết về các nút bị ảnh hưởng, phương thức khai thác lỗ hổng cụ thể, cũng như lịch trình khôi phục và nâng cấp rõ ràng hay không.
#BTCPay #CryptoSecurity #VíNóng
Nội dung trên là phần tổng hợp thông tin và phân tích cá nhân, không cấu thành khuyến nghị đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Hạ tầng thanh toán mã nguồn mở BTCPay Server đã đưa ra cảnh báo bảo mật, nhắc nhở các đơn vị vận hành lập tức tắt máy chủ và nâng cấp. Cảnh báo được đưa ra sau khi một số nút chạy phần mềm cũ bị tin tặc nhắm mục tiêu, khiến tiền trong ví nóng bị rút sạch.
Theo Cointelegraph, nhóm BTCPay Server đã yêu cầu các đơn vị vận hành tắt máy chủ sau khi nhận được nhiều báo cáo về việc «kẻ tấn công không được phép rút sạch tiền». Đây không phải lời nhắc cập nhật phiên bản thông thường, mà là phản ứng khẩn cấp trước những tổn thất đang thực sự xảy ra.
Lý do sự việc này đáng chú ý là vì BTCPay Server đóng vai trò là «lớp thanh toán tự lưu ký» trong hệ sinh thái tiền mã hóa — nhiều thương nhân và nút cộng đồng dựa vào hệ thống này để nhận và quản lý Bitcoin. Bản thân hệ thống không có rủi ro tập trung nào liên quan đến việc nắm giữ khóa riêng, nhưng nếu phần mềm trên nút không được cập nhật, nó có thể trở thành mục tiêu rõ ràng của kẻ tấn công. Điểm mấu chốt của sự việc không nằm ở lỗ hổng trong tầng giao thức, mà ở việc tuân thủ quy trình vận hành tại các điểm cuối: phần mềm lỗi thời, bản vá không được cập nhật kịp thời khiến ví nóng đối mặt với nguy cơ bị nhắm mục tiêu và rút sạch tiền.
Xét về mặt kỹ thuật, ví nóng có rủi ro cao hơn vì cần kết nối mạng để thuận tiện nhận tiền. Nếu phần mềm tại điểm cuối có lỗ hổng đã biết và có thể khai thác, kẻ tấn công có thể nhắm mục tiêu để vượt qua các biện pháp bảo vệ. Việc nhóm này dùng cách diễn đạt cứng rắn như «khuyến nghị tắt máy chủ» thay vì «phát hành bản vá» cho thấy lỗ hổng có thể đang bị khai thác ngoài thực tế; chờ đến đợt cập nhật tiếp theo có thể là quá muộn.
Xét trên phương diện thị trường, sự việc có quy mô tương đối cục bộ, chủ yếu là vấn đề an toàn vận hành của một hạ tầng riêng lẻ chứ không phải khủng hoảng bảo mật toàn ngành. Tác động trực tiếp đến giá toàn thị trường trong ngắn hạn có thể sẽ hạn chế. Tuy nhiên, cùng với các sự cố gần đây liên quan đến ví phần cứng như Trezor và Keystone, sự việc này góp phần phác họa bức tranh về an toàn thanh toán: dù là nút phần mềm hay ví phần cứng, bất kỳ điểm cuối nào trong chuỗi tự lưu ký cũng có thể trở thành lỗ hổng để kẻ tấn công xâm nhập.
Yếu tố cần lưu tâm ở chiều ngược lại là đây thuộc phạm vi trách nhiệm của chính đơn vị vận hành, không phản ánh mức độ an toàn của giao thức nền tảng hay mạng Bitcoin. Nếu tâm lý hoảng loạn bị thổi phồng, mức độ lo ngại có thể vượt quá ảnh hưởng thực tế của sự việc. Tiếp theo, cần theo dõi liệu phía chính thức có công bố thêm thông tin chi tiết về các nút bị ảnh hưởng, phương thức khai thác lỗ hổng cụ thể, cũng như lịch trình khôi phục và nâng cấp rõ ràng hay không.
#BTCPay #CryptoSecurity #VíNóng
Nội dung trên là phần tổng hợp thông tin và phân tích cá nhân, không cấu thành khuyến nghị đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
72
·
--
Xem bản dịch
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
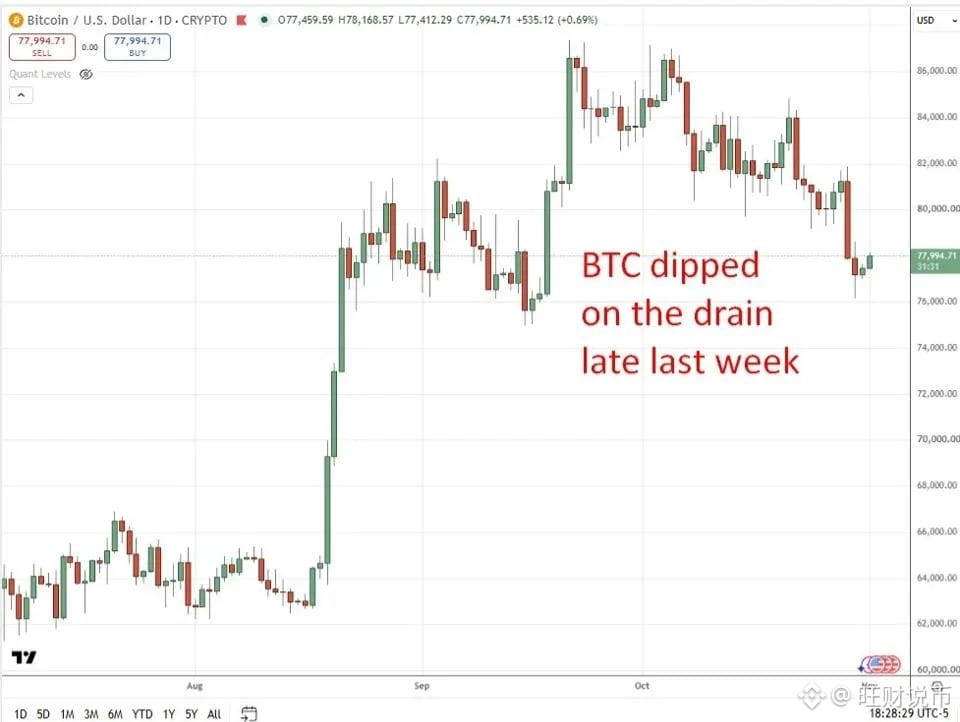
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
🚨 Binance刚经历62亿美元被盗,比特币圈又爆一个雷:BTCPay Server商户热钱包被批量掏空!
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
📌 发生了什么
• BTCPay是商户收比特币的开源工具,项目方周日紧急呼吁:所有运营者立刻关停服务器(./btcpay-down.sh)
• 多台实例的热钱包被未授权攻击者清扫,攻击者拿到了管理员权限
• 创始人称受影响的似乎是2.4.2以前的旧版本,但漏洞入口、损失金额、补丁目前都没公布
• 论坛里已有商户留言:「准备月度提币,发现已经有人替我提走了」
📊 盘面
BTC约$78,400,24h +0.8%,恐慌贪婪指数37(恐惧)。市场对黑客消息已经有些钝感,但安全事件连环出现,是实打实的风险。
💡 给大家的提醒
1️⃣ 热钱包只放日常小额,大额一律冷存储
2️⃣ 自托管软件必须及时升级,别拖
3️⃣ 开启最小权限、IP白名单、多重验证
你觉得这波黑客潮会让更多人回到「不要自己托管」,还是反而推动冷钱包普及?评论区聊聊👇
$BTC $ETH #BTCPay #加密安全 #币安广场
仅为个人观点,不构成投资建议
242


Chuyện BTCPay này, có người đã bắt đầu hô hào “lại thêm một lỗ hổng nữa, BTC sắp xuống 50.000”. Anh bạn, trước tiên hãy tìm hiểu xem thứ gì bị quét sạch đã.
Thông báo chính thức chỉ nói một câu: ví nóng trên nhiều phiên bản BTCPay tự lưu trữ đã bị chuyển tiền trái phép; tất cả nhà vận hành lập tức chạy ./btcpay-down.sh để tắt máy và chờ kết quả điều tra. Không nêu số tiền thiệt hại, không nói nguyên nhân gốc rễ, không cho biết phiên bản nào bị ảnh hưởng, cũng chưa có bản vá.
Điểm mấu chốt nằm ở hai chữ “ví nóng”. Ví nóng BTCPay có nghĩa là seed được lưu trên một máy chủ trực tuyến 24/7 để máy chủ tự ký giao dịch. Ai có quyền quản trị chiếc máy đó thì có thể động đến tiền. Các cửa hàng chỉ dùng xpub theo chế độ watch-only vốn không có khóa riêng để chi tiêu trên máy chủ; những người dùng ví bên ngoài như BTCPay Lite cũng được nói là không bị ảnh hưởng.
Vậy nên đây không phải là Bitcoin gặp sự cố, mà là một đám cửa hàng nhỏ cất tiền ở quầy thu ngân như cất trong kho bạc. “Tự lưu trữ” không đồng nghĩa với an toàn; để khóa riêng trên máy chủ kết nối internet chẳng khác nào bỏ quên ví ở quán net.
Lấy sự cố của một công cụ thanh toán ra để hô hào BTC giảm một nửa, hoặc là không hiểu chuyện, hoặc là muốn lừa bạn bán tháo. Ai đang dùng BTCPay để nhận thanh toán: hãy tắt máy trước, chuyển tiền vào ví lạnh; sau này nhận tiền bằng watch-only, chỉ để lại một ít tiền lẻ trong ví nóng.
#BTCPay #Bảo mật
Chuyện BTCPay này, có người đã bắt đầu hô hào “lại thêm một lỗ hổng nữa, BTC sắp xuống 50.000”. Anh bạn, trước tiên hãy tìm hiểu xem thứ gì bị quét sạch đã.
Thông báo chính thức chỉ nói một câu: ví nóng trên nhiều phiên bản BTCPay tự lưu trữ đã bị chuyển tiền trái phép; tất cả nhà vận hành lập tức chạy ./btcpay-down.sh để tắt máy và chờ kết quả điều tra. Không nêu số tiền thiệt hại, không nói nguyên nhân gốc rễ, không cho biết phiên bản nào bị ảnh hưởng, cũng chưa có bản vá.
Điểm mấu chốt nằm ở hai chữ “ví nóng”. Ví nóng BTCPay có nghĩa là seed được lưu trên một máy chủ trực tuyến 24/7 để máy chủ tự ký giao dịch. Ai có quyền quản trị chiếc máy đó thì có thể động đến tiền. Các cửa hàng chỉ dùng xpub theo chế độ watch-only vốn không có khóa riêng để chi tiêu trên máy chủ; những người dùng ví bên ngoài như BTCPay Lite cũng được nói là không bị ảnh hưởng.
Vậy nên đây không phải là Bitcoin gặp sự cố, mà là một đám cửa hàng nhỏ cất tiền ở quầy thu ngân như cất trong kho bạc. “Tự lưu trữ” không đồng nghĩa với an toàn; để khóa riêng trên máy chủ kết nối internet chẳng khác nào bỏ quên ví ở quán net.
Lấy sự cố của một công cụ thanh toán ra để hô hào BTC giảm một nửa, hoặc là không hiểu chuyện, hoặc là muốn lừa bạn bán tháo. Ai đang dùng BTCPay để nhận thanh toán: hãy tắt máy trước, chuyển tiền vào ví lạnh; sau này nhận tiền bằng watch-only, chỉ để lại một ít tiền lẻ trong ví nóng.
#BTCPay #Bảo mật
Thông báo chính thức chỉ nói một câu: ví nóng trên nhiều phiên bản BTCPay tự lưu trữ đã bị chuyển tiền trái phép; tất cả nhà vận hành lập tức chạy ./btcpay-down.sh để tắt máy và chờ kết quả điều tra. Không nêu số tiền thiệt hại, không nói nguyên nhân gốc rễ, không cho biết phiên bản nào bị ảnh hưởng, cũng chưa có bản vá.
Điểm mấu chốt nằm ở hai chữ “ví nóng”. Ví nóng BTCPay có nghĩa là seed được lưu trên một máy chủ trực tuyến 24/7 để máy chủ tự ký giao dịch. Ai có quyền quản trị chiếc máy đó thì có thể động đến tiền. Các cửa hàng chỉ dùng xpub theo chế độ watch-only vốn không có khóa riêng để chi tiêu trên máy chủ; những người dùng ví bên ngoài như BTCPay Lite cũng được nói là không bị ảnh hưởng.
Vậy nên đây không phải là Bitcoin gặp sự cố, mà là một đám cửa hàng nhỏ cất tiền ở quầy thu ngân như cất trong kho bạc. “Tự lưu trữ” không đồng nghĩa với an toàn; để khóa riêng trên máy chủ kết nối internet chẳng khác nào bỏ quên ví ở quán net.
Lấy sự cố của một công cụ thanh toán ra để hô hào BTC giảm một nửa, hoặc là không hiểu chuyện, hoặc là muốn lừa bạn bán tháo. Ai đang dùng BTCPay để nhận thanh toán: hãy tắt máy trước, chuyển tiền vào ví lạnh; sau này nhận tiền bằng watch-only, chỉ để lại một ít tiền lẻ trong ví nóng.
#BTCPay #Bảo mật
236
·
--
Công cụ nhận thanh toán tự lưu trữ BTCPay Server gặp sự cố: Sáng nay lúc 6:25 giờ Bắc Kinh, đội ngũ chính thức phát cảnh báo rằng ví nóng trên nhiều máy chủ đã bị kẻ tấn công trái phép rút sạch. Họ yêu cầu các đơn vị vận hành lập tức chạy ./btcpay-down.sh để tắt máy chủ và chỉ khởi động lại sau khi cuộc điều tra kết thúc.
Lúc 8:28, nhà sáng lập Dorier bổ sung: Tất cả phiên bản bị ảnh hưởng đều cũ hơn 2.4.2. Kẻ tấn công đăng nhập bằng tài khoản quản trị, còn phương thức xâm nhập vẫn chưa được xác định; các máy chủ công khai chạy phiên bản 2.4.7 không bị tấn công.
Phía chính thức chưa công bố số tiền thiệt hại và số lượng thương nhân bị ảnh hưởng. Các thương nhân dùng BTCPay để nhận thanh toán $BTC hãy tắt máy chủ, nâng cấp và nhanh chóng chuyển tiền trong ví nóng sang ví lạnh.
$BTC hiện có giá khoảng 78.658 USD, tăng 1,2% trong 24 giờ.
#BTCPay #比特币 #AnToànMãHóa
Công cụ nhận thanh toán tự lưu trữ BTCPay Server gặp sự cố: Sáng nay lúc 6:25 giờ Bắc Kinh, đội ngũ chính thức phát cảnh báo rằng ví nóng trên nhiều máy chủ đã bị kẻ tấn công trái phép rút sạch. Họ yêu cầu các đơn vị vận hành lập tức chạy ./btcpay-down.sh để tắt máy chủ và chỉ khởi động lại sau khi cuộc điều tra kết thúc.
Lúc 8:28, nhà sáng lập Dorier bổ sung: Tất cả phiên bản bị ảnh hưởng đều cũ hơn 2.4.2. Kẻ tấn công đăng nhập bằng tài khoản quản trị, còn phương thức xâm nhập vẫn chưa được xác định; các máy chủ công khai chạy phiên bản 2.4.7 không bị tấn công.
Phía chính thức chưa công bố số tiền thiệt hại và số lượng thương nhân bị ảnh hưởng. Các thương nhân dùng BTCPay để nhận thanh toán $BTC hãy tắt máy chủ, nâng cấp và nhanh chóng chuyển tiền trong ví nóng sang ví lạnh.
$BTC hiện có giá khoảng 78.658 USD, tăng 1,2% trong 24 giờ.
#BTCPay #比特币 #AnToànMãHóa
Lúc 8:28, nhà sáng lập Dorier bổ sung: Tất cả phiên bản bị ảnh hưởng đều cũ hơn 2.4.2. Kẻ tấn công đăng nhập bằng tài khoản quản trị, còn phương thức xâm nhập vẫn chưa được xác định; các máy chủ công khai chạy phiên bản 2.4.7 không bị tấn công.
Phía chính thức chưa công bố số tiền thiệt hại và số lượng thương nhân bị ảnh hưởng. Các thương nhân dùng BTCPay để nhận thanh toán $BTC hãy tắt máy chủ, nâng cấp và nhanh chóng chuyển tiền trong ví nóng sang ví lạnh.
$BTC hiện có giá khoảng 78.658 USD, tăng 1,2% trong 24 giờ.
#BTCPay #比特币 #AnToànMãHóa
64

🚨 $BTC CẢNH BÁO TẮT KHẨN CẤP NÚT MẠNG: VÍ NÓNG BỊ XÂM PHẠM ⚡
Các công cụ quét dòng tiền thông minh đã phát hiện dòng tiền chảy ra bất thường từ các ví nóng liên kết với BTCPay — một đợt quét thanh khoản điển hình buộc phải hấp thụ nhu cầu nhanh chóng. 📊 Vụ khai thác lỗ hổng, liên quan đến mã trước phiên bản 2.4.2, đã lợi dụng các khối lệnh cũ để rút cạn BTC trước khi mạng lưới kịp tái cân bằng. 🦈
Các đơn vị vận hành phải chạy ./btcpay-down.sh ngay để bịt lỗ hổng; mỗi phút chậm trễ đều khiến mức độ rủi ro tăng thêm. 📌 Cập nhật lên phiên bản ≥2.4.2 sẽ khôi phục lớp bảo vệ luồng lệnh và tái lập vùng đệm thanh khoản của các tổ chức. ⚡
💬 Bạn đang chạy phiên bản BTCPay mới nhất hay vẫn dùng mã cũ? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
🚨 $BTC CẢNH BÁO TẮT KHẨN CẤP NÚT MẠNG: VÍ NÓNG BỊ XÂM PHẠM ⚡
Các công cụ quét dòng tiền thông minh đã phát hiện dòng tiền chảy ra bất thường từ các ví nóng liên kết với BTCPay — một đợt quét thanh khoản điển hình buộc phải hấp thụ nhu cầu nhanh chóng. 📊 Vụ khai thác lỗ hổng, liên quan đến mã trước phiên bản 2.4.2, đã lợi dụng các khối lệnh cũ để rút cạn BTC trước khi mạng lưới kịp tái cân bằng. 🦈
Các đơn vị vận hành phải chạy ./btcpay-down.sh ngay để bịt lỗ hổng; mỗi phút chậm trễ đều khiến mức độ rủi ro tăng thêm. 📌 Cập nhật lên phiên bản ≥2.4.2 sẽ khôi phục lớp bảo vệ luồng lệnh và tái lập vùng đệm thanh khoản của các tổ chức. ⚡
💬 Bạn đang chạy phiên bản BTCPay mới nhất hay vẫn dùng mã cũ? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
Các công cụ quét dòng tiền thông minh đã phát hiện dòng tiền chảy ra bất thường từ các ví nóng liên kết với BTCPay — một đợt quét thanh khoản điển hình buộc phải hấp thụ nhu cầu nhanh chóng. 📊 Vụ khai thác lỗ hổng, liên quan đến mã trước phiên bản 2.4.2, đã lợi dụng các khối lệnh cũ để rút cạn BTC trước khi mạng lưới kịp tái cân bằng. 🦈
Các đơn vị vận hành phải chạy ./btcpay-down.sh ngay để bịt lỗ hổng; mỗi phút chậm trễ đều khiến mức độ rủi ro tăng thêm. 📌 Cập nhật lên phiên bản ≥2.4.2 sẽ khôi phục lớp bảo vệ luồng lệnh và tái lập vùng đệm thanh khoản của các tổ chức. ⚡
💬 Bạn đang chạy phiên bản BTCPay mới nhất hay vẫn dùng mã cũ? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #BTCPay #Security #CryptoNews
🚀 🔥
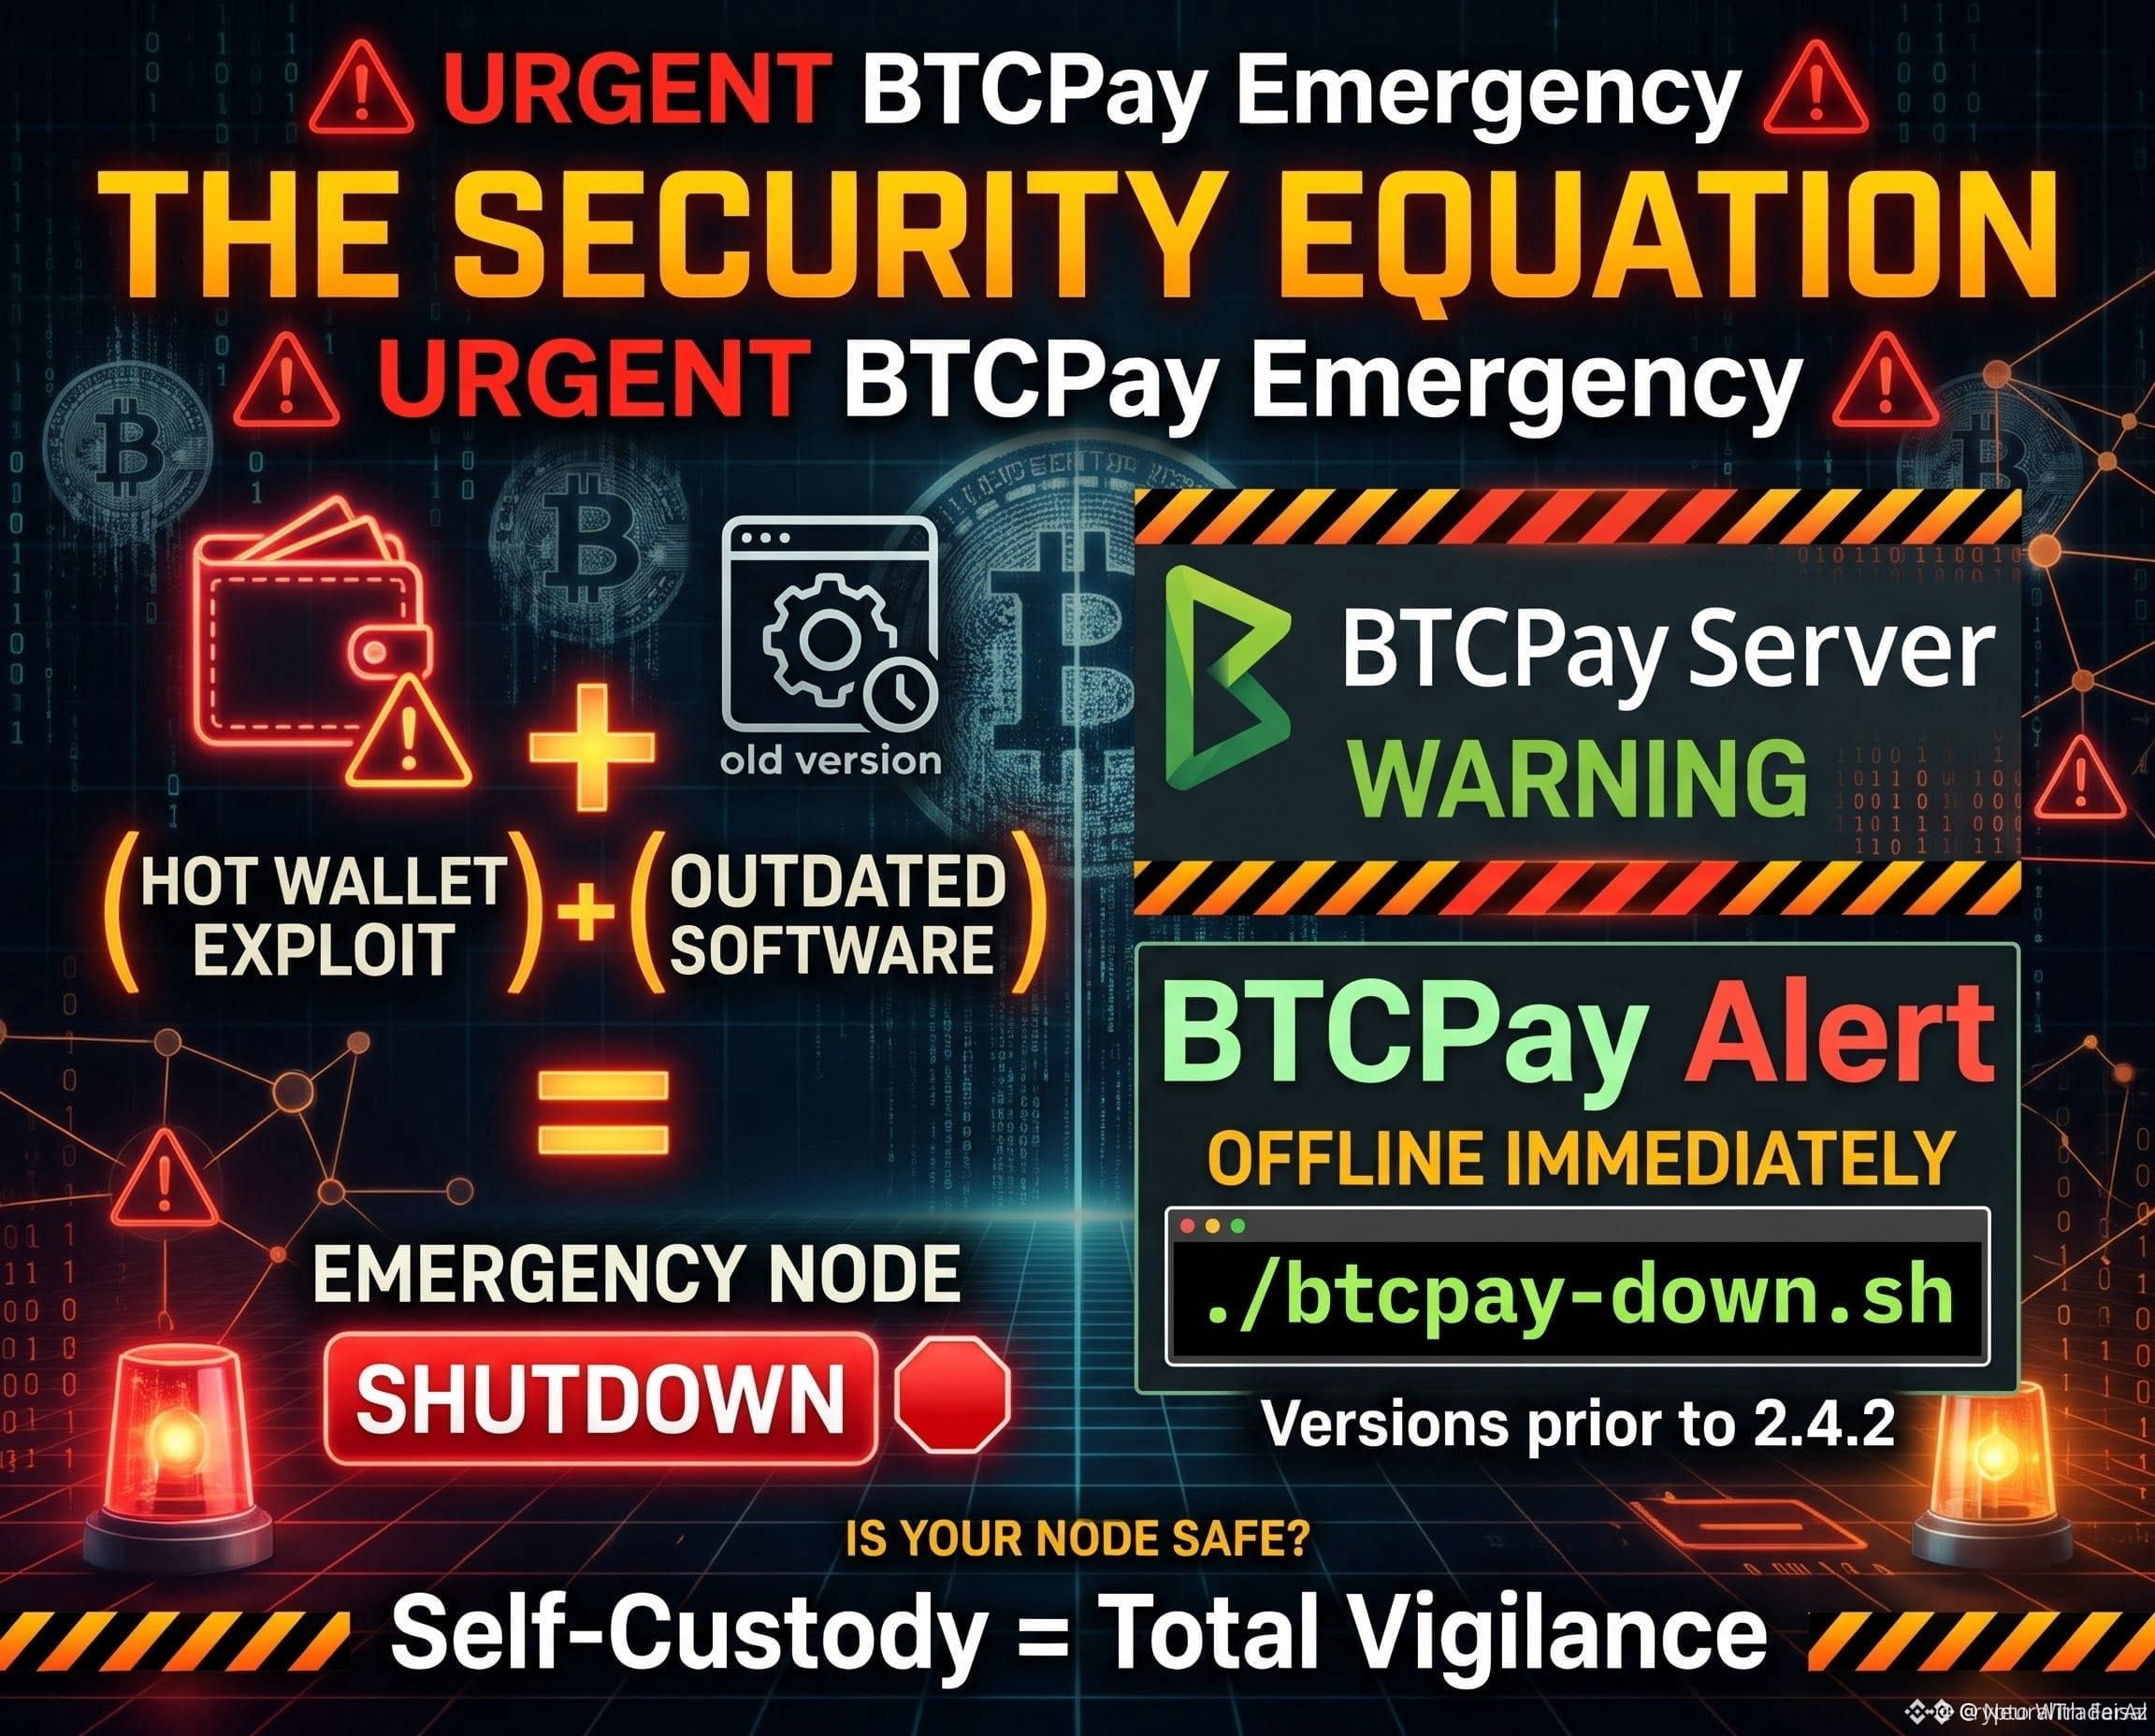
5
Lần này BTCPay bị vét tiền, nói trắng ra là một loạt thương nhân đã không nâng cấp suốt ba tháng.
Theo lời Dorier: các phiên bản bị vét tiền hiện nay đều là phiên bản cũ trước 2.4.2. Kẻ tấn công đã đăng nhập vào trang quản trị với tư cách quản trị viên, nhưng vẫn chưa tìm ra cách chúng đăng nhập. Phiên bản 2.4.2 được phát hành ngày 7 tháng 8; máy chủ công khai của chính ông chạy phiên bản 2.4.7 không bị đụng đến.
Vì vậy, đừng chia sẻ những bài đăng gây hoang mang kiểu “thanh toán Bitcoin gặp sự cố lớn” nữa. Bản thân BTC hoàn toàn không có vấn đề gì. Sự cố xảy ra do kết hợp giữa máy chủ tự vận hành, tiền để trong ví nóng và trang quản trị lâu năm không cập nhật.
Điều vô lý hơn là nhiều người còn đưa tin sai lệch. Một số tài khoản viết rằng “phiên bản 2.4.2 bị dính đòn”, bỏ mất hai chữ “trước đó”, khiến ý nghĩa hoàn toàn đảo ngược. Những người đã nâng cấp lên 2.4.2 đọc xong còn tưởng phiên bản của mình mới là phiên bản nguy hiểm.
Còn một điểm nhiều người chưa hiểu: đường xâm nhập vẫn chưa được xác định, đến giờ phía chính thức cũng chưa cho biết thiệt hại là bao nhiêu hay có bao nhiêu thương nhân bị ảnh hưởng. Vì vậy, ngay cả khi bạn đang dùng phiên bản mới, lúc này cũng nên tắt máy và chờ thông báo; hãy rút hết tiền khỏi ví nóng, đừng ỷ vào số phiên bản mới mà tiếp tục nhận thanh toán.
“Làm ngân hàng của chính mình” nghe rất sướng, nhưng cái giá phải trả là bạn cũng phải tự làm bộ phận vận hành và bảo mật cho mình. Nếu không muốn lo vá lỗi máy chủ, cứ ngoan ngoãn chỉ dùng xpub ở chế độ watch-only để nhận tiền, đừng để khóa riêng trên máy có kết nối mạng.
#BTCPay #Bitcoin
Lần này BTCPay bị vét tiền, nói trắng ra là một loạt thương nhân đã không nâng cấp suốt ba tháng.
Theo lời Dorier: các phiên bản bị vét tiền hiện nay đều là phiên bản cũ trước 2.4.2. Kẻ tấn công đã đăng nhập vào trang quản trị với tư cách quản trị viên, nhưng vẫn chưa tìm ra cách chúng đăng nhập. Phiên bản 2.4.2 được phát hành ngày 7 tháng 8; máy chủ công khai của chính ông chạy phiên bản 2.4.7 không bị đụng đến.
Vì vậy, đừng chia sẻ những bài đăng gây hoang mang kiểu “thanh toán Bitcoin gặp sự cố lớn” nữa. Bản thân BTC hoàn toàn không có vấn đề gì. Sự cố xảy ra do kết hợp giữa máy chủ tự vận hành, tiền để trong ví nóng và trang quản trị lâu năm không cập nhật.
Điều vô lý hơn là nhiều người còn đưa tin sai lệch. Một số tài khoản viết rằng “phiên bản 2.4.2 bị dính đòn”, bỏ mất hai chữ “trước đó”, khiến ý nghĩa hoàn toàn đảo ngược. Những người đã nâng cấp lên 2.4.2 đọc xong còn tưởng phiên bản của mình mới là phiên bản nguy hiểm.
Còn một điểm nhiều người chưa hiểu: đường xâm nhập vẫn chưa được xác định, đến giờ phía chính thức cũng chưa cho biết thiệt hại là bao nhiêu hay có bao nhiêu thương nhân bị ảnh hưởng. Vì vậy, ngay cả khi bạn đang dùng phiên bản mới, lúc này cũng nên tắt máy và chờ thông báo; hãy rút hết tiền khỏi ví nóng, đừng ỷ vào số phiên bản mới mà tiếp tục nhận thanh toán.
“Làm ngân hàng của chính mình” nghe rất sướng, nhưng cái giá phải trả là bạn cũng phải tự làm bộ phận vận hành và bảo mật cho mình. Nếu không muốn lo vá lỗi máy chủ, cứ ngoan ngoãn chỉ dùng xpub ở chế độ watch-only để nhận tiền, đừng để khóa riêng trên máy có kết nối mạng.
#BTCPay #Bitcoin
Theo lời Dorier: các phiên bản bị vét tiền hiện nay đều là phiên bản cũ trước 2.4.2. Kẻ tấn công đã đăng nhập vào trang quản trị với tư cách quản trị viên, nhưng vẫn chưa tìm ra cách chúng đăng nhập. Phiên bản 2.4.2 được phát hành ngày 7 tháng 8; máy chủ công khai của chính ông chạy phiên bản 2.4.7 không bị đụng đến.
Vì vậy, đừng chia sẻ những bài đăng gây hoang mang kiểu “thanh toán Bitcoin gặp sự cố lớn” nữa. Bản thân BTC hoàn toàn không có vấn đề gì. Sự cố xảy ra do kết hợp giữa máy chủ tự vận hành, tiền để trong ví nóng và trang quản trị lâu năm không cập nhật.
Điều vô lý hơn là nhiều người còn đưa tin sai lệch. Một số tài khoản viết rằng “phiên bản 2.4.2 bị dính đòn”, bỏ mất hai chữ “trước đó”, khiến ý nghĩa hoàn toàn đảo ngược. Những người đã nâng cấp lên 2.4.2 đọc xong còn tưởng phiên bản của mình mới là phiên bản nguy hiểm.
Còn một điểm nhiều người chưa hiểu: đường xâm nhập vẫn chưa được xác định, đến giờ phía chính thức cũng chưa cho biết thiệt hại là bao nhiêu hay có bao nhiêu thương nhân bị ảnh hưởng. Vì vậy, ngay cả khi bạn đang dùng phiên bản mới, lúc này cũng nên tắt máy và chờ thông báo; hãy rút hết tiền khỏi ví nóng, đừng ỷ vào số phiên bản mới mà tiếp tục nhận thanh toán.
“Làm ngân hàng của chính mình” nghe rất sướng, nhưng cái giá phải trả là bạn cũng phải tự làm bộ phận vận hành và bảo mật cho mình. Nếu không muốn lo vá lỗi máy chủ, cứ ngoan ngoãn chỉ dùng xpub ở chế độ watch-only để nhận tiền, đừng để khóa riêng trên máy có kết nối mạng.
#BTCPay #Bitcoin
91
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
388,063 lượt xem
1,082 đang thảo luận
2
#TheoDõiFOMC
316,585 lượt xem
1,359 đang thảo luận
3
#BinanceReopensWithdrawalsForMoreAssets
19,317 lượt xem
560 đang thảo luận
4
#AppleReportsMixedResults
13,200 lượt xem
425 đang thảo luận
5
#BinanceHourlyDepositsExceedWithdrawals
1,668 lượt xem
107 đang thảo luận
6
#PalantirSlides3PercentOn$2BRevenue
22 lượt xem
3 đang thảo luận
7
#USMidtermElections
708,406 lượt xem
3,831 đang thảo luận
8
#USOctoberNFP-AreRateCutsStillPossible
105,895 lượt xem
893 đang thảo luận
9
#Verify1to1BinanceReserves
94,296 lượt xem
661 đang thảo luận
10
#SBIFirstHalfCryptoRevenueFalls30.1%
437 lượt xem
14 đang thảo luận