

Yodda tutish kerak bo‘lgan asosiy jihatlar
Ingliz tilidagi «to fish» («baliq ovlamoq») fe’lidan kelib chiqqan phishing (fransuz tilida «hameçonnage») — firibgarlar siz ishonadigan taniqli shaxs yoki kompaniya nomidan ish ko‘rib, maxfiy shaxsiy ma’lumotlarni «ovlaydigan» kiberhujum turi.
Phishingning eng keng tarqalgan usullariga o‘zini boshqa shaxs qilib ko‘rsatish, shoshiltiruvchi yoki tahdidli iboralardan foydalanish va xavfli havolalarni yuborish kiradi.
Hujumchilar e-pochtalari ishonchli manbadan kelgandek ko‘rsatish uchun ko‘pincha jo‘natuvchining ma’lumotlarini o‘zgartiradi.
Binance’dan yuborilgani aytilayotgan e-pochtaning haqiqiyligiga shubhangiz bo‘lsa, Binance mijozlarni qo‘llab-quvvatlash xizmatiga murojaat qiling va e-pochtaning EML faylini hamda tegishli skrinshotlarni yuboring.
Binance hisobingiz fishing urinishlari nishoniga aylanishi mumkin. To‘liq qo‘llanmamiz yordamida kripto mablag‘laringizni himoyalashni o‘rganing.
Binance xavfsizlik tizimiga buzib kirish uchun zarur ko‘nikmalar oddiy xakerlarning qo‘lidan kelmaydi. Ammo ular sizni aldab, foydalanuvchi nomingiz, parolingiz va ikki bosqichli autentifikatsiya (2FA) kodingizni oshkor qildirish uchun kerakli vositalarga ega.
O‘ta xavfsiz seyfni buzishga nega urinish kerak, axir uning egasini kalitlarni berishga ko‘ndirishning o‘zi kifoya-ku? Fishingning asosiy tamoyili shundan iborat: insonlarning xatolari va hissiyotlaridan foydalanish.
Fishing haqida, bu firibgarlik qanday ishlashi va kriptovalyutalaringizni eng keng tarqalgan fishing usullaridan qanday himoyalash haqida ko‘proq bilish uchun o‘qishda davom eting.
Fishing nima va u qanday ishlaydi?
Ingliz tilidagi «to fish» — «baliq ovlamoq» fe’lidan kelib chiqqan fishing (fransuz tilida «hameçonnage») — keng tarqalgan kiberhujum turi bo‘lib, unda firibgarlar Binance kabi siz ishonadigan taniqli shaxs yoki kompaniya nomidan ish ko‘rsatib, maxfiy shaxsiy ma’lumotlaringizni «ovlaydi». Eng keng tarqalgan fishing usuli — e-pochta yuborish: bunday maktublarni yozish oson va ayrimlari qonuniy xabarlarning deyarli aynan o‘xshashidir.
Bu oddiydek tuyuladigan, ammo samara beradigan usul: ko‘plab kiberhujumlar aynan fishing e-pochtasidan boshlanadi. E-pochta xavfsizligi bo‘yicha ixtisoslashgan Valimail kompaniyasi o‘tkazgan tadqiqotga ko‘ra, har kuni shaxs yoki kompaniya nomidan soxta xabar yuboradigan uch milliarddan ortiq e-pochta jo‘natiladi. Bu aylanmadagi barcha e-pochtalarning 1 foizini tashkil etadi.
Kriptovalyutalaringiz va shaxsiy ma’lumotlaringizni himoyalash uchun fishing e-pochtalarini taniy bilish va ularning tuzog‘iga tushmaslik juda muhim. Avval keng tarqalgan ayrim misollarni ko‘rib chiqamiz.
Fishing e-pochtalariga uchta misol
Keyingi paragraflarda firibgarlar fishing e-pochtalarini yuborishda qo‘llaydigan usullar qisqacha bayon qilinadi: shaxsni soxtalashtirish, shoshiltiruvchi yoki tahdidli til, xavfli havolalar va boshqalar. Har bir usulni yaxshiroq tushunishingiz uchun haqiqiy hayotdan bir nechta misol ham keltirdik.
1. Shaxsni soxtalashtirish
Shaxsni soxtalashtirish — oluvchini aldash uchun rasmiy nomlarga o‘xshash soxta domen va jo‘natuvchi nomlarini yaratish usuli. Maqsad — jo‘natuvchi manzilining bir qismi, masalan, «binance.com» ishonchli ko‘ringani uchun e-pochtani qonuniydek ko‘rsatish.
Firibgarlar «do-not-reply@ses.binance.com» manzilidan foydalangan haqiqiy misol: jo‘natuvchi manzilidagi «binance.com»dan oldin ortiqcha «ses» borligini payqamaguningizcha, bu manzil rasmiydek ko‘rinadi.

2. Shoshiltiruvchi yoki tahdidli til
Fishing e-pochtalari oluvchining hissiyotlarini boshqarish va uni zudlik bilan chora ko‘rishga undash uchun ko‘pincha shoshilinchlik, qo‘rquv yoki qiziqish hissini uyg‘otadi. Masalan, hisobingizdan kutilmagan pul yechib olinganiga ishontirib, parolingizni «qayta tiklash»ga undashi mumkin. Aslida esa siz uni firibgarga oshkor qilmoqchi bo‘lasiz.
Foydalanuvchi kutilmagan pul yechib olingani haqida xabar beradigan fishing e-pochtasiga misol: ramkaga olingan qismdagi ohangga e’tibor bering. «Hisobingizni bloklash» va «barcha mablag‘laringizni himoyalash» kabi iboralar bilan oluvchini ataylab sarosimaga solish va qo‘rqitish uchun yozilgan.

3. Xavfli havolalar va soxta qo‘shimchalar
Fishing e-pochtalarida odatda qonuniy saytlarga o‘xshash soxta veb-saytlarga olib boruvchi havolalar bo‘ladi. Ularda PDF, bajariladigan fayllar yoki ichiga skriptlar yoxud zararli dasturlar joylangan o‘zgartirilgan ilovalar kabi qo‘shimchalar ham bo‘lishi mumkin. Bunday qo‘shimchalarni ochish xakerlarga qurilmalaringizga ruxsatsiz kirish, maxfiy ma’lumotlaringizni o‘g‘irlash yoki roziligingizsiz mablag‘larni o‘tkazish imkonini beradi.
Zararli havola bo‘lgan fishing e-pochtasiga misol: [E-pochtani tekshirish]ni bosish Binance’ning soxta kirish sahifasiga olib boradi va foydalanuvchidan nomi hamda parolini kiritishni so‘raydi. Firibgarlar bu ma’lumotlardan foydalanuvchilar ma’lumotlarini olib, qayta sotish yoki hisoblari va mablag‘larini o‘g‘irlash uchun foydalanishi mumkin.

Fishing urinishlarini fosh etishning to‘rt usuli
Fishing e-pochtalarining ayrim misollarini ko‘rib chiqdik, endi ularni aniqlashning bir necha usulini muhokama qilamiz
1. Binance Verify
Binance’dan kelgandek ko‘ringan shubhali e-pochtani oldingizmi? Avvalo, jo‘natuvchi manzilini Binance Verify’da tekshiring: agar vosita «Tasdiqlanmagan manba» deb ko‘rsatsa, bu e-pochta ehtimol xavflidir.

Manba manzili Binance Verify orqali tasdiqlangan bo‘lsa ham, bu shaxsni soxtalashtirish holati bo‘lishi mumkin: avval aytganimizdek, firibgarlar xabarlarini qonuniydek ko‘rsatish uchun bu usuldan ko‘p foydalanadi. Ular qonuniy domenlarga juda o‘xshash domen nomlaridan yoki «Javob berish» yoxud «Qaytish yo‘li» maydonlaridagi soxta sarlavhalardan foydalanadi.
Jo‘natuvchi manzillaridan tashqari, Binance Verify shubhali e-pochtada keltirilgan istalgan ijtimoiy tarmoq hisobini yoki veb-sayt havolasini ham tekshira oladi.
Ijtimoiy tarmoq hisoblari
Agar olingan e-pochtada ijtimoiy tarmoqlar (masalan, Telegram, Facebook yoki WeChat) orqali «Binance xodimi» bilan bog‘lanish so‘ralsa, uning foydalanuvchi nomini Binance Verify’da tekshirib ko‘ring.
Quyidagi rasmda Binance hisobining foydalanuvchi nomi haqiqiy bo‘lganda ko‘rinadigan ekran tasvirlangan. Jinoyatchilar ko‘pincha kompaniya xodimlari nomidan ish ko‘rsatishini yodda tuting: Binance Verify insonning shaxsini tekshirish uchun qo‘llanadigan ko‘plab choralardan biridir.

Veb-sayt havolalari
E-pochtalardagi veb-sayt havolalarini bosishda ehtiyot bo‘ling. Binance URL manzilini tekshirish uchun uning ustida sichqonchaning o‘ng tugmasini bosing va «Havolani nusxalash»ni tanlang, so‘ng veb-sayt haqiqiyligini tekshirish uchun uni Binance Verify’ga joylang. Quyidagi rasmda Binance Verify veb-saytni Binance’ning rasmiy domeni deb aniqlaganda ko‘rinadigan ekran tasvirlangan.

2. Fishingga qarshi kod
Agar hali buni qilmagan bo‘lsangiz, fishingga qarshi kod o‘rnatishingizni qat’iy tavsiya qilamiz. Bu bir necha daqiqagina vaqt oladigan oddiy jarayon. Uni sozlaganingizdan so‘ng, Binance’dan yuborilgan har bir haqiqiy e-pochtada siz belgilagan noyob harf va raqamlar birikmasi ko‘rsatiladi.
Binance e-pochtasi fishingga qarshi kod bilan va usiz qanday ko‘rinishini ko‘ring: fishingga qarshi kodingiz bo‘lmagan, Binance’dan yuborilgani aytilayotgan e-pochtalardan ehtiyot bo‘ling.

3. EML faylini tekshirish
Tekshirish uchun qo‘shimcha yashirin ma’lumotlarni olish maqsadida e-pochtani EML fayli shaklida yuklab oling. Bu usul biroz texnikroq bo‘lsa-da, fishing urinishlarini aniqlashda juda samarali.
SPF/DMARC/DKIM
Masalan, faylni ochib, SPF/DMARC/DKIM tekshiruvini o‘tkazishingiz mumkin. Agar barcha tekshiruvlar yoki ayrimlari muvaffaqiyatsiz tugasa (masalan, tekshiruvda «dkim=fail» deb ko‘rsatilsa), e-pochta katta ehtimol bilan ruxsatsiz manbadan yuborilgan.

IP manzil obro‘si
EML faylida IP manzilni ham topib, uni noqonuniy faoliyat uchun belgilangan manzillar bilan solishtirishingiz mumkin. Buning uchun manzilni nusxalab, abuseipdb yoki virustotal kabi IP manzil obro‘sini tekshiruvchi vositaga joylang. Eslatma: tekshirilayotgan IP manzil yaqinda yaratilgan bo‘lsa, bu ma’lumotlar bazalarida u haqida hech qanday ma’lumot bo‘lmasligi mumkin. O‘zingiz xulosa chiqarishdan oldin har doim bir nechta manbani tekshiring.

4. Binance mijozlarni qo‘llab-quvvatlash xizmatiga murojaat qilish
Qabul qilgan e-pochtangizga shubhangiz bo‘lsa, skrinshotlar va EML faylini yuborib, Binance mijozlarni qo‘llab-quvvatlash xizmatiga murojaat qilishingizni tavsiya qilamiz. Ushbu qo‘llanmada keltirilgan barcha usullar orasida bu usul chindan ham eng ishonchlisi: so‘rovingizni olganimizdan so‘ng, fishing urinishlari bo‘yicha katta tajribaga ega jamoamiz e-pochtaning haqiqiyligini tekshirishga yordam beradi.
EML faylini yuklab olish uchun quyidagi paragrafda batafsil ko‘rsatilgan bosqichlarni bajaring.
EML faylini yuklab olish
Gmail va Outlook’dan e-pochta mazmunini EML fayli shaklida qanday yuklab olishni ko‘rib chiqamiz.
Gmail
EML formatida yuklab olmoqchi bo‘lgan e-pochtangizni oching. E-pochtaning yuqori o‘ng burchagidagi uch nuqtani bosing.
Ochilgan menyudan «Xabarni yuklab olish»ni tanlang.

Outlook
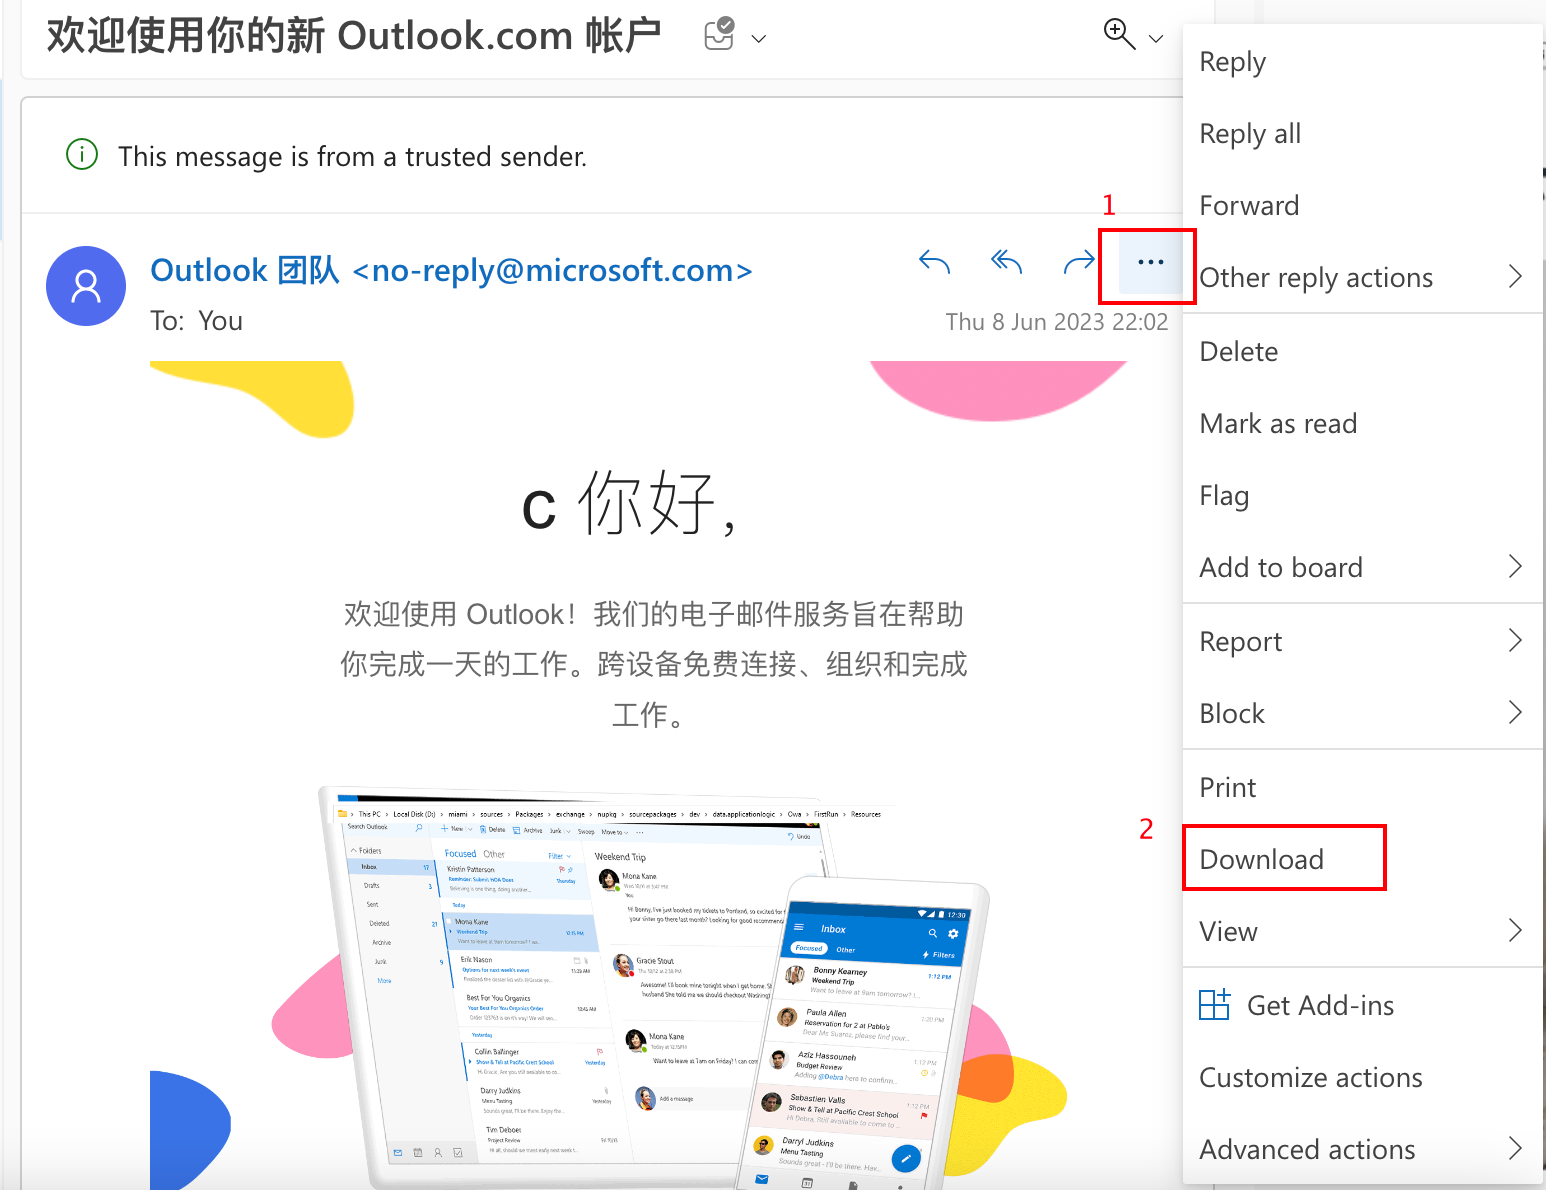
EML formatida yuklab olmoqchi bo‘lgan e-pochtangizni oching. E-pochtaning yuqori o‘ng burchagidagi uch nuqtani bosing.
Ochilgan menyudan «Yuklab olish»ni tanlang.
E-pochtani yuklab olganingizdan so‘ng, EML faylini o‘ng tugma bilan bosing va [Quyidagilar bilan ochish], so‘ng [Boshqa]ni tanlang. Keyin macOS’da TextEdit yoki Windows’da Notepad(++)ni tanlang.

Fishing urinishlaridan qanday himoyalanish mumkin?
Kelajakdagi ofatning oldini olish uchun fishing urinishlaridan ogoh bo‘ling va mablag‘laringizni bugunoq himoyalashni o‘rganing. Quyida amal qilish kerak bo‘lgan eng yaxshi tavsiyalarning qisqacha bayoni keltirilgan:
Ushbu qo‘llanma orqali fishingga qarshi kodingizni sozlang.
Avvalo, Binance Verify’da istalgan e-pochta manzili, URL yoki «Binance» foydalanuvchi nomini tekshiring.
Shubhali havolalarni bosmang: qurilmangizga beixtiyor zararli dasturlarni o‘rnatib olishingiz yoki maxfiy ma’lumotlaringizni qo‘lga kiritish uchun yaratilgan soxta saytga kirib qolishingiz mumkin.
Notanish odamlarga hech qanday shaxsiy ma’lumot bermang. Bunga tizimga kirish ma’lumotlari, telefon raqamlari, bank hisoblari, hamyonni tiklash iboralari yoki maxfiy kalitlar kiradi.
Ikki bosqichli autentifikatsiyani (2FA) yoqing: hisobingiz ma’lumotlari o‘g‘irlansa, 2FA firibgarning hisobingizni egallab olish ishini qiyinlashtiradi.
Faoliyatingiz doirasida faqat qonuniy kompaniyalar bilan muloqot qiling va e-pochta orqali kelgan «bepul tanlovlar» yoki «airdrop» takliflaridan ehtiyot bo‘ling.
E-pochtaga shubhangiz bo‘lsa, Binance mijozlarni qo‘llab-quvvatlash xizmatidan yordam so‘rang: EML faylini siz uchun mamnuniyat bilan tekshirib beramiz.
Batafsil ma’lumot
Bugungi mavzu: fishingga qarshi kodlar va o‘zingizni qanday himoyalash
Xavfsizligingizni ta’minlang: hisobingiz buzib kirilgan bo‘lsa, nima qilish kerak?
SMS orqali shaxsni soxtalashtirish hujumlaridan kriptovalyutalaringizni qanday himoyalash mumkin?
Binance kripto savdo ilovasi (iOS/Android) yordamida istalgan joyda savdo qiling
Bizni quyidagi manzillarda kuzating:
Instagram: https://www.instagram.com/binancefrench
Twitter: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
Xavflar haqida ogohlantirish: Raqamli aktivlar narxlari yuqori bozor xavfi va narx o‘zgaruvchanligiga duch keladi. Investitsiyangiz qiymati ko‘tarilishi yoki tushishi mumkin va kiritgan mablag‘ingizni qaytarib ololmasligingiz mumkin. Investitsiya qarorlaringiz uchun faqat o‘zingiz javobgarsiz, Binance esa siz ko‘rishingiz mumkin bo‘lgan zararlar uchun javobgar emas. O‘tgan davrdagi natijalar kelajakdagi natijalarning ishonchli ko‘rsatkichi hisoblanmaydi. Faqat o‘zingizga tanish bo‘lgan va xavflarini tushunadigan mahsulotlarga investitsiya qiling. Har qanday investitsiya kiritishdan oldin investitsiya tajribangiz, moliyaviy ahvolingiz, investitsiya maqsadlaringiz va xavfga munosabatingizni sinchiklab baholashingiz hamda mustaqil moliyaviy maslahatchi bilan maslahatlashishingiz kerak. Bu raqamli aktivlar bo‘yicha investitsiya maslahati, undov yoki tavsiya sifatida talqin qilinmasligi lozim. Batafsil ma’lumot uchun foydalanish shartlari va xavflar haqidagi ogohlantirishimiz bilan tanishing.