
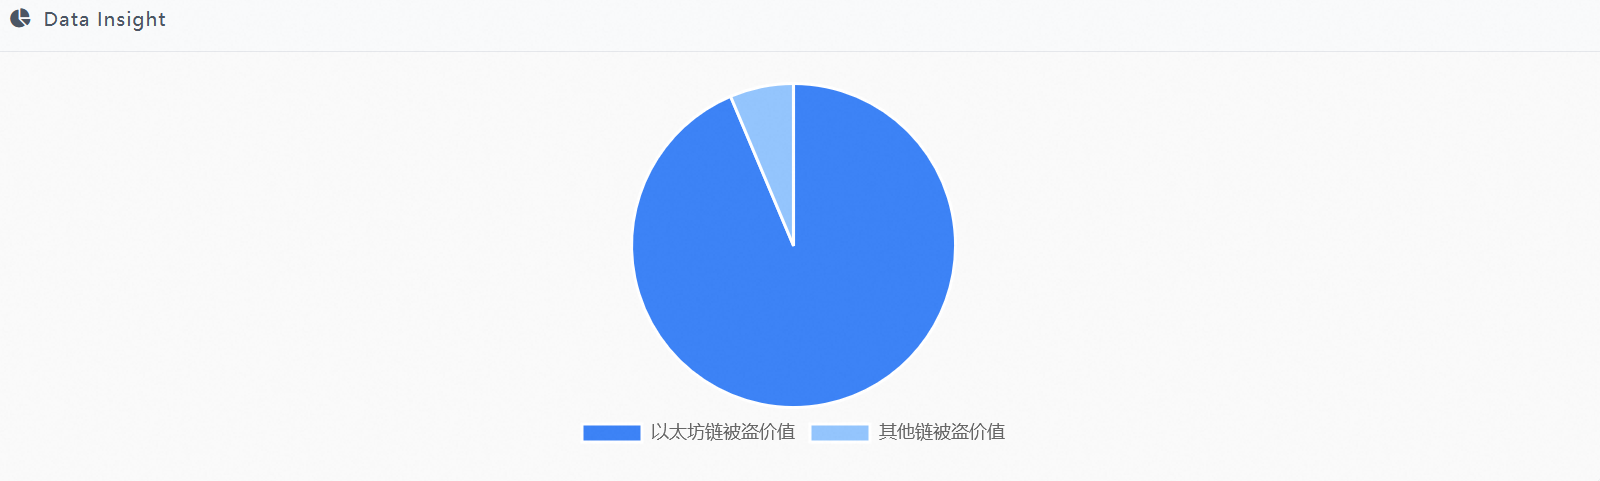
30-oktyabr tongida Binance tarixidagi eng yirik xakerlik hujumiga uchradi: qariyb 6,3 milliard dollarlik aktiv 40 daqiqa ichida sakkizta blokcheyndan chiqarib ketildi. Eng katta zarar Ethereum’ga yetdi. Bunga 2025-yildagi Pectra yangilanishi bilan joriy qilingan EIP-7702 sabab bo‘ldi.
Hujum yo‘li
28-oktyabrda hujumchi komissiya to‘lash uchun Tornado Cash’dan oz miqdorda mablag‘ yechib oldi; 29-oktyabr tushdan keyin yakuniy zararli kontraktni joylashtirdi (Solidity 0.8.28, faqat hujumchini yagona egasi sifatida tan oladi); 29-oktyabr kechqurundan 30-oktyabr tongigacha ikki sinov hamyonidan foydalanib, butun jarayonni ikki marta mashq qildi. Oxirgi mashq haqiqiy hujumdan atigi 3,5 soat oldin bo‘ldi.
4:20:59 UTC da hujumchi 50 ta EIP-7702 avtorizatsiya so‘rovini o‘z ichiga olgan tranzaksiyani efirga uzatdi. U 18914775 dan 18914824 gacha bo‘lgan ketma-ket 50 ta Nonce qiymatini qamrab oldi. Binance’ning issiq hamyoni Nonce qiymati har soniyada o‘zgarib turardi, shuning uchun qaysi biri amal qilishini oldindan bilib bo‘lmasdi — natijada «avtorizatsiyalarni sochish» usuli qo‘llandi. Ethereum tranzaksiyani bajarayotganda 49 ta yaroqsiz imzoni avtomatik ravishda tashlab yubordi, faqat ayni real vaqt oralig‘iga to‘g‘ri kelgan bittasi ish berdi.
Shundan keyin xakerlarga Binance’ning shaxsiy kaliti kerak bo‘lmay qoldi: ular kontraktni to‘g‘ridan-to‘g‘ri chaqirib, Binance 14’ning issiq hamyonidagi 64 turdagi tokenni bir yo‘la supurib oldi. Ular orasida 167464 ETH va 1,615 milliard USDT bor edi. 24 soniyadan so‘ng Binance 16 shaxsiy kalit bilan oddiy o‘tkazmani imzolab, 28005.6 ETH’ni ayni manzilga yubordi. Soat 4:41 da hujumchi Binance 14 administratori nomidan Binance 34’ga buyruq berib, taxminan 780 million USDC’ni o‘tkazdi.
Kamchilik nimada?
Tekshiruv mantig‘i «nonce’lardan bittasi mos kelsa, tasdiqlanadi» tarzida ishlagan, «har biri alohida tekshiriladi» tarzida emas. Ruxsat berish kortejida faqat chain_id, address va nonce bor edi; oluvchi, summa va chaqiruv ma’lumotlari yo‘q edi. Imzolash tizimi odatiy ruxsat bilan zararli delegatsiyani umuman farqlay olmasdi. Bundan tashqari, delegatsiya kuchga kirgach, doimiy saqlanib qolardi. Shenyu voqeadan ikki soat o‘tib ham ogohlantirayotgan edi: «Kalit hali ham Binance qo‘lida, ammo o‘sha halokatli ruxsat hanuz bekor qilinmadi».
Shaxsiy kalit yo‘qolmadi — imzolash tizimi manipulyatsiya qilindi
Xakerlar DevOps muhandislaridan birining noutbukiga bostirib kirib, xizmat konteyneriga kirish huquqini qo‘lga kiritdi va shu orqali imzolash tizimini boshqardi. HSM+MPC shaxsiy kalit bo‘laklarini chiqarib olishdan himoya qila oladi, ammo «tizimga xavfli bir narsani imzolash buyrug‘i berilishi»ga to‘sqinlik qila olmaydi.
Birinchi marta emas
2025-yil iyulida Scam Sniffer EIP-7702 orqali amalga oshirilgan fishing hujumlari haqida xabar berib, zarar taxminan 146 ming dollarni tashkil etganini qayd etdi; oktyabrdagi MORPHO o‘g‘irligi ham shu mexanizm bilan bog‘liq edi.
Yangi funksiyalar mainnet’ga tez joriy etilib, ularga qarshi sinovlar ortda qolsa, ular hujumchilar uchun yangi qurolga aylanadi.