
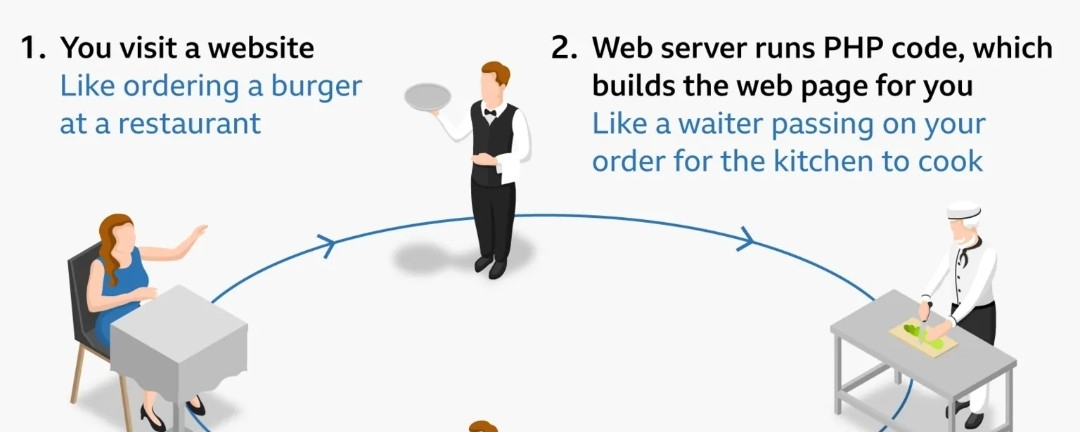
PHP internetidagi global xavfsizlik zaifligi — umumiy nom bilan PHP2Shell deb ataladi — dunyo veb-saytlarining qariyb 70 foiziga quvvat beruvchi PHP dasturlash tiliga ta’sir qiladigan ikkita jiddiy zaiflikdan (CVE-2026-109618 va CVE-2026-109619) iborat. Kiberxavfsizlik firmasi Wiz Research tomonidan OpenAI’ning GPT-5.6 Sol modeli (kiberxavfsizlik firmasi Calif bilan birgalikda) yordamida aniqlangan ushbu zaiflik PHP yadrosiga xos bo‘lgan xotira ma’lumotlarining oshkor bo‘lishi va autentifikatsiyasiz masofadan kod bajarilishi (RCE) bilan bog‘liq ulkan xavfni anglatadi.
So‘nggi o‘n yil davomida chiqarilgan PHP versiyalarining deyarli barchasiga ta’sir qilgani sababli, bu WordPress, Wikipedia kabi yirik platformalar hamda son-sanoqsiz korporativ va davlat veb-serverlarini hujumchining to‘liq nazoratni qo‘lga kiritishi, ma’lumotlarni o‘g‘irlashi va saytlarni buzib ko‘rsatishiga qarshi zaif holga keltiradi.
Kamchilik qanday bartaraf etilmoqda
Internet infratuzilmasini himoyalash bo‘yicha global choralar zudlik bilan dasturiy ta’minotni yangilash va muvofiqlashtirilgan mudofaa harakatlarini o‘z ichiga oladi:
Rasmiy dasturiy ta’minot tuzatishlari: PHP Foundation 2026-yil 21-oktabrda xotira xavfsizligi bilan bog‘liq zaifliklarni asosiy mexanizmdan bartaraf etuvchi rasmiy xavfsizlik tuzatishlarini tezda ishlab chiqdi va chiqardi.
Serverlarni zudlik bilan yangilash: Dunyo bo‘ylab davlat idoralari, bulutli xizmat ko‘rsatuvchi provayderlar va veb-sayt operatorlari ushbu yangilanishlarni yuklab olish va o‘rnatish uchun shoshilinch harakat qilmoqda. Kiberhimoya guruhlari asosiy PHP server muhitlarini yangilashi kerak, chunki veb-sayt sozlamalarini oddiygina o‘zgartirish ekspluatatsiyaning oldini olish uchun yetarli emas.
Veb-saytlarni oldindan o‘chirish: Tizimlar yangilanishidan oldin xakerlar ushbu zaiflikdan zararli maqsadlarda foydalanishining oldini olish uchun Yevropadagi bir nechta davlat idoralari, muhim infratuzilma operatorlari va ommaviy axborot vositalari tuzatishlarni xavfsiz muhitda qo‘llash maqsadida veb-saytlarini vaqtincha o‘chirib qo‘ydi yoki xizmatlarini to‘xtatdi. [1, 2]
Global kiberxavfsizlik idoralarining ogohlantirishlari: Jumladan, AQSh Milliy xavfsizlik agentligi (NSA) va Yevropaning kiberxavfsizlik agentligini o‘z ichiga olgan davlat idoralari PHP qo‘llab-quvvatlaydigan kontentni boshqarish tizimlaridan (masalan, Drupal yoki WordPress) foydalanayotgan barcha tashkilotlarga zudlik bilan tuzatishlarni o‘rnatishni buyuruvchi shoshilinch ko‘rsatmalar berdi.
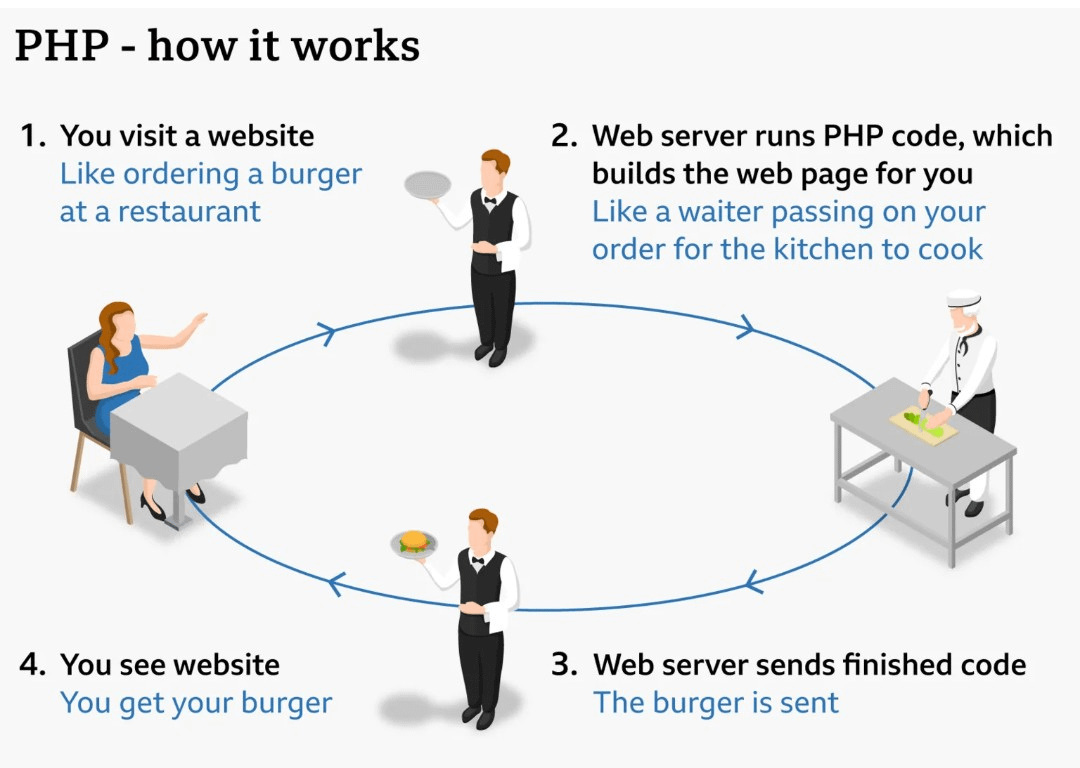
PHP asosidagi veb-sayt yoki serverni boshqarasizmi va uni tekshirtirish kerakmi yoki GPT-5.6 Sol kabi sun’iy intellekt modellari kiberxavfsizlikni qanday o‘zgartirayotgani haqida ko‘proq bilishni istaysizmi?