PHP’dagi zaiflik, xakerlik hujumi, bo‘shatib qo‘yilgan kriptohamyonlar. Agar bu sarlavhalarni ko‘rib, yuragingiz orqaga tortgan bo‘lsa, bu maqola siz uchun. Har bir ma’lumot manbasini ko‘rsatgan holda, faktlarni mish-mishlardan ajratib beraman va oxirida bugunoq bajarishingiz mumkin bo‘lgan tekshiruv ro‘yxatini taqdim etaman. To‘liq video bugun soat 19:03 da YouTube kanalimda chiqadi.
Nima sodir bo‘ldi: 9,2 ball olgan zaiflik
PHP — dunyodagi ko‘plab saytlar ishlaydigan dasturlash tili. Bu hafta Wiz tadqiqotchilari Calif va OpenAI bilan birga undagi PHP2Shell deb nomlangan jiddiy zaifliklarni namoyish etishdi. Eng jiddiy zaiflik xavflilik darajasi bo‘yicha 10 dan 9,2 ball oldi. Tuzatish 21/10 kuni chiqdi.
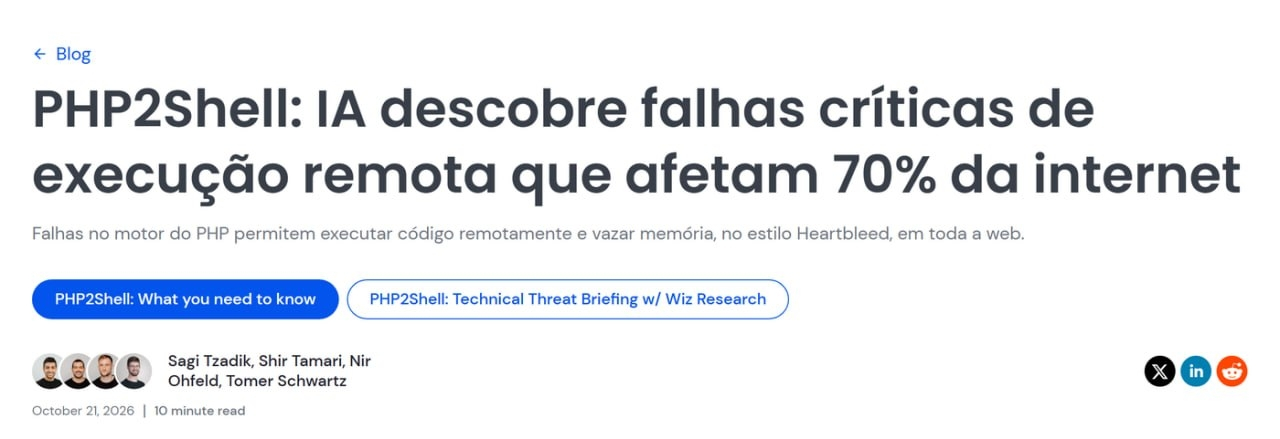
Wiz blogidan tarjima qilingan skrinshot — xatolikni aniqlagan manba.
Vaziyat ancha jiddiy edi. CNBC ma’lumotiga ko‘ra, hukumatlar ehtiyot chorasi sifatida saytlarni o‘chirib qo‘ydi, AQSh xavfsizlik agentligi NSA esa yangilanishlarni darhol o‘rnatishni tavsiya qildi. Internetning katta qismini himoya qiladigan Cloudflare kompaniyasi atigi 45 daqiqada o‘n minglab, undan keyin esa millionlab hujum urinishlarini aniqladi.
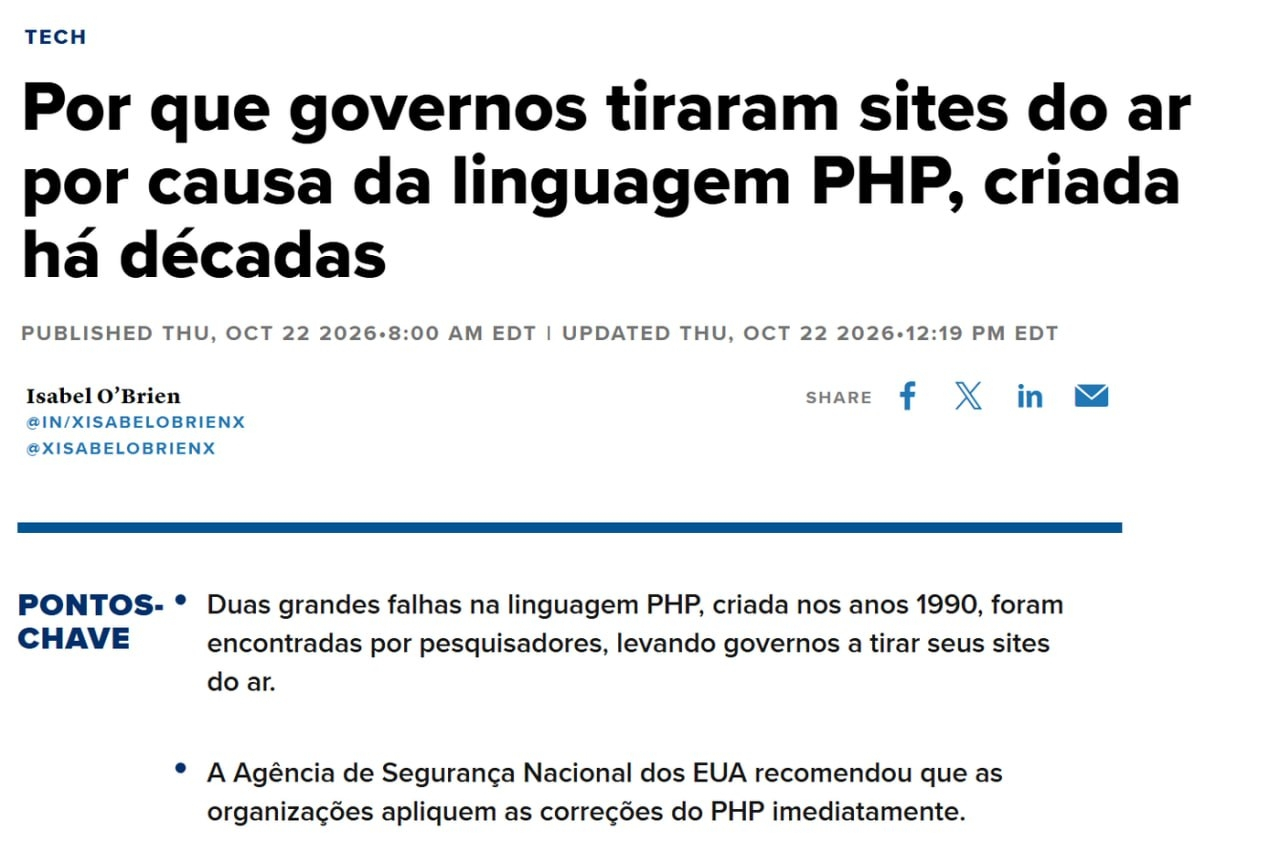
CNBC’dan tarjima qilingan skrinshot.
Fakt va mish-mish: sayt ishlamay qolishi — unga buzib kirilganini anglatmaydi
Chalkashlik aynan shu yerda. Ko‘pchilik bank sayti ishlamay qolganini ko‘rib, bankka buzib kirishgan, degan xulosaga keldi. Ammo unday emas. Aksariyat hollarda sayt jamoa yangilanishlarni o‘rnatayotgan paytda ehtiyot chorasi sifatida o‘chirib qo‘yildi. Hozircha bu xatolik tufayli birorta bank yoki yirik kompaniyaga buzib kirilgani tasdiqlanmagan.
Coinbase va BitGo zarar ko‘rmaganini bildirdi. Binance oldini olish choralarini qo‘lladi. Bitget Wallet, PancakeSwap va Kaia esa PHP’dan foydalanmasligini aytdi.
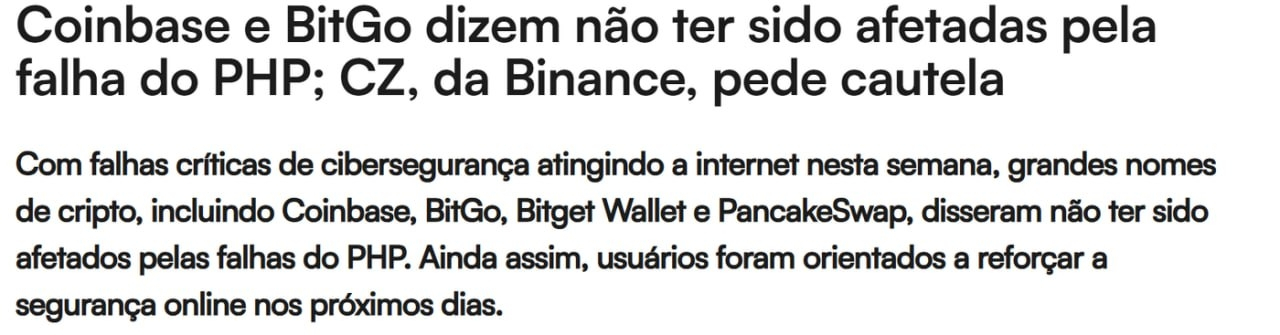
Kripto yangiliklari portalidan tarjima qilingan skrinshot.
O‘g‘rilik rostdan ham bo‘lgan: Railway ishi
Endi kriptosi borlar uchun muhim qismga o‘tamiz. Railway — dasturchilar o‘z ilovalarini joylashtiradigan platforma. On-chain tadqiqotchi Taylor Monahanning ma’lumotiga ko‘ra, 19 ta tarmoqda taxminan 371 ming AQSh dollari yechib olingan. 500 dan ortiq tranzaksiya va 200 dan ortiq manzil qayd etilgan. Railway barcha foydalanuvchilardan maxfiy kalitlarini almashtirishni so‘radi.
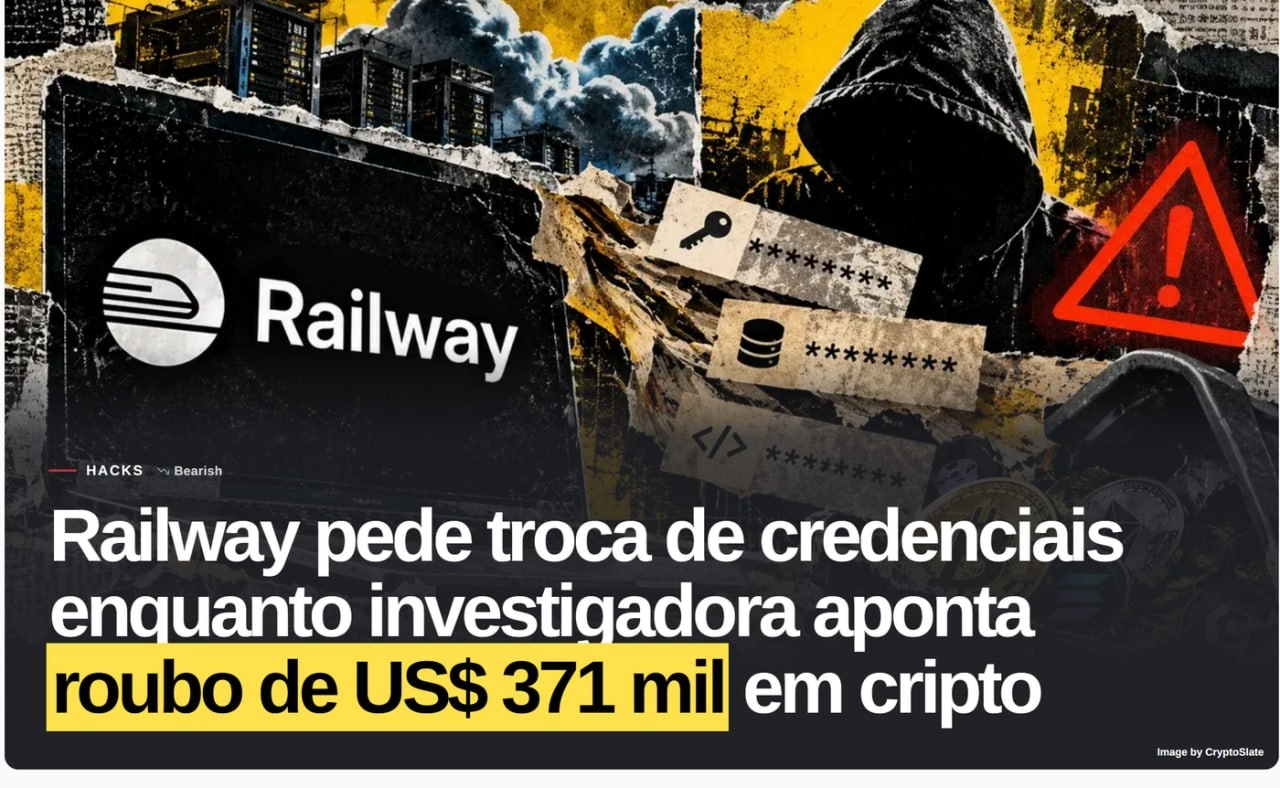
Rasm va sarlavha: CryptoSlate’dan tarjima qilingan.
Muhim: Railway hali bu miqdor yoki sababni tasdiqlamadi. O‘g‘rilik PHP xatoligi tufayli sodir bo‘lganini ham hech kim isbotlagani yo‘q. TechCrunch bu holat boshqa hodisadan alohida bo‘lishi mumkinligini aytdi. Voqealar ketma-ketligidan ko‘rinishicha, o‘g‘rilik hujumlar to‘lqini avjida bo‘lgan paytda sodir bo‘lgan. 21/10 kuni, UTC vaqti bilan: 14:00 da xatolik uchun tuzatish chiqdi, 16:05 da hujum urinishlari boshlandi, 19:36 da kripto o‘g‘riligining ilk holati qayd etildi, 21:51 da esa Railway mijozlarini ogohlantirdi.
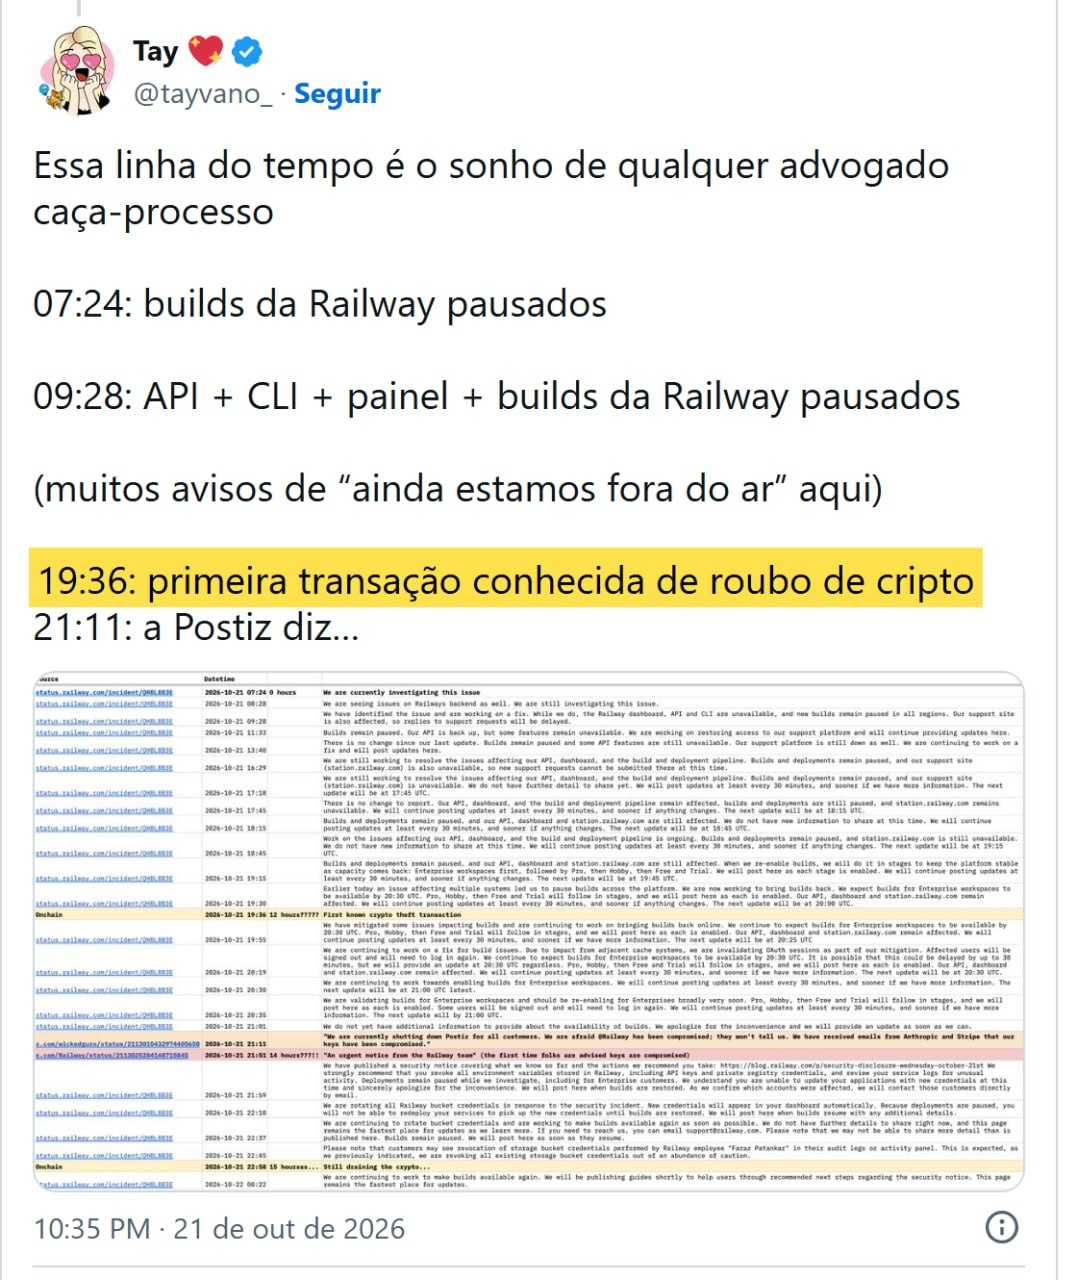
Tadqiqotchi Taylor Monahan postidan tarjima. Sariq rangda ma’lum bo‘lgan ilk o‘g‘rilik ko‘rsatilgan.
CZ ogohlantirishi
Binance asoschisi CZ 21/10 kuni X’da shunday yozdi: «Meni paranoyak deb o‘ylashingiz mumkin, lekin kelgusi kunlarda HAR QANDAY saytga kirayotganda juda ehtiyot bo‘ling». Sababi oddiy: ayrim sayt ma’murlari xavfsizlik yangilanishlarini doim ham o‘z vaqtida o‘rnatmaydi.
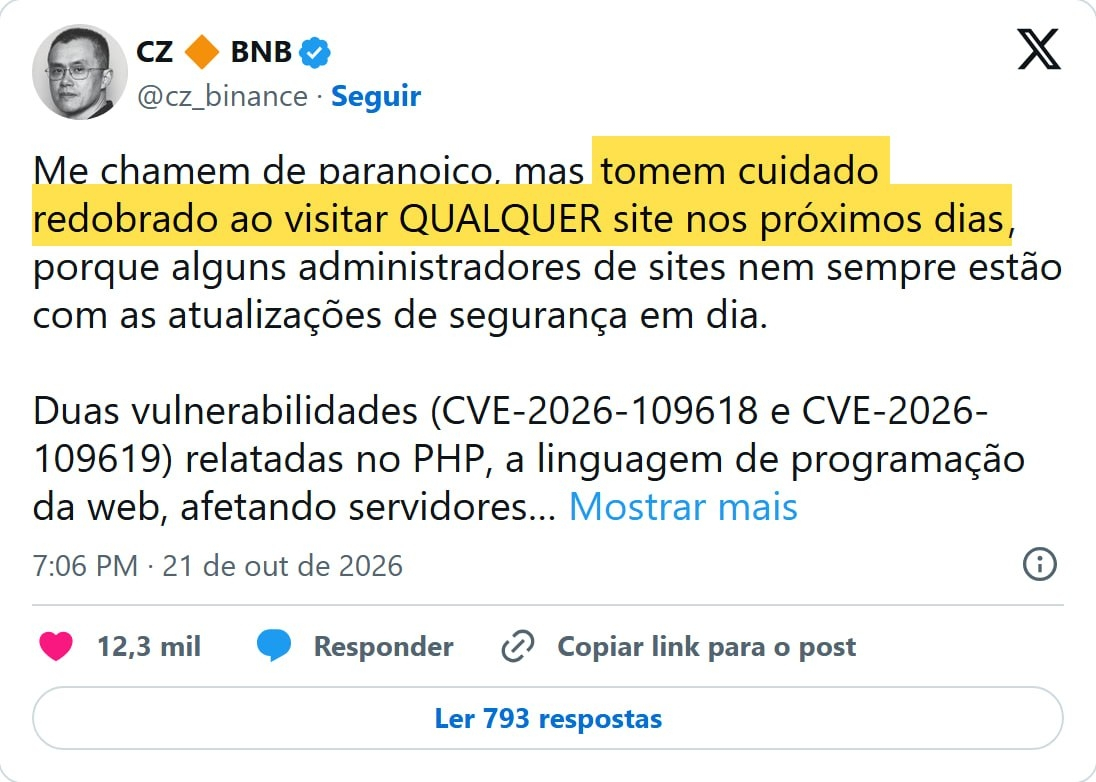
CZ’ning X’dagi postidan tarjima.
Mening fikrim: xavf blokcheynda emas
Bularning hech biri blokcheynni ishdan chiqarmadi. Bitcoin va Ethereum’ingiz avvalgidek ishlashda davom etmoqda. Buzilgan narsa — kalit saqlangan joy. Kalit yoki tiklash iborasini sayt, bulutli xotira yoki onlayn xizmatda saqlaydigan odam boshqa birovning xavfsizlik tizimi benuqson bo‘lishiga bog‘liq bo‘lib qoladi. Ular xatoga yo‘l qo‘ysa, hamyon bo‘shab qoladi.
Ikkinchi xavf — fishing. Qo‘rquv kuchayganida, firibgarlar «shoshilinch yangilanish» yoki «akkauntingizga buzib kirishdi» degan soxta xatlarni yuboradi. Vahimaga tushgan odam havolani bosadi. Shuning uchun maslahatim: ehtiyot bo‘ling, vahimaga tushmang va saytlarga har doim xatcho‘plarga saqlangan rasmiy havolalar orqali kiring.
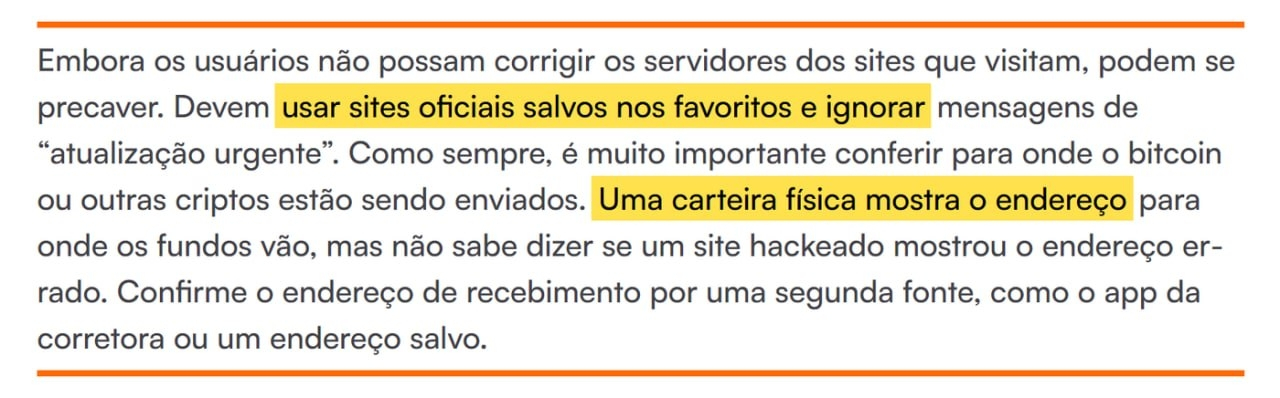
Kripto yangiliklari portalidan tarjima qilingan himoyalanish bo‘yicha maslahatlar.
Bugun qilishingiz kerak bo‘lgan 4 ta ish
1. Ilova va tizimlaringizni yangilang.
2. Pul bilan bog‘liq barcha xizmatlarda 2FA’ni (ikki bosqichli tekshiruv) yoqing.
3. Tiklash iborasini hech qachon onlayn saqlamang: suratga olmang, bulutli xotira, elektron pochta yoki qaydlar ilovasida saqlamang.
4. «Shoshilinch» degan elektron xat yoki xabarlardan shubhalaning. Saytga doim rasmiy manzil orqali kiring.
Kalitni internetdan uzing: sovuq hamyon
Kalitni himoyalashning eng ishonchli yo‘li — uni internetdan uzish. Sovuq hamyon aynan shunday qiladi. Videoda foydalanish uslubiga qarab ikkita variantni ko‘rsataman. Tangem xavfsizlik va qulaylikni birlashtiradi, kundalik foydalanish uchun mos va mening havolam orqali 10% chegirma bor. SafePal esa uzoq muddat saqlash va Web3 bilan ishlash uchun, men o‘zim ham undan foydalanaman. Ikkala havola ham YouTube’dagi video tavsifida.
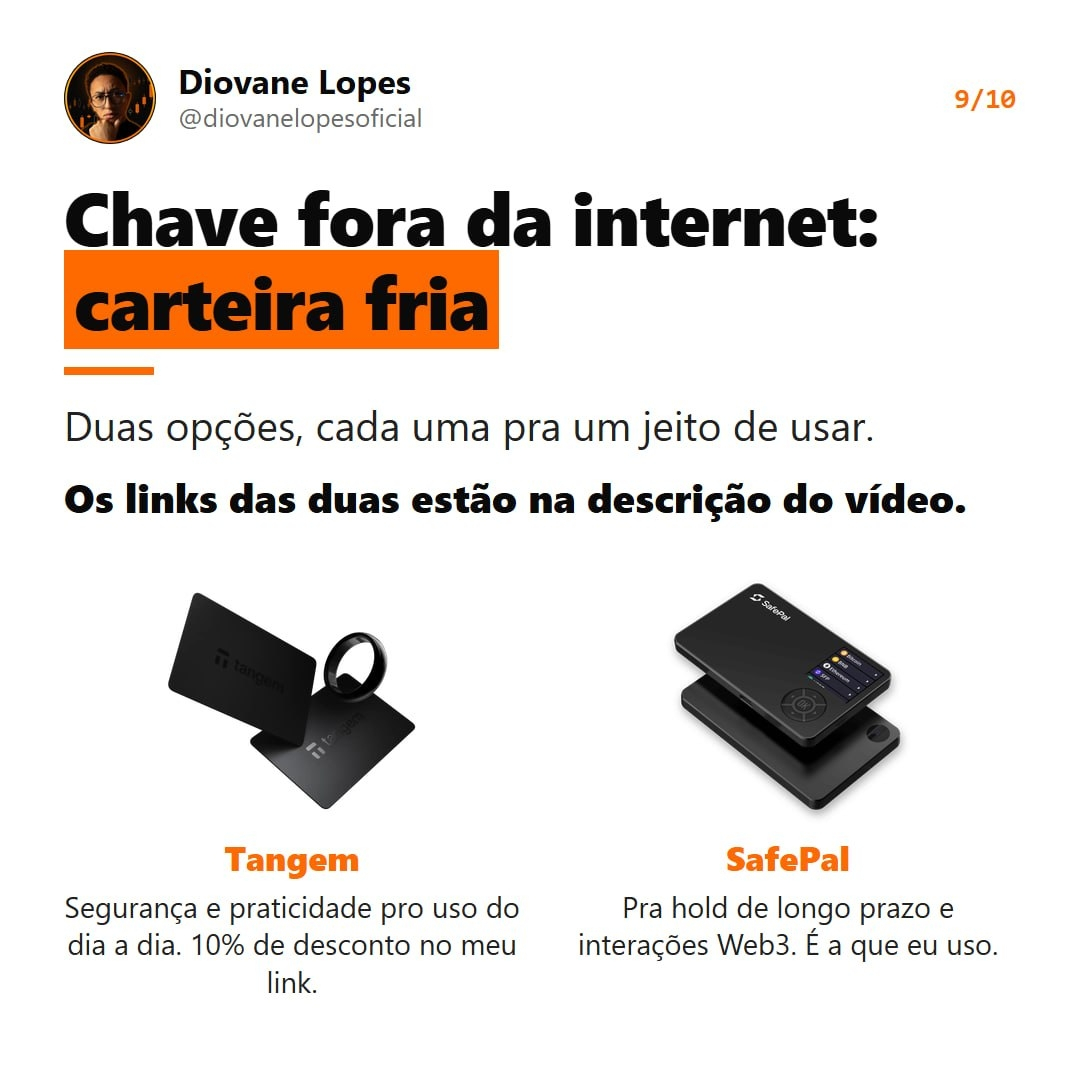
Tangem va SafePal.
Xulosa
Vaziyat chindan ham jiddiy edi va o‘g‘rilik ham rostdan sodir bo‘ldi, ammo banklar yoki yirik kompaniyalarga buzib kirilgani haqida dalil yo‘q. Amaliy saboq shuki: kalitingiz qayerda saqlanishini biling. Agar u onlayn bo‘lsa, bugunoq buni o‘zgartiring.
Manbalar ekranda ko‘rsatilgan to‘liq video bugun soat 19:03 da YouTube kanalimda chiqadi. Diovane Lopes deb qidiring. Men o‘rganaman, men o‘rgataman, siz esa chinakam foyda ko‘rasiz. Qaysi ilovani birinchi bo‘lib tekshirasiz? Izohlarda yozing.