#chainlinklaunchesccip2withenterpriseverification
Chainlink bu hafta o‘zining xarajatlararo infratuzilmasiga katta yangilanishni ishga tushirdi — va vaqt tasodifiy emas. U yilning eng yirik ko‘prikdagi ekspluatatsiyalaridan biri ortidan kelmoqda hamda hujumchilar ishlatgan aynan o‘sha zaiflikni to‘g‘ridan-to‘g‘ri bartaraf etadi.
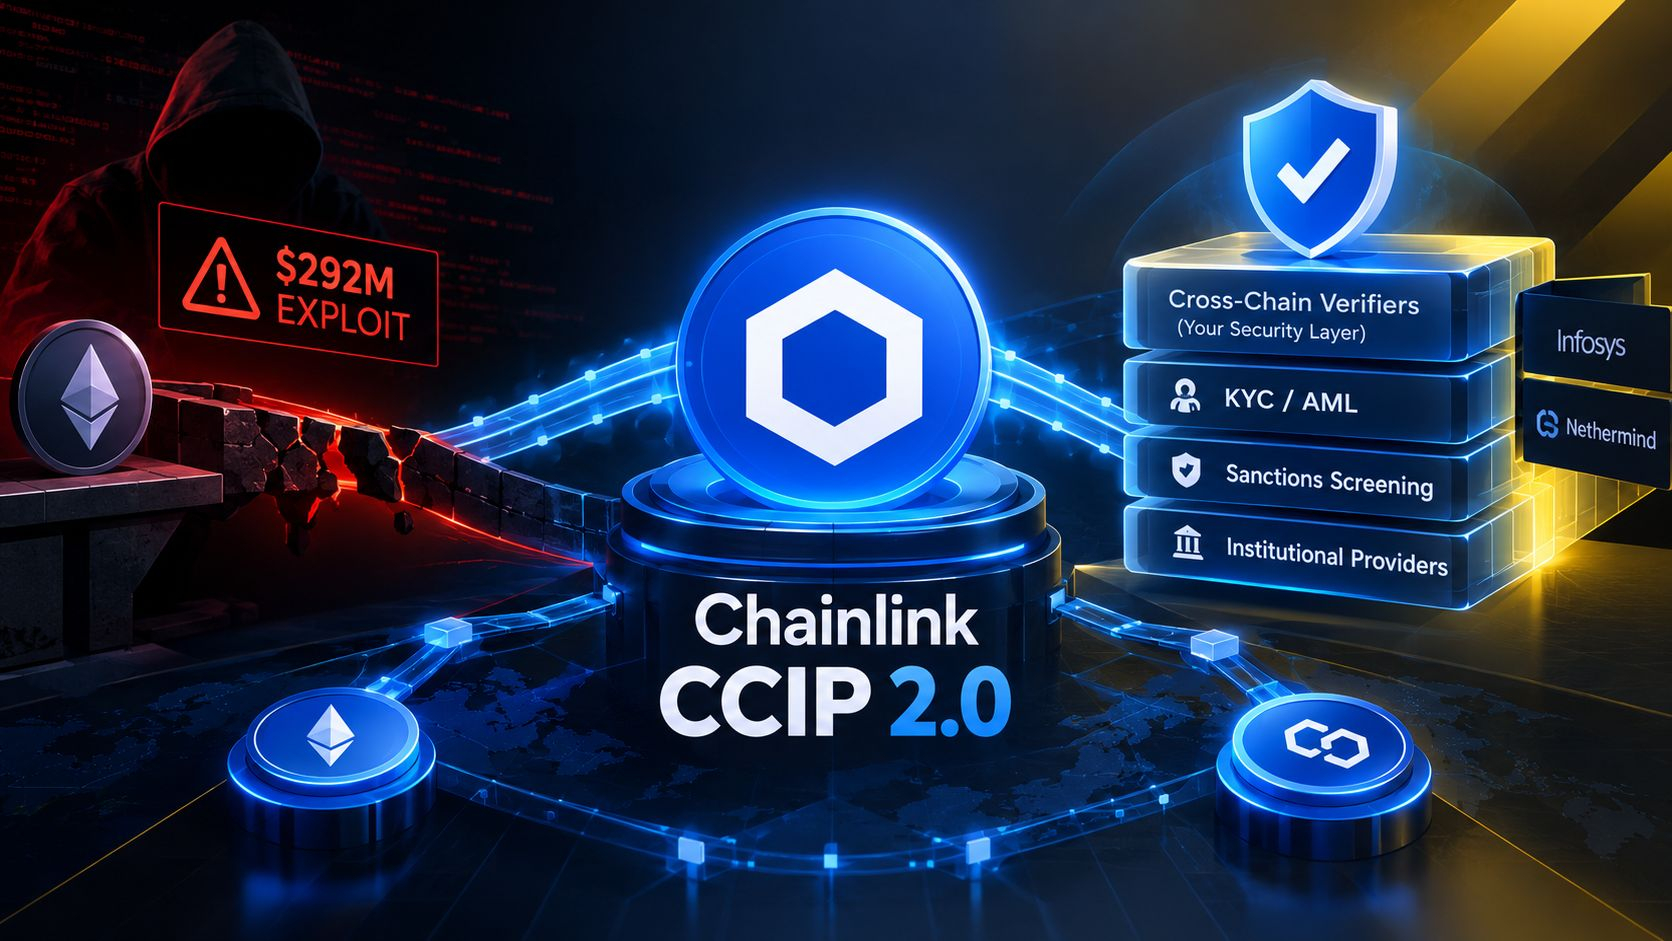
Nima jo‘natilgani: 28-sentabr kuni Chainlink CCIP 2.0-ni, ya’ni uning Cross-Chain Interoperability Protocol (Xarajatlararo o‘zaro moslik protokoli)ning keyingi avlodini ishga tushirdi; u hozirning o‘zida jami 84 milliard dollardan ortiq miqdordagi xarajatlararo token qiymatini himoyalaydi. Asosiy yangilik Chainlink’ning Cross-Chain Verifiers (CCVs) deb atagan funksiyasi: institutlar endi Chainlink’ning mavjud 16 tugunli verifikatsiya tarmog‘i ustiga o‘zlarining mustaqil xavfsizlik tekshiruvlarini qo‘sha oladi — infratuzilmani o‘zlari yuritishlari yoki Infosys yoki Nethermind kabi uchinchi tomon provayderlarini yollashlari mumkin. Shuningdek, u KYC, AML va sanktsiyalarni tekshirish uchun o‘rnatilgan moslik (compliance) vositalarini ham qo‘shadi. Yangilanish, taxminan besh oy o‘tib kelmoqda — hujumchilar, xabarlarga ko‘ra Shimoliy Koreyaning Lazarus Group’iga aloqador bo‘lgan, Kelp DAO’ning xarajatlararo ko‘prigida foydalanilgan bitta validatorni ekspluatatsiya qilib, rsETH’da qariyb 292 million dollarni olib qochgan. Shundan keyin Kelp Chainlink infratuzilmasiga ko‘chishini aytdi. Mavjud Chainlink foydalanuvchilari yangi versiyaga avtomatik tarzda o‘tkazildi, va Aave hamda Maple kabi platformalar allaqachon yangilanishning ayrim qismlaridan foydalanmoqda; biroq Chainlink yangi verifikatsiya qatlamini aynan qaysi institutlar qabul qilayotganini oshkor qilmagan. E’tiborga molik bitta strukturaviy o‘zgarish: Chainlink’ning avval mustaqil bo‘lgan risk-menejment tarmog‘i endi alohida default tekshiruv sifatida ishlamaydi — mustaqil verifikatsiya turi endi default bo‘yicha ichki (built-in) emas, balki ixtiyoriy hisoblanadi.
Bu nima uchun muhim? Ko‘prik ekspluatatsiyalari kriptodagi eng qimmat hujum yo‘nalishlaridan biri bo‘lib qolmoqda — asosan, ko‘plab zanjirlararo (cross-chain) tizimlar tarixan faqat bitta tekshiruv nuqtasiga tayanib kelgani sababli; aynan shu zaiflik Kelp DAO xujumida fosh bo‘lgan. Muassasalarga o‘zlarining mustaqil tekshiruv qatlamlarini qo‘shishga imkon berish — faqat bitta tarmoqning sukut bo‘yicha xavfsizligiga tayanib qolish o‘rniga — mudofaa-ichida-mudofaa (defense-in-depth) sari muhim arxitekturaviy siljishdir. Shu bilan birga, avval majburiy bo‘lgan mustaqil tekshiruvni default qatlam sifatida olib tashlashni ham kuzatishga arziydigan kelishuv deb hisoblash mumkin — qo‘shimcha moslashuv qo‘shimcha xavfsizlikni anglatishi mumkin, lekin faqat muassasalar uni amalda joriy etishni tanlagan taqdirdagina.
Ushbu modulli yondashuv kelajakdagi ko‘prik (bridge) ekspluatatsiyalarini sezilarli darajada kamaytiradimi yoki ixtiyoriy tekshiruvchilarning qabul qilinishi ekotizim bo‘ylab nomuvofiq bo‘lib qoladimi — bu real hayotdagi foydalanish ma’lumotlari kelganda aniq bo‘lishi ehtimol.
Muassasalarga o‘z xavfsizlik qatlamlarini qo‘shish imkonini berish zanjirlararo infratuzilmani haqiqatan ham xavfsizroq qiladimi, yoki uni ishlatishni tanlamaganlar zimmasiga mas’uliyatni ko‘chirmaydimi? 🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity