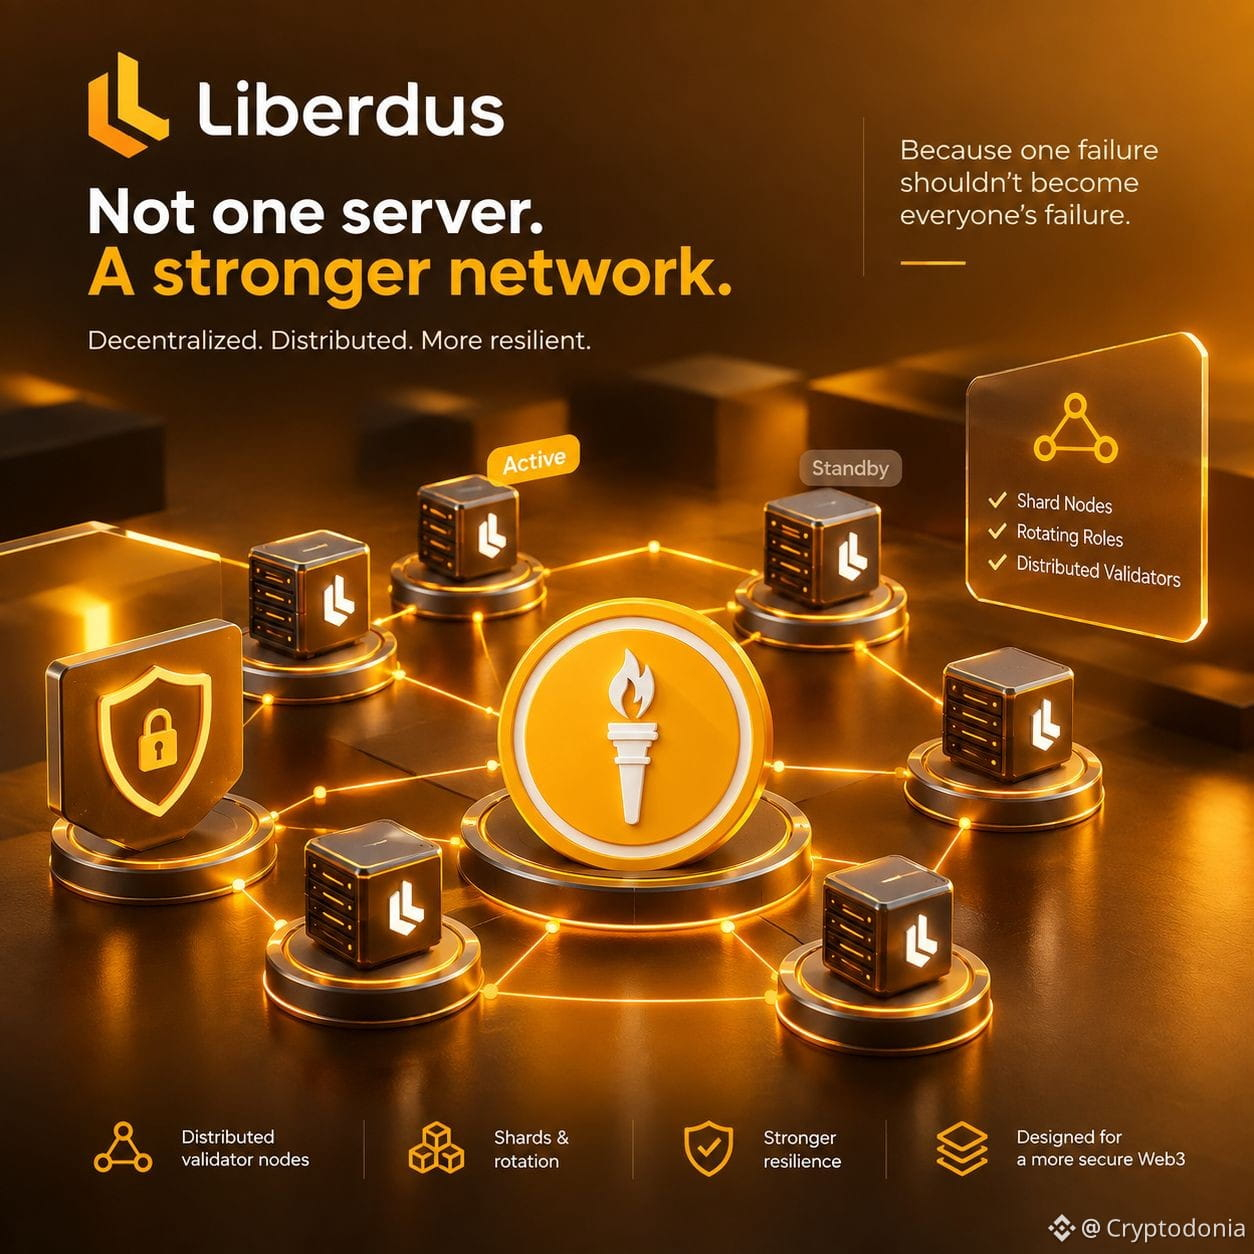
Siz nishon bo‘lishingiz shart emas, jabrlanuvchiga aylanish uchun. Agar bitta markazlashtirilgan tizim juda katta miqdordagi ma’lumotni ushlab tursa, bitta muvaffaqiyatli buzilish barchaning muammosiga aylanishi mumkin. Shuning uchun men Liberdusni qiziqarli deb bilaman. Uning arxitekturasi bitta markaziy server atrofida qurilmagan. Liberdus Shardus yordamida taqsimlangan validator tugunlari bo‘ylab ishlaydi: tugunlar shardlarga guruhlanadi va faol hamda kutish (standby) rollari o‘rtasida navbat bilan almashinadi. Gap shunda emaski: “ @Liberdus hech qachon xakerlik qilinmaydi.” Bu butunlay bema’ni xavfsizlik haqidagi da’vo bo‘lardi. Qiziqroq savol esa shunday: tarmoqning bir qismi buzib kirilsa, bu avtomatik ravishda hammasi buzilganini anglatadimi? Men aynan o‘sha xavfsizlik modeli haqida izlanishga loyiq deb bilaman. Markazsizlashtirish riskni yo‘q qilmaydi. U risk qayerga joylashishini, nosozliklar qanday tarqalishini va bitta buzilgan komponent butun tizimga qanchalik ta’sir qilishi mumkinligini o‘zgartiradi. Hali ham murosalar bor. Tugunlar himoyalanishi kerak. Kod sinovdan o‘tishi kerak. Foydalanuvchilar hali ham o‘z qurilmalariga javobgar. Ammo aynan shuning uchun men #Liberdusga e’tibor qaratyapman. Chunki u mukammal xavfsizlikni va’da qilmaydi. Balki bitta nosozlik hamma uchun nosozlikka aylanmasligi kerak degan g‘oya atrofida tizimni loyihalashga harakat qilyapti.

Post
Ogohlantirish: Uchinchi tomon fikrlarini o‘z ichiga oladi. Binance AI hech qanday kafolat berilmagan holda qo‘llanilishi mumkin. Foydalanish shartlarini ko‘ring.