
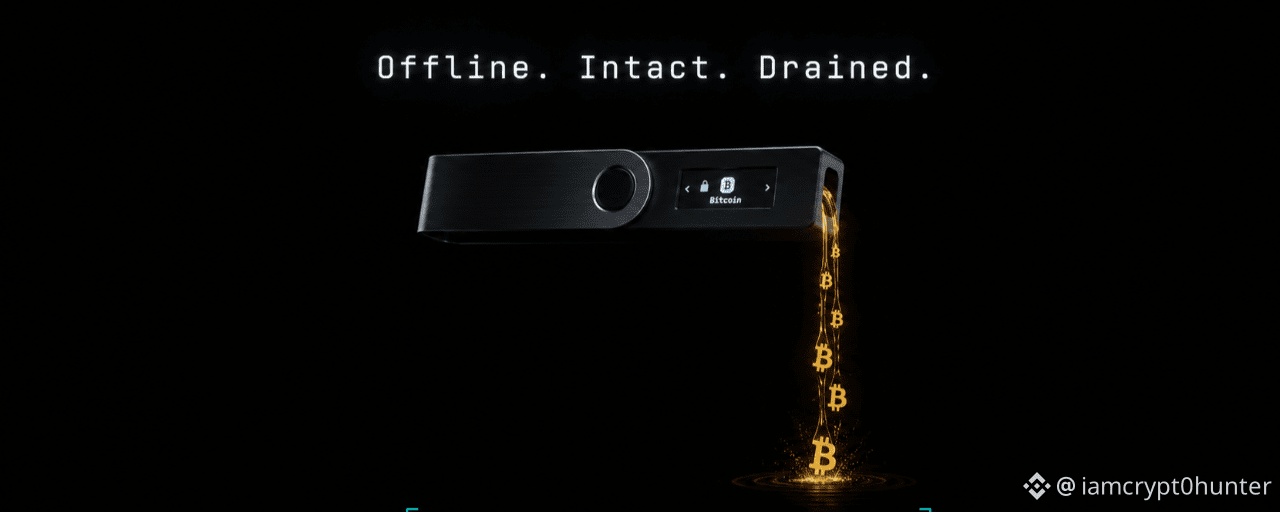
U hammasini to‘g‘ri qildi.
Coldcard offline. Hech qachon internetga ulanmagan.
Seed phrase xavfsiz saqlangan.
Jonathan Goodman baribir 2026-yil 30-iyulda 1,6 million$ yo‘qotdi, hujumchilarga uning qurilmasi kerak emas edi.
Faqat uning kalitlari. Ular ularni atigi 41 daqiqada ofisdan turib qayta tiklashdi.
📌 Bu qanday mumkin bo'lgan: 2021-yildagi zaiflik
2021-yil martida Coldcard firmware yangilanishi jim xatolik kiritdi. Qurilmaga o‘rnatilgan va oldindan taxmin qilib bo‘lmaydigan seedlar yaratish uchun mo‘ljallangan apparat tasodifiy generatoridan foydalanish o‘rniga, qurilma patternlarga amal qiladigan dasturiy generatorga o‘tib ketdi.
Natija: kalit kuchi mo‘ljallangan 128 bitdan ta’sirlangan qurilmalarda atigi haqiqiy 40 bitga tushib qoldi.
40 bit = oddiy kompyuter uskunasi bilan brute-force qilish mumkin.
Walletga hech qachon jismoniy tegmasdan.
📌 Hujum qanday sodir bo‘lgan: 4 to‘lqin
1-to‘lqin 30-iyulda, 41 daqiqa:
1 082 BTC 1 196 manzildan yechib olindi. 70 million$ bir soatdan kamroq vaqt ichida yo‘qoldi.
Hujumchilar nomzod seedlarni yaratishdi, bu seedlar hosil qiladigan manzillarni chiqarishdi va har birini ommaviy blokcheyn bilan tekshirishdi. Buni oddiy uskunada ham qilish mumkin. Chunki qidiruv maydoni yetarlicha kichik edi.
2-, 3-, 4-to‘lqinlar:
Keyingi hujumlar tranzaksiyalar patternlari murakkabroq va kuzatish qiyinroq bo‘lgan kichikroq balanslarni nishonga oldi.
Yakuniy jami :
1 816 BTC.
116 million$.
5 200+ manzil.
2026-yildagi kriptodagi 3-eng yirik xakerlik.
2026-yil uchun umumiy yillik ko‘rsatkich: endi 276 ta hodisa bo‘yicha 1,2 milliard$dan oshdi.
📌 Bu kripto xavfsizligi haqida nimani ko‘rsatadi
Hujum hech kim aytishni istamaydigan haqiqatni ochib beradi:
Offline degani buzib bo‘lmas degani emas.
Hardware wallet xavfsizligi seed’ni yaratish sifatiga bog‘liq. Agar bu yaratish oldindan taxmin qilinadigan bo‘lsa, qurilma internetga ulanadimi-yo‘qmi farqi yo‘q.
Savol shuki: "Mening walletim offline-mi?" emas
Savol shuki: "Mening seed’im haqiqiy tasodif bilan yaratilganmi?"
📌 Xavfsizlik bo‘yicha cheklisting
✅ Senda Coldcard bormi?
Firmware’ing 2021-yil martidan keyin ekanini tekshir. Agar seed’ingni ehtimol ta’sirlangan qurilmada yaratgan bo‘lsang, Coinkite mablag‘laringni zudlik bilan ko‘chirishni tavsiya qiladi.
✅ Senda boshqa hardware wallet bormi?
Seed yaratgan sanangni tekshir. Coldcard muammosi ma’lum bir firmware’dan kelib chiqqan, ammo tamoyil tasodif generatori shubhali bo‘lgan har qanday walletga tegishli.
✅ Senda hardware wallet yo‘qmi?
Kalitlaring xavfsizligi > wallet brendi ekanini tushunib olish uchun ayni vaqt.
✅ Umumiy qoida: seedingni doimo firmware’si tekshirilgan va audit qilingan qurilmada yarat. Hech qachon onlayn emas. Hech qachon telefonda emas.
📌 Airdrop farmerlari eslab qolishi kerak bo‘lgan signal
Sen bridge qilasan. Sen walletlarni dApp-larga ulaysan.
Sen MetaMask, Phantom, Rabby’dan foydalanasan.
Bu hot walletlar boshqacha xavf ostida.
Ammo saboq bir xil:
Kripto xavfsizligi doimiy holat emas.
Bu uzluksiz amaliyot.
2021-yilda noto‘g‘ri ishlab chiqilgan firmware.
2026-yilda yo‘qotilgan millionlar.
Besh yil farq.
Hech qanday ko‘rinadigan ogohlantirish yo‘q.
Sen kriptoing uchun hardware wallet ishlatasanmi?
Va bu yangilikdan keyin sen cold storage’ga ishonasanmi yoki xavfsizlik strategiyangni qayta ko‘rib chiqasanmi?
Izohlarda ayt.

