

AI agentlar chat oynasidan chiqib, ish joyidagi koridorlarga qadam qo‘ydi.
Ular endi oddiygina savollarga javob bermaydi. Ular elektron pochta xatlarini saralaydi, uchrashuvlarni rejalashtiradi, tadqiqot o‘tkazadi, fayllarga kiradi va kompaniya tizimlari bo‘ylab haqiqiy ishlarni bajaradi. Qisqasi, ular biz gaplashadigan dasturiy ta’minotdan o‘z nomimizdan eshiklarni ochishga qodir raqamli hamkasblarga aylanmoqda.
Lekin biz hech qachon xodimga kompaniyadagi har bir kalitni berib, “Ular juda aqlli ko‘rinadi. Umid qilamiz, to‘g‘ri eshikni ochishadi” deb aytmaymiz. AI agentlar bilan esa faqat ularning qarorlar sifati yetarli emas.
Qaror bilan harakat orasidagi eshikda kim turadi?
#ironclaw 1.0 ochiq kodli tizim bo‘lib, @NEAR Protocol ning #NEARAI qarashlari doirasida ishlab chiqilgan va bu savolga arxitektura darajasidagi javob beradi. Qaror qabul qiladigan komponent tashqi dunyoda shu qarorlarni amalga oshiradigan komponentdan ajratilgan. Ikkalasi orasida “guard” deb ataladigan umumiy muvofiqlashtirish qatlami joylashgan bo‘lib, har bir harakat shu qatlamdan o‘tishi kerak.
🛂 Agent xavfsizlik darvozasidagi Guard
Guard qatlamini korporativ binoning aqlli xavfsizlik darvozasi deb tasavvur qiling. U ichkarida nima haqida o‘ylanayotganidan ko‘ra, qaysi ruxsat ishlatilayotgani, kim qaysi eshikdan kirishga urinayotgani va nega shunday qilayotganiga ko‘proq e’tibor beradi.
IronClaw elektron pochtani o‘qishi, faylni tahrirlashi yoki internetda biror narsani tadqiq qilishi mumkin. Biroq xavfsizlik tomonida uchta muhim qoida kuchga kiradi:
Nozik harakatlar avval aniq foydalanuvchi tasdig‘ini talab qiladi.
Parollar va kirish tokenlari sukut bo‘yicha bir martalik foydalaniladi.
Foydalanilgach, bu sirlar jurnallar, xato xabarlari va hisobotlardan tozalanadi.
Bu ajratish muhim. AI agent ichida “o‘ylash” va “bajarish” bir xil tugunga bog‘langan bo‘lsa, har bir yangi imkoniyat o‘sha tugunni biroz yanada taranglashtiradi. Oxir-oqibat, siz cho‘ntaklarida ko‘plab kalitlar bor, ammo qaysi kalit qaysi eshikni ochishini hech kim aniq bilmaydigan juda qobiliyatli hamkasbga ega bo‘lib qolishingiz mumkin.
📊 Xavfsizlik unumdorlikka tormoz bo‘ladimi
Ko‘pincha ko‘proq nazorat sekinroq bajarishni anglatadi, deb o‘ylaymiz. IronClaw 1.0 benchmark natijalari xavfsizlik kamarini taqish mashinani albatta sekinlashtirmasligini ko‘rsatadi.
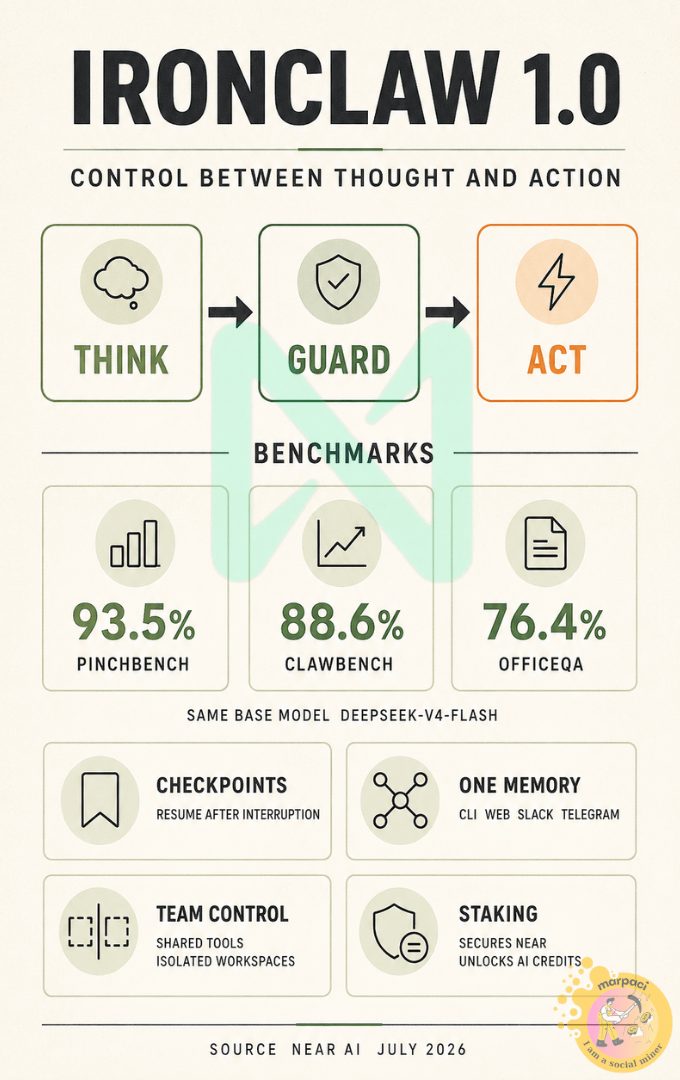
NEAR AI tomonidan e’lon qilingan baholashlarda har bir agent harness bir xil asosiy modeldan, deepseek-v4-flash’dan foydalangan. IronClaw uchta benchmark bo‘yicha quyidagi natijalarga erishdi:
PinchBench: 93.5%
ClawBench: 88.6%
OfficeQA: 76.4%
PinchBench uchrashuvlarni rejalashtirish, elektron pochta bilan ishlash, kod yozish, tadqiqot va fayl operatsiyalarini o‘z ichiga olgan 147 ta real vazifa bo‘yicha unumdorlikni o‘lchaydi. ClawBench agentlarni 140 dan ortiq faol veb-sayt bo‘ylab ko‘p bosqichli vazifalarda sinovdan o‘tkazadi. OfficeQA esa taxminan 89 000 sahifadan iborat korporativ hujjatlar to‘plami bo‘yicha ma’lumot qidirish va mulohaza yuritishni baholaydi.
Bu yerda eng qiziq jihat nafaqat ballar, balki har bir tizim bir xil dvigatel bilan poygaga chiqqanidir. Asosiy model o‘zgarmaganligi sababli, farq dvigatel hajmidan ko‘ra boshqaruv, tormoz va uzatmalar qutisining qanday birgalikda ishlashidan kelib chiqadi.
💾 Ish to‘xtatilganda qaytadan boshlash yo‘q
IronClaw vazifa jarayonini chekpointlar orqali doimiy saqlab boradi. Ularni eski video o‘yinlardagi saqlash nuqtalariga o‘xshating, lekin korporativ hayotga moslashtirilgan. Agar agent foydalanuvchi ruxsati uchun to‘xtab qolsa yoki tizim qayta ishga tushsa, u butun vazifani unutib qo‘ymaydi va sizni birinchi bosqichga qaytarmaydi. U to‘xtagan joyidan davom etadi.
Biznes muhitida bu faqat bir necha daqiqani tejashdan ko‘proq narsani anglatadi. U tugallanmagan ishni qayta yaratishdan kelib chiqadigan xatolarni, takrorlanishni va kontekst yo‘qolishini ham kamaytiradi. Dushanba ertalab bir xil vazifani uchinchi marta tushuntirishning o‘zi odamlar bilan ham charchatadi; buni dasturiy ta’minot bilan takrorlashga hech qanday sabab yo‘q.
Xotiraning o‘zi CLI, web, Slack va Telegram bo‘ylab saqlanadi. Kanallarni almashtirish har safar sizni birinchi ish kunidagi yangi amaliyotchiga duch keltirmaydi. Siz o‘sha agent bilan suhbatni davom ettirasiz; u sizning afzalliklaringizni, avvalgi qarorlaringizni va xavfsizlik qoidalarini eslab qoladi.
🧩 Jamoaviy xotira har bir tortmani ochish degani emas
IronClaw’ning jamoaviy arxitekturasi bir vaqtning o‘zida ikki xil ehtiyojni qondiradi:
Ko‘p ijarachili joylashtirishda bir kishi tomonidan ishlab chiqilgan vositalar va ko‘nikmalar butun tashkilot bo‘ylab ulashilishi mumkin. Xuddi shu ish jarayonini har bir xodim boshidan qayta kashf etishi shart emas.
Individual ish maydonlari sukut bo‘yicha administratorlarga ko‘rinmaydi.
Bitta ijarachili joylashtirish qat’iyroq ma’lumot chegaralariga ega tashkilotlarga tashqi kirishsiz to‘liq izolyatsiyalangan muhit beradi.
Shuning uchun, umumiy tashkilot xotirasini yaratish har kim tekshirishi uchun har bir stol tortmasini ochish degani emas.
🔐 NEAR AI va stakingning o‘rni
IronClaw alohida mahsulot emas. NEAR AI agentlar, modellar va sezgir ma’lumotlar Trusted Execution Environments ichida ishlashi mumkin bo‘lgan, apparatga asoslangan maxfiylik va tekshiriluvchanlik bilan qo‘llab-quvvatlanadigan kengroq infratuzilmani ishlab chiqmoqda. Bu arxitektura #Near Protocol’ning AI tizimlari yopiq platformalar emas, balki foydalanuvchilarga tegishli bo‘ladigan yanada ochiq va markazlashmagan kelajak haqidagi qarashining bir qismidir.
Staking bu manzarada bir-biriga bog‘liq ikkita rol o‘ynaydi:
Protokol darajasida foydalanuvchilar $NEAR ni validatorlarga delegatsiya qiladi va Proof-of-Stake tarmog‘iga iqtisodiy xavfsizlik ta’minlaydi.
NEAR AI tomonida stake qilingan NEAR maxfiy inference va IronClaw hosting kreditlariga kirish imkonini berishi mumkin. Agent hosting kreditlari stake miqdori bo‘yicha belgilanadi, maxfiy inference kreditlari esa staking daromadidan hosil bo‘ladi.
Foydalanuvchilar o‘z asosiy kapitaliga egalikni saqlab qoladi, bu esa ularning mablag‘lari sotilmasdan AI xizmatlarini qo‘llab-quvvatlashiga imkon beradi.
Shu sababli, stakingni shunchaki passiv daromad beruvchi kran sifatida ko‘rish manzaraning bir qismini e’tibordan chetda qoldiradi. Bu yerda kapital tarmoq xavfsizligi va AI foydalanishini bitta tizimga bog‘laydigan elektron panel kabi ishlaydi. Bir tomonda u tarmoqni iqtisodiy jihatdan himoya qilishga yordam beradi. Boshqa tomonda esa u IronClaw va OpenClaw kabi agentlar foydalanishi mumkin bo‘lgan foydalanuvchi markazli AI infratuzilmasiga hamyon orqali kirishni qo‘llab-quvvatlaydi.
AI agentlar o‘rtasidagi raqobatni faqat eng katta modelga ega bo‘lgan tomon yutmaydi. Qarorlar, ruxsatlar, xotira, maxfiylik va iqtisodiy infratuzilmani eng samarali muvofiqlashtiradigan tizimlar ajralib turadi.
IronClaw 1.0 ortidagi kuchli g‘oya mana shu: agentning miyasi biroz kattaroq bo‘lishidan oldin, uning qo‘lidagi kalitlar qaysi eshiklarni ochishga ruxsat etilganini qayta loyihalash.
Sizningcha, korporativ AI agentlar uchun asosiy to‘siq model intellekti bo‘ladimi yoki o‘sha intellektni xavfsiz harakatga aylantirishmi?