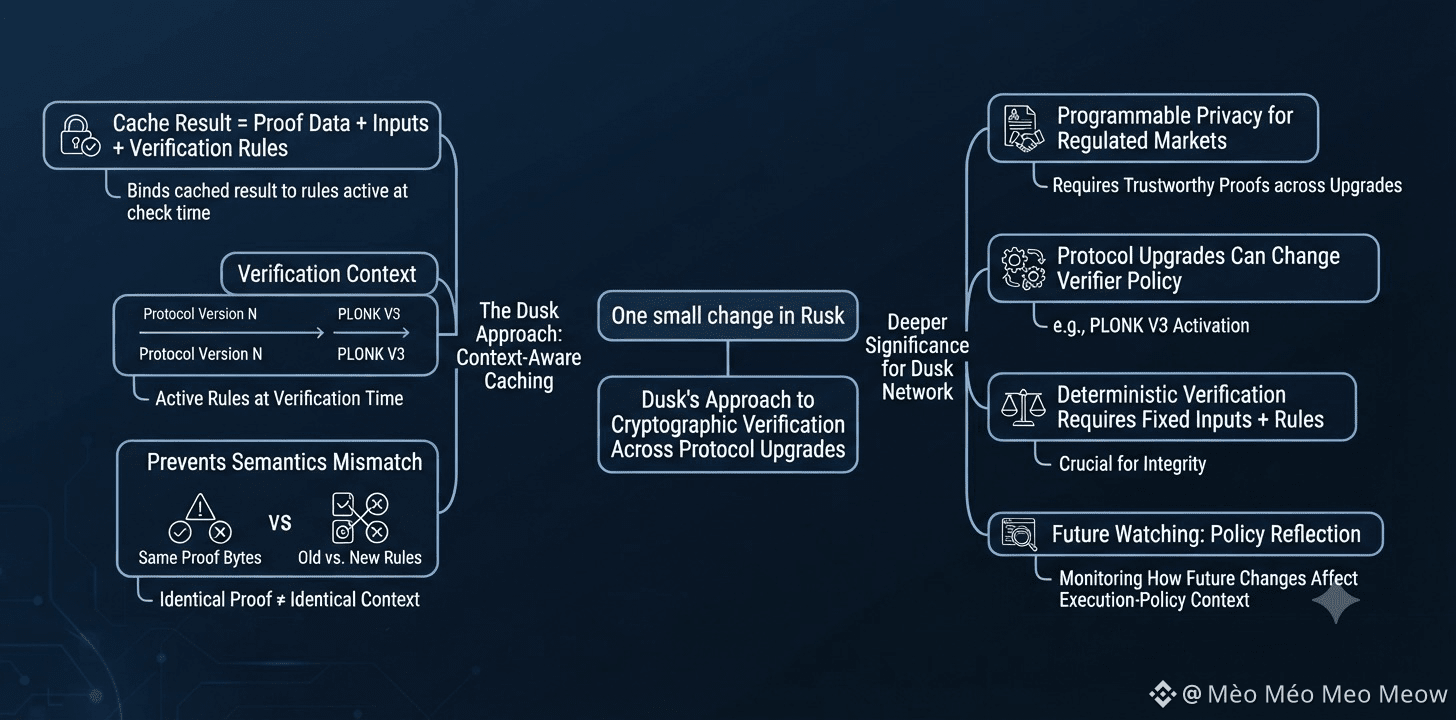
Rusk’dagi kichik bir o‘zgarish Dusk protokol yangilanishlari davomida kriptografik tekshiruvga qanday yondashishi haqida ko‘p narsani aytadi.
Keshlangan natija endi faqat dalil va uning kirish ma’lumotlariga bog‘liq emas. Dusk bu natijani tekshiruv amalga oshirilgan paytda amalda bo‘lgan tekshirish qoidalariga ham bog‘laydi.
Bu muhim, chunki dalil ma’lumotlari bir xil bo‘lishi har doim ham tekshiruv konteksti bir xil degani emas. Protokol yangilanishi dalil baytlarini o‘zgartirmasdan tekshiruvchi yoki bajarish siyosatini o‘zgartirishi mumkin.
Dusk tarmog‘i tartibga solinadigan bozorlar uchun dasturlanadigan maxfiylikni yaratib borayotgan ekan, bu ayniqsa dolzarb bo‘ladi: kriptografik dalillar protokol yangilanishlari davomida ishonchli bo‘lib qolishi kerak.
Hali bilmaydigan jihatim — Dusk versiyaga xos qoidalarni shunchalik yaxshi ajratganmi-ki, keshlangan natija uni yaroqli qilgan semantikadan hech qachon uzoq yashay olmasin.
Kuzatishga arziydigan tafsilotlar: kesh kalitlariga kiritilgan bajarish siyosati konteksti, PLONK V3 faollashtirilishi kabi tekshiruvchi o‘zgarishlari va kelajakdagi yangilanishlar tekshiruv xatti-harakatini yana o‘zgartirganda nima bo‘lishi.
Mos keluvchi dalil baytlari ikki tekshiruv bir xil ko‘rinishiga foydali dalildir. Ammo ayni keshlangan natijani qayta ishlatish xavfsizligiga ular unchalik kuchli dalil bo‘la olmaydi.
Dusk qancha tekshiruv ishini keshlay olishidan ko‘ra, amaldagi tekshiruvchi konteksti hanuz mos kelishiga ko‘proq e’tibor berardim.
Asosiy jihat shundaki, deterministik tekshiruv uchun kirish ma’lumotlarini belgilab qo‘yishning o‘zi yetarli emas. Bu ma’lumotlarni talqin qilishda ishlatiladigan qoidalar ham o‘zgarmas bo‘lishi kerak.
Savol shuki, Dusk tekshiruvni optimallashtirishda davom etib, eski protokol semantikasining kesh orqali yangilanish chegarasidan o‘tishiga yo‘l qo‘ymasligi mumkinmi?
Kelajakdagi tekshiruvchi o‘zgarishlari bajarish siyosati kontekstida qanday aks etishini kuzatyapman.
#dusk $DUSK @Dusk
Keshlangan natija endi faqat dalil va uning kirish ma’lumotlariga bog‘liq emas. Dusk bu natijani tekshiruv amalga oshirilgan paytda amalda bo‘lgan tekshirish qoidalariga ham bog‘laydi.
Bu muhim, chunki dalil ma’lumotlari bir xil bo‘lishi har doim ham tekshiruv konteksti bir xil degani emas. Protokol yangilanishi dalil baytlarini o‘zgartirmasdan tekshiruvchi yoki bajarish siyosatini o‘zgartirishi mumkin.
Dusk tarmog‘i tartibga solinadigan bozorlar uchun dasturlanadigan maxfiylikni yaratib borayotgan ekan, bu ayniqsa dolzarb bo‘ladi: kriptografik dalillar protokol yangilanishlari davomida ishonchli bo‘lib qolishi kerak.
Hali bilmaydigan jihatim — Dusk versiyaga xos qoidalarni shunchalik yaxshi ajratganmi-ki, keshlangan natija uni yaroqli qilgan semantikadan hech qachon uzoq yashay olmasin.
Kuzatishga arziydigan tafsilotlar: kesh kalitlariga kiritilgan bajarish siyosati konteksti, PLONK V3 faollashtirilishi kabi tekshiruvchi o‘zgarishlari va kelajakdagi yangilanishlar tekshiruv xatti-harakatini yana o‘zgartirganda nima bo‘lishi.
Mos keluvchi dalil baytlari ikki tekshiruv bir xil ko‘rinishiga foydali dalildir. Ammo ayni keshlangan natijani qayta ishlatish xavfsizligiga ular unchalik kuchli dalil bo‘la olmaydi.
Dusk qancha tekshiruv ishini keshlay olishidan ko‘ra, amaldagi tekshiruvchi konteksti hanuz mos kelishiga ko‘proq e’tibor berardim.
Asosiy jihat shundaki, deterministik tekshiruv uchun kirish ma’lumotlarini belgilab qo‘yishning o‘zi yetarli emas. Bu ma’lumotlarni talqin qilishda ishlatiladigan qoidalar ham o‘zgarmas bo‘lishi kerak.
Savol shuki, Dusk tekshiruvni optimallashtirishda davom etib, eski protokol semantikasining kesh orqali yangilanish chegarasidan o‘tishiga yo‘l qo‘ymasligi mumkinmi?
Kelajakdagi tekshiruvchi o‘zgarishlari bajarish siyosati kontekstida qanday aks etishini kuzatyapman.
#dusk $DUSK @Dusk