#dusk $DUSK Phoenix’ni ko‘rish uchun kalitlar: Tinch ko‘ringan maxfiylik xavfi
Men Dusk’ning Phoenix dizaynida bezovta qiladigan bitta noqulay detalga doim qaytaman: ko‘rish kaliti oddiy “ko‘rish huquqi”dek tuyuladi-yu, lekin bu haqda oddiy narsa deb o‘ylashni to‘xtatsangiz, masala bezovta bo‘lib qoladi.
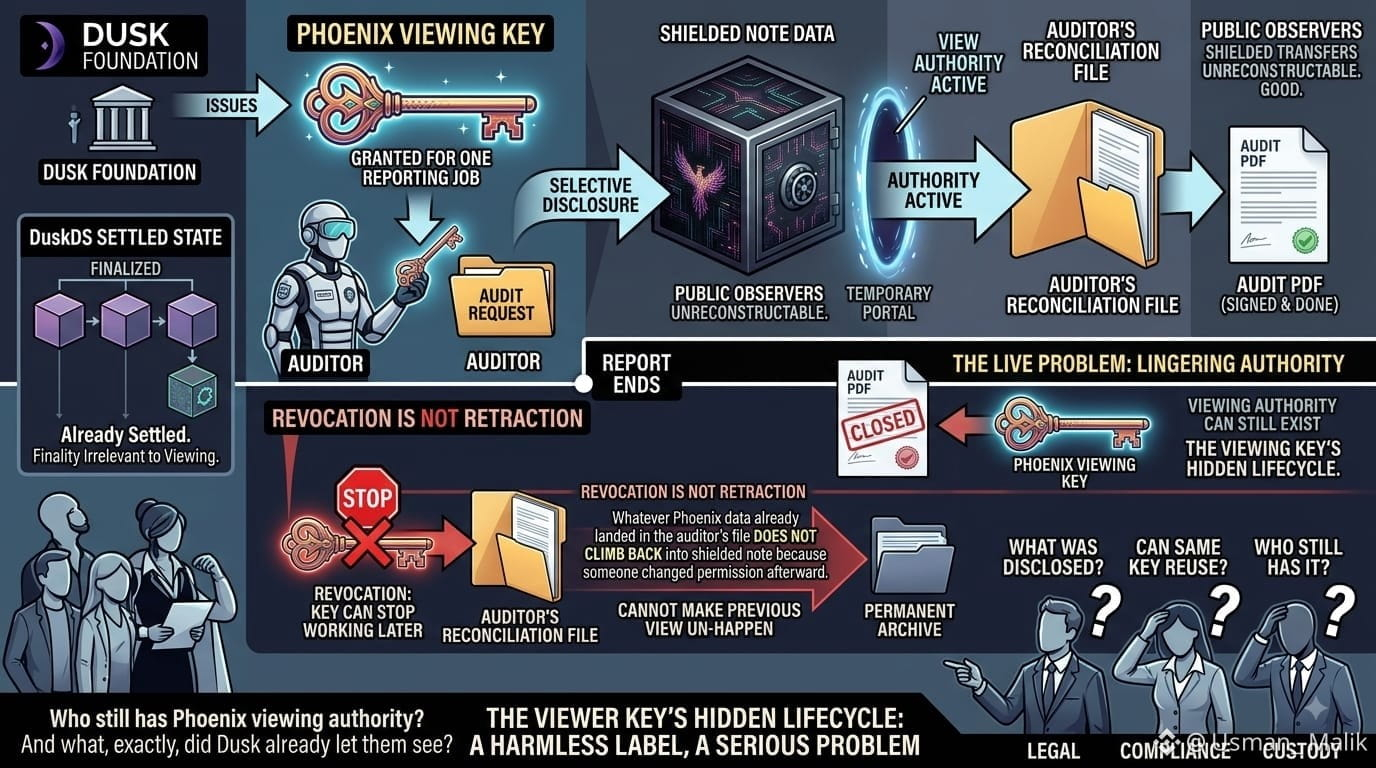
Men qonuniy ish jarayonini tasavvur qila olaman. Issuer (vakolat beruvchi) auditorga Phoenix transferini tekshirish, summalarni tasdiqlash, tomonlarni o‘zaro moslashtirish (reconcile) va hisobotni yakunlashga ruxsat beradi. Transfer yakunlanadi. Izohlar esa boshqalarning hammasidan yashirilgan holda qoladi. Tanlab oshkor qilish (selective disclosure) aynan mo‘ljallanganidek ishlaydi.
Lekin hisobot tugagandan keyin men boshqa muammoni ko‘raman.
Audit (tekshiruv)ning hayotiy sikli bor. Ko‘rish vakolati esa bo‘lmasligi mumkin.
Men kalitni keyinroq qaytarib (bekor qilib) olishim mumkin, ammo auditorning tizimlariga allaqachon yetib borgan ma’lumotni orqaga qaytarib bo‘lmaydi. Phoenix ma’lumotlari muvofiqlashtirish (reconciliation) fayllari, hisobotlar yoki ichki yozuvlarga eksport qilingach, ruxsatlarni o‘zgartirish ma’lumotni yana yashirilgan holatga “qaytarmaydi”.
Bu esa men eng muhim deb biladigan savolni tug‘diradi:
Dastlabki kirish sababi yo‘qolganidan keyin, Phoenix’ni ko‘rish bo‘yicha vakolat kimda qoladi?
DuskDS yakuniyligi tranzaksiyani “joyiga qo‘yib” berishi mumkin. Phoenix esa maxfiylikni saqlab qolishi mumkin. Ammo maxfiylik oshkor etishning o‘z umrini (life span) nazorat qilishga ham bog‘liq.
Ana shunda real infratuzilma haqidagi savol boshlanadi.
@Dusk
Men Dusk’ning Phoenix dizaynida bezovta qiladigan bitta noqulay detalga doim qaytaman: ko‘rish kaliti oddiy “ko‘rish huquqi”dek tuyuladi-yu, lekin bu haqda oddiy narsa deb o‘ylashni to‘xtatsangiz, masala bezovta bo‘lib qoladi.
Men qonuniy ish jarayonini tasavvur qila olaman. Issuer (vakolat beruvchi) auditorga Phoenix transferini tekshirish, summalarni tasdiqlash, tomonlarni o‘zaro moslashtirish (reconcile) va hisobotni yakunlashga ruxsat beradi. Transfer yakunlanadi. Izohlar esa boshqalarning hammasidan yashirilgan holda qoladi. Tanlab oshkor qilish (selective disclosure) aynan mo‘ljallanganidek ishlaydi.
Lekin hisobot tugagandan keyin men boshqa muammoni ko‘raman.
Audit (tekshiruv)ning hayotiy sikli bor. Ko‘rish vakolati esa bo‘lmasligi mumkin.
Men kalitni keyinroq qaytarib (bekor qilib) olishim mumkin, ammo auditorning tizimlariga allaqachon yetib borgan ma’lumotni orqaga qaytarib bo‘lmaydi. Phoenix ma’lumotlari muvofiqlashtirish (reconciliation) fayllari, hisobotlar yoki ichki yozuvlarga eksport qilingach, ruxsatlarni o‘zgartirish ma’lumotni yana yashirilgan holatga “qaytarmaydi”.
Bu esa men eng muhim deb biladigan savolni tug‘diradi:
Dastlabki kirish sababi yo‘qolganidan keyin, Phoenix’ni ko‘rish bo‘yicha vakolat kimda qoladi?
DuskDS yakuniyligi tranzaksiyani “joyiga qo‘yib” berishi mumkin. Phoenix esa maxfiylikni saqlab qolishi mumkin. Ammo maxfiylik oshkor etishning o‘z umrini (life span) nazorat qilishga ham bog‘liq.
Ana shunda real infratuzilma haqidagi savol boshlanadi.
@Dusk