Maxfiylik va muvofiqlik odatda qarama-qarshidir. Dusk esa ikkalasini ham bo‘lishga urinmoqda.
Duskning XSC standartini o‘qib, bitta savolga qayta-qayta kelaverdim: tartibga soluvchilar ham ishonishi kerak bo‘lgan “maxfiy” blokcheynni qanday qurish mumkin? Odatda bu ikki maqsad bir-biriga teskari yo‘nalishda tortadi — maxfiylik ma’lumotni yashiradi, muvofiqlik esa uni ko‘rsatishni talab qiladi.
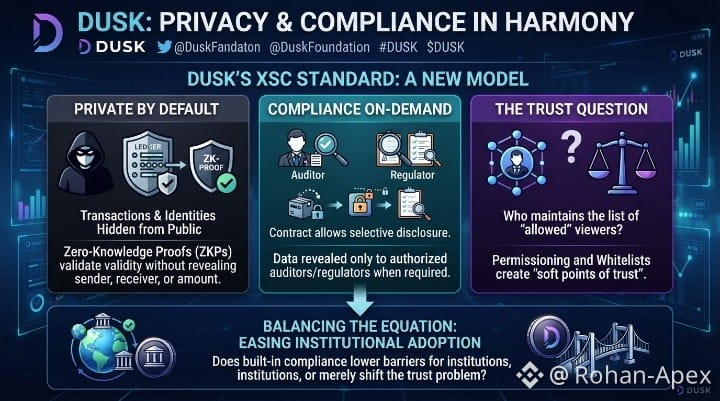
Javob XSC da oshkor qilish (disclosure) qanday ishlashida. Bitimlar va identifikatorlar standart bo‘yicha ommadan va raqobatchilardan yashirin qoladi: noldan-bilimlar isboti (zero-knowledge proofs) yordamida bitimning to‘g‘riligini, kim ishtirok etgani yoki qancha ko‘chirilgani oshkor qilmasdan turib isbotlanadi. Ammo shartnoma (smart contract) zarur bo‘lganda auditor yoki regulyatorga o‘sha ma’lumotni tanlab ochib berishi mumkin — uni zanjirdagi hammaning ko‘rishiga chiqarmasdan.
Bu “hammasi ommaviy” (ko‘pchilik blokcheynlar) yoki “hammasi yashirin” (regulyatorlar umuman yo‘q qiladigan privacy coins) degan boshqa model emas. U shunga yaqin: sukut bo‘yicha xususiy, talab bo‘lganda isbotlanadigan va buni ko‘rishga ruxsat berilgan aynan o‘sha kishilargagina.
Meni hali ham aylantirib kelayotgan qism: tanlab oshkor qilish faqat “uni ko‘rishga ruxsat berilgan kimlar ro‘yxati” o‘zi ishonchli bo‘lsa ishlaydi. Whitelist’lar va ruxsatlash (permissioning) nimadir tomonidan yuritilishi kerak, va aynan o‘sha subyekt ishonchsiz tizim ichiga kirib keladigan “yumshoq” ishonch nuqtasiga aylanib qoladi.
Bunday tarzda muvofiqlikni protokolga kiritish institutsional qabulni osonlashtiradimi, yoki ishonch muammosini shunchaki olib o‘rnini almashtirib beradimi?
@Dusk
$DUSK
#dusk
Duskning XSC standartini o‘qib, bitta savolga qayta-qayta kelaverdim: tartibga soluvchilar ham ishonishi kerak bo‘lgan “maxfiy” blokcheynni qanday qurish mumkin? Odatda bu ikki maqsad bir-biriga teskari yo‘nalishda tortadi — maxfiylik ma’lumotni yashiradi, muvofiqlik esa uni ko‘rsatishni talab qiladi.
Javob XSC da oshkor qilish (disclosure) qanday ishlashida. Bitimlar va identifikatorlar standart bo‘yicha ommadan va raqobatchilardan yashirin qoladi: noldan-bilimlar isboti (zero-knowledge proofs) yordamida bitimning to‘g‘riligini, kim ishtirok etgani yoki qancha ko‘chirilgani oshkor qilmasdan turib isbotlanadi. Ammo shartnoma (smart contract) zarur bo‘lganda auditor yoki regulyatorga o‘sha ma’lumotni tanlab ochib berishi mumkin — uni zanjirdagi hammaning ko‘rishiga chiqarmasdan.
Bu “hammasi ommaviy” (ko‘pchilik blokcheynlar) yoki “hammasi yashirin” (regulyatorlar umuman yo‘q qiladigan privacy coins) degan boshqa model emas. U shunga yaqin: sukut bo‘yicha xususiy, talab bo‘lganda isbotlanadigan va buni ko‘rishga ruxsat berilgan aynan o‘sha kishilargagina.
Meni hali ham aylantirib kelayotgan qism: tanlab oshkor qilish faqat “uni ko‘rishga ruxsat berilgan kimlar ro‘yxati” o‘zi ishonchli bo‘lsa ishlaydi. Whitelist’lar va ruxsatlash (permissioning) nimadir tomonidan yuritilishi kerak, va aynan o‘sha subyekt ishonchsiz tizim ichiga kirib keladigan “yumshoq” ishonch nuqtasiga aylanib qoladi.
Bunday tarzda muvofiqlikni protokolga kiritish institutsional qabulni osonlashtiradimi, yoki ishonch muammosini shunchaki olib o‘rnini almashtirib beradimi?
@Dusk
$DUSK
#dusk