Agar moliyadagi maxfiylik hamma narsani yashirish emas, balki aynan nima ko‘rinishi kerakligini tanlash haqida bo‘lsa-chi?
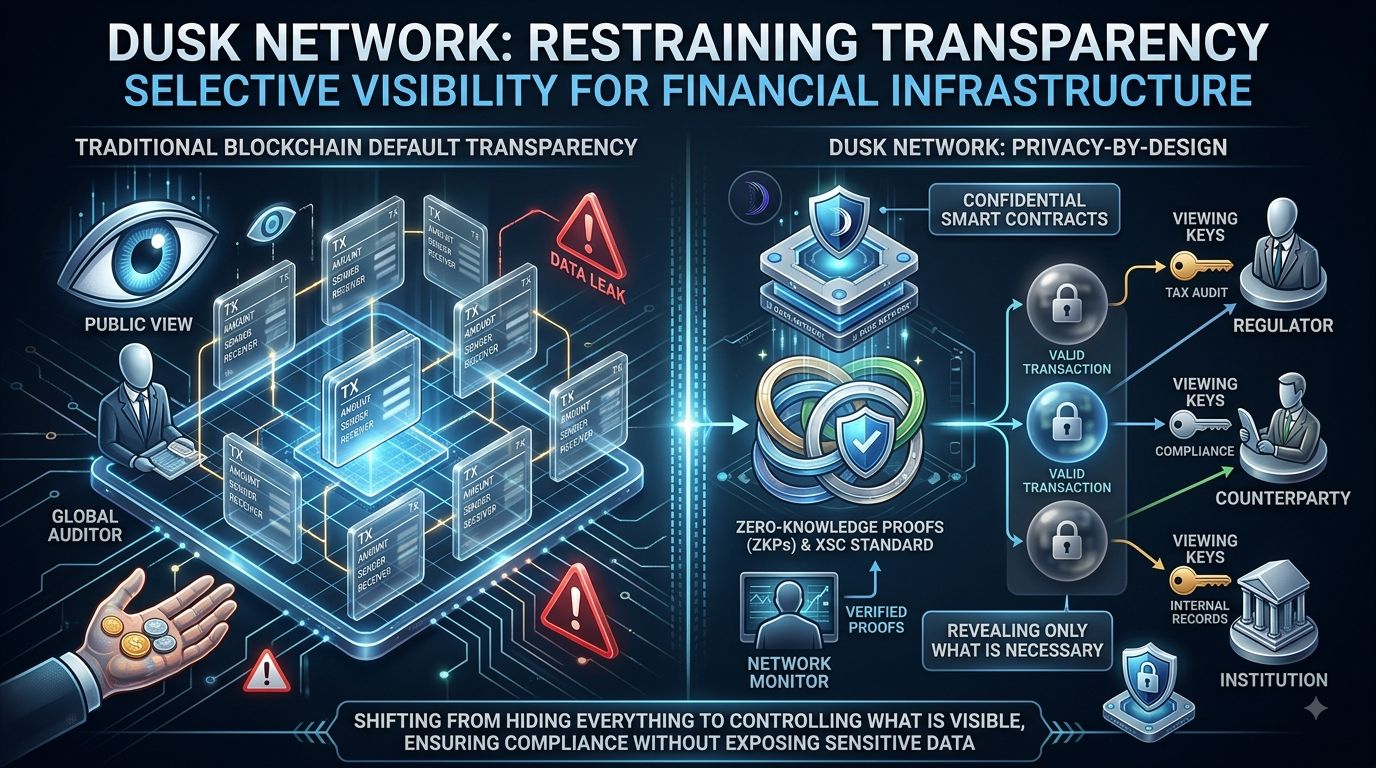
Dusk Network’ni o‘rganar ekanman, ko‘pchilik blokcheyn tizimlari shaffoflikni deyarli “standart sozlama” kabi qabul qilishi haqida o‘ylab qoldim. Bu ochiq tekshiruv uchun yaxshi ishlaydi, lekin moliyaviy faoliyat boshqacha bo‘lishi mumkin. Tranzaksiya tarmoqni kuzatayotganlarning hammasiga har bir tafsilotni oshkor qilmasdan ham, haqiqiy va tekshirsa bo‘ladigan (auditable) bo‘lishi kerak bo‘lishi mumkin.
Shunda Dusk e’tiborimni tortdi. Uning maxfiy aqlli kontraktlarga yo‘naltirilgani va Confidential Security Contract (XSC) standarti blokcheyn infratuzilmasi haqida boshqacha fikrlashni taklif qiladi: maxfiylik tizim qurilgandan keyin qo‘shib qo‘yiladigan “qo‘shimcha qatlam” bo‘lishi shart emas. U dasturiy ilovalar dizaynining boshidan boshlab bir qismi bo‘lishi mumkin.
Menimcha, bu farq avval ko‘ringanchalik muhim emas emas. An’anaviy moliyada ma’lumotlar kamdan-kam hollarda na butunlay ommaviy, na butunlay yashirin bo‘ladi. Turli ishtirokchilar nimani bilishi kerakligiga qarab turli qismlarni ko‘radi. Blokcheyn ko‘pincha bu muvozanatni tiklashda qiynaladi, chunki shaffoflik arxitektura ichiga juda chuqur singdirilgan.
Dusk’ni tadqiq qilayotganimda, moliyaviy blokcheynlar uchun yanada qiyin muammo aslida “nima bo‘lgani tekshirsa bo‘ladigan imkoniyatni yo‘qotmasdan maxfiylikka erishish” bo‘lsa kerak, deb o‘ylay boshladim.
Bu esa men uchun kengroq savolni tug‘diradi: agar blokcheyn yanada jiddiyroq moliyaviy faoliyatni boshqarishi kerak bo‘lsa, shaffoflik default (odatdagi) holat bo‘lib qoladimi, yoki tanlab ko‘rinish asosiy infratuzilmaning bir qismiga aylanishi kerakmi?
Dusk bu savolni yanada sinchiklab ko‘rib chiqishga arziydi, deb ko‘rsatadi.
#dusk $DUSK @Dusk
Dusk Network’ni o‘rganar ekanman, ko‘pchilik blokcheyn tizimlari shaffoflikni deyarli “standart sozlama” kabi qabul qilishi haqida o‘ylab qoldim. Bu ochiq tekshiruv uchun yaxshi ishlaydi, lekin moliyaviy faoliyat boshqacha bo‘lishi mumkin. Tranzaksiya tarmoqni kuzatayotganlarning hammasiga har bir tafsilotni oshkor qilmasdan ham, haqiqiy va tekshirsa bo‘ladigan (auditable) bo‘lishi kerak bo‘lishi mumkin.
Shunda Dusk e’tiborimni tortdi. Uning maxfiy aqlli kontraktlarga yo‘naltirilgani va Confidential Security Contract (XSC) standarti blokcheyn infratuzilmasi haqida boshqacha fikrlashni taklif qiladi: maxfiylik tizim qurilgandan keyin qo‘shib qo‘yiladigan “qo‘shimcha qatlam” bo‘lishi shart emas. U dasturiy ilovalar dizaynining boshidan boshlab bir qismi bo‘lishi mumkin.
Menimcha, bu farq avval ko‘ringanchalik muhim emas emas. An’anaviy moliyada ma’lumotlar kamdan-kam hollarda na butunlay ommaviy, na butunlay yashirin bo‘ladi. Turli ishtirokchilar nimani bilishi kerakligiga qarab turli qismlarni ko‘radi. Blokcheyn ko‘pincha bu muvozanatni tiklashda qiynaladi, chunki shaffoflik arxitektura ichiga juda chuqur singdirilgan.
Dusk’ni tadqiq qilayotganimda, moliyaviy blokcheynlar uchun yanada qiyin muammo aslida “nima bo‘lgani tekshirsa bo‘ladigan imkoniyatni yo‘qotmasdan maxfiylikka erishish” bo‘lsa kerak, deb o‘ylay boshladim.
Bu esa men uchun kengroq savolni tug‘diradi: agar blokcheyn yanada jiddiyroq moliyaviy faoliyatni boshqarishi kerak bo‘lsa, shaffoflik default (odatdagi) holat bo‘lib qoladimi, yoki tanlab ko‘rinish asosiy infratuzilmaning bir qismiga aylanishi kerakmi?
Dusk bu savolni yanada sinchiklab ko‘rib chiqishga arziydi, deb ko‘rsatadi.
#dusk $DUSK @Dusk