


Hisobot sanasi: 2026-03-11
Namuna doirasi: Yuklab olishlar bo‘yicha ClawHub Top 100 Skills (10-mart kuni Pekin vaqti 18:30 holatiga)
Aniqlash dvigateli: AgentGuard Skills Security Scanning Engine
Skan maqsadi: Eng ommabop AI Agent Skills’larning bazaviy xavfsizlik holatini baholash hamda imtiyozdan suiiste’mol qilish, sezgir amaliyotlar va zararli xatti-harakatlar naqshlari kabi potensial risklarni aniqlash.
📊 1. Ijroiya xulosa
Ushbu xavfsizlik skani ClawHub ekotizimidagi eng ko‘p yuklab olingan 100 ta Skills bo‘yicha to‘liq tahlil o‘tkazdi. Umumiy natijalar quyidagicha:
Skanerdan o‘tkazilgan umumiy namunalar: 100
Muvaffaqiyatli skanerlash darajasi: 100% (parsing xatolari yoki fayllar yo‘qligi kuzatilmadi)
Bloklangan Ko‘nikmalar: 21 (21%)
Warning Ko‘nikmalar: 17 (17%)
O‘tdi Ko‘nikmalar: 62 (62%)
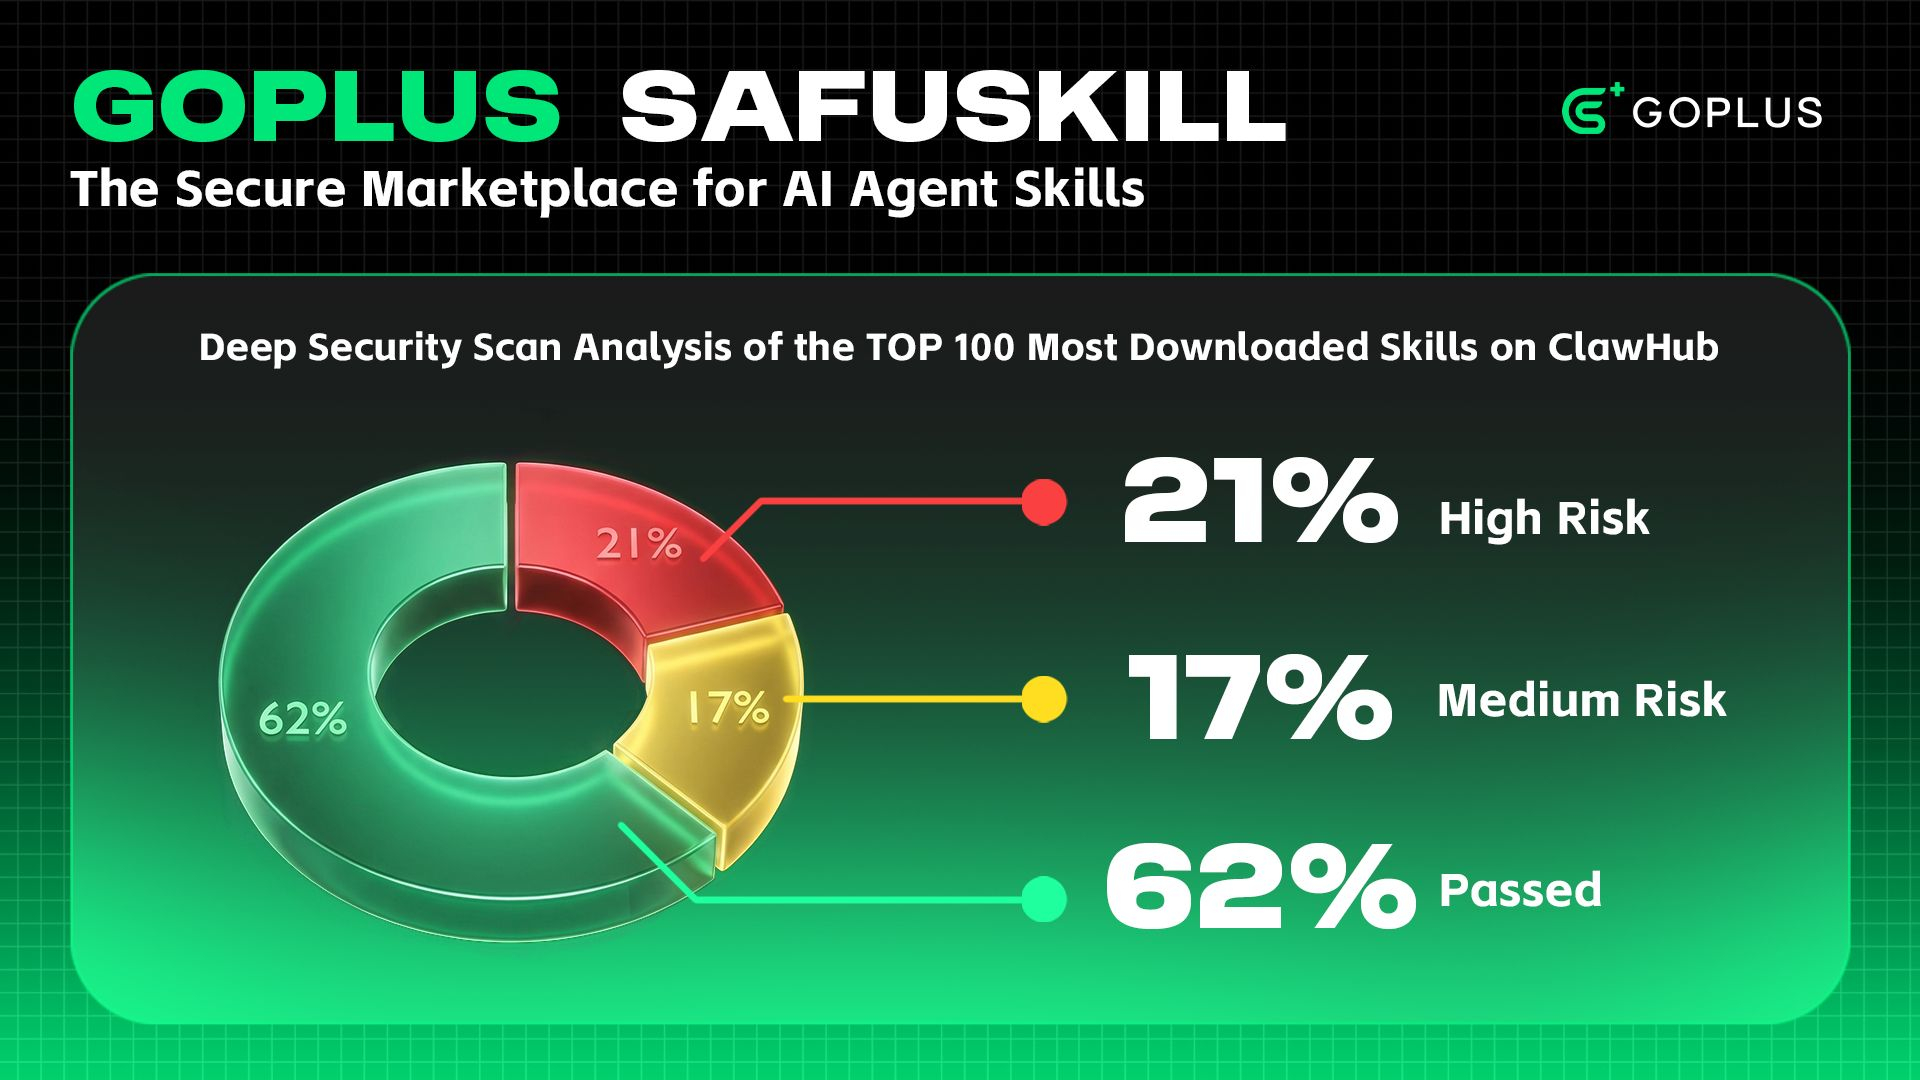
Asosiy topilma: Top 100 Ko‘nikmaning 21% ida aniq yuqori xavfli operatsiyalar bor (masalan, to‘g‘ridan-to‘g‘ri tarmoq tunnellash, sezgir API chaqiruvlari yoki avtomatlashtirilgan xabar yuborish). Ushbu Ko‘nikmalar uchun bajarishdan oldin Human-in-the-Loop (HITL) tasdiqlash mexanizmini majburlash tavsiya etiladi — yuqori xavfli amallarni qo‘lda ko‘rib chiqishni ta’minlash uchun
Bundan tashqari, Ko‘nikmalarning 17% ida ayrim xavf signallari mavjud va ular ehtiyotkorlik bilan bajarilishi kerak. Yanada qat’iy xavfsizlik talablari bo‘lgan foydalanuvchilar uchun ham ushbu Ko‘nikmalar bo‘yicha manual tasdiqlashni yoqish tavsiya etiladi.
📈 2. Xavf darajasi taqsimoti
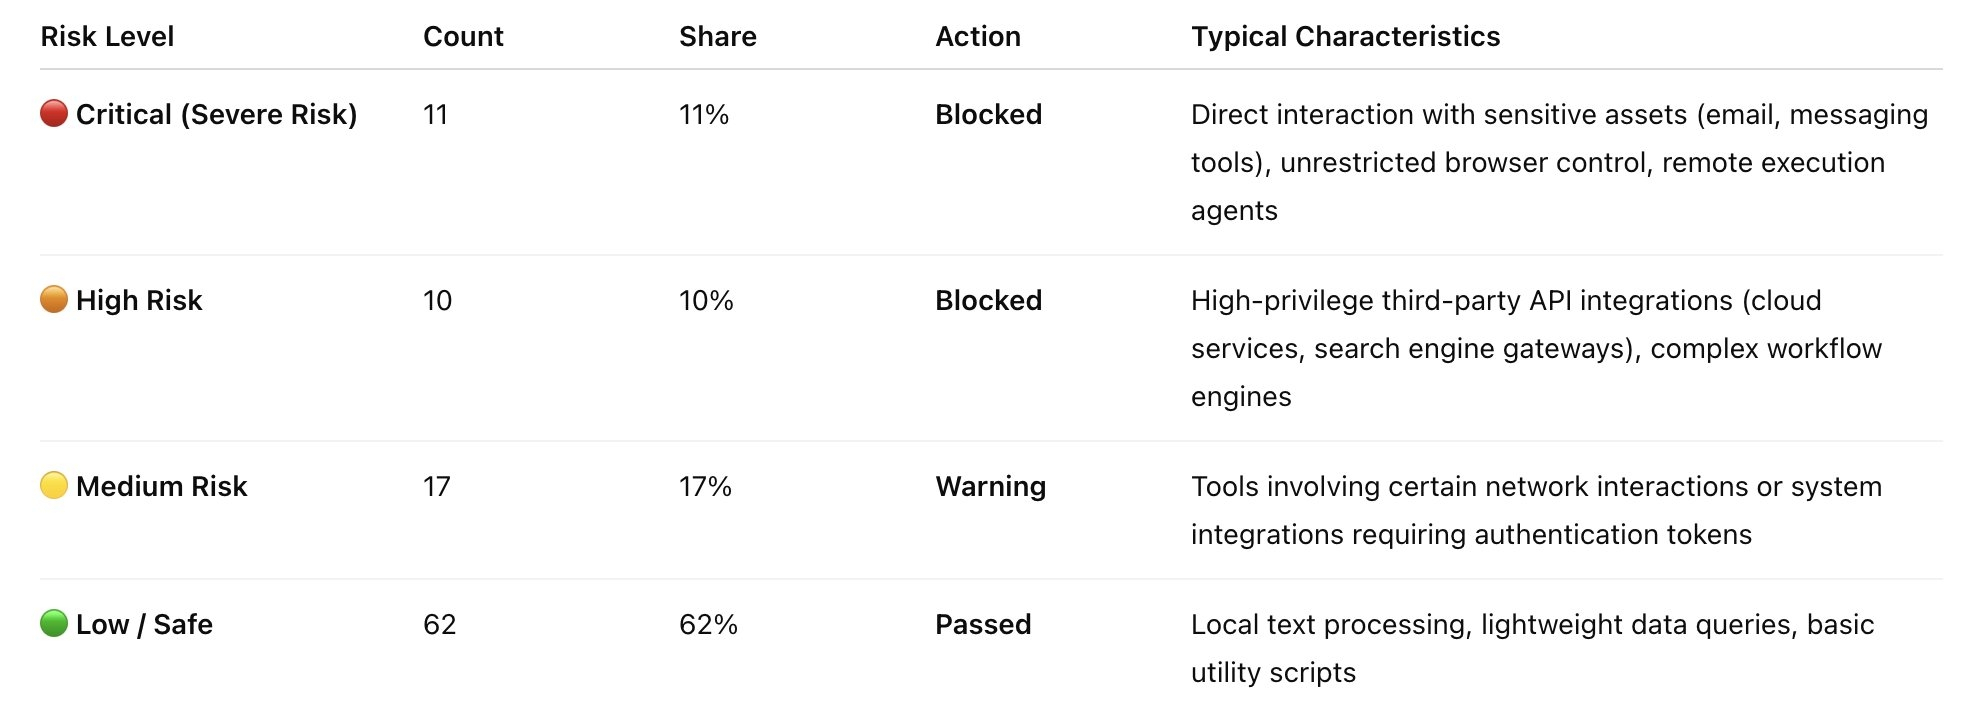
AgentGuard qoida to‘plamiga ko‘ra, skanerlash natijalari to‘rt xil xavf darajasiga ajratilgan bo‘lib, quyidagi taqsimot qo‘llanadi:
🚨 3. Yuqori-xavf (Critical & High) Ko‘nikmalar tahlili
Ushbu xavfsizlik skanerida 21 ta Ko‘nikma bevosita Bloklangan deb tasniflandi — Critical yoki yuqori xavfli qoidalarni ishga tushirgandan so‘ng. Ushbu Ko‘nikmalar asosan quyidagi yuqori xavfli operatsion ssenariylarga to‘g‘ri keladi:
3.1. Headless Browsers & Automation (Browser Automation)
Ushbu Ko‘nikmalar odatda Puppeteer/Playwright yoki paketlangan CLI vositalarini chaqiradi, bu esa Agentga internetga erkin kirish imkonini beradi.
Ta’sirlangan Ko‘nikmalar: agent-browser (Critical), agent-browser-clawdbot (Critical)
Aniqlash sababi: headless browser jarayoni boshqaruvini aniqlash, ixtiyoriy JS skriptlarini bajarish yoki murakkab DOM bilan o‘zaro ta’sirlar.
Xavf ta’siri: SSRF (Server-Side Request Forgery) uchun ishlatilishi, ichki tarmoqni zondlash, zararli scraping uchun CAPTCHA himoyalarini chetlab o‘tish yoki phishing veb-saytlaridan payloadlarni ishga tushirish mumkin.
3.2. Communications & Messaging (Communications & Messaging)
Ko‘nikmalar foydalanuvchilarning email yoki xabar yuborish vositalarini bevosita boshqarib, xabarlarni jo‘natadi.
Ta’sirlangan Ko‘nikmalar: agentmail (Critical), whatsapp-business (Critical), imap-smtp-email (Critical), mailchimp (High)
Aniqlash sababi: SMTP/IMAP protokoli kalit so‘zlari, ommaviy xabar yuborish API endpointlari va yuqori imtiyozli kommunikatsiya tokenlarini aniqlash.
Xavf ta’siri: Agar Agent Prompt Injection hujumi orqali buzib kirilsa, hujumchilar ushbu Ko‘nikmalardan spam yuborish yoki ijtimoiy muhandislik firibgarliklarini amalga oshirishda foydalanishi mumkin; bu foydalanuvchi obro‘siga zarar yetkazadi va maxfiylik bo‘yicha muvofiqlik talablarini buzishi ehtimoli bor.
3.3. High-Privilege CRM & Cloud Resource APIs (Enterprise API Gateways)
Ko‘nikmalar proksi shlyuzlar orqali enterprise SaaS platformalarida read/write amallarni bajaradi.
Ta’sirlangan Ko‘nikmalar: google-workspace-admin (Critical), google-slides (Critical), feishu-evolver-wrapper (Critical), pipedrive-api (High), youtube-api-skill (High), trello-api (High), google-meet (High)
Aniqlash sababi: qoida dvigateli REST API so‘rovlar tuzilmalari sezgir ma’lumotni o‘zgartirishga qodirligini, shuningdek tashqi tizimlar holatini o‘zgartirish imkonini aniqladi.
Xavf ta’siri: Agentlar savdo, moliya, hujjat yoki media aktivlari kabi (jumladan administrator imtiyozlarini berish yoki bekor qilish) asosiy enterprise ma’lumotlarini bevosita o‘zgartirishi yoki hatto o‘chirishi mumkin. Human-in-the-Loop qat’iy tekshiruvisiz operatsion xatolar jiddiy zarar keltirishi mumkin.
3.4. Deep Search Engines & Scraping Aggregation (Search & Scraping)
Chuqur kontentni kashf qilish va ko‘p dvigatelli agregatsiya qilishga qodir vositalar.
Ta’sirlangan Ko‘nikmalar: brave-search (High), duckduckgo-search (High), multi-search-engine (High), tavily (High)
Aniqlash sababi: yuqori chastotali tashqi tarmoq so‘rovlari “wrapper”lari, HTML parsing va scraping kutubxonalarini aniqlash.
Xavf ta’siri: Nishon veb-saytlardan IP bloklanish ehtimoliga qo‘shimcha ravishda, noxavfsiz veb-kontentni ajratib olish (masalan, filtrlanmagan HTML’ni bevosita o‘qish yoki veb-sahifa kontentini bajarish) bilvosita Prompt Injection xavfini keltirib chiqarishi mumkin.
3.5. Core Logic Modification & Privilege Escalation (Self-Modification & Privilege Escalation)
Agent xatti-harakatini o‘zgartirish, yashirin konfiguratsiyalarni modifikatsiya qilish yoki tizim darajasidagi credentiallarga kirishni o‘z ichiga oladigan Ko‘nikmalar.
Ta’sirlangan Ko‘nikmalar: free-ride (Critical), moltbook-interact (Critical), trello (Critical), evolver (High)
Aniqlash sababi: tizim fayllariga yozish huquqi so‘rovlarini aniqlash (masalan, yashirin .json konfiguratsiya fayllari), lokal credentiallarni o‘qish imkoniyati yoki Bash buyruqlarida sezgir tokenlarni bevosita biriktirish.
Xavf ta’siri: Ushbu Ko‘nikmalar Agentning asosiy xatti-harakat qoidalarini ruxsatsiz o‘zgartirishi, mavjud tizim cheklovlarini chetlab o‘tishi yoki command injection zaifliklari tufayli muhim API kalitlarini sizdirishi mumkin.
⚠️ 4. O‘rtacha-xavf (Medium / Warning) Ko‘nikmalar — e’tibor talab qiladi
Jami 17 ta Ko‘nikma o‘rtacha xavf sifatida tasniflandi. Ularning ko‘pchiligi uchinchi tomon ilovalari uchun integratsiya interfeyslaridir. Skanerlash dvigateli ularni bevosita bloklamagan bo‘lsa-da, quyidagi omillar qo‘llaniladi:
Kalendar & scheduling vositalari (caldav-calendar, calendly-api)
Hosildorlik & hamkorlik vositalari (notion, x-twitter, xero, typeform)
Microsoft ekotizimi integratsiyalari (microsoft-excel, outlook-graph, outlook-api)
Utility toolkitlar (mcporter, asana-api, clickup-api)
Tahlil: ushbu Ko‘nikmalarning asosiy xususiyati — funksiyalari neytral, ammo ular yuqori qiymatli credentiallarni talab qiladi. Xavfsizlik skaneri ularning foydalanuvchilardan access token so‘rashini aniqladi, biroq kod darajasida aniq zararli mantiq topilmadi, shuning uchun ular Warning deb belgilandi. Biroq, agar Agentni ushbu Ko‘nikmalardan foydalanishga aldab qo‘yishsa (masalan, “ertaga barcha uchrashuvlarimni o‘chir” deb topshirish yoki “bu Notion hujjatini ommaviy ulash” deb aytish), katta zarar baribir yuz berishi mumkin.
🛡️ 5. Xulosa & Xavfsizlik bo‘yicha tavsiyalar
Ushbu xavfsizlik skaneri shuni ko‘rsatadiki, ClawHub’da eng ko‘p yuklab olingan Top 100 ta Ko‘nikmaning taxminan 20% ida aniq yuqori xavfli operatsiyalar bor; bu Ko‘nikmalar uchun xavfsizlik skanerlash va ko‘rib chiqish zarurligini ko‘rsatadi.
Foydalanuvchilar va ekotizim ishlab chiquvchilari uchun tavsiyalar:
5.1. Yuqori xavfli Ko‘nikmalarning (Blocked) qulayligini oshirish: umumiy (hammasini) taqiqlardan qoching. agent-browser va agentmail kabi yuqori qiymatli Ko‘nikmalar uchun, bajarishdan oldin Human-in-the-Loop (HITL) tasdiqlash mexanizmini majburlash tavsiya etiladi. Yuboriladigan aniq kontent yoki bajariladigan amallar ko‘rsatilishi, ijro esa faqat foydalanuvchi tomonidan aniq ruxsat berilgandan keyin boshlanishi kerak.
5.2. “Bilvosita Prompt Injection”ga qarshi himoyani kuchaytirish: High deb belgilangan barcha qidiruvga oid Ko‘nikmalar uchun Agentga qaytariladigan kontent qat’iy sanitizatsiyadan o‘tishi (masalan, HTML teglari va skriptlarni olib tashlash) kerak — tashqi veb-sahifalardan zararli kontent kiritilishining oldini olish uchun.
5.3. Muntazam xavfsizlik “health check”larini o‘tkazish: Ushbu tahlilda aniqlangan xavfsizlik ko‘r-ko‘rona joylariga asoslanib, masalan muayyan konfiguratsiya fayl yo‘llarini o‘zgartirish (masalan, AGENTS.md) va tizim desktop boshqaruv kutubxonalarini chaqirish yuqori xavfli xatti-harakatlar ro‘yxatiga qo‘shilishi kerak. Shu bilan bir qatorda, ishlab chiquvchilar AgentGuard xavfsizlik tekshiruvi va Ko‘nikmalarni skanerlash imkoniyatlaridan foydalanib, Agentlar va ularning Ko‘nikmalarining xavfsizlik holatini muntazam auditdan o‘tkazishlari mumkin.
👉Ilova: ClawHub Top 100 Ko‘nikmalar xavfsizlik skanerining batafsil natijalari
Ko‘rish uchun havolani bosing:
https://inky-punch-9d2.notion.site/Appendix-Detailed-Results-of-the-ClawHub-Top-100-Skills-Security-Sca-3215da0dd7ad80719937c66b7c1225b3?source=copy_link