
#mpc
mpc
18,448 marta koʻrilgan
160 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
Google Cloud’ning saqlash yechimi: maxfiy kalit «hech qachon to‘liq holda paydo bo‘lmaydi» deyishlariga nima asos?
Bu hafta birjalarining issiq hamyonlari o‘marildi. Shu haftaning o‘zida Google Cloud’ning mahsulot hujjatini ko‘zdan kechirdim: Multi-party Compute (ko‘p tomonlama hisoblash asosidagi saqlash xizmati) — raqamli aktivlar uchun imzo qo‘yishda ishlatiladigan maxfiy kalitlarni boshqarishga mo‘ljallangan. Uning g‘oyasi bir jumlada: bitta kalitni bir necha qismga bo‘lib, alohida-alohida saqlash, imzo qo‘yish paytida ham ularni birlashtirmaslik.
Rasmiy hujjatdagi ma’lumotlarni qisqacha bayon qilsam:
1. Eski usulning kamchiligi: to‘liq maxfiy kalitni bitta apparat shifrlash qurilmasida saqlash — yagona nosozlik nuqtasi; uni bir nechta qurilmaga, turli hududlarga nusxalash mavjudlikni oshiradi, ammo har bir nusxada to‘liq maxfiy kalit bo‘ladi, ya’ni buzib kirish mumkin bo‘lgan eshiklar soni ko‘payadi.
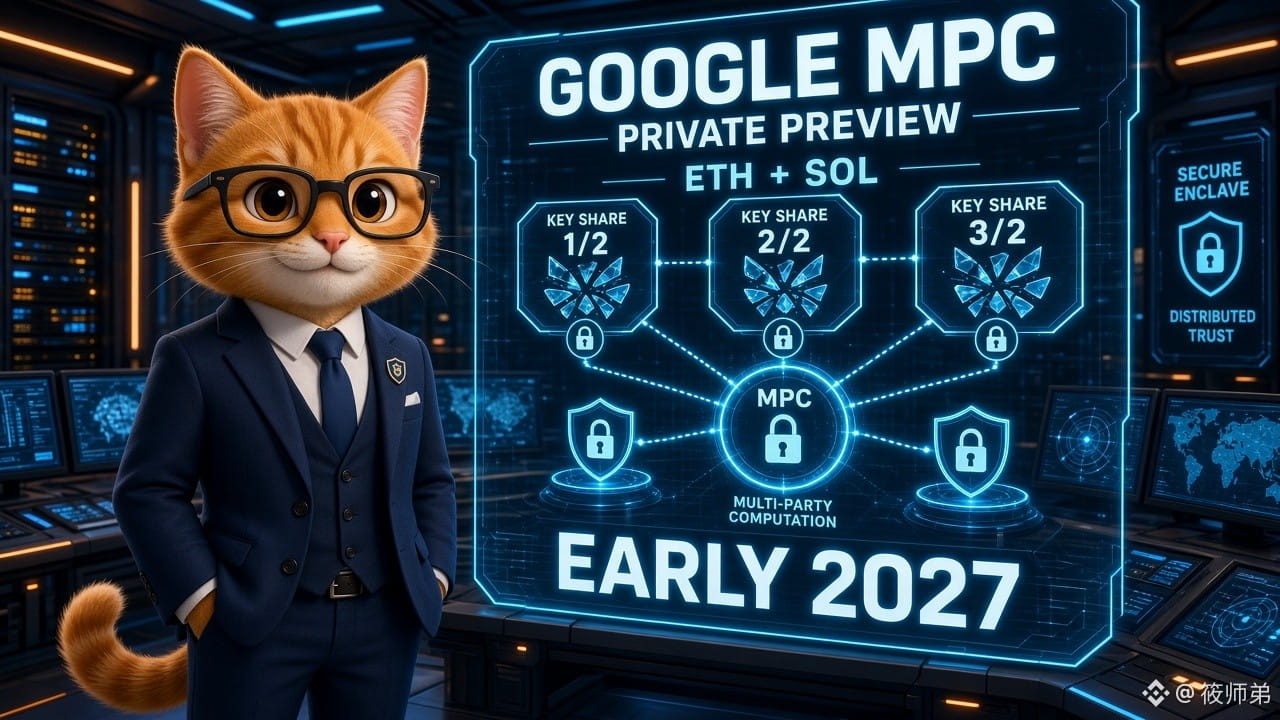
2. Yangi usul: chegaraviy imzo (hujjatda DKLS23 protokolining kuchaytirilgan kengaytmasi deb yozilgan). Bir nechta mustaqil ishtirokchi alohida-alohida «kalit bo‘lagi»ni yaratib, o‘zi saqlaydi. Imzo qo‘yishda ular birgalikda haqiqiy imzoni hisoblaydi, lekin hech bir joyda to‘liq maxfiy kalit yig‘ilmaydi.
3. Xavfsizlik chegarasi: buzib kirilgan ishtirokchilar soni belgilangan chegaradan kam bo‘lsa, soxta imzo yaratib ham, maxfiy kalitni tiklab ham bo‘lmaydi; bir nechta ishtirokchi tarmoqdan uzilsa yoki butunlay ishdan chiqsa ham, qolganlari belgilangan chegaraga yetsa, imzo qo‘yish mumkin.
4. Misol (hujjatdagi fikr): moliya jamoasidagi 3 kishi kalitning bittadan bo‘lagini saqlaydi, imzo qo‘yish uchun istalgan 2 kishining roziligi kerak.
5. Qo‘llab-quvvatlanadigan standartlar: secp256k1 egri chizig‘i — Bitcoin, Ethereum va EVM zanjirlari uchun; Ed25519 (Solana) esa «yaqinda qo‘llab-quvvatlanadi» deb ko‘rsatilgan. Mahsulot hozirda sinovdan oldingi (Pre-GA) versiyada.
Rostini aytganda:
· Hujjatda juda ochiq yozilgan bir jihat bor: tranzaksiyalar strategiyasi (masalan, limitlar va ruxsat etilganlar ro‘yxati) faqat «ruxsat berish/rad etish» tavsiyasini beradi. Yetarlicha ko‘p imzo qo‘yuvchi ma’qullasa, strategiya rad etgan tranzaksiyani ham bajarish mumkin. Chegaraviy imzo «bitta joy buzib kirilishi»dan himoya qiladi, ammo «yetarlicha ko‘p odam birgalikda aldansa» buni to‘xtatolmaydi.
· Kalitni bo‘laklarga ajratish pul xavfsizligini kafolatlamaydi. Imzo qo‘yuvchilar fishing qurboniga aylansa yoki tasdiqlash jarayoni shunchaki rasmiyatchilikka aylansa, baribir muammo yuz beradi.
· Bu haftadagi o‘g‘irlik hodisasida aynan qaysi bo‘g‘inda muammo bo‘lganini ko‘rsatuvchi to‘liq rasmiy texnik hisobot hali e’lon qilinmadi. Shu sababli MPC’ni bunga tatbiq etib xulosa chiqarmayman va «undan foydalansangiz, mablag‘ingizni o‘g‘irlasholmaydi» demayman.
· Oddiy foydalanuvchilarga institutsional saqlash xizmati kerak bo‘lmasligi mumkin, ammo umumiy qoida bir xil: tiklash iborasini faqat bir joyda saqlamang, lekin uni to‘liq suratga olib bulutga ham joylamang.
Tiklash iborangiz hozir «bir nusxa, bir joy»da saqlanyaptimi yoki «bir nusxasi bir necha joyga ko‘chirilgan»mi?
#MPC #钱包安全 #OmmabopBilim
Google Cloud’ning saqlash yechimi: maxfiy kalit «hech qachon to‘liq holda paydo bo‘lmaydi» deyishlariga nima asos?
Bu hafta birjalarining issiq hamyonlari o‘marildi. Shu haftaning o‘zida Google Cloud’ning mahsulot hujjatini ko‘zdan kechirdim: Multi-party Compute (ko‘p tomonlama hisoblash asosidagi saqlash xizmati) — raqamli aktivlar uchun imzo qo‘yishda ishlatiladigan maxfiy kalitlarni boshqarishga mo‘ljallangan. Uning g‘oyasi bir jumlada: bitta kalitni bir necha qismga bo‘lib, alohida-alohida saqlash, imzo qo‘yish paytida ham ularni birlashtirmaslik.
Rasmiy hujjatdagi ma’lumotlarni qisqacha bayon qilsam:
1. Eski usulning kamchiligi: to‘liq maxfiy kalitni bitta apparat shifrlash qurilmasida saqlash — yagona nosozlik nuqtasi; uni bir nechta qurilmaga, turli hududlarga nusxalash mavjudlikni oshiradi, ammo har bir nusxada to‘liq maxfiy kalit bo‘ladi, ya’ni buzib kirish mumkin bo‘lgan eshiklar soni ko‘payadi.
2. Yangi usul: chegaraviy imzo (hujjatda DKLS23 protokolining kuchaytirilgan kengaytmasi deb yozilgan). Bir nechta mustaqil ishtirokchi alohida-alohida «kalit bo‘lagi»ni yaratib, o‘zi saqlaydi. Imzo qo‘yishda ular birgalikda haqiqiy imzoni hisoblaydi, lekin hech bir joyda to‘liq maxfiy kalit yig‘ilmaydi.
3. Xavfsizlik chegarasi: buzib kirilgan ishtirokchilar soni belgilangan chegaradan kam bo‘lsa, soxta imzo yaratib ham, maxfiy kalitni tiklab ham bo‘lmaydi; bir nechta ishtirokchi tarmoqdan uzilsa yoki butunlay ishdan chiqsa ham, qolganlari belgilangan chegaraga yetsa, imzo qo‘yish mumkin.
4. Misol (hujjatdagi fikr): moliya jamoasidagi 3 kishi kalitning bittadan bo‘lagini saqlaydi, imzo qo‘yish uchun istalgan 2 kishining roziligi kerak.
5. Qo‘llab-quvvatlanadigan standartlar: secp256k1 egri chizig‘i — Bitcoin, Ethereum va EVM zanjirlari uchun; Ed25519 (Solana) esa «yaqinda qo‘llab-quvvatlanadi» deb ko‘rsatilgan. Mahsulot hozirda sinovdan oldingi (Pre-GA) versiyada.
Rostini aytganda:
· Hujjatda juda ochiq yozilgan bir jihat bor: tranzaksiyalar strategiyasi (masalan, limitlar va ruxsat etilganlar ro‘yxati) faqat «ruxsat berish/rad etish» tavsiyasini beradi. Yetarlicha ko‘p imzo qo‘yuvchi ma’qullasa, strategiya rad etgan tranzaksiyani ham bajarish mumkin. Chegaraviy imzo «bitta joy buzib kirilishi»dan himoya qiladi, ammo «yetarlicha ko‘p odam birgalikda aldansa» buni to‘xtatolmaydi.
· Kalitni bo‘laklarga ajratish pul xavfsizligini kafolatlamaydi. Imzo qo‘yuvchilar fishing qurboniga aylansa yoki tasdiqlash jarayoni shunchaki rasmiyatchilikka aylansa, baribir muammo yuz beradi.
· Bu haftadagi o‘g‘irlik hodisasida aynan qaysi bo‘g‘inda muammo bo‘lganini ko‘rsatuvchi to‘liq rasmiy texnik hisobot hali e’lon qilinmadi. Shu sababli MPC’ni bunga tatbiq etib xulosa chiqarmayman va «undan foydalansangiz, mablag‘ingizni o‘g‘irlasholmaydi» demayman.
· Oddiy foydalanuvchilarga institutsional saqlash xizmati kerak bo‘lmasligi mumkin, ammo umumiy qoida bir xil: tiklash iborasini faqat bir joyda saqlamang, lekin uni to‘liq suratga olib bulutga ham joylamang.
Tiklash iborangiz hozir «bir nusxa, bir joy»da saqlanyaptimi yoki «bir nusxasi bir necha joyga ko‘chirilgan»mi?
#MPC #钱包安全 #OmmabopBilim
Bu hafta birjalarining issiq hamyonlari o‘marildi. Shu haftaning o‘zida Google Cloud’ning mahsulot hujjatini ko‘zdan kechirdim: Multi-party Compute (ko‘p tomonlama hisoblash asosidagi saqlash xizmati) — raqamli aktivlar uchun imzo qo‘yishda ishlatiladigan maxfiy kalitlarni boshqarishga mo‘ljallangan. Uning g‘oyasi bir jumlada: bitta kalitni bir necha qismga bo‘lib, alohida-alohida saqlash, imzo qo‘yish paytida ham ularni birlashtirmaslik.
Rasmiy hujjatdagi ma’lumotlarni qisqacha bayon qilsam:
1. Eski usulning kamchiligi: to‘liq maxfiy kalitni bitta apparat shifrlash qurilmasida saqlash — yagona nosozlik nuqtasi; uni bir nechta qurilmaga, turli hududlarga nusxalash mavjudlikni oshiradi, ammo har bir nusxada to‘liq maxfiy kalit bo‘ladi, ya’ni buzib kirish mumkin bo‘lgan eshiklar soni ko‘payadi.
2. Yangi usul: chegaraviy imzo (hujjatda DKLS23 protokolining kuchaytirilgan kengaytmasi deb yozilgan). Bir nechta mustaqil ishtirokchi alohida-alohida «kalit bo‘lagi»ni yaratib, o‘zi saqlaydi. Imzo qo‘yishda ular birgalikda haqiqiy imzoni hisoblaydi, lekin hech bir joyda to‘liq maxfiy kalit yig‘ilmaydi.
3. Xavfsizlik chegarasi: buzib kirilgan ishtirokchilar soni belgilangan chegaradan kam bo‘lsa, soxta imzo yaratib ham, maxfiy kalitni tiklab ham bo‘lmaydi; bir nechta ishtirokchi tarmoqdan uzilsa yoki butunlay ishdan chiqsa ham, qolganlari belgilangan chegaraga yetsa, imzo qo‘yish mumkin.
4. Misol (hujjatdagi fikr): moliya jamoasidagi 3 kishi kalitning bittadan bo‘lagini saqlaydi, imzo qo‘yish uchun istalgan 2 kishining roziligi kerak.
5. Qo‘llab-quvvatlanadigan standartlar: secp256k1 egri chizig‘i — Bitcoin, Ethereum va EVM zanjirlari uchun; Ed25519 (Solana) esa «yaqinda qo‘llab-quvvatlanadi» deb ko‘rsatilgan. Mahsulot hozirda sinovdan oldingi (Pre-GA) versiyada.
Rostini aytganda:
· Hujjatda juda ochiq yozilgan bir jihat bor: tranzaksiyalar strategiyasi (masalan, limitlar va ruxsat etilganlar ro‘yxati) faqat «ruxsat berish/rad etish» tavsiyasini beradi. Yetarlicha ko‘p imzo qo‘yuvchi ma’qullasa, strategiya rad etgan tranzaksiyani ham bajarish mumkin. Chegaraviy imzo «bitta joy buzib kirilishi»dan himoya qiladi, ammo «yetarlicha ko‘p odam birgalikda aldansa» buni to‘xtatolmaydi.
· Kalitni bo‘laklarga ajratish pul xavfsizligini kafolatlamaydi. Imzo qo‘yuvchilar fishing qurboniga aylansa yoki tasdiqlash jarayoni shunchaki rasmiyatchilikka aylansa, baribir muammo yuz beradi.
· Bu haftadagi o‘g‘irlik hodisasida aynan qaysi bo‘g‘inda muammo bo‘lganini ko‘rsatuvchi to‘liq rasmiy texnik hisobot hali e’lon qilinmadi. Shu sababli MPC’ni bunga tatbiq etib xulosa chiqarmayman va «undan foydalansangiz, mablag‘ingizni o‘g‘irlasholmaydi» demayman.
· Oddiy foydalanuvchilarga institutsional saqlash xizmati kerak bo‘lmasligi mumkin, ammo umumiy qoida bir xil: tiklash iborasini faqat bir joyda saqlamang, lekin uni to‘liq suratga olib bulutga ham joylamang.
Tiklash iborangiz hozir «bir nusxa, bir joy»da saqlanyaptimi yoki «bir nusxasi bir necha joyga ko‘chirilgan»mi?
#MPC #钱包安全 #OmmabopBilim
GOOGUS+0,39%
10

·
--
Google Cloud haqidagi xabarga ko‘zim tushdi: Nyu-Yorkdagi raqamli aktivlar seminarida banklar va institutsional mijozlar uchun Multi-Party Compute (MPC) asosidagi kalitlarni saqlash va imzolash xizmati taqdim etildi. U maxfiy kriptografik kalitni bir nechta qismga bo‘lib, turli muhitlarda saqlaydi.
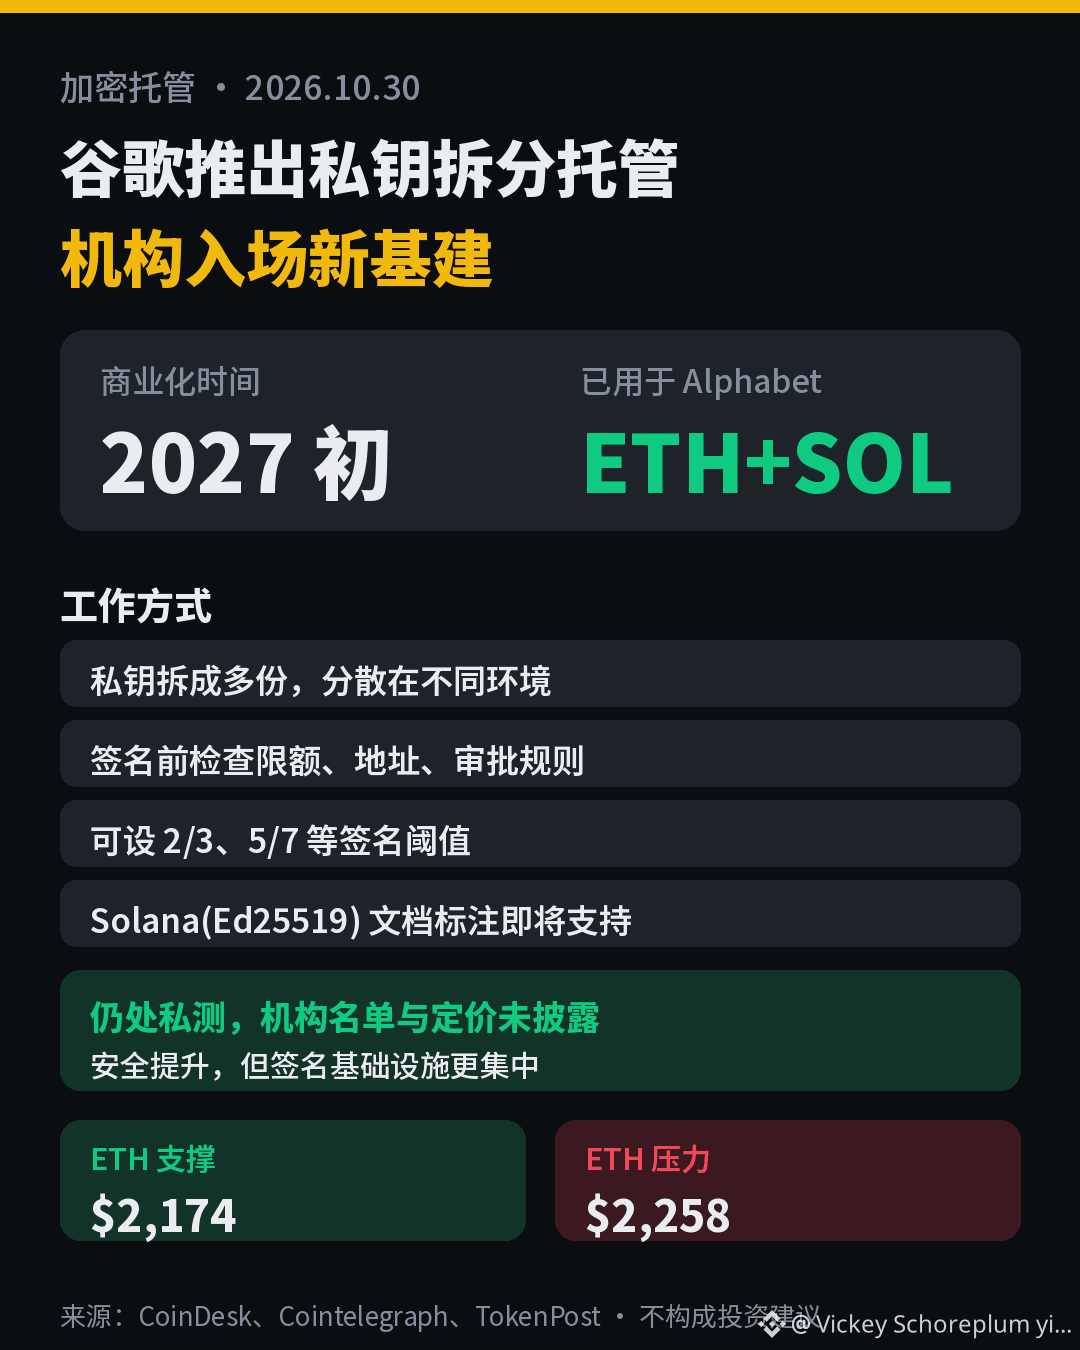
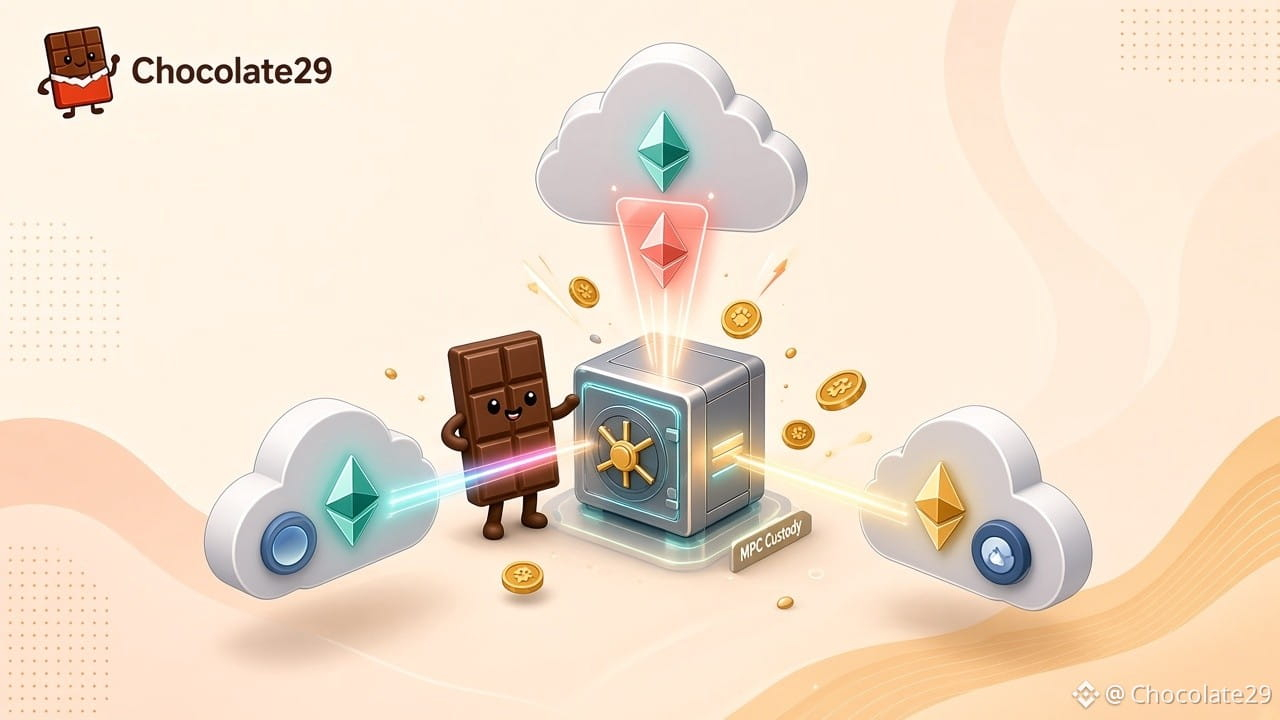
Asosiy jihati: bank bir qismini o‘zining mahalliy apparatida, boshqasini Google Cloud’da, yana birini esa boshqa bulutda saqlashi mumkin; hech bir tomon to‘liq maxfiy kalitni yolg‘iz o‘zi qo‘lida saqlamaydi. Imzolashdan oldin siyosat mexanizmi ham tekshiradi (limitlar, ruxsat etilgan manzillar ro‘yxati, bir necha kishining tasdig‘i va hokazo). Hozircha xizmat yopiq sinovda, tijoriy ishga tushirish 2027-yil boshiga mo‘ljallangan; bir nechta yirik moliya muassasasi allaqachon sinovdan o‘tkazmoqda. Alphabet ham Ethereum va Solana’dagi raqamli aktivlarini himoya qilish uchun shu yechimdan foydalanadi. ECDSA (BTC/ETH) mavjud; Ed25519/Solana hujjatlarida «tez orada» deb ko‘rsatilgan, tijoriy ishga tushganda qo‘llab-quvvatlash rejalashtirilgan.
Yirik texnologiya kompaniyalari institutsional mijozlar uchun kalitlarni saqlashni jiddiy infratuzilma xizmati sifatida taklif qila boshladi — «butun maxfiy kalitni bir joyda saqlash» bilan solishtirganda, ishonch va xavfsizlik darajasi sezilarli darajada boshqacha.
#托管 #MPC #GoogleCloud #institutsiyalar
Google Cloud haqidagi xabarga ko‘zim tushdi: Nyu-Yorkdagi raqamli aktivlar seminarida banklar va institutsional mijozlar uchun Multi-Party Compute (MPC) asosidagi kalitlarni saqlash va imzolash xizmati taqdim etildi. U maxfiy kriptografik kalitni bir nechta qismga bo‘lib, turli muhitlarda saqlaydi.
Asosiy jihati: bank bir qismini o‘zining mahalliy apparatida, boshqasini Google Cloud’da, yana birini esa boshqa bulutda saqlashi mumkin; hech bir tomon to‘liq maxfiy kalitni yolg‘iz o‘zi qo‘lida saqlamaydi. Imzolashdan oldin siyosat mexanizmi ham tekshiradi (limitlar, ruxsat etilgan manzillar ro‘yxati, bir necha kishining tasdig‘i va hokazo). Hozircha xizmat yopiq sinovda, tijoriy ishga tushirish 2027-yil boshiga mo‘ljallangan; bir nechta yirik moliya muassasasi allaqachon sinovdan o‘tkazmoqda. Alphabet ham Ethereum va Solana’dagi raqamli aktivlarini himoya qilish uchun shu yechimdan foydalanadi. ECDSA (BTC/ETH) mavjud; Ed25519/Solana hujjatlarida «tez orada» deb ko‘rsatilgan, tijoriy ishga tushganda qo‘llab-quvvatlash rejalashtirilgan.
Yirik texnologiya kompaniyalari institutsional mijozlar uchun kalitlarni saqlashni jiddiy infratuzilma xizmati sifatida taklif qila boshladi — «butun maxfiy kalitni bir joyda saqlash» bilan solishtirganda, ishonch va xavfsizlik darajasi sezilarli darajada boshqacha.
#托管 #MPC #GoogleCloud #institutsiyalar
Asosiy jihati: bank bir qismini o‘zining mahalliy apparatida, boshqasini Google Cloud’da, yana birini esa boshqa bulutda saqlashi mumkin; hech bir tomon to‘liq maxfiy kalitni yolg‘iz o‘zi qo‘lida saqlamaydi. Imzolashdan oldin siyosat mexanizmi ham tekshiradi (limitlar, ruxsat etilgan manzillar ro‘yxati, bir necha kishining tasdig‘i va hokazo). Hozircha xizmat yopiq sinovda, tijoriy ishga tushirish 2027-yil boshiga mo‘ljallangan; bir nechta yirik moliya muassasasi allaqachon sinovdan o‘tkazmoqda. Alphabet ham Ethereum va Solana’dagi raqamli aktivlarini himoya qilish uchun shu yechimdan foydalanadi. ECDSA (BTC/ETH) mavjud; Ed25519/Solana hujjatlarida «tez orada» deb ko‘rsatilgan, tijoriy ishga tushganda qo‘llab-quvvatlash rejalashtirilgan.
Yirik texnologiya kompaniyalari institutsional mijozlar uchun kalitlarni saqlashni jiddiy infratuzilma xizmati sifatida taklif qila boshladi — «butun maxfiy kalitni bir joyda saqlash» bilan solishtirganda, ishonch va xavfsizlik darajasi sezilarli darajada boshqacha.
#托管 #MPC #GoogleCloud #institutsiyalar
GOOGUS+0,39%
4
·
--
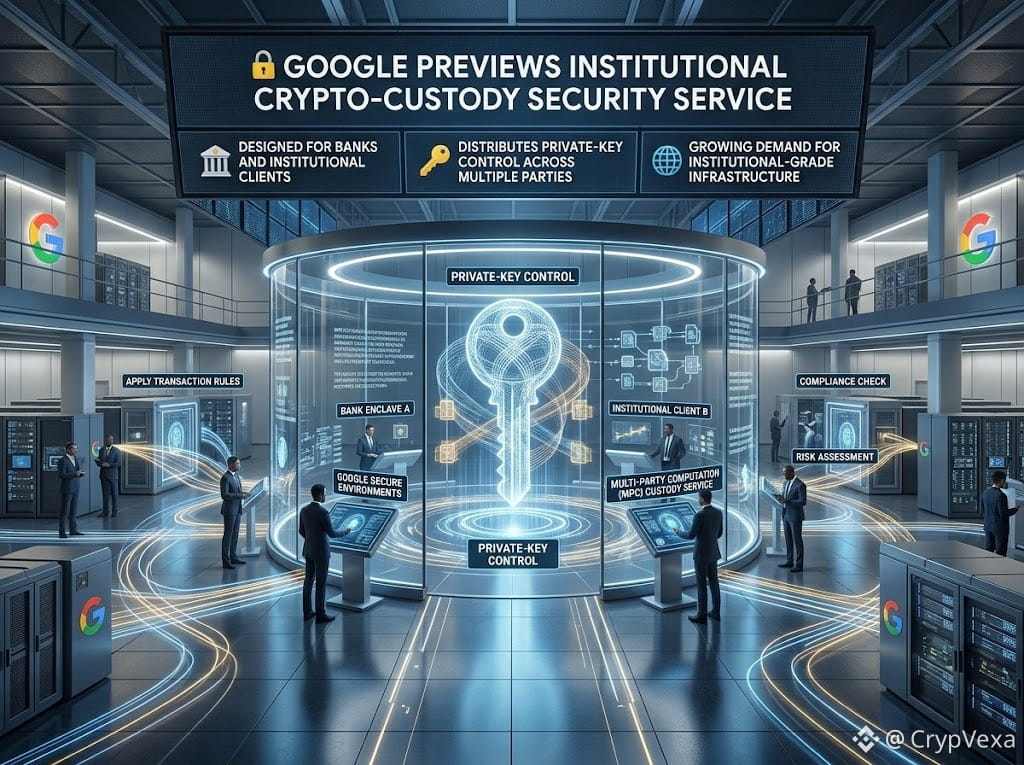
🔐 Google institutsional kriptoaktivlarni saqlash xavfsizligi xizmatini taqdim etmoqda
🏦 Google banklar va institutsional mijozlar uchun mo‘ljallangan ko‘p tomonlama hisoblash (MPC) asosidagi saqlash xizmatini namoyish etishga tayyorlanmoqda.
🔑 Ushbu model maxfiy kalit ustidan nazoratni bir nechta tomon o‘rtasida taqsimlaydi va turli muhitlarda tranzaksiya qoidalarini qo‘llaydi.
🌐 Bu qadam institutsional darajadagi kriptoaktivlarni saqlash va xavfsizlik infratuzilmasiga bo‘lgan talab ortib borayotganini ko‘rsatadi.
👀 Google’ning bu sohaga kirib kelishi institutsional mijozlarning kriptoaktivlarni saqlashga bo‘lgan ishonchini oshirishi mumkinmi?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google institutsional kriptoaktivlarni saqlash xavfsizligi xizmatini taqdim etmoqda
🏦 Google banklar va institutsional mijozlar uchun mo‘ljallangan ko‘p tomonlama hisoblash (MPC) asosidagi saqlash xizmatini namoyish etishga tayyorlanmoqda.
🔑 Ushbu model maxfiy kalit ustidan nazoratni bir nechta tomon o‘rtasida taqsimlaydi va turli muhitlarda tranzaksiya qoidalarini qo‘llaydi.
🌐 Bu qadam institutsional darajadagi kriptoaktivlarni saqlash va xavfsizlik infratuzilmasiga bo‘lgan talab ortib borayotganini ko‘rsatadi.
👀 Google’ning bu sohaga kirib kelishi institutsional mijozlarning kriptoaktivlarni saqlashga bo‘lgan ishonchini oshirishi mumkinmi?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google banklar va institutsional mijozlar uchun mo‘ljallangan ko‘p tomonlama hisoblash (MPC) asosidagi saqlash xizmatini namoyish etishga tayyorlanmoqda.
🔑 Ushbu model maxfiy kalit ustidan nazoratni bir nechta tomon o‘rtasida taqsimlaydi va turli muhitlarda tranzaksiya qoidalarini qo‘llaydi.
🌐 Bu qadam institutsional darajadagi kriptoaktivlarni saqlash va xavfsizlik infratuzilmasiga bo‘lgan talab ortib borayotganini ko‘rsatadi.
👀 Google’ning bu sohaga kirib kelishi institutsional mijozlarning kriptoaktivlarni saqlashga bo‘lgan ishonchini oshirishi mumkinmi?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+0,39%
GOOGLB+4,20%
2
285

🔐 Google endi muassasalar uchun maxfiy kalitlarni boshqaradimi? Yirik kompaniyalar kripto-aktivlarni saqlash usulini o‘zgartiradimi?
CoinDesk va boshqa OAVning 28-oktabrdagi xabarlariga ko‘ra, Google Cloud’ning Multi-Party Compute (MPC) asosidagi xavfsiz saqlash xizmati yopiq sinov bosqichiga o‘tgan. Bir nechta yirik moliyaviy muassasa va hamkorlar uni sinovdan o‘tkazmoqda, xizmatni 2027-yil boshida tijoriy foydalanishga chiqarish rejalashtirilgan. Alphabet bosh kompaniyasi ham undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarini himoya qilish uchun foydalanmoqda.
📊 Asosiy jihatlar
• Ishlash prinsipi: imzolash kaliti bir nechta ulushga bo‘linib, Google Cloud, muassasaning o‘z qurilmalari va boshqa bulut muhitlarida tarqatib saqlanadi. Hech kim to‘liq maxfiy kalitni qo‘lga kirita olmaydi.
• Xavfni boshqarish: tranzaksiyani imzolashdan oldin o‘tkazma limiti, qabul qiluvchi manzillar oq ro‘yxati va bir nechta bo‘limning tasdig‘i tekshiriladi. 2/3 yoki 5/7 kabi chegaralarni belgilash mumkin.
• Blokcheynlarni qo‘llab-quvvatlash: dastlab ECDSA (Bitcoin, Ethereum va EVM tarmoqlari) qo‘llanadi. Solana uchun zarur bo‘lgan Ed25519 hujjatlarda “tez orada qo‘llab-quvvatlanadi” deb ko‘rsatilgan.
• Oshkor qilinmagan ma’lumotlar: sinovdagi muassasalar ro‘yxati, Alphabet’ning aktivlari va ularning qiymati, narxlar hamda xizmatning aniq ishga tushish sanasi.
📈 Bozorga ta’siri
Bu muassasalar darajasidagi aktivlarni saqlash xizmati uchun ijobiy yangilik, ammo qisqa muddatda xaridlar oshishini anglatmaydi. Hozir ETH taxminan 2191 USDT turadi, so‘nggi 24 soatda qariyb 5,4% pasaygan. Bugungi eng past narx taxminan 2174, kechagisi esa 2233 bo‘lgan; narx qayta ko‘tarilsa, avval 2258 atrofidagi qarshilikka e’tibor berish kerak. 2174 dan pastga tushsa, yanada pasayish ehtimolini hisobga olish lozim.
💬 Bahsli jihat: xavfsizlik oshadi, lekin imzolash infratuzilmasining eng muhim qismini yirik bulut provayderiga topshirsak, markazlashmaganlikdan qancha qoladi? Siz nima deb o‘ylaysiz?
👉 ETH savdosi: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kripto-aktivlarni-saqlash
⚠️ Yuqoridagilar investitsiya maslahati emas. Iltimos, xatarlarni hisobga oling.
🔐 Google endi muassasalar uchun maxfiy kalitlarni boshqaradimi? Yirik kompaniyalar kripto-aktivlarni saqlash usulini o‘zgartiradimi?
CoinDesk va boshqa OAVning 28-oktabrdagi xabarlariga ko‘ra, Google Cloud’ning Multi-Party Compute (MPC) asosidagi xavfsiz saqlash xizmati yopiq sinov bosqichiga o‘tgan. Bir nechta yirik moliyaviy muassasa va hamkorlar uni sinovdan o‘tkazmoqda, xizmatni 2027-yil boshida tijoriy foydalanishga chiqarish rejalashtirilgan. Alphabet bosh kompaniyasi ham undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarini himoya qilish uchun foydalanmoqda.
📊 Asosiy jihatlar
• Ishlash prinsipi: imzolash kaliti bir nechta ulushga bo‘linib, Google Cloud, muassasaning o‘z qurilmalari va boshqa bulut muhitlarida tarqatib saqlanadi. Hech kim to‘liq maxfiy kalitni qo‘lga kirita olmaydi.
• Xavfni boshqarish: tranzaksiyani imzolashdan oldin o‘tkazma limiti, qabul qiluvchi manzillar oq ro‘yxati va bir nechta bo‘limning tasdig‘i tekshiriladi. 2/3 yoki 5/7 kabi chegaralarni belgilash mumkin.
• Blokcheynlarni qo‘llab-quvvatlash: dastlab ECDSA (Bitcoin, Ethereum va EVM tarmoqlari) qo‘llanadi. Solana uchun zarur bo‘lgan Ed25519 hujjatlarda “tez orada qo‘llab-quvvatlanadi” deb ko‘rsatilgan.
• Oshkor qilinmagan ma’lumotlar: sinovdagi muassasalar ro‘yxati, Alphabet’ning aktivlari va ularning qiymati, narxlar hamda xizmatning aniq ishga tushish sanasi.
📈 Bozorga ta’siri
Bu muassasalar darajasidagi aktivlarni saqlash xizmati uchun ijobiy yangilik, ammo qisqa muddatda xaridlar oshishini anglatmaydi. Hozir ETH taxminan 2191 USDT turadi, so‘nggi 24 soatda qariyb 5,4% pasaygan. Bugungi eng past narx taxminan 2174, kechagisi esa 2233 bo‘lgan; narx qayta ko‘tarilsa, avval 2258 atrofidagi qarshilikka e’tibor berish kerak. 2174 dan pastga tushsa, yanada pasayish ehtimolini hisobga olish lozim.
💬 Bahsli jihat: xavfsizlik oshadi, lekin imzolash infratuzilmasining eng muhim qismini yirik bulut provayderiga topshirsak, markazlashmaganlikdan qancha qoladi? Siz nima deb o‘ylaysiz?
👉 ETH savdosi: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kripto-aktivlarni-saqlash
⚠️ Yuqoridagilar investitsiya maslahati emas. Iltimos, xatarlarni hisobga oling.
CoinDesk va boshqa OAVning 28-oktabrdagi xabarlariga ko‘ra, Google Cloud’ning Multi-Party Compute (MPC) asosidagi xavfsiz saqlash xizmati yopiq sinov bosqichiga o‘tgan. Bir nechta yirik moliyaviy muassasa va hamkorlar uni sinovdan o‘tkazmoqda, xizmatni 2027-yil boshida tijoriy foydalanishga chiqarish rejalashtirilgan. Alphabet bosh kompaniyasi ham undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarini himoya qilish uchun foydalanmoqda.
📊 Asosiy jihatlar
• Ishlash prinsipi: imzolash kaliti bir nechta ulushga bo‘linib, Google Cloud, muassasaning o‘z qurilmalari va boshqa bulut muhitlarida tarqatib saqlanadi. Hech kim to‘liq maxfiy kalitni qo‘lga kirita olmaydi.
• Xavfni boshqarish: tranzaksiyani imzolashdan oldin o‘tkazma limiti, qabul qiluvchi manzillar oq ro‘yxati va bir nechta bo‘limning tasdig‘i tekshiriladi. 2/3 yoki 5/7 kabi chegaralarni belgilash mumkin.
• Blokcheynlarni qo‘llab-quvvatlash: dastlab ECDSA (Bitcoin, Ethereum va EVM tarmoqlari) qo‘llanadi. Solana uchun zarur bo‘lgan Ed25519 hujjatlarda “tez orada qo‘llab-quvvatlanadi” deb ko‘rsatilgan.
• Oshkor qilinmagan ma’lumotlar: sinovdagi muassasalar ro‘yxati, Alphabet’ning aktivlari va ularning qiymati, narxlar hamda xizmatning aniq ishga tushish sanasi.
📈 Bozorga ta’siri
Bu muassasalar darajasidagi aktivlarni saqlash xizmati uchun ijobiy yangilik, ammo qisqa muddatda xaridlar oshishini anglatmaydi. Hozir ETH taxminan 2191 USDT turadi, so‘nggi 24 soatda qariyb 5,4% pasaygan. Bugungi eng past narx taxminan 2174, kechagisi esa 2233 bo‘lgan; narx qayta ko‘tarilsa, avval 2258 atrofidagi qarshilikka e’tibor berish kerak. 2174 dan pastga tushsa, yanada pasayish ehtimolini hisobga olish lozim.
💬 Bahsli jihat: xavfsizlik oshadi, lekin imzolash infratuzilmasining eng muhim qismini yirik bulut provayderiga topshirsak, markazlashmaganlikdan qancha qoladi? Siz nima deb o‘ylaysiz?
👉 ETH savdosi: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #Kripto-aktivlarni-saqlash
⚠️ Yuqoridagilar investitsiya maslahati emas. Iltimos, xatarlarni hisobga oling.
533
·
--
Dunyodagi eng yirik bulut infratuzilmasi kompaniyalaridan biri kripto-aktivlarni saqlash xizmatiga jiddiy kirishdi. Alphabet’ning o‘z raqamli aktivlari allaqachon Ethereum va Solana’da ishlayapti. Bunda maxfiy kalitni bir necha qismga ajratadigan, hech bir alohida nuqta to‘liq kalitni qo‘lga kirita olmaydigan tizimdan foydalaniladi. Bir nechta yirik moliya muassasasi tizimni ichki sinovdan o‘tkazmoqda, tijoriy ishga tushirish esa 2027-yil boshiga mo‘ljallangan. Muassasalar aktivlarini blokcheynga ko‘chirish yo‘li tobora mustahkamlanmoqda.$SOL $ETH #机构托管 #MPC
Dunyodagi eng yirik bulut infratuzilmasi kompaniyalaridan biri kripto-aktivlarni saqlash xizmatiga jiddiy kirishdi. Alphabet’ning o‘z raqamli aktivlari allaqachon Ethereum va Solana’da ishlayapti. Bunda maxfiy kalitni bir necha qismga ajratadigan, hech bir alohida nuqta to‘liq kalitni qo‘lga kirita olmaydigan tizimdan foydalaniladi. Bir nechta yirik moliya muassasasi tizimni ichki sinovdan o‘tkazmoqda, tijoriy ishga tushirish esa 2027-yil boshiga mo‘ljallangan. Muassasalar aktivlarini blokcheynga ko‘chirish yo‘li tobora mustahkamlanmoqda.$SOL $ETH #机构托管 #MPC
531

Google banklar uchun MPC kastodial xizmatini yaratibdi, bir to‘da akkauntlar esa allaqachon “ULKAN YANGILIK”, “Google bozorga kirdi” deb hayqiryapti.
Shoshilmang. Avval bu nimaligini aniqlab olaylik: Google Multi-Party Compute — maxfiy kalitni bir nechta ajratilgan muhitga bo‘lib joylaydi, imzolashdan oldin esa bankning o‘z qoidalarini tekshiradi. Hozircha yopiq sinov bosqichida; sinovdan o‘tkazayotgan banklar nomi aytilmagan, narxi belgilanmagan, tijoriy foydalanish esa 2027-yil boshlarigacha kutilmaydi. Alphabetning o‘zi ETH va SOL aktivlarini boshqarishda undan foydalanmoqda — hozircha bu amalda ishlayotgan yagona foydalanuvchi.
MPC’ning o‘zi yangilik emas, institutsional kastodiya sohasida bu ishni ancha yillardan beri qilayotganlar bor. Google sotayotgani texnologik yutuq emas, balki banklarning komplayens bo‘limlariga “Google” nomi beradigan xotirjamlik. Ochig‘ini aytganda, bulutli xizmatlar qatoriga yana bitta SKU qo‘shildi, daromad banklarning obuna to‘lovlaridan keladi va bu siz qo‘lingizda ushlab turgan kriptovalyuta narxiga unchalik aloqador emas.
Bundan ham kulgilisi — xabar tarqatish usuli. Bir akkaunt 25 soniya ichida “Google banklar uchun kripto kastodial xizmatini yaratmoqda” degan ayni bir gapni 6 marta joyladi, har birini bir xonali sondagi odam ko‘rdi. Shunaqa ko‘chirib qo‘yilgan “ijobiy yangilik”ni rostdan ham xarid qilishga sabab deb bilasizmi?
Maxfiy kalitlarning o‘g‘irlanishi chindan ham katta muammo (X’dagi xabarda keltirilgan ma’lumotga ko‘ra, 2024-yildagi o‘g‘irlik holatlarining 43,8 foizi maxfiy kalitlarning sizib chiqishi bilan bog‘liq), institutsional mijozlarning yaxshiroq kastodial xizmatdan foydalanishi yaxshi. Ammo “yaxshi narsa” bilan “narx darhol osmonga ko‘tariladi” — ikki xil gap. Ularning orasida bir yildan ortiq vaqt va oshkor qilinmagan talay tafsilotlar bor.
#谷歌 #MPC
Google banklar uchun MPC kastodial xizmatini yaratibdi, bir to‘da akkauntlar esa allaqachon “ULKAN YANGILIK”, “Google bozorga kirdi” deb hayqiryapti.
Shoshilmang. Avval bu nimaligini aniqlab olaylik: Google Multi-Party Compute — maxfiy kalitni bir nechta ajratilgan muhitga bo‘lib joylaydi, imzolashdan oldin esa bankning o‘z qoidalarini tekshiradi. Hozircha yopiq sinov bosqichida; sinovdan o‘tkazayotgan banklar nomi aytilmagan, narxi belgilanmagan, tijoriy foydalanish esa 2027-yil boshlarigacha kutilmaydi. Alphabetning o‘zi ETH va SOL aktivlarini boshqarishda undan foydalanmoqda — hozircha bu amalda ishlayotgan yagona foydalanuvchi.
MPC’ning o‘zi yangilik emas, institutsional kastodiya sohasida bu ishni ancha yillardan beri qilayotganlar bor. Google sotayotgani texnologik yutuq emas, balki banklarning komplayens bo‘limlariga “Google” nomi beradigan xotirjamlik. Ochig‘ini aytganda, bulutli xizmatlar qatoriga yana bitta SKU qo‘shildi, daromad banklarning obuna to‘lovlaridan keladi va bu siz qo‘lingizda ushlab turgan kriptovalyuta narxiga unchalik aloqador emas.
Bundan ham kulgilisi — xabar tarqatish usuli. Bir akkaunt 25 soniya ichida “Google banklar uchun kripto kastodial xizmatini yaratmoqda” degan ayni bir gapni 6 marta joyladi, har birini bir xonali sondagi odam ko‘rdi. Shunaqa ko‘chirib qo‘yilgan “ijobiy yangilik”ni rostdan ham xarid qilishga sabab deb bilasizmi?
Maxfiy kalitlarning o‘g‘irlanishi chindan ham katta muammo (X’dagi xabarda keltirilgan ma’lumotga ko‘ra, 2024-yildagi o‘g‘irlik holatlarining 43,8 foizi maxfiy kalitlarning sizib chiqishi bilan bog‘liq), institutsional mijozlarning yaxshiroq kastodial xizmatdan foydalanishi yaxshi. Ammo “yaxshi narsa” bilan “narx darhol osmonga ko‘tariladi” — ikki xil gap. Ularning orasida bir yildan ortiq vaqt va oshkor qilinmagan talay tafsilotlar bor.
#谷歌 #MPC
Shoshilmang. Avval bu nimaligini aniqlab olaylik: Google Multi-Party Compute — maxfiy kalitni bir nechta ajratilgan muhitga bo‘lib joylaydi, imzolashdan oldin esa bankning o‘z qoidalarini tekshiradi. Hozircha yopiq sinov bosqichida; sinovdan o‘tkazayotgan banklar nomi aytilmagan, narxi belgilanmagan, tijoriy foydalanish esa 2027-yil boshlarigacha kutilmaydi. Alphabetning o‘zi ETH va SOL aktivlarini boshqarishda undan foydalanmoqda — hozircha bu amalda ishlayotgan yagona foydalanuvchi.
MPC’ning o‘zi yangilik emas, institutsional kastodiya sohasida bu ishni ancha yillardan beri qilayotganlar bor. Google sotayotgani texnologik yutuq emas, balki banklarning komplayens bo‘limlariga “Google” nomi beradigan xotirjamlik. Ochig‘ini aytganda, bulutli xizmatlar qatoriga yana bitta SKU qo‘shildi, daromad banklarning obuna to‘lovlaridan keladi va bu siz qo‘lingizda ushlab turgan kriptovalyuta narxiga unchalik aloqador emas.
Bundan ham kulgilisi — xabar tarqatish usuli. Bir akkaunt 25 soniya ichida “Google banklar uchun kripto kastodial xizmatini yaratmoqda” degan ayni bir gapni 6 marta joyladi, har birini bir xonali sondagi odam ko‘rdi. Shunaqa ko‘chirib qo‘yilgan “ijobiy yangilik”ni rostdan ham xarid qilishga sabab deb bilasizmi?
Maxfiy kalitlarning o‘g‘irlanishi chindan ham katta muammo (X’dagi xabarda keltirilgan ma’lumotga ko‘ra, 2024-yildagi o‘g‘irlik holatlarining 43,8 foizi maxfiy kalitlarning sizib chiqishi bilan bog‘liq), institutsional mijozlarning yaxshiroq kastodial xizmatdan foydalanishi yaxshi. Ammo “yaxshi narsa” bilan “narx darhol osmonga ko‘tariladi” — ikki xil gap. Ularning orasida bir yildan ortiq vaqt va oshkor qilinmagan talay tafsilotlar bor.
#谷歌 #MPC
GOOGUS+0,39%
6
·
--
Pasayuvchi
Google Multi-Party Compute hozirda institutsional yopiq sinovdan o‘tmoqda. U maxfiy kalitni bir nechta ulushga bo‘lib, turli muhitlarda saqlash orqali yagona maxfiy kalitning o‘g‘irlanish xavfini kamaytiradi. Alphabet ham undan Ethereum va Solana’dagi raqamli aktivlarini himoya qilish uchun ichki foydalanmoqda; xizmat 2027-yil boshida tijoriy foydalanishga chiqarilishi kutilmoqda.
Texnik jihatdan Google to‘liq maxfiy kalitni bevosita qo‘lga kirita olmaydi. Ammo bundan ham katta bahs shundaki: kripto sohasi dastlab markazlashgan tashkilotlardan xalos bo‘lish uchun yaratilgan, endi esa tashkilotlar sohaga kirib kelgach, eng muhim imzolash infratuzilmasini dunyodagi eng yirik bulutli xizmat ko‘rsatuvchilardan biriga topshirmoqda. Xavfsizlik oshdi, ammo markazlashmaganlikdan qancha qoldi?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute hozirda institutsional yopiq sinovdan o‘tmoqda. U maxfiy kalitni bir nechta ulushga bo‘lib, turli muhitlarda saqlash orqali yagona maxfiy kalitning o‘g‘irlanish xavfini kamaytiradi. Alphabet ham undan Ethereum va Solana’dagi raqamli aktivlarini himoya qilish uchun ichki foydalanmoqda; xizmat 2027-yil boshida tijoriy foydalanishga chiqarilishi kutilmoqda.
Texnik jihatdan Google to‘liq maxfiy kalitni bevosita qo‘lga kirita olmaydi. Ammo bundan ham katta bahs shundaki: kripto sohasi dastlab markazlashgan tashkilotlardan xalos bo‘lish uchun yaratilgan, endi esa tashkilotlar sohaga kirib kelgach, eng muhim imzolash infratuzilmasini dunyodagi eng yirik bulutli xizmat ko‘rsatuvchilardan biriga topshirmoqda. Xavfsizlik oshdi, ammo markazlashmaganlikdan qancha qoldi?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
Texnik jihatdan Google to‘liq maxfiy kalitni bevosita qo‘lga kirita olmaydi. Ammo bundan ham katta bahs shundaki: kripto sohasi dastlab markazlashgan tashkilotlardan xalos bo‘lish uchun yaratilgan, endi esa tashkilotlar sohaga kirib kelgach, eng muhim imzolash infratuzilmasini dunyodagi eng yirik bulutli xizmat ko‘rsatuvchilardan biriga topshirmoqda. Xavfsizlik oshdi, ammo markazlashmaganlikdan qancha qoldi?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
Google institutsional kriptoaktivlarni saqlash xizmatini cheklangan foydalanuvchilar uchun sinovdan o‘tkazishni boshladi — banklar uchun MPC kalitlarni bo‘lish texnologiyasi, tijoriy foydalanish esa 2027-yil boshiga mo‘ljallangan.
2026-yil 28-oktabr kuni Google Cloud Nyu-Yorkdagi raqamli aktivlar simpoziumida Google Multi-Party Compute xizmatini namoyish etdi. Xizmat maxfiy kalit qismlarini alohida muhitlarda saqlaydi, Confidential Space ichida tranzaksiya siyosati tekshiruvlarini o‘tkazadi va to‘liq kalitni hech qachon bir joyda saqlamaydi. Alphabet undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarni himoyalash uchun allaqachon foydalanmoqda, dizayn hamkorlari va yirik moliya institutlari esa uni kriptoaktivlar va tokenlashtirilgan aktivlar uchun sinab ko‘rmoqda.
Google sinovda ishtirok etayotgan banklar nomini oshkor qilmadi va narxlarni ma’lum qilmadi. Tijoriy foydalanish 2027-yil boshiga rejalashtirilgan. Blokcheynga o‘tayotgan institutlar uchun bu MPC orqali imzolash, siyosat cheklovlari va kalitlarni tiklash imkoniyatlarini o‘zlari yig‘adigan texnologik to‘plam o‘rniga yagona mahsulot sifatida taqdim etadi — xizmat hali sinov bosqichida, keng miqyosda sinalmagan, biroq yirik texnologiya kompaniyalari tartibga solinadigan raqamli aktivlarni saqlash bozoridan o‘rin egallashni istayotganining yaqqol belgisi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
O‘zingiz tadqiq qiling. Bu moliyaviy maslahat emas.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google institutsional kriptoaktivlarni saqlash xizmatini cheklangan foydalanuvchilar uchun sinovdan o‘tkazishni boshladi — banklar uchun MPC kalitlarni bo‘lish texnologiyasi, tijoriy foydalanish esa 2027-yil boshiga mo‘ljallangan.
2026-yil 28-oktabr kuni Google Cloud Nyu-Yorkdagi raqamli aktivlar simpoziumida Google Multi-Party Compute xizmatini namoyish etdi. Xizmat maxfiy kalit qismlarini alohida muhitlarda saqlaydi, Confidential Space ichida tranzaksiya siyosati tekshiruvlarini o‘tkazadi va to‘liq kalitni hech qachon bir joyda saqlamaydi. Alphabet undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarni himoyalash uchun allaqachon foydalanmoqda, dizayn hamkorlari va yirik moliya institutlari esa uni kriptoaktivlar va tokenlashtirilgan aktivlar uchun sinab ko‘rmoqda.
Google sinovda ishtirok etayotgan banklar nomini oshkor qilmadi va narxlarni ma’lum qilmadi. Tijoriy foydalanish 2027-yil boshiga rejalashtirilgan. Blokcheynga o‘tayotgan institutlar uchun bu MPC orqali imzolash, siyosat cheklovlari va kalitlarni tiklash imkoniyatlarini o‘zlari yig‘adigan texnologik to‘plam o‘rniga yagona mahsulot sifatida taqdim etadi — xizmat hali sinov bosqichida, keng miqyosda sinalmagan, biroq yirik texnologiya kompaniyalari tartibga solinadigan raqamli aktivlarni saqlash bozoridan o‘rin egallashni istayotganining yaqqol belgisi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
O‘zingiz tadqiq qiling. Bu moliyaviy maslahat emas.
2026-yil 28-oktabr kuni Google Cloud Nyu-Yorkdagi raqamli aktivlar simpoziumida Google Multi-Party Compute xizmatini namoyish etdi. Xizmat maxfiy kalit qismlarini alohida muhitlarda saqlaydi, Confidential Space ichida tranzaksiya siyosati tekshiruvlarini o‘tkazadi va to‘liq kalitni hech qachon bir joyda saqlamaydi. Alphabet undan Ethereum va Solana tarmoqlaridagi raqamli aktivlarni himoyalash uchun allaqachon foydalanmoqda, dizayn hamkorlari va yirik moliya institutlari esa uni kriptoaktivlar va tokenlashtirilgan aktivlar uchun sinab ko‘rmoqda.
Google sinovda ishtirok etayotgan banklar nomini oshkor qilmadi va narxlarni ma’lum qilmadi. Tijoriy foydalanish 2027-yil boshiga rejalashtirilgan. Blokcheynga o‘tayotgan institutlar uchun bu MPC orqali imzolash, siyosat cheklovlari va kalitlarni tiklash imkoniyatlarini o‘zlari yig‘adigan texnologik to‘plam o‘rniga yagona mahsulot sifatida taqdim etadi — xizmat hali sinov bosqichida, keng miqyosda sinalmagan, biroq yirik texnologiya kompaniyalari tartibga solinadigan raqamli aktivlarni saqlash bozoridan o‘rin egallashni istayotganining yaqqol belgisi.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
O‘zingiz tadqiq qiling. Bu moliyaviy maslahat emas.
83
·
--
Maqola
Google banklar uchun kriptoxavfsizlik tizimini yaratmoqda — nega aynan hozir?2026-yilning birinchi yarmida $BTC zararlarning 76 foizi infratuzilma va operatsion zaifliklar — maxfiy kalitlar va tiklash iboralarining o‘g‘irlanishi — tufayli yuz berdi. Bu bozor muammosi emas, aktivlarni saqlash muammosi. Google yechimi — MPC yordamida hamyon kalitini bir nechta mustaqil muhitga bo‘lish: bir qismi Google Cloud’da, biri bankning o‘z apparat qurilmasida, yana biri boshqa bulutda. Imzolashdan oldin tranzaksiya limitlari, ruxsat etilgan manzil hamyonlari ro‘yxati va bir nechta tomonning tasdig‘ini ham belgilash mumkin. To‘liq maxfiy kalit hech qachon bir joyda saqlanmaydi; bitta qurilmaning buzib kirilishi aktivlarni ko‘chirish uchun yetarli emas. Alpha tizimdan ETH va Solana aktivlarini himoyalashda allaqachon foydalanmoqda. Tijoriy taqdimot 2027-yil boshiga rejalashtirilgan, kelajakda esa postkvant kriptografiyasini qo‘llashi mumkin.
Google banklar uchun kriptoxavfsizlik tizimini yaratmoqda — nega aynan hozir?
2026-yilning birinchi yarmida $BTC zararlarning 76 foizi infratuzilma va operatsion zaifliklar — maxfiy kalitlar va tiklash iboralarining o‘g‘irlanishi — tufayli yuz berdi. Bu bozor muammosi emas, aktivlarni saqlash muammosi. Google yechimi — MPC yordamida hamyon kalitini bir nechta mustaqil muhitga bo‘lish: bir qismi Google Cloud’da, biri bankning o‘z apparat qurilmasida, yana biri boshqa bulutda. Imzolashdan oldin tranzaksiya limitlari, ruxsat etilgan manzil hamyonlari ro‘yxati va bir nechta tomonning tasdig‘ini ham belgilash mumkin. To‘liq maxfiy kalit hech qachon bir joyda saqlanmaydi; bitta qurilmaning buzib kirilishi aktivlarni ko‘chirish uchun yetarli emas. Alpha tizimdan ETH va Solana aktivlarini himoyalashda allaqachon foydalanmoqda. Tijoriy taqdimot 2027-yil boshiga rejalashtirilgan, kelajakda esa postkvant kriptografiyasini qo‘llashi mumkin.
1
442

·
--
Maqola
Google endi banklarning kriptoaktivlarini saqlab bermoqchi: maxfiy kalitlar bitta kompyuterda saqlanmaydiBanklar eng ko‘p qo‘rqadigan narsalardan birini Google o‘z zimmasiga olmoqchi: endi maxfiy kalit to‘liq holda bitta kompyuterda saqlanmaydi.
Google yirik moliya tashkilotlari bilan Google Multi-Party Compute nomli ko‘p tomonlama hisoblash asosidagi saqlash tizimini sinovdan o‘tkazmoqda. Tizim 28-oktabr kuni Nyu-Yorkda bo‘lib o‘tgan raqamli aktivlar xavfsizligi bo‘yicha seminarda namoyish etildi va 2027-yil boshida tijoriy foydalanishga topshirilishi rejalashtirilgan. Ishtirokchi tashkilotlar nomi, narxlari va kelajakdagi mijozlar ro‘yxati hali oshkor qilinmagan.
Bu tizimning mohiyati bitta gap bilan: maxfiy kalitni qismlarga ajratib saqlash. Bitta maxfiy kalit bir necha qismga bo‘linadi va ular bankning o‘z qurilmalarida, Google Cloud’da hamda boshqa xizmat ko‘rsatuvchi provayderda saqlanadi. Pul o‘tkazmasi amalga oshishi uchun bir nechta tomon birgalikda tasdiqlashi kerak. Eng muhimi, mijoz o‘ziga tegishli kalit qismini o‘zi nazorat qiladi; hatto Google bulutida saqlanadigan qism ham bundan mustasno emas. Har bir pul o‘tkazmasi avval tashkilotning o‘zi belgilagan qoidalarga muvofiqligi tekshiriladi, qoidalarga mos kelmasa, ruxsat berilmaydi.
Google endi banklarning kriptoaktivlarini saqlab bermoqchi: maxfiy kalitlar bitta kompyuterda saqlanmaydi
Banklar eng ko‘p qo‘rqadigan narsalardan birini Google o‘z zimmasiga olmoqchi: endi maxfiy kalit to‘liq holda bitta kompyuterda saqlanmaydi.
Google yirik moliya tashkilotlari bilan Google Multi-Party Compute nomli ko‘p tomonlama hisoblash asosidagi saqlash tizimini sinovdan o‘tkazmoqda. Tizim 28-oktabr kuni Nyu-Yorkda bo‘lib o‘tgan raqamli aktivlar xavfsizligi bo‘yicha seminarda namoyish etildi va 2027-yil boshida tijoriy foydalanishga topshirilishi rejalashtirilgan. Ishtirokchi tashkilotlar nomi, narxlari va kelajakdagi mijozlar ro‘yxati hali oshkor qilinmagan.
Bu tizimning mohiyati bitta gap bilan: maxfiy kalitni qismlarga ajratib saqlash. Bitta maxfiy kalit bir necha qismga bo‘linadi va ular bankning o‘z qurilmalarida, Google Cloud’da hamda boshqa xizmat ko‘rsatuvchi provayderda saqlanadi. Pul o‘tkazmasi amalga oshishi uchun bir nechta tomon birgalikda tasdiqlashi kerak. Eng muhimi, mijoz o‘ziga tegishli kalit qismini o‘zi nazorat qiladi; hatto Google bulutida saqlanadigan qism ham bundan mustasno emas. Har bir pul o‘tkazmasi avval tashkilotning o‘zi belgilagan qoidalarga muvofiqligi tekshiriladi, qoidalarga mos kelmasa, ruxsat berilmaydi.
Google yirik moliya tashkilotlari bilan Google Multi-Party Compute nomli ko‘p tomonlama hisoblash asosidagi saqlash tizimini sinovdan o‘tkazmoqda. Tizim 28-oktabr kuni Nyu-Yorkda bo‘lib o‘tgan raqamli aktivlar xavfsizligi bo‘yicha seminarda namoyish etildi va 2027-yil boshida tijoriy foydalanishga topshirilishi rejalashtirilgan. Ishtirokchi tashkilotlar nomi, narxlari va kelajakdagi mijozlar ro‘yxati hali oshkor qilinmagan.
Bu tizimning mohiyati bitta gap bilan: maxfiy kalitni qismlarga ajratib saqlash. Bitta maxfiy kalit bir necha qismga bo‘linadi va ular bankning o‘z qurilmalarida, Google Cloud’da hamda boshqa xizmat ko‘rsatuvchi provayderda saqlanadi. Pul o‘tkazmasi amalga oshishi uchun bir nechta tomon birgalikda tasdiqlashi kerak. Eng muhimi, mijoz o‘ziga tegishli kalit qismini o‘zi nazorat qiladi; hatto Google bulutida saqlanadigan qism ham bundan mustasno emas. Har bir pul o‘tkazmasi avval tashkilotning o‘zi belgilagan qoidalarga muvofiqligi tekshiriladi, qoidalarga mos kelmasa, ruxsat berilmaydi.
10

Google kripto va tokenlashtirilgan aktivlarni himoyalash uchun MPC xizmatini taqdim etmoqda
#Google Nyu-York shahrida bo‘lib o‘tadigan ilk raqamli aktivlar simpoziumida banklar va boshqa moliya muassasalariga kriptovalyutalar hamda tokenlashtirilgan aktivlarni himoyalash va o‘tkazishda yordam berishga mo‘ljallangan yangi xavfsizlik tizimini namoyish etadi. Google Multi-Party Compute #MPC kriptografik usullardan foydalanib, maxfiy kalit ustidan nazoratni bir nechta mustaqil ishtirokchi o‘rtasida taqsimlaydi. Vakolatli tomonlar to‘liq kalitni bir joyda qayta tiklamasdan, blokcheyn tranzaksiyalariga birgalikda imzo qo‘yishi mumkin. Bu bitta qurilma yoki administratorga bog‘liqlikni kamaytiradi.
Google Multi-Party Compute hozirda yopiq sinov bosqichida va hali keng ommaga taqdim etilmagan. Google xizmatni sinovdan o‘tkazayotgan muassasalar nomlarini oshkor qilmadi va Alphabet qaysi raqamli aktivlarni himoyalayotganini aniqlashtirmadi. Kompaniya Google Multi-Party Compute xizmatini 2027-yil boshida tijoriy tarzda ishga tushirishni kutmoqda, biroq narxlar haqida ma’lumot hozircha oshkor etilmagan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google kripto va tokenlashtirilgan aktivlarni himoyalash uchun MPC xizmatini taqdim etmoqda
#Google Nyu-York shahrida bo‘lib o‘tadigan ilk raqamli aktivlar simpoziumida banklar va boshqa moliya muassasalariga kriptovalyutalar hamda tokenlashtirilgan aktivlarni himoyalash va o‘tkazishda yordam berishga mo‘ljallangan yangi xavfsizlik tizimini namoyish etadi. Google Multi-Party Compute #MPC kriptografik usullardan foydalanib, maxfiy kalit ustidan nazoratni bir nechta mustaqil ishtirokchi o‘rtasida taqsimlaydi. Vakolatli tomonlar to‘liq kalitni bir joyda qayta tiklamasdan, blokcheyn tranzaksiyalariga birgalikda imzo qo‘yishi mumkin. Bu bitta qurilma yoki administratorga bog‘liqlikni kamaytiradi.
Google Multi-Party Compute hozirda yopiq sinov bosqichida va hali keng ommaga taqdim etilmagan. Google xizmatni sinovdan o‘tkazayotgan muassasalar nomlarini oshkor qilmadi va Alphabet qaysi raqamli aktivlarni himoyalayotganini aniqlashtirmadi. Kompaniya Google Multi-Party Compute xizmatini 2027-yil boshida tijoriy tarzda ishga tushirishni kutmoqda, biroq narxlar haqida ma’lumot hozircha oshkor etilmagan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google Nyu-York shahrida bo‘lib o‘tadigan ilk raqamli aktivlar simpoziumida banklar va boshqa moliya muassasalariga kriptovalyutalar hamda tokenlashtirilgan aktivlarni himoyalash va o‘tkazishda yordam berishga mo‘ljallangan yangi xavfsizlik tizimini namoyish etadi. Google Multi-Party Compute #MPC kriptografik usullardan foydalanib, maxfiy kalit ustidan nazoratni bir nechta mustaqil ishtirokchi o‘rtasida taqsimlaydi. Vakolatli tomonlar to‘liq kalitni bir joyda qayta tiklamasdan, blokcheyn tranzaksiyalariga birgalikda imzo qo‘yishi mumkin. Bu bitta qurilma yoki administratorga bog‘liqlikni kamaytiradi.
Google Multi-Party Compute hozirda yopiq sinov bosqichida va hali keng ommaga taqdim etilmagan. Google xizmatni sinovdan o‘tkazayotgan muassasalar nomlarini oshkor qilmadi va Alphabet qaysi raqamli aktivlarni himoyalayotganini aniqlashtirmadi. Kompaniya Google Multi-Party Compute xizmatini 2027-yil boshida tijoriy tarzda ishga tushirishni kutmoqda, biroq narxlar haqida ma’lumot hozircha oshkor etilmagan.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
120
·
--
Google shifrlangan aktivlarni saqlashning yangi vositasini taqdim etmoqda: MPC — ko‘p tomonlama hisoblash. Alphabet undan ETH/SOL’da o‘zi foydalanmoqda
CoinDesk’ning 28-oktabrdagi xabariga ko‘ra, Google Nyu-Yorkdagi raqamli aktivlar bo‘yicha seminarda Google Multi-Party Compute (MPC) xususiy kalitlarni saqlash yechimini namoyish etadi. Hozirda u yopiq sinov bosqichida, bir nechta moliya muassasasi uni sinab ko‘rmoqda. Bosh kompaniya Alphabet esa o‘zining Ethereum va Solana tarmoqlaridagi aktivlarini himoyalash uchun undan allaqachon foydalanmoqda. Tijoriy ishga tushirish 2027-yil boshiga rejalashtirilgan.
Asosiy mexanizm: xususiy kalit qismlarga bo‘linib, bir nechta izolyatsiyalangan muhitda saqlanadi; tranzaksiyaga imzo qo‘yilishidan oldin u muassasa qoidalarini tekshiruvchi tizimdan o‘tkaziladi. To‘liq xususiy kalit biror qurilmada saqlanmaydi. Google mijozlarning kalit materiallariga ochiq ko‘rinishda kira olmasligini aytmoqda. Chainalysis ma’lumotiga ko‘ra, 2024-yilda o‘g‘irlangan kriptoaktivlarning taxminan 43,8 foizi xususiy kalitlarning sizib chiqishi bilan bog‘liq. DeFiLlama hisob-kitoblariga ko‘ra, joriy yilning iyunigacha xakerlik hujumlaridan jami taxminan 16,69 milliard dollar zarar ko‘rilgan, uning qariyb 40 foizi xususiy kalitlar bilan bog‘liq.
【Fikr】Bulut xizmatlari giganti institutsional aktivlarni saqlash bozoriga rasman kirib kelmoqda va Fireblocks, BitGo kabi ixtisoslashgan kompaniyalar bilan bevosita raqobatlashadi. Banklar mijozlar bilan raqobatlashadigan saqlovchi xizmat ko‘rsatuvchidan ko‘ra «neytral infratuzilma»ni afzal ko‘radi — Google aynan shu jihatga tayanmoqda. Bugun kechqurun FOMC yig‘ilishi hamda Microsoft va Alphabet’ning moliyaviy hisobotlari e’lon qilinadi. Bulut va xavfsizlik haqidagi mavzular bir-biriga qo‘shilib, tavakkal aktivlarga nisbatan kayfiyatni kuchaytirishi mumkin.
【Imkoniyat/xavf】Bu xabar institutsional investitsiyalar oqimi va tokenlashtirilgan hisob-kitob infratuzilmasi haqidagi qarashlarga ijobiy ta’sir qilishi mumkin; $ETH/$BTC uchun aktivlarni saqlashga bo‘lgan talab qayta baholanishi ehtimol. Biroq mahsulot 2027-yilgacha tijoriy foydalanishga topshirilmaydi, shu sababli yaqin muddatda mablag‘lar oqimiga ta’siri cheklangan. Xususiy kalitlarni bo‘laklarga ajratish hamon muassasalar tasdiqlash qoidalarini qanday sozlashiga bog‘liq, fishing orqali ruxsat olish xavfi esa yo‘qolmaydi. Kuzatish kerak: sinovdan o‘tkazayotgan muassasalar ro‘yxati, narxlash hamda mavjud KMS/HSM yechimlari bilan raqobat yoki hamkorlik.
Sizningcha, yirik banklar Google Cloud MPC’ga ko‘proq ishonadimi yoki Fireblocks kabi ixtisoslashgan yechimlarni tanlashda davom etadimi?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Faqat ma’lumot uchun, investitsiya tavsiyasi emas.
Google shifrlangan aktivlarni saqlashning yangi vositasini taqdim etmoqda: MPC — ko‘p tomonlama hisoblash. Alphabet undan ETH/SOL’da o‘zi foydalanmoqda
CoinDesk’ning 28-oktabrdagi xabariga ko‘ra, Google Nyu-Yorkdagi raqamli aktivlar bo‘yicha seminarda Google Multi-Party Compute (MPC) xususiy kalitlarni saqlash yechimini namoyish etadi. Hozirda u yopiq sinov bosqichida, bir nechta moliya muassasasi uni sinab ko‘rmoqda. Bosh kompaniya Alphabet esa o‘zining Ethereum va Solana tarmoqlaridagi aktivlarini himoyalash uchun undan allaqachon foydalanmoqda. Tijoriy ishga tushirish 2027-yil boshiga rejalashtirilgan.
Asosiy mexanizm: xususiy kalit qismlarga bo‘linib, bir nechta izolyatsiyalangan muhitda saqlanadi; tranzaksiyaga imzo qo‘yilishidan oldin u muassasa qoidalarini tekshiruvchi tizimdan o‘tkaziladi. To‘liq xususiy kalit biror qurilmada saqlanmaydi. Google mijozlarning kalit materiallariga ochiq ko‘rinishda kira olmasligini aytmoqda. Chainalysis ma’lumotiga ko‘ra, 2024-yilda o‘g‘irlangan kriptoaktivlarning taxminan 43,8 foizi xususiy kalitlarning sizib chiqishi bilan bog‘liq. DeFiLlama hisob-kitoblariga ko‘ra, joriy yilning iyunigacha xakerlik hujumlaridan jami taxminan 16,69 milliard dollar zarar ko‘rilgan, uning qariyb 40 foizi xususiy kalitlar bilan bog‘liq.
【Fikr】Bulut xizmatlari giganti institutsional aktivlarni saqlash bozoriga rasman kirib kelmoqda va Fireblocks, BitGo kabi ixtisoslashgan kompaniyalar bilan bevosita raqobatlashadi. Banklar mijozlar bilan raqobatlashadigan saqlovchi xizmat ko‘rsatuvchidan ko‘ra «neytral infratuzilma»ni afzal ko‘radi — Google aynan shu jihatga tayanmoqda. Bugun kechqurun FOMC yig‘ilishi hamda Microsoft va Alphabet’ning moliyaviy hisobotlari e’lon qilinadi. Bulut va xavfsizlik haqidagi mavzular bir-biriga qo‘shilib, tavakkal aktivlarga nisbatan kayfiyatni kuchaytirishi mumkin.
【Imkoniyat/xavf】Bu xabar institutsional investitsiyalar oqimi va tokenlashtirilgan hisob-kitob infratuzilmasi haqidagi qarashlarga ijobiy ta’sir qilishi mumkin; $ETH /$BTC uchun aktivlarni saqlashga bo‘lgan talab qayta baholanishi ehtimol. Biroq mahsulot 2027-yilgacha tijoriy foydalanishga topshirilmaydi, shu sababli yaqin muddatda mablag‘lar oqimiga ta’siri cheklangan. Xususiy kalitlarni bo‘laklarga ajratish hamon muassasalar tasdiqlash qoidalarini qanday sozlashiga bog‘liq, fishing orqali ruxsat olish xavfi esa yo‘qolmaydi. Kuzatish kerak: sinovdan o‘tkazayotgan muassasalar ro‘yxati, narxlash hamda mavjud KMS/HSM yechimlari bilan raqobat yoki hamkorlik.
Sizningcha, yirik banklar Google Cloud MPC’ga ko‘proq ishonadimi yoki Fireblocks kabi ixtisoslashgan yechimlarni tanlashda davom etadimi?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Faqat ma’lumot uchun, investitsiya tavsiyasi emas.
CoinDesk’ning 28-oktabrdagi xabariga ko‘ra, Google Nyu-Yorkdagi raqamli aktivlar bo‘yicha seminarda Google Multi-Party Compute (MPC) xususiy kalitlarni saqlash yechimini namoyish etadi. Hozirda u yopiq sinov bosqichida, bir nechta moliya muassasasi uni sinab ko‘rmoqda. Bosh kompaniya Alphabet esa o‘zining Ethereum va Solana tarmoqlaridagi aktivlarini himoyalash uchun undan allaqachon foydalanmoqda. Tijoriy ishga tushirish 2027-yil boshiga rejalashtirilgan.
Asosiy mexanizm: xususiy kalit qismlarga bo‘linib, bir nechta izolyatsiyalangan muhitda saqlanadi; tranzaksiyaga imzo qo‘yilishidan oldin u muassasa qoidalarini tekshiruvchi tizimdan o‘tkaziladi. To‘liq xususiy kalit biror qurilmada saqlanmaydi. Google mijozlarning kalit materiallariga ochiq ko‘rinishda kira olmasligini aytmoqda. Chainalysis ma’lumotiga ko‘ra, 2024-yilda o‘g‘irlangan kriptoaktivlarning taxminan 43,8 foizi xususiy kalitlarning sizib chiqishi bilan bog‘liq. DeFiLlama hisob-kitoblariga ko‘ra, joriy yilning iyunigacha xakerlik hujumlaridan jami taxminan 16,69 milliard dollar zarar ko‘rilgan, uning qariyb 40 foizi xususiy kalitlar bilan bog‘liq.
【Fikr】Bulut xizmatlari giganti institutsional aktivlarni saqlash bozoriga rasman kirib kelmoqda va Fireblocks, BitGo kabi ixtisoslashgan kompaniyalar bilan bevosita raqobatlashadi. Banklar mijozlar bilan raqobatlashadigan saqlovchi xizmat ko‘rsatuvchidan ko‘ra «neytral infratuzilma»ni afzal ko‘radi — Google aynan shu jihatga tayanmoqda. Bugun kechqurun FOMC yig‘ilishi hamda Microsoft va Alphabet’ning moliyaviy hisobotlari e’lon qilinadi. Bulut va xavfsizlik haqidagi mavzular bir-biriga qo‘shilib, tavakkal aktivlarga nisbatan kayfiyatni kuchaytirishi mumkin.
【Imkoniyat/xavf】Bu xabar institutsional investitsiyalar oqimi va tokenlashtirilgan hisob-kitob infratuzilmasi haqidagi qarashlarga ijobiy ta’sir qilishi mumkin; $ETH /$BTC uchun aktivlarni saqlashga bo‘lgan talab qayta baholanishi ehtimol. Biroq mahsulot 2027-yilgacha tijoriy foydalanishga topshirilmaydi, shu sababli yaqin muddatda mablag‘lar oqimiga ta’siri cheklangan. Xususiy kalitlarni bo‘laklarga ajratish hamon muassasalar tasdiqlash qoidalarini qanday sozlashiga bog‘liq, fishing orqali ruxsat olish xavfi esa yo‘qolmaydi. Kuzatish kerak: sinovdan o‘tkazayotgan muassasalar ro‘yxati, narxlash hamda mavjud KMS/HSM yechimlari bilan raqobat yoki hamkorlik.
Sizningcha, yirik banklar Google Cloud MPC’ga ko‘proq ishonadimi yoki Fireblocks kabi ixtisoslashgan yechimlarni tanlashda davom etadimi?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Faqat ma’lumot uchun, investitsiya tavsiyasi emas.
204

·
--
Web3’ning yirik tashkilotlari va institutsional g‘aznalari bitta odamning maxfiy kalitiga tayanmasdan millionlab dollarni qanday himoya qilishini hech o‘ylab ko‘rganmisiz? Multi-Sig va MPC bilan tanishing 🔐🛡️
#BinanceAcademy’dagi asosiy saboqlarga tayangan holda, mana siz uchun OPSEC bo‘yicha qisqacha sharh:
1️⃣ Nosozlikning yagona nuqtasi:
• An’anaviy hamyonlar (EOA) bitta maxfiy kalitga tayanadi. Agar bu kalit qo‘lga tushsa, barcha mablag‘lar butunlay yo‘qotilishi mumkin.
2️⃣ Ko‘p imzoli (Multi-Sig) smart-kontraktlar:
• Tranzaksiyani tasdiqlash uchun bir nechta mustaqil imzo (masalan, 5 manfaatdor tomondan 3 tasining imzosi) talab qilinadi. Shu tariqa ishonch jamoa yoki bir nechta qurilma o‘rtasida taqsimlanadi.
3️⃣ Ko‘p tomonlama hisoblash (MPC):
• Bitta maxfiy kalit matematik «bo‘laklarga» ajratilib, turli server yoki qurilmalarga tarqatiladi. Bo‘laklar imzoni hamkorlikda hisoblaydi, bunda to‘liq kalit hech qachon bir joyda yig‘ilmaydi.
📖 Binance Academy’da batafsil ma’lumot: https://www.binance.com/en/academy/glossary/multisignature
Texnik savodxonligingizni oshiring, operatsion xavfsizligingizni kuchaytiring 🛡️
Kriptovalyutalar bilan bog‘liq xatarlar mavjud. Bu moliyaviy maslahat emas. Har doim o‘zingiz izlanib, tekshirib ko‘ring 💡
#MultiSig #MPC #KriptoTa’lim
Ko‘proq ma’lumot uchun meni kuzatib boring 💛
Web3’ning yirik tashkilotlari va institutsional g‘aznalari bitta odamning maxfiy kalitiga tayanmasdan millionlab dollarni qanday himoya qilishini hech o‘ylab ko‘rganmisiz? Multi-Sig va MPC bilan tanishing 🔐🛡️
#BinanceAcademy’dagi asosiy saboqlarga tayangan holda, mana siz uchun OPSEC bo‘yicha qisqacha sharh:
1️⃣ Nosozlikning yagona nuqtasi:
• An’anaviy hamyonlar (EOA) bitta maxfiy kalitga tayanadi. Agar bu kalit qo‘lga tushsa, barcha mablag‘lar butunlay yo‘qotilishi mumkin.
2️⃣ Ko‘p imzoli (Multi-Sig) smart-kontraktlar:
• Tranzaksiyani tasdiqlash uchun bir nechta mustaqil imzo (masalan, 5 manfaatdor tomondan 3 tasining imzosi) talab qilinadi. Shu tariqa ishonch jamoa yoki bir nechta qurilma o‘rtasida taqsimlanadi.
3️⃣ Ko‘p tomonlama hisoblash (MPC):
• Bitta maxfiy kalit matematik «bo‘laklarga» ajratilib, turli server yoki qurilmalarga tarqatiladi. Bo‘laklar imzoni hamkorlikda hisoblaydi, bunda to‘liq kalit hech qachon bir joyda yig‘ilmaydi.
📖 Binance Academy’da batafsil ma’lumot: https://www.binance.com/en/academy/glossary/multisignature
Texnik savodxonligingizni oshiring, operatsion xavfsizligingizni kuchaytiring 🛡️
Kriptovalyutalar bilan bog‘liq xatarlar mavjud. Bu moliyaviy maslahat emas. Har doim o‘zingiz izlanib, tekshirib ko‘ring 💡
#MultiSig #MPC #KriptoTa’lim
Ko‘proq ma’lumot uchun meni kuzatib boring 💛
#BinanceAcademy’dagi asosiy saboqlarga tayangan holda, mana siz uchun OPSEC bo‘yicha qisqacha sharh:
1️⃣ Nosozlikning yagona nuqtasi:
• An’anaviy hamyonlar (EOA) bitta maxfiy kalitga tayanadi. Agar bu kalit qo‘lga tushsa, barcha mablag‘lar butunlay yo‘qotilishi mumkin.
2️⃣ Ko‘p imzoli (Multi-Sig) smart-kontraktlar:
• Tranzaksiyani tasdiqlash uchun bir nechta mustaqil imzo (masalan, 5 manfaatdor tomondan 3 tasining imzosi) talab qilinadi. Shu tariqa ishonch jamoa yoki bir nechta qurilma o‘rtasida taqsimlanadi.
3️⃣ Ko‘p tomonlama hisoblash (MPC):
• Bitta maxfiy kalit matematik «bo‘laklarga» ajratilib, turli server yoki qurilmalarga tarqatiladi. Bo‘laklar imzoni hamkorlikda hisoblaydi, bunda to‘liq kalit hech qachon bir joyda yig‘ilmaydi.
📖 Binance Academy’da batafsil ma’lumot: https://www.binance.com/en/academy/glossary/multisignature
Texnik savodxonligingizni oshiring, operatsion xavfsizligingizni kuchaytiring 🛡️
Kriptovalyutalar bilan bog‘liq xatarlar mavjud. Bu moliyaviy maslahat emas. Har doim o‘zingiz izlanib, tekshirib ko‘ring 💡
#MultiSig #MPC #KriptoTa’lim
Ko‘proq ma’lumot uchun meni kuzatib boring 💛
1
4
110

Sui ekotizimida maxfiylik qatlami yana yangilandi: Seal MPC rasmiy ravishda bosh tarmoq (mainnet)ga kirdi.
Seal ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlami sifatida belgilangan. Bu yangilanishdagi eng katta e’tibor beriladigan jihat — joylashtirish (deployment) usulining moslashuvchanligi: ishlab chiquvchilar mustaqil kalitlar serverini, MPC komissiyasini yoki ikkalasini aralashtirib ishlatishni erkin tanlashlari mumkin, natijada yanada kuchli ishonch (trust) farazlarini yaratish mumkin bo‘ladi.
Birinchi bosh tarmoq MPC komissiyasi 5-of-8 chegaralash (threshold) sxemasidan foydalanadi va u Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra hamda OverclockSol kabi 8 ta tugun operatoridan iborat. Imzo xavfsizligi va til biriktirishga (collusion) qarshi bardoshliligi sezilarli darajada yaxshilandi.
Mening fikrim: AI Agentlar va zanjir ustidagi ma’lumotlarga ruxsat (authorization) ssenariylari tobora qizib borayotgan bugungi paytda, “mayda donali kirishni boshqarish + ishonchsizlantirish (decentralizatsiya/neytrallashtirish)” muammosini kim hal qila olsa, keyingi narrativ (hikoya) davrining kalitini ham o‘sha ushlab oladi. Seal MPC’ni yagona, qat’iy yechim emas, balki “biriktirib/ajratib qo‘yiladigan” (plug-and-play) modul sifatida qursa, bu yondashuv real biznes hamkorlar uchun ancha qulay.
Sui ekotizimida keyingi bosqichda AI va RWA loyihalari Seal’ga qo‘shilib, kalitlarni ishonchli saqlash (key custody) va ma’lumotlarga ruxsat berish uchun ko‘proq murojaat qiladimi — shuni kuzatishga arziydi.
#Sui #Seal #MPC $SUI
Sui ekotizimida maxfiylik qatlami yana yangilandi: Seal MPC rasmiy ravishda bosh tarmoq (mainnet)ga kirdi.
Seal ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlami sifatida belgilangan. Bu yangilanishdagi eng katta e’tibor beriladigan jihat — joylashtirish (deployment) usulining moslashuvchanligi: ishlab chiquvchilar mustaqil kalitlar serverini, MPC komissiyasini yoki ikkalasini aralashtirib ishlatishni erkin tanlashlari mumkin, natijada yanada kuchli ishonch (trust) farazlarini yaratish mumkin bo‘ladi.
Birinchi bosh tarmoq MPC komissiyasi 5-of-8 chegaralash (threshold) sxemasidan foydalanadi va u Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra hamda OverclockSol kabi 8 ta tugun operatoridan iborat. Imzo xavfsizligi va til biriktirishga (collusion) qarshi bardoshliligi sezilarli darajada yaxshilandi.
Mening fikrim: AI Agentlar va zanjir ustidagi ma’lumotlarga ruxsat (authorization) ssenariylari tobora qizib borayotgan bugungi paytda, “mayda donali kirishni boshqarish + ishonchsizlantirish (decentralizatsiya/neytrallashtirish)” muammosini kim hal qila olsa, keyingi narrativ (hikoya) davrining kalitini ham o‘sha ushlab oladi. Seal MPC’ni yagona, qat’iy yechim emas, balki “biriktirib/ajratib qo‘yiladigan” (plug-and-play) modul sifatida qursa, bu yondashuv real biznes hamkorlar uchun ancha qulay.
Sui ekotizimida keyingi bosqichda AI va RWA loyihalari Seal’ga qo‘shilib, kalitlarni ishonchli saqlash (key custody) va ma’lumotlarga ruxsat berish uchun ko‘proq murojaat qiladimi — shuni kuzatishga arziydi.
#Sui #Seal #MPC $SUI
Seal ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlami sifatida belgilangan. Bu yangilanishdagi eng katta e’tibor beriladigan jihat — joylashtirish (deployment) usulining moslashuvchanligi: ishlab chiquvchilar mustaqil kalitlar serverini, MPC komissiyasini yoki ikkalasini aralashtirib ishlatishni erkin tanlashlari mumkin, natijada yanada kuchli ishonch (trust) farazlarini yaratish mumkin bo‘ladi.
Birinchi bosh tarmoq MPC komissiyasi 5-of-8 chegaralash (threshold) sxemasidan foydalanadi va u Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra hamda OverclockSol kabi 8 ta tugun operatoridan iborat. Imzo xavfsizligi va til biriktirishga (collusion) qarshi bardoshliligi sezilarli darajada yaxshilandi.
Mening fikrim: AI Agentlar va zanjir ustidagi ma’lumotlarga ruxsat (authorization) ssenariylari tobora qizib borayotgan bugungi paytda, “mayda donali kirishni boshqarish + ishonchsizlantirish (decentralizatsiya/neytrallashtirish)” muammosini kim hal qila olsa, keyingi narrativ (hikoya) davrining kalitini ham o‘sha ushlab oladi. Seal MPC’ni yagona, qat’iy yechim emas, balki “biriktirib/ajratib qo‘yiladigan” (plug-and-play) modul sifatida qursa, bu yondashuv real biznes hamkorlar uchun ancha qulay.
Sui ekotizimida keyingi bosqichda AI va RWA loyihalari Seal’ga qo‘shilib, kalitlarni ishonchli saqlash (key custody) va ma’lumotlarga ruxsat berish uchun ko‘proq murojaat qiladimi — shuni kuzatishga arziydi.
#Sui #Seal #MPC $SUI
226
·
--
$MPC.US bugun 24 soat ichida eng ko‘p o‘sgan tokenlar qatoridan joy olib, treyderlar e’tiborini tortdi. Kichikroq token shunday keskin ko‘tarilsa, biror qaror qabul qilishdan oldin savdo hajmi, likvidlik va loyihaning so‘nggi yangiliklarini tekshiring.
Tez ko‘tarilayotgan tokenni sotib olishdan oldin birinchi navbatda nimani tekshirasiz?
Bu moliyaviy maslahat emas. Kriptovalyuta bozori o‘zgaruvchan, shuning uchun har doim o‘zingiz tadqiqot qiling va faqat yo‘qotishga tayyor bo‘lgan mablag‘ingizni investitsiya qiling.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US bugun 24 soat ichida eng ko‘p o‘sgan tokenlar qatoridan joy olib, treyderlar e’tiborini tortdi. Kichikroq token shunday keskin ko‘tarilsa, biror qaror qabul qilishdan oldin savdo hajmi, likvidlik va loyihaning so‘nggi yangiliklarini tekshiring.
Tez ko‘tarilayotgan tokenni sotib olishdan oldin birinchi navbatda nimani tekshirasiz?
Bu moliyaviy maslahat emas. Kriptovalyuta bozori o‘zgaruvchan, shuning uchun har doim o‘zingiz tadqiqot qiling va faqat yo‘qotishga tayyor bo‘lgan mablag‘ingizni investitsiya qiling.
#MPC #Binance #altcoins #DYOR #CryptoTrending
Tez ko‘tarilayotgan tokenni sotib olishdan oldin birinchi navbatda nimani tekshirasiz?
Bu moliyaviy maslahat emas. Kriptovalyuta bozori o‘zgaruvchan, shuning uchun har doim o‘zingiz tadqiqot qiling va faqat yo‘qotishga tayyor bo‘lgan mablag‘ingizni investitsiya qiling.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0,49%
56
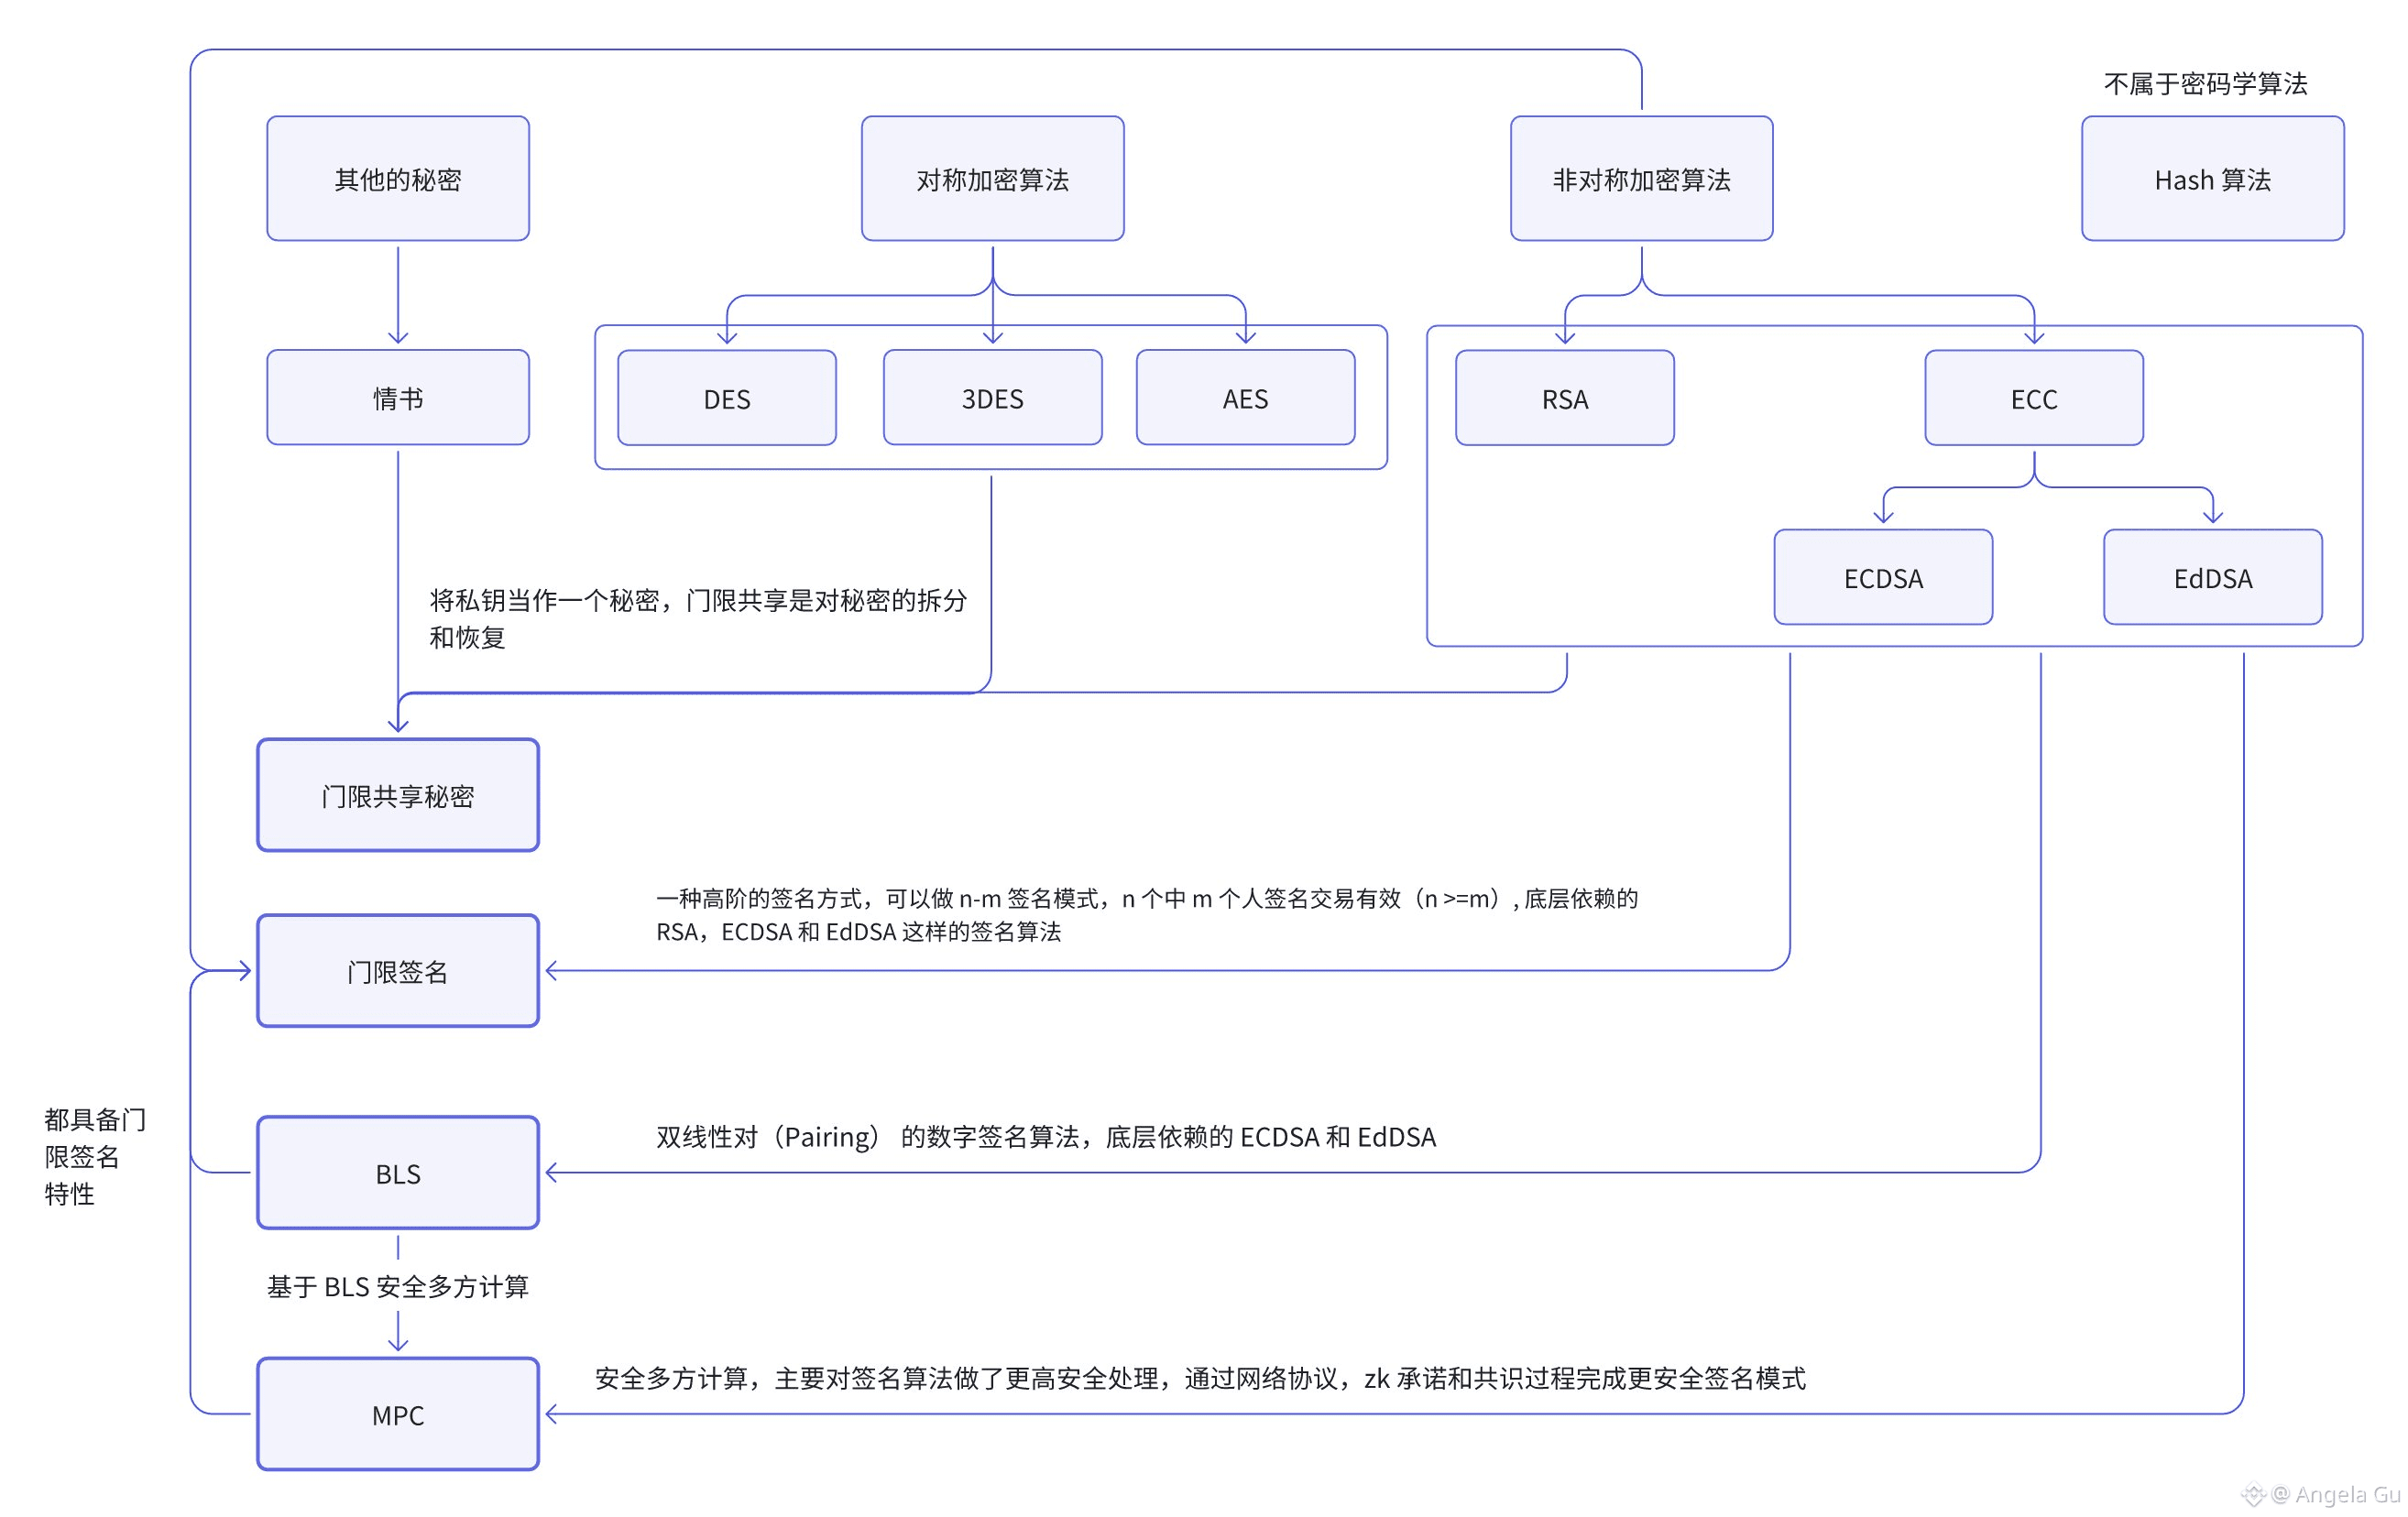
Ko‘pchilik kriptografiya algoritmlarini “bilim nuqtasi” deb o‘ylaydi, lekin Web3’da ular aslida qobiliyatlar tizimidir:
Simmetrik shifrlash (AES)
👉 “tezlik” uchun mas’ul
Nosimmetrik shifrlash (RSA / ECC)
👉 “shaxsiyat” uchun mas’ul
Hash
👉 “manipulyatsiya qilinmaydigan”lik uchun mas’ul
Biroq blokcheyn xavfsizligi chegarasini haqiqatan qo‘llab-quvvatlaydigan narsa quyidagi evolyutsiya zanjiri:
Maxfiy kalit → threshold (chegaraviy) maxfiy ulash → threshold imzo → BLS → MPC
Bu “yakka boshqaruv”dan “guruh konsensi xavfsizligi”ga o‘tish yo‘li.
Threshold maxfiy ulash bitta maxfiy kalitni n ta ulushga bo‘ladi, istalgan k ta ulush tiklash uchun yetarli.
👉 hal qiladigan muammo: maxfiy kalit endi bitta odamda bo‘lmaydi
Threshold imzo (Threshold Signature): n ta odam ichida k ta odam birgalikda bir marta imzo qo‘rsatadi, zanjirda esa baribir “bitta imzo” ko‘rinadi.
👉 xavfsizlik “yakka nuqta”dan “tashkiliy daraja”ga o‘tadi
BLS imzolari: juftlikka asoslangan (Pairing) bo‘lib, tabiatan imzo aggregatsiyasi va threshold xususiyatlarini qo‘llab-quvvatlaydi. Bu esa PoS, public chain konsensi, DA va Rollup verifierlari tizimining asosiy infratuzilmasi.
MPC (ko‘p tomonlama xavfsiz hisoblash): yangi imzo algoritmi emas, balki: to‘liq maxfiy kalitni tiklamasdan turib imzo hisobini bajarish. Tarmoq protokollari, ZK va konsensi mexanizmlari bilan birga “imzo huquqi”ni “hamkorlik jarayoni”ga aylantiradi.
Xulosa bitta jumla:
ECDSA / EdDSA “men imzo bera olaman”ni hal qiladi
treshold imzo “biz birga imzo qo‘yamiz”ni hal qiladi
BLS “ko‘pchilik birga imzo qo‘yib, juda samarali bo‘lishi”ni hal qiladi
MPC “hamma imzo qo‘yadi, lekin hech kim haqiqiy to‘liq maxfiy kalitni olmaydi”ni hal qiladi
Shuning uchun hozir birjalar, custody (ishonchli saqlash), L2, validatorlar va Rollup Sequencer’lar “maxfiy kalit” davridan chiqib, Threshold + BLS + MPC xavfsizlik arxitekturasiga o‘tmoqda.
Kriptografiya faqat algoritmlar emas, balki tashkiliy xavfsizlik strukturasini loyihalash hamdir.#密码学 #安全 #MPC
Ko‘pchilik kriptografiya algoritmlarini “bilim nuqtasi” deb o‘ylaydi, lekin Web3’da ular aslida qobiliyatlar tizimidir:
Simmetrik shifrlash (AES)
👉 “tezlik” uchun mas’ul
Nosimmetrik shifrlash (RSA / ECC)
👉 “shaxsiyat” uchun mas’ul
Hash
👉 “manipulyatsiya qilinmaydigan”lik uchun mas’ul
Biroq blokcheyn xavfsizligi chegarasini haqiqatan qo‘llab-quvvatlaydigan narsa quyidagi evolyutsiya zanjiri:
Maxfiy kalit → threshold (chegaraviy) maxfiy ulash → threshold imzo → BLS → MPC
Bu “yakka boshqaruv”dan “guruh konsensi xavfsizligi”ga o‘tish yo‘li.
Threshold maxfiy ulash bitta maxfiy kalitni n ta ulushga bo‘ladi, istalgan k ta ulush tiklash uchun yetarli.
👉 hal qiladigan muammo: maxfiy kalit endi bitta odamda bo‘lmaydi
Threshold imzo (Threshold Signature): n ta odam ichida k ta odam birgalikda bir marta imzo qo‘rsatadi, zanjirda esa baribir “bitta imzo” ko‘rinadi.
👉 xavfsizlik “yakka nuqta”dan “tashkiliy daraja”ga o‘tadi
BLS imzolari: juftlikka asoslangan (Pairing) bo‘lib, tabiatan imzo aggregatsiyasi va threshold xususiyatlarini qo‘llab-quvvatlaydi. Bu esa PoS, public chain konsensi, DA va Rollup verifierlari tizimining asosiy infratuzilmasi.
MPC (ko‘p tomonlama xavfsiz hisoblash): yangi imzo algoritmi emas, balki: to‘liq maxfiy kalitni tiklamasdan turib imzo hisobini bajarish. Tarmoq protokollari, ZK va konsensi mexanizmlari bilan birga “imzo huquqi”ni “hamkorlik jarayoni”ga aylantiradi.
Xulosa bitta jumla:
ECDSA / EdDSA “men imzo bera olaman”ni hal qiladi
treshold imzo “biz birga imzo qo‘yamiz”ni hal qiladi
BLS “ko‘pchilik birga imzo qo‘yib, juda samarali bo‘lishi”ni hal qiladi
MPC “hamma imzo qo‘yadi, lekin hech kim haqiqiy to‘liq maxfiy kalitni olmaydi”ni hal qiladi
Shuning uchun hozir birjalar, custody (ishonchli saqlash), L2, validatorlar va Rollup Sequencer’lar “maxfiy kalit” davridan chiqib, Threshold + BLS + MPC xavfsizlik arxitekturasiga o‘tmoqda.
Kriptografiya faqat algoritmlar emas, balki tashkiliy xavfsizlik strukturasini loyihalash hamdir.#密码学 #安全 #MPC
Simmetrik shifrlash (AES)
👉 “tezlik” uchun mas’ul
Nosimmetrik shifrlash (RSA / ECC)
👉 “shaxsiyat” uchun mas’ul
Hash
👉 “manipulyatsiya qilinmaydigan”lik uchun mas’ul
Biroq blokcheyn xavfsizligi chegarasini haqiqatan qo‘llab-quvvatlaydigan narsa quyidagi evolyutsiya zanjiri:
Maxfiy kalit → threshold (chegaraviy) maxfiy ulash → threshold imzo → BLS → MPC
Bu “yakka boshqaruv”dan “guruh konsensi xavfsizligi”ga o‘tish yo‘li.
Threshold maxfiy ulash bitta maxfiy kalitni n ta ulushga bo‘ladi, istalgan k ta ulush tiklash uchun yetarli.
👉 hal qiladigan muammo: maxfiy kalit endi bitta odamda bo‘lmaydi
Threshold imzo (Threshold Signature): n ta odam ichida k ta odam birgalikda bir marta imzo qo‘rsatadi, zanjirda esa baribir “bitta imzo” ko‘rinadi.
👉 xavfsizlik “yakka nuqta”dan “tashkiliy daraja”ga o‘tadi
BLS imzolari: juftlikka asoslangan (Pairing) bo‘lib, tabiatan imzo aggregatsiyasi va threshold xususiyatlarini qo‘llab-quvvatlaydi. Bu esa PoS, public chain konsensi, DA va Rollup verifierlari tizimining asosiy infratuzilmasi.
MPC (ko‘p tomonlama xavfsiz hisoblash): yangi imzo algoritmi emas, balki: to‘liq maxfiy kalitni tiklamasdan turib imzo hisobini bajarish. Tarmoq protokollari, ZK va konsensi mexanizmlari bilan birga “imzo huquqi”ni “hamkorlik jarayoni”ga aylantiradi.
Xulosa bitta jumla:
ECDSA / EdDSA “men imzo bera olaman”ni hal qiladi
treshold imzo “biz birga imzo qo‘yamiz”ni hal qiladi
BLS “ko‘pchilik birga imzo qo‘yib, juda samarali bo‘lishi”ni hal qiladi
MPC “hamma imzo qo‘yadi, lekin hech kim haqiqiy to‘liq maxfiy kalitni olmaydi”ni hal qiladi
Shuning uchun hozir birjalar, custody (ishonchli saqlash), L2, validatorlar va Rollup Sequencer’lar “maxfiy kalit” davridan chiqib, Threshold + BLS + MPC xavfsizlik arxitekturasiga o‘tmoqda.
Kriptografiya faqat algoritmlar emas, balki tashkiliy xavfsizlik strukturasini loyihalash hamdir.#密码学 #安全 #MPC
182
·
--
Sui asosiy tarmog‘i muhim infratuzilmaviy yangilanishni kutib oldi — Seal MPC rasmiy ishga tushdi.
Ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlamiga aylangan Seal bu safar ishlab chiquvchilarga uchta variantni taqdim etdi: alohida kalit serveri, MPC komissiyasi yoki ikkalasini aralash yo‘l bilan joylashtirish. Moslashuvchanlik ortida yanada kuchliroq ishonch taxminlari turadi — siz ilova stsenariylariga qarab xavfsizlik chegaralarini o‘zingiz belgilashingiz mumkin.
Birinchi asosiy tarmoq MPC komissiyasi 5-of-8 chegaralash sxemasini qabul qiladi, tugun operatorlari tarkibi ham juda e’tiborga molik: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra va OverclockSol. Sakkiz yoqlama taqsimot — har qanday uch tomon til biriktirib kalitni ocholmaydi.
Nega bu voqea e’tiborga loyiq?
Zanjirdagi AI, maxfiy hisoblash, maxfiy aktivlarni ishonchli saqlash kabi stsenariylar jadallashgani sari yakka nuqtadagi kalit boshqaruvi endi yetarli emas. MPC komissiyasi modeli ishonchni bir nechta mustaqil operatorlarga taqsimlaydi, aralash deploy esa loyihalar markazlashmaganlik va unumdorlik o‘rtasida muvozanat topishiga imkon beradi.
$SUI ekotizimi uchun bu “dasturlashtiriladigan aktiv”dan “dasturlashtiriladigan kirishni boshqarish”ga bir qadam. Kirish qatlami qalinlashsa, yuqorida o‘sib chiqadigan ilovalar chegarasi tabiiy ravishda kengayadi.
Keyingisi kuzatiladigan jihat: Seal asosida nechta yangi loyiha quriladi va komissiya tugunlari yana kengayadimi.
#Sui #Seal #MPC
Sui asosiy tarmog‘i muhim infratuzilmaviy yangilanishni kutib oldi — Seal MPC rasmiy ishga tushdi.
Ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlamiga aylangan Seal bu safar ishlab chiquvchilarga uchta variantni taqdim etdi: alohida kalit serveri, MPC komissiyasi yoki ikkalasini aralash yo‘l bilan joylashtirish. Moslashuvchanlik ortida yanada kuchliroq ishonch taxminlari turadi — siz ilova stsenariylariga qarab xavfsizlik chegaralarini o‘zingiz belgilashingiz mumkin.
Birinchi asosiy tarmoq MPC komissiyasi 5-of-8 chegaralash sxemasini qabul qiladi, tugun operatorlari tarkibi ham juda e’tiborga molik: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra va OverclockSol. Sakkiz yoqlama taqsimot — har qanday uch tomon til biriktirib kalitni ocholmaydi.
Nega bu voqea e’tiborga loyiq?
Zanjirdagi AI, maxfiy hisoblash, maxfiy aktivlarni ishonchli saqlash kabi stsenariylar jadallashgani sari yakka nuqtadagi kalit boshqaruvi endi yetarli emas. MPC komissiyasi modeli ishonchni bir nechta mustaqil operatorlarga taqsimlaydi, aralash deploy esa loyihalar markazlashmaganlik va unumdorlik o‘rtasida muvozanat topishiga imkon beradi.
$SUI ekotizimi uchun bu “dasturlashtiriladigan aktiv”dan “dasturlashtiriladigan kirishni boshqarish”ga bir qadam. Kirish qatlami qalinlashsa, yuqorida o‘sib chiqadigan ilovalar chegarasi tabiiy ravishda kengayadi.
Keyingisi kuzatiladigan jihat: Seal asosida nechta yangi loyiha quriladi va komissiya tugunlari yana kengayadimi.
#Sui #Seal #MPC
Ma’lumotlar, AI va raqamli aktivlar uchun dasturlashtiriladigan kirish qatlamiga aylangan Seal bu safar ishlab chiquvchilarga uchta variantni taqdim etdi: alohida kalit serveri, MPC komissiyasi yoki ikkalasini aralash yo‘l bilan joylashtirish. Moslashuvchanlik ortida yanada kuchliroq ishonch taxminlari turadi — siz ilova stsenariylariga qarab xavfsizlik chegaralarini o‘zingiz belgilashingiz mumkin.
Birinchi asosiy tarmoq MPC komissiyasi 5-of-8 chegaralash sxemasini qabul qiladi, tugun operatorlari tarkibi ham juda e’tiborga molik: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra va OverclockSol. Sakkiz yoqlama taqsimot — har qanday uch tomon til biriktirib kalitni ocholmaydi.
Nega bu voqea e’tiborga loyiq?
Zanjirdagi AI, maxfiy hisoblash, maxfiy aktivlarni ishonchli saqlash kabi stsenariylar jadallashgani sari yakka nuqtadagi kalit boshqaruvi endi yetarli emas. MPC komissiyasi modeli ishonchni bir nechta mustaqil operatorlarga taqsimlaydi, aralash deploy esa loyihalar markazlashmaganlik va unumdorlik o‘rtasida muvozanat topishiga imkon beradi.
$SUI ekotizimi uchun bu “dasturlashtiriladigan aktiv”dan “dasturlashtiriladigan kirishni boshqarish”ga bir qadam. Kirish qatlami qalinlashsa, yuqorida o‘sib chiqadigan ilovalar chegarasi tabiiy ravishda kengayadi.
Keyingisi kuzatiladigan jihat: Seal asosida nechta yangi loyiha quriladi va komissiya tugunlari yana kengayadimi.
#Sui #Seal #MPC
229

·
--
Threshold custody on-chain aktivlardan onlayn to‘lov infratuzilmasiga tomon ketmoqda2026-08-23
O‘tgan hafta olgan saboq shuki: kalit xavfsizligi faqat bir marta generatsiya qilinganini yoki bir marta yangilanganini tekshirish bilan cheklanmasligi kerak. Bugun signal bir qatlamga boshqacharoq o‘zgardi: threshold imzolari yanada murakkab, uzluksiz onlayn ishlaydigan to‘lov protokollariga kiritilmoqda va protokolning o‘zi ham xavfsizlik chegarasini birga qayta qurishi shart.
IACR ePrint xabariga ko‘ra, Lightning real cheklovlaridan kelib chiqib yangi maqola taqdim etildi: kanal (channel) endpoint yagona onlayn kalitga bog‘liq, biroq mavjud on-chain Bitcoin threshold imzosi tajribasi Lightning’ning xabarlar oqimi (message flow) muammosini bevosita hal qila olmaydi. Maqolada ichma-ich (nested) threshold ko‘p imzolar taklif etiladi va Iceberg konstruksiyasi misol sifatida keltiriladi: Lightning tomoni threshold guruh sifatida ishlaydi, raqib tomondan esa u hali ham standart MuSig2 ishtirokchisiga o‘xshab ko‘rinadi.
Threshold custody on-chain aktivlardan onlayn to‘lov infratuzilmasiga tomon ketmoqda
2026-08-23
O‘tgan hafta olgan saboq shuki: kalit xavfsizligi faqat bir marta generatsiya qilinganini yoki bir marta yangilanganini tekshirish bilan cheklanmasligi kerak. Bugun signal bir qatlamga boshqacharoq o‘zgardi: threshold imzolari yanada murakkab, uzluksiz onlayn ishlaydigan to‘lov protokollariga kiritilmoqda va protokolning o‘zi ham xavfsizlik chegarasini birga qayta qurishi shart.
IACR ePrint xabariga ko‘ra, Lightning real cheklovlaridan kelib chiqib yangi maqola taqdim etildi: kanal (channel) endpoint yagona onlayn kalitga bog‘liq, biroq mavjud on-chain Bitcoin threshold imzosi tajribasi Lightning’ning xabarlar oqimi (message flow) muammosini bevosita hal qila olmaydi. Maqolada ichma-ich (nested) threshold ko‘p imzolar taklif etiladi va Iceberg konstruksiyasi misol sifatida keltiriladi: Lightning tomoni threshold guruh sifatida ishlaydi, raqib tomondan esa u hali ham standart MuSig2 ishtirokchisiga o‘xshab ko‘rinadi.
O‘tgan hafta olgan saboq shuki: kalit xavfsizligi faqat bir marta generatsiya qilinganini yoki bir marta yangilanganini tekshirish bilan cheklanmasligi kerak. Bugun signal bir qatlamga boshqacharoq o‘zgardi: threshold imzolari yanada murakkab, uzluksiz onlayn ishlaydigan to‘lov protokollariga kiritilmoqda va protokolning o‘zi ham xavfsizlik chegarasini birga qayta qurishi shart.
IACR ePrint xabariga ko‘ra, Lightning real cheklovlaridan kelib chiqib yangi maqola taqdim etildi: kanal (channel) endpoint yagona onlayn kalitga bog‘liq, biroq mavjud on-chain Bitcoin threshold imzosi tajribasi Lightning’ning xabarlar oqimi (message flow) muammosini bevosita hal qila olmaydi. Maqolada ichma-ich (nested) threshold ko‘p imzolar taklif etiladi va Iceberg konstruksiyasi misol sifatida keltiriladi: Lightning tomoni threshold guruh sifatida ishlaydi, raqib tomondan esa u hali ham standart MuSig2 ishtirokchisiga o‘xshab ko‘rinadi.
148

🔐 Ko‘p tomonlama hisoblash hamyonlari (MPC): kriptovalyuta xavfsizligidagi rivojlanish
Ko‘p tomonlama hisoblash (MPC) hamyonlariga kriptovalyutalarni saqlashda an’anaviy ibtidoiy iboralar o‘rniga potensial muqobil sifatida qiziqish ortib bormoqda. Ushbu texnologiya maxfiy kalitni bir nechta bo‘laklarga bo‘lib, ularni tarqatish orqali xavfsizlikni kuchaytirishni maqsad qiladi; bu esa yakka nuqtalardagi nosozliklar va buzib kirish xavfini kamaytiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Manba: bitcoinfoundation.org
🔐 Ko‘p tomonlama hisoblash hamyonlari (MPC): kriptovalyuta xavfsizligidagi rivojlanish
Ko‘p tomonlama hisoblash (MPC) hamyonlariga kriptovalyutalarni saqlashda an’anaviy ibtidoiy iboralar o‘rniga potensial muqobil sifatida qiziqish ortib bormoqda. Ushbu texnologiya maxfiy kalitni bir nechta bo‘laklarga bo‘lib, ularni tarqatish orqali xavfsizlikni kuchaytirishni maqsad qiladi; bu esa yakka nuqtalardagi nosozliklar va buzib kirish xavfini kamaytiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Manba: bitcoinfoundation.org
Ko‘p tomonlama hisoblash (MPC) hamyonlariga kriptovalyutalarni saqlashda an’anaviy ibtidoiy iboralar o‘rniga potensial muqobil sifatida qiziqish ortib bormoqda. Ushbu texnologiya maxfiy kalitni bir nechta bo‘laklarga bo‘lib, ularni tarqatish orqali xavfsizlikni kuchaytirishni maqsad qiladi; bu esa yakka nuqtalardagi nosozliklar va buzib kirish xavfini kamaytiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Manba: bitcoinfoundation.org
39
·
--
Sizning aktivlaringizga yanada kuchliroq qo‘riqchi kerak.🛡️
Envo MPC hamyon an’anaviy hamyonlardagi cheklovlarni yorib o‘tadi: MPC texnologiyasi + 120 million belgidan iborat juda uzun maxfiy kalitlar tizimi orqali aktivlarni yanada xavfsizroq va aqlliroq himoya qilish yechimini taqdim etadi. Oson zaxiralash, xavfsiz saqlash — har bir zanjirdagi (on-chain) amaliyot yanada ishonchliroq bo‘ladi.
#Envo #MPC
Sizning aktivlaringizga yanada kuchliroq qo‘riqchi kerak.🛡️
Envo MPC hamyon an’anaviy hamyonlardagi cheklovlarni yorib o‘tadi: MPC texnologiyasi + 120 million belgidan iborat juda uzun maxfiy kalitlar tizimi orqali aktivlarni yanada xavfsizroq va aqlliroq himoya qilish yechimini taqdim etadi. Oson zaxiralash, xavfsiz saqlash — har bir zanjirdagi (on-chain) amaliyot yanada ishonchliroq bo‘ladi.
#Envo #MPC
Envo MPC hamyon an’anaviy hamyonlardagi cheklovlarni yorib o‘tadi: MPC texnologiyasi + 120 million belgidan iborat juda uzun maxfiy kalitlar tizimi orqali aktivlarni yanada xavfsizroq va aqlliroq himoya qilish yechimini taqdim etadi. Oson zaxiralash, xavfsiz saqlash — har bir zanjirdagi (on-chain) amaliyot yanada ishonchliroq bo‘ladi.
#Envo #MPC
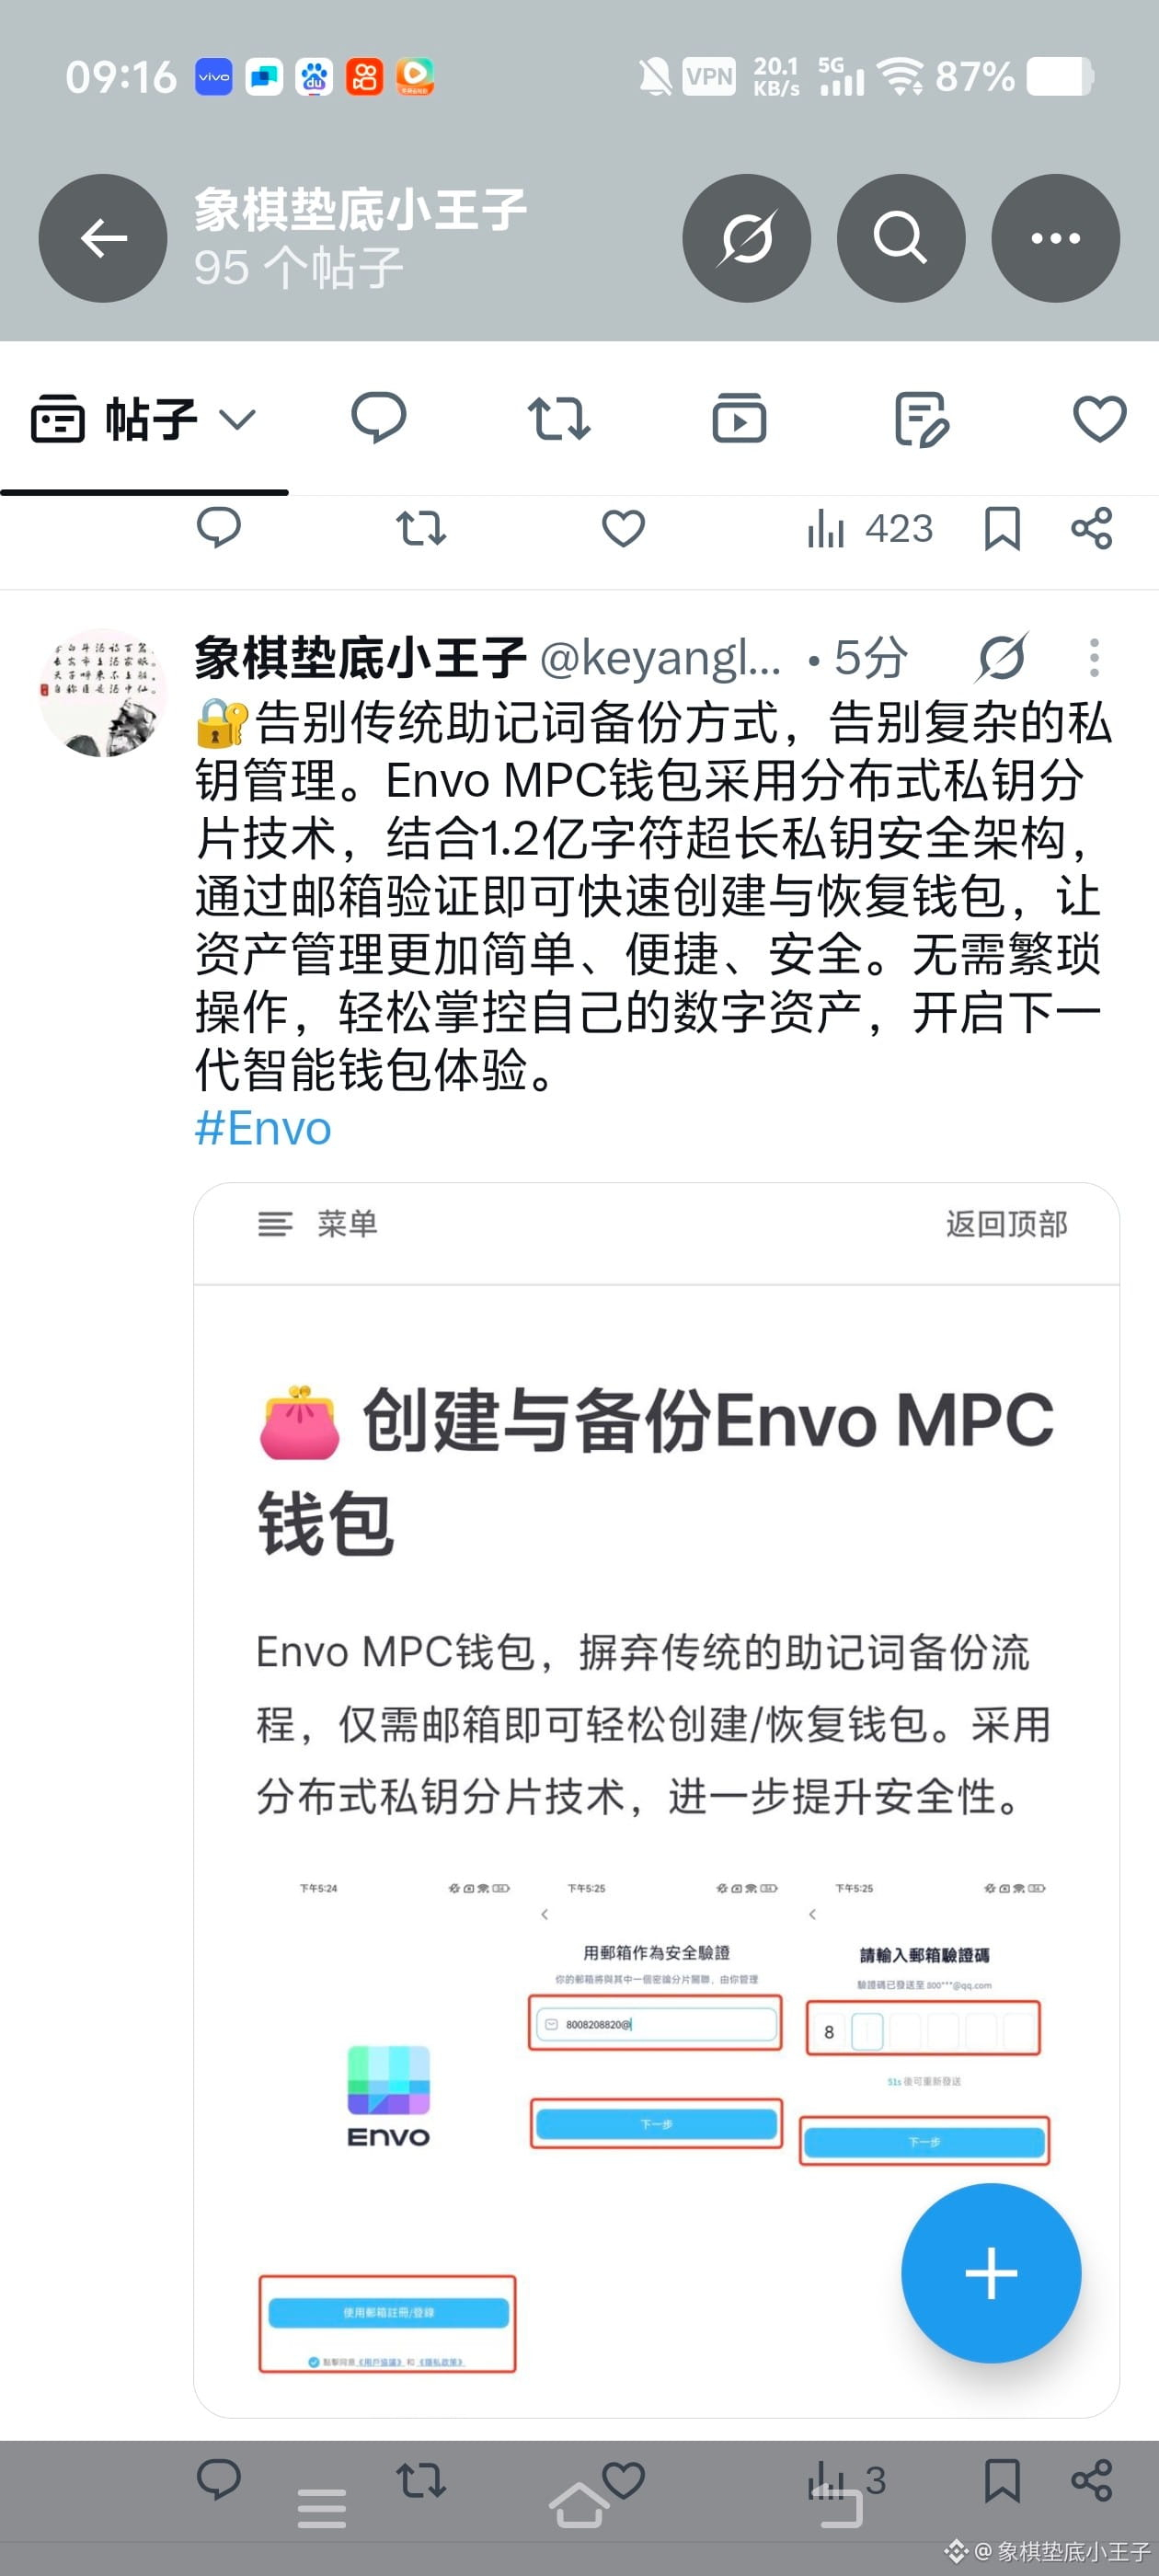
1
83
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
623,357 marta koʻrilgan
3,023 muhokama qilmoqda
2
#BTCRebounds80K
136,520 marta koʻrilgan
1,322 muhokama qilmoqda
3
#Binance98PercentReplenished
70,889 marta koʻrilgan
916 muhokama qilmoqda
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
8,280 marta koʻrilgan
149 muhokama qilmoqda
5
#USMidterms-WhatAreMarketsExpecting?
447,997 marta koʻrilgan
2,397 muhokama qilmoqda
6
#US10YearTreasuryYieldFallsTo4.845%
23 marta koʻrilgan
18 muhokama qilmoqda
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
10 marta koʻrilgan
4 muhokama qilmoqda
8
#AsianChipStocksRetreat
688 marta koʻrilgan
30 muhokama qilmoqda
9
#USOctoberNFP-AreRateCutsStillPossible
445,859 marta koʻrilgan
3,066 muhokama qilmoqda
10
#TRUMPFalls18.1%In24HoursToRecordLow
7,606 marta koʻrilgan
74 muhokama qilmoqda