
#malware
malware
53,342 marta koʻrilgan
111 muhokama qilmoqda
Ommabop
Eng so‘nggi
Maqola
CLIPPER MALWARE: KRIPTO MANZILIDAN NUSXA OLASIZ, AMMO DASTUR UNI SEZDИRMASDAN O‘ZGARTIRADITasavvur qiling: $BTC , $ETC yoki $USDT orqali pul yuborish uchun manzildan to‘g‘ri nusxa oldingiz, o‘tkazmani tasdiqladingiz, ammo mablag‘lar jinoyatchining hamyoniga tushganini bildingiz.
Nusxa ko‘chirishda albatta xato qilgan bo‘lishingiz shart emas. Balki zararli dastur manzilni joylashtirishdan oldin o‘zgartirgandir...
Bu tahdid CLIPPER MALWARE nomi bilan tanilgan. U zararlangan qurilmaning almashuv buferini kuzatishi va undagi ma’lumotlarni o‘zgartirishi mumkin bo‘lgan zararli dastur turidir.
Va bu shunchaki bir nazariya haqida gap emas....
CLIPPER MALWARE: KRIPTO MANZILIDAN NUSXA OLASIZ, AMMO DASTUR UNI SEZDИRMASDAN O‘ZGARTIRADI
Tasavvur qiling: $BTC , $ETC yoki $USDT orqali pul yuborish uchun manzildan to‘g‘ri nusxa oldingiz, o‘tkazmani tasdiqladingiz, ammo mablag‘lar jinoyatchining hamyoniga tushganini bildingiz.
Nusxa ko‘chirishda albatta xato qilgan bo‘lishingiz shart emas. Balki zararli dastur manzilni joylashtirishdan oldin o‘zgartirgandir...
Bu tahdid CLIPPER MALWARE nomi bilan tanilgan. U zararlangan qurilmaning almashuv buferini kuzatishi va undagi ma’lumotlarni o‘zgartirishi mumkin bo‘lgan zararli dastur turidir.
Va bu shunchaki bir nazariya haqida gap emas....
Nusxa ko‘chirishda albatta xato qilgan bo‘lishingiz shart emas. Balki zararli dastur manzilni joylashtirishdan oldin o‘zgartirgandir...
Bu tahdid CLIPPER MALWARE nomi bilan tanilgan. U zararlangan qurilmaning almashuv buferini kuzatishi va undagi ma’lumotlarni o‘zgartirishi mumkin bo‘lgan zararli dastur turidir.
Va bu shunchaki bir nazariya haqida gap emas....
1
76

·
--
🚨 $FOMO ZARARLI DASTURI HAQIDA CHALKASHLIK OGOHLANTIRISHI! 🦈
📊 SlowMist’ning axborot xavfsizligi bo‘yicha rahbari rasmiy $FOMO iOS ilovasini tekshirib, “zararli dastur” deb gumon qilingan ilova FOMOPeek nomli soxta klon ekanini aniqladi. 📌 Soxta versiya 9–17-sentabr kunlari App Store’da bo‘lib, yo‘qolishidan oldin foydalanuvchilarning aktivlarini o‘g‘irlagan. ⚡ Endi yirik investorlar qolgan xavf-xatarlarni aniqlashga urinmoqda, haqiqiy token egalari esa hushyorlikni saqlagan holda xotirjamroq bo‘lishlari mumkin.
💡 Bu voqea manfaat ko‘zlagan shaxslarning likvidlikni tinimsiz o‘zlashtirish taktikasini yana bir bor ko‘rsatadi; bitta zararlangan yuklab olish savdo bosimining keskin ortishiga olib kelishi mumkin. 👇 $FOMO aktivlaringizni yashirin kod tahdidlaridan qanday himoya qilyapsiz?
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo nazorat qiling. 🛡️
🏷️ #FOMO #SecurityAlert #Crypto #Malware
🔥 💎
🚨 $FOMO ZARARLI DASTURI HAQIDA CHALKASHLIK OGOHLANTIRISHI! 🦈
📊 SlowMist’ning axborot xavfsizligi bo‘yicha rahbari rasmiy $FOMO iOS ilovasini tekshirib, “zararli dastur” deb gumon qilingan ilova FOMOPeek nomli soxta klon ekanini aniqladi. 📌 Soxta versiya 9–17-sentabr kunlari App Store’da bo‘lib, yo‘qolishidan oldin foydalanuvchilarning aktivlarini o‘g‘irlagan. ⚡ Endi yirik investorlar qolgan xavf-xatarlarni aniqlashga urinmoqda, haqiqiy token egalari esa hushyorlikni saqlagan holda xotirjamroq bo‘lishlari mumkin.
💡 Bu voqea manfaat ko‘zlagan shaxslarning likvidlikni tinimsiz o‘zlashtirish taktikasini yana bir bor ko‘rsatadi; bitta zararlangan yuklab olish savdo bosimining keskin ortishiga olib kelishi mumkin. 👇 $FOMO aktivlaringizni yashirin kod tahdidlaridan qanday himoya qilyapsiz?
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo nazorat qiling. 🛡️
🏷️ #FOMO #SecurityAlert #Crypto #Malware
🔥 💎
📊 SlowMist’ning axborot xavfsizligi bo‘yicha rahbari rasmiy $FOMO iOS ilovasini tekshirib, “zararli dastur” deb gumon qilingan ilova FOMOPeek nomli soxta klon ekanini aniqladi. 📌 Soxta versiya 9–17-sentabr kunlari App Store’da bo‘lib, yo‘qolishidan oldin foydalanuvchilarning aktivlarini o‘g‘irlagan. ⚡ Endi yirik investorlar qolgan xavf-xatarlarni aniqlashga urinmoqda, haqiqiy token egalari esa hushyorlikni saqlagan holda xotirjamroq bo‘lishlari mumkin.
💡 Bu voqea manfaat ko‘zlagan shaxslarning likvidlikni tinimsiz o‘zlashtirish taktikasini yana bir bor ko‘rsatadi; bitta zararlangan yuklab olish savdo bosimining keskin ortishiga olib kelishi mumkin. 👇 $FOMO aktivlaringizni yashirin kod tahdidlaridan qanday himoya qilyapsiz?
⚠️ Bu moliyaviy maslahat emas. Xavflaringizni doimo nazorat qiling. 🛡️
🏷️ #FOMO #SecurityAlert #Crypto #Malware
🔥 💎
9
·
--
Indoneziya: GoldFactory Android Work Profile’ni Gigabud troyani bilan buzib, ilovalarni klonlaydi
— EmeDotEme tomonidan tahlil
#EmeDotEme #Ciberseguridad #Malware
Indoneziya: GoldFactory Android Work Profile’ni Gigabud troyani bilan buzib, ilovalarni klonlaydi
— EmeDotEme tomonidan tahlil
#EmeDotEme #Ciberseguridad #Malware
— EmeDotEme tomonidan tahlil
#EmeDotEme #Ciberseguridad #Malware
94

$ETH FOYDALANUVCHILAR, EHTIYOT BO‘LING: ZARARLI PLAGIN TIZIMLARNI XAVF OSTIGA QO‘YADI 🔥
TRAE IDE marketplace’ida juannegro.solidity nomli soxta Solidity plagini aniqlandi. U ishga tushganda avtomatik bajariladi, C2 buyruqlarini yangilash uchun Ethereum smart-kontraktidan foydalanadi va 18-iyul holatiga ko‘ra hali ham mavjud edi.
SlowMist kengaytma Open VSX’ga joylanganini tasdiqladi, ammo TRAE foydalanuvchilari hamon xavf ostida. Bu — iz qoldirmasdan kalitlar va hamyon ma’lumotlarini o‘g‘irlaydigan orqa eshiklardan biri.
Bu hafta IDE kengaytmalaringizni tekshirdingizmi?
Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring.
#ETH #Security #Malware #CryptoAlert
⚡
$ETH FOYDALANUVCHILAR, EHTIYOT BO‘LING: ZARARLI PLAGIN TIZIMLARNI XAVF OSTIGA QO‘YADI 🔥
TRAE IDE marketplace’ida juannegro.solidity nomli soxta Solidity plagini aniqlandi. U ishga tushganda avtomatik bajariladi, C2 buyruqlarini yangilash uchun Ethereum smart-kontraktidan foydalanadi va 18-iyul holatiga ko‘ra hali ham mavjud edi.
SlowMist kengaytma Open VSX’ga joylanganini tasdiqladi, ammo TRAE foydalanuvchilari hamon xavf ostida. Bu — iz qoldirmasdan kalitlar va hamyon ma’lumotlarini o‘g‘irlaydigan orqa eshiklardan biri.
Bu hafta IDE kengaytmalaringizni tekshirdingizmi?
Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring.
#ETH #Security #Malware #CryptoAlert
⚡
TRAE IDE marketplace’ida juannegro.solidity nomli soxta Solidity plagini aniqlandi. U ishga tushganda avtomatik bajariladi, C2 buyruqlarini yangilash uchun Ethereum smart-kontraktidan foydalanadi va 18-iyul holatiga ko‘ra hali ham mavjud edi.
SlowMist kengaytma Open VSX’ga joylanganini tasdiqladi, ammo TRAE foydalanuvchilari hamon xavf ostida. Bu — iz qoldirmasdan kalitlar va hamyon ma’lumotlarini o‘g‘irlaydigan orqa eshiklardan biri.
Bu hafta IDE kengaytmalaringizni tekshirdingizmi?
Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring.
#ETH #Security #Malware #CryptoAlert
⚡
49

⚠️ Ogoh bo‘ling! Yangi zararli dastur Mac foydalanuvchilarini parollarini o‘g‘irlash uchun nishonga olyapti
Group-IB xavfsizlik kompaniyasi macOS tizimini nishonga oluvchi "ClickLock Stealer" nomli yangi zararli dasturni aniqladi. Bu dastur soxta tizim qalqib chiquvchi oynalari ketma-ketligi orqali foydalanuvchilarni parollarini topshirishga majbur qiladi. Buning uchun xavfsizlikdagi zaifliklardan foydalanish yoki yuqori darajadagi kirish huquqlariga ega bo‘lish talab etilmaydi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Malware #MacOS #Cybersecurity #PasswordStealing #ClickLock
🔗 Manba: https://www.macrumors.com/2026/07/20/clicklock-malware-mac-users-giving-up-passwords/
⚠️ Ogoh bo‘ling! Yangi zararli dastur Mac foydalanuvchilarini parollarini o‘g‘irlash uchun nishonga olyapti
Group-IB xavfsizlik kompaniyasi macOS tizimini nishonga oluvchi "ClickLock Stealer" nomli yangi zararli dasturni aniqladi. Bu dastur soxta tizim qalqib chiquvchi oynalari ketma-ketligi orqali foydalanuvchilarni parollarini topshirishga majbur qiladi. Buning uchun xavfsizlikdagi zaifliklardan foydalanish yoki yuqori darajadagi kirish huquqlariga ega bo‘lish talab etilmaydi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Malware #MacOS #Cybersecurity #PasswordStealing #ClickLock
🔗 Manba: https://www.macrumors.com/2026/07/20/clicklock-malware-mac-users-giving-up-passwords/
Group-IB xavfsizlik kompaniyasi macOS tizimini nishonga oluvchi "ClickLock Stealer" nomli yangi zararli dasturni aniqladi. Bu dastur soxta tizim qalqib chiquvchi oynalari ketma-ketligi orqali foydalanuvchilarni parollarini topshirishga majbur qiladi. Buning uchun xavfsizlikdagi zaifliklardan foydalanish yoki yuqori darajadagi kirish huquqlariga ega bo‘lish talab etilmaydi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Malware #MacOS #Cybersecurity #PasswordStealing #ClickLock
🔗 Manba: https://www.macrumors.com/2026/07/20/clicklock-malware-mac-users-giving-up-passwords/
30

·
--
🚨 FOMO MALWARE ALERT: iOS ILOVA BUZIB KO‘YILGAN, SEED PHRAZALAR XAVF OSTIDA! 💥
🦈 SlowMist hisobotida FOMO iOS versiyasida (9-17-sentabr) DarkSword’ga o‘xshash modul yashirinib yurgani fosh qilinadi: u seed phrase’lar va private keys’larni jimlik bilan o‘g‘irlaydi. 📊 KOL’lar shov-shuvi yuklab olishlarni keskin oshirib, qiziquvchanlikni ulkan credential (ishonchnoma) yig‘uviga aylantirdi.
⚡ Ilovani yangilash yoki o‘chirish backdoor’ni tozalab yubormaydi; zararli dastur toza o‘rnatishdan ham omon qoladigan darajada chuqur joylashgan. 🔍 O‘sha versiya bilan ochilgan har bir wallet’ni zararlangan deb hisoblang va aqlli pul oqibatlaridan foydalanib ulgurmasdan oldin kalitlarni hozirroq aylantiring.
💬 Siz allaqachon aktivlaringizni himoyalayapsizmi yoki yuqtirilgan seed’ni hali ham ushlab turibsizmi? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
🚨 FOMO MALWARE ALERT: iOS ILOVA BUZIB KO‘YILGAN, SEED PHRAZALAR XAVF OSTIDA! 💥
🦈 SlowMist hisobotida FOMO iOS versiyasida (9-17-sentabr) DarkSword’ga o‘xshash modul yashirinib yurgani fosh qilinadi: u seed phrase’lar va private keys’larni jimlik bilan o‘g‘irlaydi. 📊 KOL’lar shov-shuvi yuklab olishlarni keskin oshirib, qiziquvchanlikni ulkan credential (ishonchnoma) yig‘uviga aylantirdi.
⚡ Ilovani yangilash yoki o‘chirish backdoor’ni tozalab yubormaydi; zararli dastur toza o‘rnatishdan ham omon qoladigan darajada chuqur joylashgan. 🔍 O‘sha versiya bilan ochilgan har bir wallet’ni zararlangan deb hisoblang va aqlli pul oqibatlaridan foydalanib ulgurmasdan oldin kalitlarni hozirroq aylantiring.
💬 Siz allaqachon aktivlaringizni himoyalayapsizmi yoki yuqtirilgan seed’ni hali ham ushlab turibsizmi? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
🦈 SlowMist hisobotida FOMO iOS versiyasida (9-17-sentabr) DarkSword’ga o‘xshash modul yashirinib yurgani fosh qilinadi: u seed phrase’lar va private keys’larni jimlik bilan o‘g‘irlaydi. 📊 KOL’lar shov-shuvi yuklab olishlarni keskin oshirib, qiziquvchanlikni ulkan credential (ishonchnoma) yig‘uviga aylantirdi.
⚡ Ilovani yangilash yoki o‘chirish backdoor’ni tozalab yubormaydi; zararli dastur toza o‘rnatishdan ham omon qoladigan darajada chuqur joylashgan. 🔍 O‘sha versiya bilan ochilgan har bir wallet’ni zararlangan deb hisoblang va aqlli pul oqibatlaridan foydalanib ulgurmasdan oldin kalitlarni hozirroq aylantiring.
💬 Siz allaqachon aktivlaringizni himoyalayapsizmi yoki yuqtirilgan seed’ni hali ham ushlab turibsizmi? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskni boshqaring. 🛡️
🏷️ #FOMO #Security #Malware #CryptoSafety
🛡️ 🔥
123
🚨 Davlat homiyligidagi xakerlar blokcheyndagi zararli dasturlarni 420% ga oshirdi 🧠
📊 | $BTC | $ETH | $BNB |
- Iltimos, kuzatib boring, layk bosing va izoh qoldirib, bozor dinamikasini birgalikda muhokama qiling. 📈
- Chainalysis hisobotiga ko‘ra, Shimoliy Koreya bilan bog‘liq xakerlar zararli dastur infratuzilmasini saqlab turish uchun Tron, Aptos va BNB Chain’dan foydalanmoqda.
- Shu bilan birga, Eron bilan aloqador deb taxmin qilinayotgan shaxslar Bitcoin tranzaksiyalariga ko‘rsatmalarni joylashtirib, blokcheyndagi zararli dasturlar hajmining 420% ga oshishiga sabab bo‘ldi.
- Bu zararli dastur faolligi kross-cheyn shartnomalari va smart-kontrakt platformalarida jamlanib, umumiy xavfsizlik xatarlarini oshirdi.
- Nazorat organlari blokcheyndagi tegishli faoliyatni kuzatishni kuchaytirmoqda. 🔥
- Zararli dasturlar keskin ko‘payganini hisobga olsak, Bitcoin va unga aloqador tokenlar qisqa muddatda sotuv bosimiga duch kelishi, narxlar esa pasayishi kutilmoqda.
- Bozordagi vahima o‘zgaruvchanlikni kuchaytirishi mumkin; yirik investorlar aktivlarini taqsimlashi yoki narxlar pastlaganda xarid qilishi ehtimol.
- Agar tartibga solish yanada kuchaysa, blokcheyndagi tranzaksiyalar hajmi kamayib, likvidlik tanqisligiga olib kelishi mumkin.
- Investorlar blokcheyndagi xavfsizlik hodisalari kayfiyatga qanday ta’sir qilishini kuzatishi kerak; qisqa muddatli tendensiya tebranishlar bilan birga zaif bo‘lishi kutilmoqda.
- Sizningcha, nazoratning kuchayishi blokcheyndagi zararli dasturlar tendensiyasiga qanday ta’sir qiladi?
- Batafsil tahlillarimizni kuzatishda davom eting va o‘z fikringizni qoldiring.
#Bitcoin #Crypto #Malware #Whales #Blokcheyn
🚨 Davlat homiyligidagi xakerlar blokcheyndagi zararli dasturlarni 420% ga oshirdi 🧠
📊 | $BTC | $ETH | $BNB |
- Iltimos, kuzatib boring, layk bosing va izoh qoldirib, bozor dinamikasini birgalikda muhokama qiling. 📈
- Chainalysis hisobotiga ko‘ra, Shimoliy Koreya bilan bog‘liq xakerlar zararli dastur infratuzilmasini saqlab turish uchun Tron, Aptos va BNB Chain’dan foydalanmoqda.
- Shu bilan birga, Eron bilan aloqador deb taxmin qilinayotgan shaxslar Bitcoin tranzaksiyalariga ko‘rsatmalarni joylashtirib, blokcheyndagi zararli dasturlar hajmining 420% ga oshishiga sabab bo‘ldi.
- Bu zararli dastur faolligi kross-cheyn shartnomalari va smart-kontrakt platformalarida jamlanib, umumiy xavfsizlik xatarlarini oshirdi.
- Nazorat organlari blokcheyndagi tegishli faoliyatni kuzatishni kuchaytirmoqda. 🔥
- Zararli dasturlar keskin ko‘payganini hisobga olsak, Bitcoin va unga aloqador tokenlar qisqa muddatda sotuv bosimiga duch kelishi, narxlar esa pasayishi kutilmoqda.
- Bozordagi vahima o‘zgaruvchanlikni kuchaytirishi mumkin; yirik investorlar aktivlarini taqsimlashi yoki narxlar pastlaganda xarid qilishi ehtimol.
- Agar tartibga solish yanada kuchaysa, blokcheyndagi tranzaksiyalar hajmi kamayib, likvidlik tanqisligiga olib kelishi mumkin.
- Investorlar blokcheyndagi xavfsizlik hodisalari kayfiyatga qanday ta’sir qilishini kuzatishi kerak; qisqa muddatli tendensiya tebranishlar bilan birga zaif bo‘lishi kutilmoqda.
- Sizningcha, nazoratning kuchayishi blokcheyndagi zararli dasturlar tendensiyasiga qanday ta’sir qiladi?
- Batafsil tahlillarimizni kuzatishda davom eting va o‘z fikringizni qoldiring.
#Bitcoin #Crypto #Malware #Whales #Blokcheyn
📊 | $BTC | $ETH | $BNB |
- Iltimos, kuzatib boring, layk bosing va izoh qoldirib, bozor dinamikasini birgalikda muhokama qiling. 📈
- Chainalysis hisobotiga ko‘ra, Shimoliy Koreya bilan bog‘liq xakerlar zararli dastur infratuzilmasini saqlab turish uchun Tron, Aptos va BNB Chain’dan foydalanmoqda.
- Shu bilan birga, Eron bilan aloqador deb taxmin qilinayotgan shaxslar Bitcoin tranzaksiyalariga ko‘rsatmalarni joylashtirib, blokcheyndagi zararli dasturlar hajmining 420% ga oshishiga sabab bo‘ldi.
- Bu zararli dastur faolligi kross-cheyn shartnomalari va smart-kontrakt platformalarida jamlanib, umumiy xavfsizlik xatarlarini oshirdi.
- Nazorat organlari blokcheyndagi tegishli faoliyatni kuzatishni kuchaytirmoqda. 🔥
- Zararli dasturlar keskin ko‘payganini hisobga olsak, Bitcoin va unga aloqador tokenlar qisqa muddatda sotuv bosimiga duch kelishi, narxlar esa pasayishi kutilmoqda.
- Bozordagi vahima o‘zgaruvchanlikni kuchaytirishi mumkin; yirik investorlar aktivlarini taqsimlashi yoki narxlar pastlaganda xarid qilishi ehtimol.
- Agar tartibga solish yanada kuchaysa, blokcheyndagi tranzaksiyalar hajmi kamayib, likvidlik tanqisligiga olib kelishi mumkin.
- Investorlar blokcheyndagi xavfsizlik hodisalari kayfiyatga qanday ta’sir qilishini kuzatishi kerak; qisqa muddatli tendensiya tebranishlar bilan birga zaif bo‘lishi kutilmoqda.
- Sizningcha, nazoratning kuchayishi blokcheyndagi zararli dasturlar tendensiyasiga qanday ta’sir qiladi?
- Batafsil tahlillarimizni kuzatishda davom eting va o‘z fikringizni qoldiring.
#Bitcoin #Crypto #Malware #Whales #Blokcheyn
1
254
⚠️ Ehtiyot bo‘ling: CrashStealer dasturi kripto hamyonlarini Mac qurilmalarida nishonga oladi
MacOS foydalanuvchilariga qaratilgan “CrashStealer” nomli yangi zararli dastur aniqlandi. Ushbu dastur hujjatlashtirilgan dasturiy vositalarni (Werkbit) ishlatadi va tizimga mos keladigan (maskirovka qiladigan) interfeyslardan foydalanib, foydalanuvchilarni aldab, Keychain ma’lumotlari hamda brauzerlarning parollarini, shuningdek raqamli valyuta hamyonlarini o‘g‘irlashga urinadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #CryptoWallets #DataBreach
🔗 Manba: https://www.foxnews.com/tech/crashstealer-mac-malware-steals-passwords-wallets
⚠️ Ehtiyot bo‘ling: CrashStealer dasturi kripto hamyonlarini Mac qurilmalarida nishonga oladi
MacOS foydalanuvchilariga qaratilgan “CrashStealer” nomli yangi zararli dastur aniqlandi. Ushbu dastur hujjatlashtirilgan dasturiy vositalarni (Werkbit) ishlatadi va tizimga mos keladigan (maskirovka qiladigan) interfeyslardan foydalanib, foydalanuvchilarni aldab, Keychain ma’lumotlari hamda brauzerlarning parollarini, shuningdek raqamli valyuta hamyonlarini o‘g‘irlashga urinadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #CryptoWallets #DataBreach
🔗 Manba: https://www.foxnews.com/tech/crashstealer-mac-malware-steals-passwords-wallets
MacOS foydalanuvchilariga qaratilgan “CrashStealer” nomli yangi zararli dastur aniqlandi. Ushbu dastur hujjatlashtirilgan dasturiy vositalarni (Werkbit) ishlatadi va tizimga mos keladigan (maskirovka qiladigan) interfeyslardan foydalanib, foydalanuvchilarni aldab, Keychain ma’lumotlari hamda brauzerlarning parollarini, shuningdek raqamli valyuta hamyonlarini o‘g‘irlashga urinadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #CryptoWallets #DataBreach
🔗 Manba: https://www.foxnews.com/tech/crashstealer-mac-malware-steals-passwords-wallets
47
📰 Kaspersky kripto zararli dasturini aniqladi: xavfsizlik kompaniyasi investorlarni nishonga oluvchi zararli dasturlar tizimini fosh qildi
2026-yil 19-iyul kuni global kiberxavfsizlik kompaniyasi Kaspersky kriptovalyuta investorlarini nishonga olish uchun maxsus yaratilgan murakkab zararli dasturlar tizimini aniqladi. Bu tahdid raqamli aktivlar egalariga qarshi hujumlar tobora murakkablashib borayotganini ko‘rsatadi.
Bitcoin $BTC, Ethereum $ETH yoki boshqa kriptoaktivlarga ega treyderlar uchun bu xavfsizlik bo‘yicha eng yaxshi amallarga rioya qilish zarurligini yana bir bor eslatadi: apparat hamyonlardan foydalanish, dasturiy ta’minotning haqiqiyligini tekshirish va fishing urinishlaridan ogoh bo‘lish — murosaga yo‘l qo‘yib bo‘lmaydigan talablardir.
📌 Muhim xulosa:
Kriptoxavfsizlikka tahdidlar bozor o‘sishi bilan birga rivojlanadi. Eng yaxshi himoya — oldindan ehtiyot choralarini ko‘rish: mablag‘larni oflayn saqlash, yuklab olinadigan fayllarning haqiqiyligini tekshirish va maxfiy kalitlarni hech kimga bermaslik — o‘zgarmas oltin qoidalar.
#CryptoSecurity #Malware #Kaspersky
#BinanceAlphaAlert
📰 Kaspersky kripto zararli dasturini aniqladi: xavfsizlik kompaniyasi investorlarni nishonga oluvchi zararli dasturlar tizimini fosh qildi
2026-yil 19-iyul kuni global kiberxavfsizlik kompaniyasi Kaspersky kriptovalyuta investorlarini nishonga olish uchun maxsus yaratilgan murakkab zararli dasturlar tizimini aniqladi. Bu tahdid raqamli aktivlar egalariga qarshi hujumlar tobora murakkablashib borayotganini ko‘rsatadi.
Bitcoin $BTC , Ethereum $ETH yoki boshqa kriptoaktivlarga ega treyderlar uchun bu xavfsizlik bo‘yicha eng yaxshi amallarga rioya qilish zarurligini yana bir bor eslatadi: apparat hamyonlardan foydalanish, dasturiy ta’minotning haqiqiyligini tekshirish va fishing urinishlaridan ogoh bo‘lish — murosaga yo‘l qo‘yib bo‘lmaydigan talablardir.
📌 Muhim xulosa:
Kriptoxavfsizlikka tahdidlar bozor o‘sishi bilan birga rivojlanadi. Eng yaxshi himoya — oldindan ehtiyot choralarini ko‘rish: mablag‘larni oflayn saqlash, yuklab olinadigan fayllarning haqiqiyligini tekshirish va maxfiy kalitlarni hech kimga bermaslik — o‘zgarmas oltin qoidalar.
#CryptoSecurity #Malware #Kaspersky
#BinanceAlphaAlert
2026-yil 19-iyul kuni global kiberxavfsizlik kompaniyasi Kaspersky kriptovalyuta investorlarini nishonga olish uchun maxsus yaratilgan murakkab zararli dasturlar tizimini aniqladi. Bu tahdid raqamli aktivlar egalariga qarshi hujumlar tobora murakkablashib borayotganini ko‘rsatadi.
Bitcoin $BTC , Ethereum $ETH yoki boshqa kriptoaktivlarga ega treyderlar uchun bu xavfsizlik bo‘yicha eng yaxshi amallarga rioya qilish zarurligini yana bir bor eslatadi: apparat hamyonlardan foydalanish, dasturiy ta’minotning haqiqiyligini tekshirish va fishing urinishlaridan ogoh bo‘lish — murosaga yo‘l qo‘yib bo‘lmaydigan talablardir.
📌 Muhim xulosa:
Kriptoxavfsizlikka tahdidlar bozor o‘sishi bilan birga rivojlanadi. Eng yaxshi himoya — oldindan ehtiyot choralarini ko‘rish: mablag‘larni oflayn saqlash, yuklab olinadigan fayllarning haqiqiyligini tekshirish va maxfiy kalitlarni hech kimga bermaslik — o‘zgarmas oltin qoidalar.
#CryptoSecurity #Malware #Kaspersky
#BinanceAlphaAlert
30

Paket nomlariga e’tibor bering, aks holda rasvo bo‘lasiz.
RubyGems’da kriptohamyonlarni o‘g‘irlashga qaratilgan yangi typosquatting kampaniyasi avj olmoqda. Dasturchi bo‘lsangiz, o‘rnatishdan oldin har bir paket nomini ikki marta tekshiring. Bitta kichik imlo xatosi — va ishingiz chatoq.
#CyberSecurity #Malware
Paket nomlariga e’tibor bering, aks holda rasvo bo‘lasiz.
RubyGems’da kriptohamyonlarni o‘g‘irlashga qaratilgan yangi typosquatting kampaniyasi avj olmoqda. Dasturchi bo‘lsangiz, o‘rnatishdan oldin har bir paket nomini ikki marta tekshiring. Bitta kichik imlo xatosi — va ishingiz chatoq.
#CyberSecurity #Malware
RubyGems’da kriptohamyonlarni o‘g‘irlashga qaratilgan yangi typosquatting kampaniyasi avj olmoqda. Dasturchi bo‘lsangiz, o‘rnatishdan oldin har bir paket nomini ikki marta tekshiring. Bitta kichik imlo xatosi — va ishingiz chatoq.
#CyberSecurity #Malware
8

·
--
TrapDoor zararli dasturi kriptohamyonlarga hujum qilmoqda.
TrapDoor hujumi kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi
TrapDoor npm, PyPI va Rust paketlari orqali kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi. Ushbu zararli dastur kampaniyasi kripto va blokcheyn dasturchilari uchun jiddiy xavf tug‘diradi. Treyderlar va aktiv egalar o‘z hisob ma’lumotlariga ehtiyot bo‘lishlari hamda hujum bo‘yicha keyingi yangiliklarni kuzatib borishlari kerak.
#Crypto #Malware #CyberSecurity #Blokcheyn
TrapDoor zararli dasturi kriptohamyonlarga hujum qilmoqda.
TrapDoor hujumi kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi
TrapDoor npm, PyPI va Rust paketlari orqali kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi. Ushbu zararli dastur kampaniyasi kripto va blokcheyn dasturchilari uchun jiddiy xavf tug‘diradi. Treyderlar va aktiv egalar o‘z hisob ma’lumotlariga ehtiyot bo‘lishlari hamda hujum bo‘yicha keyingi yangiliklarni kuzatib borishlari kerak.
#Crypto #Malware #CyberSecurity #Blokcheyn
TrapDoor hujumi kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi
TrapDoor npm, PyPI va Rust paketlari orqali kriptohamyonlar, AWS kalitlari va GitHub tokenlarini nishonga oladi. Ushbu zararli dastur kampaniyasi kripto va blokcheyn dasturchilari uchun jiddiy xavf tug‘diradi. Treyderlar va aktiv egalar o‘z hisob ma’lumotlariga ehtiyot bo‘lishlari hamda hujum bo‘yicha keyingi yangiliklarni kuzatib borishlari kerak.
#Crypto #Malware #CyberSecurity #Blokcheyn
26
📰 Kasperskiy kripto zararli dasturiy ta’minot tizimi haqida ogohlantirdi: xavfsizlik kompaniyasi yangi tahdid vektorini aniqladi
2026-yil 22-iyulda Kasperskiy kriptovalyuta investorlarini nishonga oluvchi, tranzaksiyalarni qo‘lga kiritib, maxfiy kalitlarni o‘g‘irlashi mumkin bo‘lgan yangi zararli dasturiy ta’minot tizimini aniqladi.
Issiq va sovuq hamyonlarga o‘rnashib olishi mumkin bo‘lgan ushbu tizim kriptovalyutaga xos kiber tahdidlar kuchayganidan dalolat beradi.
Ushbu kashfiyot barcha kripto foydalanuvchilarini xavfsizlik choralarini zudlik bilan qayta ko‘rib chiqishga undashi kerak.
📌 Asosiy xulosa:
Kasperskiyning kriptovalyutani nishonga oluvchi zararli dasturiy ta’minotni aniqlagani apparat hamyonlari va ko‘p bosqichli autentifikatsiyaning muhimligini ta’kidlaydi.
#Security #Malware #KriptoOgohlantirish
#BinanceAlphaOgohlantirishi
📰 Kasperskiy kripto zararli dasturiy ta’minot tizimi haqida ogohlantirdi: xavfsizlik kompaniyasi yangi tahdid vektorini aniqladi
2026-yil 22-iyulda Kasperskiy kriptovalyuta investorlarini nishonga oluvchi, tranzaksiyalarni qo‘lga kiritib, maxfiy kalitlarni o‘g‘irlashi mumkin bo‘lgan yangi zararli dasturiy ta’minot tizimini aniqladi.
Issiq va sovuq hamyonlarga o‘rnashib olishi mumkin bo‘lgan ushbu tizim kriptovalyutaga xos kiber tahdidlar kuchayganidan dalolat beradi.
Ushbu kashfiyot barcha kripto foydalanuvchilarini xavfsizlik choralarini zudlik bilan qayta ko‘rib chiqishga undashi kerak.
📌 Asosiy xulosa:
Kasperskiyning kriptovalyutani nishonga oluvchi zararli dasturiy ta’minotni aniqlagani apparat hamyonlari va ko‘p bosqichli autentifikatsiyaning muhimligini ta’kidlaydi.
#Security #Malware #KriptoOgohlantirish
#BinanceAlphaOgohlantirishi
2026-yil 22-iyulda Kasperskiy kriptovalyuta investorlarini nishonga oluvchi, tranzaksiyalarni qo‘lga kiritib, maxfiy kalitlarni o‘g‘irlashi mumkin bo‘lgan yangi zararli dasturiy ta’minot tizimini aniqladi.
Issiq va sovuq hamyonlarga o‘rnashib olishi mumkin bo‘lgan ushbu tizim kriptovalyutaga xos kiber tahdidlar kuchayganidan dalolat beradi.
Ushbu kashfiyot barcha kripto foydalanuvchilarini xavfsizlik choralarini zudlik bilan qayta ko‘rib chiqishga undashi kerak.
📌 Asosiy xulosa:
Kasperskiyning kriptovalyutani nishonga oluvchi zararli dasturiy ta’minotni aniqlagani apparat hamyonlari va ko‘p bosqichli autentifikatsiyaning muhimligini ta’kidlaydi.
#Security #Malware #KriptoOgohlantirish
#BinanceAlphaOgohlantirishi
17
·
--
Kripto foydalanuvchilari Windows zararli dasturi hujumiga uchramoqda.
Microsoft kripto foydalanuvchilarini Windows’da tarqalayotgan klipbordni o‘g‘irlovchi zararli dastur kampaniyasi haqida ogohlantirdi
Bu zararli dastur USB orqali tarqalishi va kriptohamyon manzillarini kuzatishi mumkin, bu esa kripto egalari uchun jiddiy xavf tug‘diradi. Shuningdek, u trafikni Tor orqali yo‘naltirib, kuzatishni qiyinlashtiradi. Treyderlar jamoat kompyuterlaridan foydalanganda yoki tashqi qurilmalarni ulaganda ehtiyot bo‘lishlari kerak.
#Crypto #Malware #CyberSecurity #Windows
Kripto foydalanuvchilari Windows zararli dasturi hujumiga uchramoqda.
Microsoft kripto foydalanuvchilarini Windows’da tarqalayotgan klipbordni o‘g‘irlovchi zararli dastur kampaniyasi haqida ogohlantirdi
Bu zararli dastur USB orqali tarqalishi va kriptohamyon manzillarini kuzatishi mumkin, bu esa kripto egalari uchun jiddiy xavf tug‘diradi. Shuningdek, u trafikni Tor orqali yo‘naltirib, kuzatishni qiyinlashtiradi. Treyderlar jamoat kompyuterlaridan foydalanganda yoki tashqi qurilmalarni ulaganda ehtiyot bo‘lishlari kerak.
#Crypto #Malware #CyberSecurity #Windows
Microsoft kripto foydalanuvchilarini Windows’da tarqalayotgan klipbordni o‘g‘irlovchi zararli dastur kampaniyasi haqida ogohlantirdi
Bu zararli dastur USB orqali tarqalishi va kriptohamyon manzillarini kuzatishi mumkin, bu esa kripto egalari uchun jiddiy xavf tug‘diradi. Shuningdek, u trafikni Tor orqali yo‘naltirib, kuzatishni qiyinlashtiradi. Treyderlar jamoat kompyuterlaridan foydalanganda yoki tashqi qurilmalarni ulaganda ehtiyot bo‘lishlari kerak.
#Crypto #Malware #CyberSecurity #Windows
91
Hushyor bo‘ling!
Shimoliy Koreya bilan bog‘liq yangi zararli reklama kampaniyasi kriptovalyutani o‘g‘irlaydigan zararli dasturlarni tarqatish uchun soxta dasturiy ta’minot yangilanishi oynalaridan foydalanmoqda. Foydalanuvchilar internetni ko‘rayotganda kutilmaganda paydo bo‘ladigan tizim yangilanishi so‘rovlariga ehtiyot bo‘lishlari kerak.
#CyberSecurity #Malware
Hushyor bo‘ling!
Shimoliy Koreya bilan bog‘liq yangi zararli reklama kampaniyasi kriptovalyutani o‘g‘irlaydigan zararli dasturlarni tarqatish uchun soxta dasturiy ta’minot yangilanishi oynalaridan foydalanmoqda. Foydalanuvchilar internetni ko‘rayotganda kutilmaganda paydo bo‘ladigan tizim yangilanishi so‘rovlariga ehtiyot bo‘lishlari kerak.
#CyberSecurity #Malware
Shimoliy Koreya bilan bog‘liq yangi zararli reklama kampaniyasi kriptovalyutani o‘g‘irlaydigan zararli dasturlarni tarqatish uchun soxta dasturiy ta’minot yangilanishi oynalaridan foydalanmoqda. Foydalanuvchilar internetni ko‘rayotganda kutilmaganda paydo bo‘ladigan tizim yangilanishi so‘rovlariga ehtiyot bo‘lishlari kerak.
#CyberSecurity #Malware
16
⚠️ Ogohlantiring: yangi zararli dastur Mac foydalanuvchilaridan ma’lumot o‘g‘irlashni nishonga olmoqda
Group-IB kiberxavfsizlik tadqiqotchilari ClickLock Stealer nomi bilan tanilgan, Mac qurilmalarini nishonga oluvchi yangi zararli dasturni aniqlashdi. Ushbu zararli dastur Mac’ni bloklab qo‘yadi va kirish parolini so‘raydi, o‘zini esa foydalanuvchi ma’lumotlarini o‘g‘irlash uchun qonuniy kirish oynasidek ko‘rsatadi. Bu xabar xavfsizlik xabardorligini oshirish uchun muhim.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #DataSecurity #ClickLockStealer
🔗 Manba: https://www.macworld.com/article/3193904/new-mac-malware-pretends-to-be-a-login-box-to-steal-your-data.html
⚠️ Ogohlantiring: yangi zararli dastur Mac foydalanuvchilaridan ma’lumot o‘g‘irlashni nishonga olmoqda
Group-IB kiberxavfsizlik tadqiqotchilari ClickLock Stealer nomi bilan tanilgan, Mac qurilmalarini nishonga oluvchi yangi zararli dasturni aniqlashdi. Ushbu zararli dastur Mac’ni bloklab qo‘yadi va kirish parolini so‘raydi, o‘zini esa foydalanuvchi ma’lumotlarini o‘g‘irlash uchun qonuniy kirish oynasidek ko‘rsatadi. Bu xabar xavfsizlik xabardorligini oshirish uchun muhim.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #DataSecurity #ClickLockStealer
🔗 Manba: https://www.macworld.com/article/3193904/new-mac-malware-pretends-to-be-a-login-box-to-steal-your-data.html
Group-IB kiberxavfsizlik tadqiqotchilari ClickLock Stealer nomi bilan tanilgan, Mac qurilmalarini nishonga oluvchi yangi zararli dasturni aniqlashdi. Ushbu zararli dastur Mac’ni bloklab qo‘yadi va kirish parolini so‘raydi, o‘zini esa foydalanuvchi ma’lumotlarini o‘g‘irlash uchun qonuniy kirish oynasidek ko‘rsatadi. Bu xabar xavfsizlik xabardorligini oshirish uchun muhim.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Malware #MacOS #Cybersecurity #DataSecurity #ClickLockStealer
🔗 Manba: https://www.macworld.com/article/3193904/new-mac-malware-pretends-to-be-a-login-box-to-steal-your-data.html
15

·
--
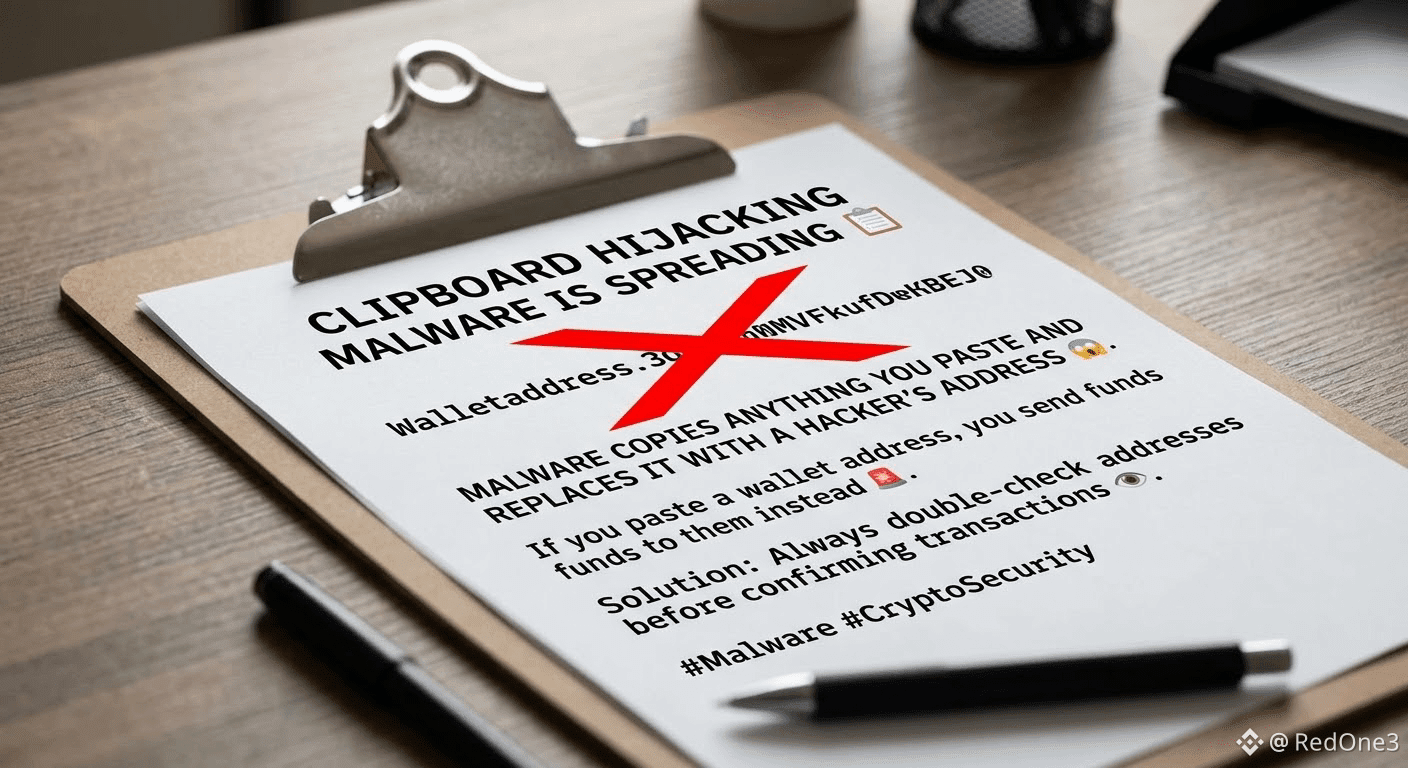
Almashuv buferini egallab oluvchi zararli dastur tarqalmoqda 📋
Zararli dastur nusxa ko‘chirgan har qanday narsangizni joylashtirganingizda, uni xaker manzili bilan almashtiradi 😱
Agar hamyon manzilini joylashtirsangiz, mablag‘ni ularga yuborasiz 🚨
Yechim: Tranzaksiyalarni tasdiqlashdan oldin manzillarni doimo qayta tekshiring 👁️
#SAFU
#Malware #CryptoSecurity #StayVigilant .
Almashuv buferini egallab oluvchi zararli dastur tarqalmoqda 📋
Zararli dastur nusxa ko‘chirgan har qanday narsangizni joylashtirganingizda, uni xaker manzili bilan almashtiradi 😱
Agar hamyon manzilini joylashtirsangiz, mablag‘ni ularga yuborasiz 🚨
Yechim: Tranzaksiyalarni tasdiqlashdan oldin manzillarni doimo qayta tekshiring 👁️
#SAFU
#Malware #CryptoSecurity #StayVigilant .
Zararli dastur nusxa ko‘chirgan har qanday narsangizni joylashtirganingizda, uni xaker manzili bilan almashtiradi 😱
Agar hamyon manzilini joylashtirsangiz, mablag‘ni ularga yuborasiz 🚨
Yechim: Tranzaksiyalarni tasdiqlashdan oldin manzillarni doimo qayta tekshiring 👁️
#SAFU
#Malware #CryptoSecurity #StayVigilant .
225
⚠️ Yashirin qolish uchun sun’iy intellekt modellaridan foydalanadigan zararli dasturlar aniqlandi
Xavfsizlik tadqiqotchilari Grok kabi sun’iy intellekt modellari imkoniyatlaridan foydalanib, zararlangan kompyuterlarda yashirin qolish va mustahkam o‘rnashib olish mexanizmlarini kuchaytiradigan zararli dasturlarni aniqladilar. Bu dasturlar parollar, cookie fayllari va API kalitlari kabi maxfiy ma’lumotlarni o‘g‘irlashga qaratilgan.
━━━━━━━━━━━━━━
📊 Ta’sir darajasi: 📊 O‘rtacha
🏷️ BOSHQA
#CyberSecurity #AI #Malware #TechNews #DataProtection
📰 Manba: foxnews.com
⚠️ Yashirin qolish uchun sun’iy intellekt modellaridan foydalanadigan zararli dasturlar aniqlandi
Xavfsizlik tadqiqotchilari Grok kabi sun’iy intellekt modellari imkoniyatlaridan foydalanib, zararlangan kompyuterlarda yashirin qolish va mustahkam o‘rnashib olish mexanizmlarini kuchaytiradigan zararli dasturlarni aniqladilar. Bu dasturlar parollar, cookie fayllari va API kalitlari kabi maxfiy ma’lumotlarni o‘g‘irlashga qaratilgan.
━━━━━━━━━━━━━━
📊 Ta’sir darajasi: 📊 O‘rtacha
🏷️ BOSHQA
#CyberSecurity #AI #Malware #TechNews #DataProtection
📰 Manba: foxnews.com
Xavfsizlik tadqiqotchilari Grok kabi sun’iy intellekt modellari imkoniyatlaridan foydalanib, zararlangan kompyuterlarda yashirin qolish va mustahkam o‘rnashib olish mexanizmlarini kuchaytiradigan zararli dasturlarni aniqladilar. Bu dasturlar parollar, cookie fayllari va API kalitlari kabi maxfiy ma’lumotlarni o‘g‘irlashga qaratilgan.
━━━━━━━━━━━━━━
📊 Ta’sir darajasi: 📊 O‘rtacha
🏷️ BOSHQA
#CyberSecurity #AI #Malware #TechNews #DataProtection
📰 Manba: foxnews.com
45
🚨 Xavfsizlik ogohlantirishi: ChatGPT’dagi maxsus GPT’lardan zararli dasturlarni tarqatish uchun foydalanilmoqda
Xavfsizlik hisobotlarida tahdid ishtirokchilari ChatGPT’dagi maxsus GPT’lar funksiyasidan foydalanib, o‘zlarini qonuniy xizmatlar sifatida ko‘rsatgani va foydalanuvchilarni zararli saytlarga yo‘naltirgani aniqlandi. Ushbu kampaniyalar ijtimoiy muhandislik usullaridan foydalanib, qurbonlarni zararli fayllarni yuklab olishga ishontirish orqali masofadan kirish troyanlarini (RAT) tarqatishni maqsad qilgan.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Cybersecurity #AI #Malware #ChatGPT #SecurityAlert
📰 Manba: thehackernews.com
🚨 Xavfsizlik ogohlantirishi: ChatGPT’dagi maxsus GPT’lardan zararli dasturlarni tarqatish uchun foydalanilmoqda
Xavfsizlik hisobotlarida tahdid ishtirokchilari ChatGPT’dagi maxsus GPT’lar funksiyasidan foydalanib, o‘zlarini qonuniy xizmatlar sifatida ko‘rsatgani va foydalanuvchilarni zararli saytlarga yo‘naltirgani aniqlandi. Ushbu kampaniyalar ijtimoiy muhandislik usullaridan foydalanib, qurbonlarni zararli fayllarni yuklab olishga ishontirish orqali masofadan kirish troyanlarini (RAT) tarqatishni maqsad qilgan.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Cybersecurity #AI #Malware #ChatGPT #SecurityAlert
📰 Manba: thehackernews.com
Xavfsizlik hisobotlarida tahdid ishtirokchilari ChatGPT’dagi maxsus GPT’lar funksiyasidan foydalanib, o‘zlarini qonuniy xizmatlar sifatida ko‘rsatgani va foydalanuvchilarni zararli saytlarga yo‘naltirgani aniqlandi. Ushbu kampaniyalar ijtimoiy muhandislik usullaridan foydalanib, qurbonlarni zararli fayllarni yuklab olishga ishontirish orqali masofadan kirish troyanlarini (RAT) tarqatishni maqsad qilgan.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#Cybersecurity #AI #Malware #ChatGPT #SecurityAlert
📰 Manba: thehackernews.com
13

Tarjimani ko‘rish
Cảnh báo: Malware macOS mới nhắm mục tiêu Telegram và ví tiền điện tử
- Theo SlowMist, một loại malware mới trên macOS đang đe dọa người dùng.
- Mã độc này được thiết kế để đánh cắp thông tin đăng nhập, từ đó chiếm quyền điều khiển các phiên Telegram của nạn nhân.
- Ngoài ra, nó còn có khả năng giải mã ví tiền điện tử hoặc lừa người dùng nhập cụm từ khôi phục ví thông qua các ứng dụng giả mạo.
- Người dùng macOS cần đặc biệt cảnh giác và thực hiện các biện pháp bảo mật cần thiết để bảo vệ tài sản crypto của mình.
#BinanceSquare #CryptoNews #Security #Malware #Telegram MacOS
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
Cảnh báo: Malware macOS mới nhắm mục tiêu Telegram và ví tiền điện tử
- Theo SlowMist, một loại malware mới trên macOS đang đe dọa người dùng.
- Mã độc này được thiết kế để đánh cắp thông tin đăng nhập, từ đó chiếm quyền điều khiển các phiên Telegram của nạn nhân.
- Ngoài ra, nó còn có khả năng giải mã ví tiền điện tử hoặc lừa người dùng nhập cụm từ khôi phục ví thông qua các ứng dụng giả mạo.
- Người dùng macOS cần đặc biệt cảnh giác và thực hiện các biện pháp bảo mật cần thiết để bảo vệ tài sản crypto của mình.
#BinanceSquare #CryptoNews #Security #Malware #Telegram MacOS
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
- Theo SlowMist, một loại malware mới trên macOS đang đe dọa người dùng.
- Mã độc này được thiết kế để đánh cắp thông tin đăng nhập, từ đó chiếm quyền điều khiển các phiên Telegram của nạn nhân.
- Ngoài ra, nó còn có khả năng giải mã ví tiền điện tử hoặc lừa người dùng nhập cụm từ khôi phục ví thông qua các ứng dụng giả mạo.
- Người dùng macOS cần đặc biệt cảnh giác và thực hiện các biện pháp bảo mật cần thiết để bảo vệ tài sản crypto của mình.
#BinanceSquare #CryptoNews #Security #Malware #Telegram MacOS
$btc $eth
vlikevn Titanbot
Nguồn: CoinTelegraph
84
🚨 Kriptovalyutalarni o‘g‘irlash uchun Steam o‘yinlaridan foydalangan xaker qo‘lga olindi!
Federal politsiya Steam platformasida minglab jabrlanuvchilarni nishonga olgan zararli dasturlarni o‘z ichiga olgan soxta o‘yinlarni tarqatishda ayblangan talabani qo‘lga oldi. Xaker ayrim jabrlanuvchilarning kriptovalyutalarini hamyonlaridan o‘g‘irlashga muvaffaq bo‘lgan. Bu hodisa zararli dasturlar niqoblanib yashirinishining xatarlarini yana bir bor ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#CryptoSecurity #Cybercrime #SteamScam #FBI #ZararliDastur
🔗 Manba: https://techcrunch.com/2026/07/17/fbi-arrests-man-accused-of-using-steam-games-to-drain-victims-crypto-wallets/
🚨 Kriptovalyutalarni o‘g‘irlash uchun Steam o‘yinlaridan foydalangan xaker qo‘lga olindi!
Federal politsiya Steam platformasida minglab jabrlanuvchilarni nishonga olgan zararli dasturlarni o‘z ichiga olgan soxta o‘yinlarni tarqatishda ayblangan talabani qo‘lga oldi. Xaker ayrim jabrlanuvchilarning kriptovalyutalarini hamyonlaridan o‘g‘irlashga muvaffaq bo‘lgan. Bu hodisa zararli dasturlar niqoblanib yashirinishining xatarlarini yana bir bor ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#CryptoSecurity #Cybercrime #SteamScam #FBI #ZararliDastur
🔗 Manba: https://techcrunch.com/2026/07/17/fbi-arrests-man-accused-of-using-steam-games-to-drain-victims-crypto-wallets/
Federal politsiya Steam platformasida minglab jabrlanuvchilarni nishonga olgan zararli dasturlarni o‘z ichiga olgan soxta o‘yinlarni tarqatishda ayblangan talabani qo‘lga oldi. Xaker ayrim jabrlanuvchilarning kriptovalyutalarini hamyonlaridan o‘g‘irlashga muvaffaq bo‘lgan. Bu hodisa zararli dasturlar niqoblanib yashirinishining xatarlarini yana bir bor ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’siri: 📈 Yuqori
🏷️ BOSHQA
#CryptoSecurity #Cybercrime #SteamScam #FBI #ZararliDastur
🔗 Manba: https://techcrunch.com/2026/07/17/fbi-arrests-man-accused-of-using-steam-games-to-drain-victims-crypto-wallets/
27
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
621,070 marta koʻrilgan
3,012 muhokama qilmoqda
2
#BTCRebounds80K
134,968 marta koʻrilgan
1,313 muhokama qilmoqda
3
#Binance98PercentReplenished
70,128 marta koʻrilgan
910 muhokama qilmoqda
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
7,978 marta koʻrilgan
145 muhokama qilmoqda
5
#USMidterms-WhatAreMarketsExpecting?
445,850 marta koʻrilgan
2,393 muhokama qilmoqda
6
#US10YearTreasuryYieldFallsTo4.845%
23 marta koʻrilgan
18 muhokama qilmoqda
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
10 marta koʻrilgan
4 muhokama qilmoqda
8
#AsianChipStocksRetreat
561 marta koʻrilgan
28 muhokama qilmoqda
9
#USOctoberNFP-AreRateCutsStillPossible
444,979 marta koʻrilgan
3,064 muhokama qilmoqda
10
#TRUMPFalls18.1%In24HoursToRecordLow
7,312 marta koʻrilgan
73 muhokama qilmoqda