


Ключові висновки
Фішинг походить від англійського дієслова «ловити рибу» і є різновидом кібератаки, коли шахраї «виловлюють» конфіденційну особисту інформацію, видаючи себе за особу чи авторитетну компанію, якій ви довіряєте.
Найпоширеніші тактики фішингу включають видавання себе за іншу особу, використання нецензурної або погрозливої лексики та надсилання небезпечних посилань.
Зловмисники часто змінюють особу відправника, щоб створити враження, що їх електронний лист надходить із надійного джерела.
Якщо у вас виникли сумніви щодо законності електронного листа, який нібито надіслано від Binance, зверніться до служби підтримки клієнтів Binance та надайте їм файл EML електронного листа разом із відповідними знімками екрана.
Ваш обліковий запис Binance може бути об’єктом спроб фішингу. Дізнайтеся, як захистити свої криптокошти за допомогою нашого вичерпного посібника.
Навички, необхідні для злому системи безпеки Binance, недоступні звичайному хакеру, але вони мають інструменти, щоб обманом змусити вас надати ім’я користувача, пароль і код двофакторної автентифікації (2FA).
Навіщо зламувати надзахищений сейф, коли можна просто переконати його власника віддати вам ключі? Це основний принцип фішингу: використання людських помилок і емоцій.
Продовжуйте читати, щоб дізнатися більше про фішинг, як працює це шахрайство та як захистити свої монети від найпоширеніших методів фішингу.
Що таке фішинг і як він працює?
Фішинг походить від англійського дієслова «ловити рибу» і є поширеним типом кібератак, коли шахраї «виловлюють» конфіденційну особисту інформацію, видаючи себе за відому особу чи компанію, якій ви довіряєте, наприклад Binance. Найпоширенішою тактикою фішингу є надсилання електронних листів: ці приховані повідомлення легко писати, і для деяких вони дуже схожі на свої законні аналоги.
Це метод, який здається простим, але він працює: більшість кібератак починаються з фішингового електронного листа. Дослідження, проведене компанією з безпеки електронної пошти Valimail, показало, що щодня надсилається понад три мільярди повідомлень, які видають себе за особу чи компанію, що становить 1% від кількості електронних листів у розповсюдженні.
Знання того, як визначити та уникнути фішингових електронних листів, є життєво важливим для захисту ваших криптовалют та особистої інформації. Давайте спочатку розглянемо кілька типових прикладів.
Три приклади фішингових електронних листів
У наступних абзацах коротко описано тактику, яку використовують шахраї для надсилання фішингових електронних листів: видавання себе за іншу особу, настирлива або погрозлива лексика, небезпечні посилання... Ми також включили кілька прикладів із реального життя, щоб допомогти вам краще зрозуміти кожну техніку.
1. Крадіжка особистих даних
Крадіжка особистих даних — це тактика, яка передбачає створення підроблених імен доменів і відправників, які нагадують офіційні імена, щоб ввести в оману одержувача. Мета полягає в тому, щоб змусити їх подумати, що електронний лист є законним, оскільки частина адреси відправника виглядає надійною, наприклад «binance.com».
Ось приклад із реального життя, коли шахраї використовували адресу «do-not-reply@ses.binance.com», яка виглядає офіційною, доки ви не помітите зайве «ses» в адресі відправника перед «binance.com».

2. Настійна або погрозлива мова
Фішингові електронні листи часто викликають у одержувача відчуття терміновості, страху чи цікавості, щоб маніпулювати їхніми емоціями та вжити негайних дій. Наприклад, він може змусити вас повірити, що з вашого облікового запису було здійснено несподіване зняття коштів, змусивши вас «скинути» свій пароль, хоча насправді ви збираєтеся відкрити його шахраю.
Ось приклад фішингового електронного листа, у якому стверджується, що користувач несподівано зняв кошти: зверніть увагу на тон розділу в рамці, який навмисно написаний таким чином, щоб заплутати та налякати одержувача такими фразами, як «заблокувати ваш обліковий запис» і «захистити всі свої кошти».

3. Небезпечні посилання та підроблені вкладення
Фішингові електронні листи зазвичай містять посилання на підроблені веб-сайти, схожі на їхні законні аналоги. Вони також можуть містити вкладення, як-от PDF-файли, виконувані файли або перероблені програми, які містять сценарії чи зловмисне програмне забезпечення. Відкриття цих вкладень може надати хакерам несанкціонований доступ до ваших пристроїв, дозволити їм викрасти конфіденційну інформацію або навіть переказати кошти без вашої згоди.
Ось приклад фішингового електронного листа, що містить зловмисне посилання: натискання [Підтвердити електронну адресу] призводить до підробленої сторінки входу в Binance, яка пропонує ввести ім’я користувача та пароль. Потім це може дозволити шахраям відновити дані користувачів Інтернету, щоб перепродати їх або викрасти їхні облікові записи та кошти.

Чотири способи розкрити спробу фішингу
Тепер, коли ми показали вам кілька прикладів фішингових електронних листів, давайте обговоримо кілька способів їх ідентифікації
1. Binance Verify
Ви отримали підозрілий електронний лист від Binance? Перш за все, перевірте адресу відправника на Binance Verify: якщо інструмент показує вам «Неперевірене джерело», це означає, що цей електронний лист, ймовірно, небезпечний.

Навіть якщо адреса джерела підтверджена Binance Verify, це може бути видавання себе за іншу особу: як пояснювалося раніше, ця тактика зазвичай використовується шахраями, щоб зробити свої повідомлення легітимними. Вони використовують доменні імена, дуже схожі на їхні законні аналоги, або підроблені заголовки в полях «Відповідь» або «Зворотній шлях».
Крім адрес відправників, Binance Verify також може перевірити будь-які облікові записи в соціальних мережах і посилання на веб-сайти, які містить сумнівний електронний лист.
Акаунти в соціальних мережах
Якщо в отриманому електронному листі вас запрошують зв’язатися зі «співробітником Binance» в соціальних мережах (наприклад, Telegram, Facebook або WeChat), спробуйте перевірити його ім’я користувача на Binance Verify.
На зображенні нижче показано екран, який з’являється, коли ім’я користувача облікового запису Binance справжнє. Пам’ятайте, що злочинці часто видають себе за співробітників компанії: Binance Verify — це лише один із багатьох способів перевірити особу.

Посилання на сайт
Будьте обережні, натискаючи посилання на веб-сайти в електронних листах. Щоб підтвердити URL-адресу Binance, клацніть її правою кнопкою миші та виберіть «Копіювати посилання», а потім вставте її в Binance Verify, щоб перевірити автентичність веб-сайту. На зображенні нижче показано екран, який з’являється, коли Binance Verify визначає, що веб-сайт є офіційним доменом Binance.

2. Код антифішинг
Ми настійно рекомендуємо вам налаштувати антифішинговий код, якщо ви ще цього не зробили. Це проста процедура, яка займає лише кілька хвилин, і після цього в кожному електронному листі, надісланому від Binance, згадуватиметься унікальна комбінація цифр і літер, яку ви визначили.
Ось так виглядає електронний лист від Binance з антифішинговим кодом і без нього: будьте обережні з електронними листами, нібито від Binance, які не містять вашого антифішингового коду.

3. Перевірка файлу EML
Завантажте електронний лист як файл EML, щоб отримати додаткову приховану інформацію для перевірки. Хоча цей метод більш технічний, він дуже ефективний у виявленні спроб фішингу.
SPF/DMARC/DKIM
Наприклад, ви можете відкрити файл і виконати перевірку SPF/DMARC/DKIM. Якщо всі або деякі з перевірок не вдаються (наприклад, у перевірці зазначено «dkim=fail»), швидше за все, електронний лист надійшов із неавторизованого джерела.

Репутація IP-адреси
У файлі EML ви також можете знайти IP-адресу та порівняти її з адресами, про які повідомляється про незаконну діяльність. Просто скопіюйте та вставте адресу в засіб перевірки репутації IP, наприклад abuseipdb або virustotal. Примітка: ці бази даних іноді не містять інформації, якщо перевірена IP-адреса надто нова. Завжди зверніться до кількох джерел, перш ніж робити власні висновки.

4. Зверніться в службу підтримки клієнтів Binance
Якщо у вас виникли сумніви щодо отриманого електронного листа, рекомендуємо зв’язатися зі службою підтримки клієнтів Binance, надавши знімки екрана та файл EML. З усіх методів, описаних у цьому посібнику, цей справді надійний: щойно ви отримаєте свій файл, наша досвідчена команда з фішингу допоможе вам перевірити автентичність електронного листа.
Щоб завантажити файл EML, виконайте дії, описані в параграфі нижче.
Завантаження файлу EML
Давайте подивимося, як завантажити вміст електронної пошти як файл EML із Gmail і Outlook.
Gmail
Відкрийте електронний лист, який потрібно завантажити у форматі EML. Натисніть три крапки у верхньому правому куті листа.
У спадному меню виберіть «Завантажити повідомлення».

Outlook
Відкрийте електронний лист, який потрібно завантажити у форматі EML. Натисніть три крапки у верхньому правому куті листа.
У спадному меню виберіть «Завантажити».
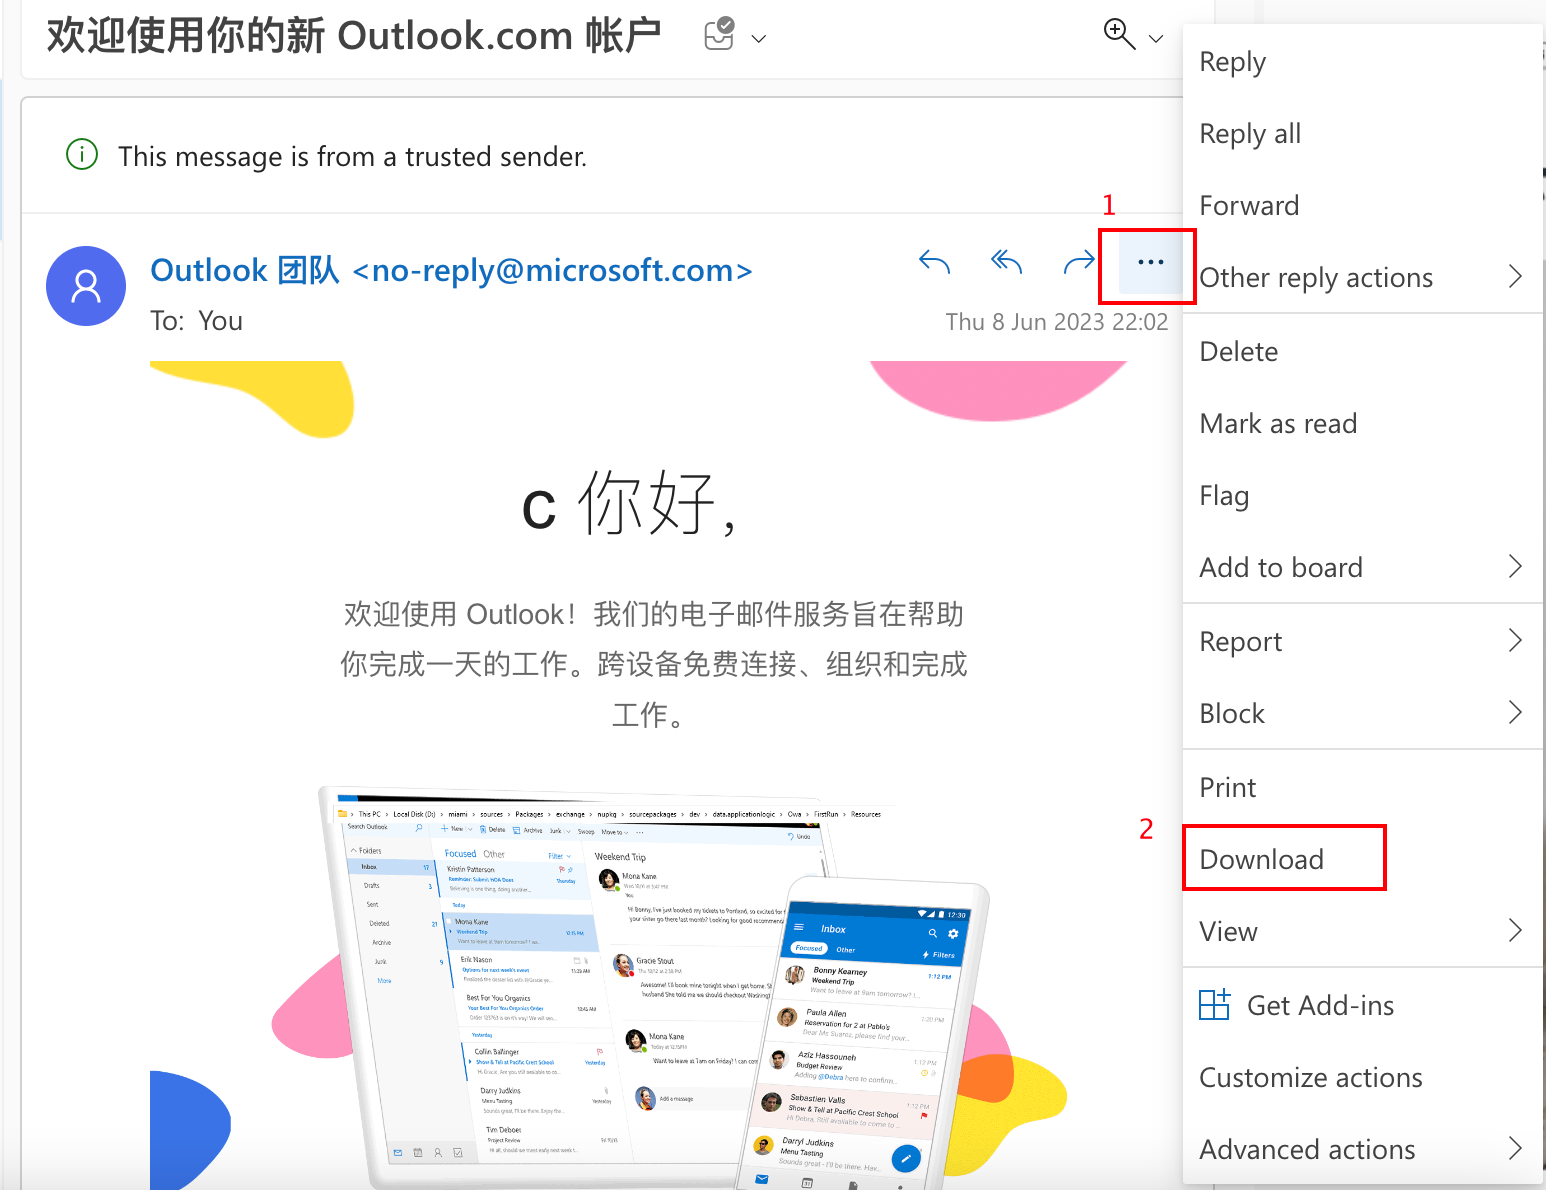
Після завантаження електронного листа клацніть файл EML правою кнопкою миші та виберіть [Відкрити за допомогою], а потім [Інше]. Потім виберіть TextEdit у macOS або Notepad(++) у Windows.

Як уникнути спроб фішингу?
Будьте пильні проти спроб фішингу та дізнайтеся, як захистити свої кошти вже сьогодні, щоб уникнути катастрофи в майбутньому. Ось короткий підсумок найкращих практик, які слід застосувати:
Налаштуйте свій антифішинговий код за допомогою цього посібника.
Перш за все, знайдіть будь-яку електронну адресу, URL-адресу або будь-яке ім’я користувача «Binance» на Binance Verify.
Не натискайте на сумнівні посилання: ви можете випадково встановити шкідливе програмне забезпечення на свій пристрій або отримати доступ до підробленого сайту, створеного для збору вашої конфіденційної інформації.
Не розголошуйте будь-яку особисту інформацію незнайомцям, включаючи дані для входу, номери телефонів, банківські рахунки, фрази відновлення гаманця або особисті ключі.
Увімкніть двофакторну автентифікацію (2FA): якщо інформацію вашого облікового запису викрадено, 2FA може ускладнити шахраям захопити ваш обліковий запис.
Взаємодійте лише з законними компаніями під час діяльності та будьте обережні із запрошеннями до «безкоштовних змагань» або «airdrops», отриманих електронною поштою.
Якщо ви все ще сумніваєтеся щодо електронного листа, зверніться по допомогу до служби підтримки клієнтів Binance: ми з радістю перевіримо для вас файл EML.
Для отримання додаткової інформації
Сьогоднішній випадок: антифішингові коди та як захистити себе
Будьте в безпеці: що робити, якщо ваш обліковий запис зламано?
Як захистити свої криптовалюти від SMS-спуфінгу?
Торгуйте де завгодно за допомогою програми Binance для мобільної торгівлі криптовалютами (iOS/Android)
Знайдіть нас на:
Instagram: https://www.instagram.com/binancefrench
Твіттер: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
Попередження про ризик: ціни на цифрові активи піддаються високому ринковому ризику та коливанню цін. Вартість ваших інвестицій може як падати, так і зростати, і ви можете не повернути вкладену суму. Ви несете повну відповідальність за свої інвестиційні рішення, і Binance не несе відповідальності за будь-які збитки, які ви можете понести. Минулі показники не є надійним показником майбутніх результатів. Ви повинні інвестувати лише в продукти, з якими ви знайомі та ризики яких ви розумієте. Ви повинні ретельно розглянути свій інвестиційний досвід, фінансову ситуацію, інвестиційні цілі та толерантність до ризику та проконсультуватися з незалежним фінансовим консультантом, перш ніж робити будь-які інвестиції. Це не є інвестиційною порадою, а також спонуканням чи рекомендацією торгувати будь-якими цифровими активами. Для отримання додаткової інформації перегляньте наші Умови використання та Попередження про ризики.