


Ключові моменти, які слід пам’ятати
Походить від англійського дієслова «to fish», що означає «ловити», фішинг (або «риболовля» французькою) – це тип кібернападу, коли шахраї «ловлять» чутливу особисту інформацію, вдаючись до особи або компанії, якій ви довіряєте.
Найпоширеніші тактики фішингу включають викрадення особистості, використання термінової або загрозливої мови та відправлення небезпечних посилань.
Зловмисники часто змінюють особу відправника, щоб створити враження, що їх електронний лист походить з надійного джерела.
У разі сумнівів щодо законності електронного листа, який нібито надіслали з Binance, зв’яжіться зі службою підтримки клієнтів Binance та надішліть їм файл EML електронного листа та відповідні скріншоти.
Ваш обліковий запис Binance може бути ціллю спроб фішингу. Дізнайтеся, як захистити свої криптовалюти за допомогою нашого повного посібника.
Навички, необхідні для зламу системи безпеки Binance, не доступні середньостатистичним хакерам, але вони мають інструменти, щоб хитрістю змусити вас розкрити своє ім'я користувача, пароль та код двофакторної аутентифікації (A2F).
Чому варто витрачати сили на злам надзвичайно захищеного сейфа, якщо достатньо переконати його власника віддати вам ключі? Це основний принцип фішингу: експлуатувати людські помилки та емоції.
Продовжуйте читати, щоб дізнатися більше про фішинг, зрозуміти, як працює ця афера, і навчитися захищати свої криптовалюти від найбільш поширених технік фішингу.
Що таке фішинг і як це працює?
Походить від англійського дієслова «to fish», що означає «ловити», фішинг (або «риболовля» французькою) – це поширений тип кібернападу, коли шахраї «ловлять» чутливу особисту інформацію, вдаючись до особи або компанії, яким ви довіряєте, наприклад, Binance. Найпоширенішою тактикою фішингу є надсилання електронних листів: ці підступні повідомлення легко написати, і деякі з них дуже схожі на свої легітимні відповідники.
Це простий на вигляд, але ефективний метод: більшість кібернападів починаються з електронного листа фішингу. Дослідження, проведене компанією Valimail, фахівцем зі безпеки електронної пошти, виявило, що щоденно надсилається понад три мільярди повідомлень, що крадуть особистість людини чи компанії, що становить 1% від загальної кількості електронних листів.
Вміння ідентифікувати та не потрапляти в пастку електронних листів фішингу є життєво важливими для захисту ваших криптовалют і особистої інформації. Давайте спочатку розглянемо кілька поширених прикладів.
Три приклади електронних листів фішингу
Наступні абзаци коротко представляють тактики, які використовують шахраї для відправки своїх електронних листів фішингу: викрадення особистості, термінова або загрозлива мова, небезпечні посилання… Ми також включили кілька прикладів з реального життя, щоб допомогти вам краще зрозуміти кожну техніку.
1. Викрадення особистості
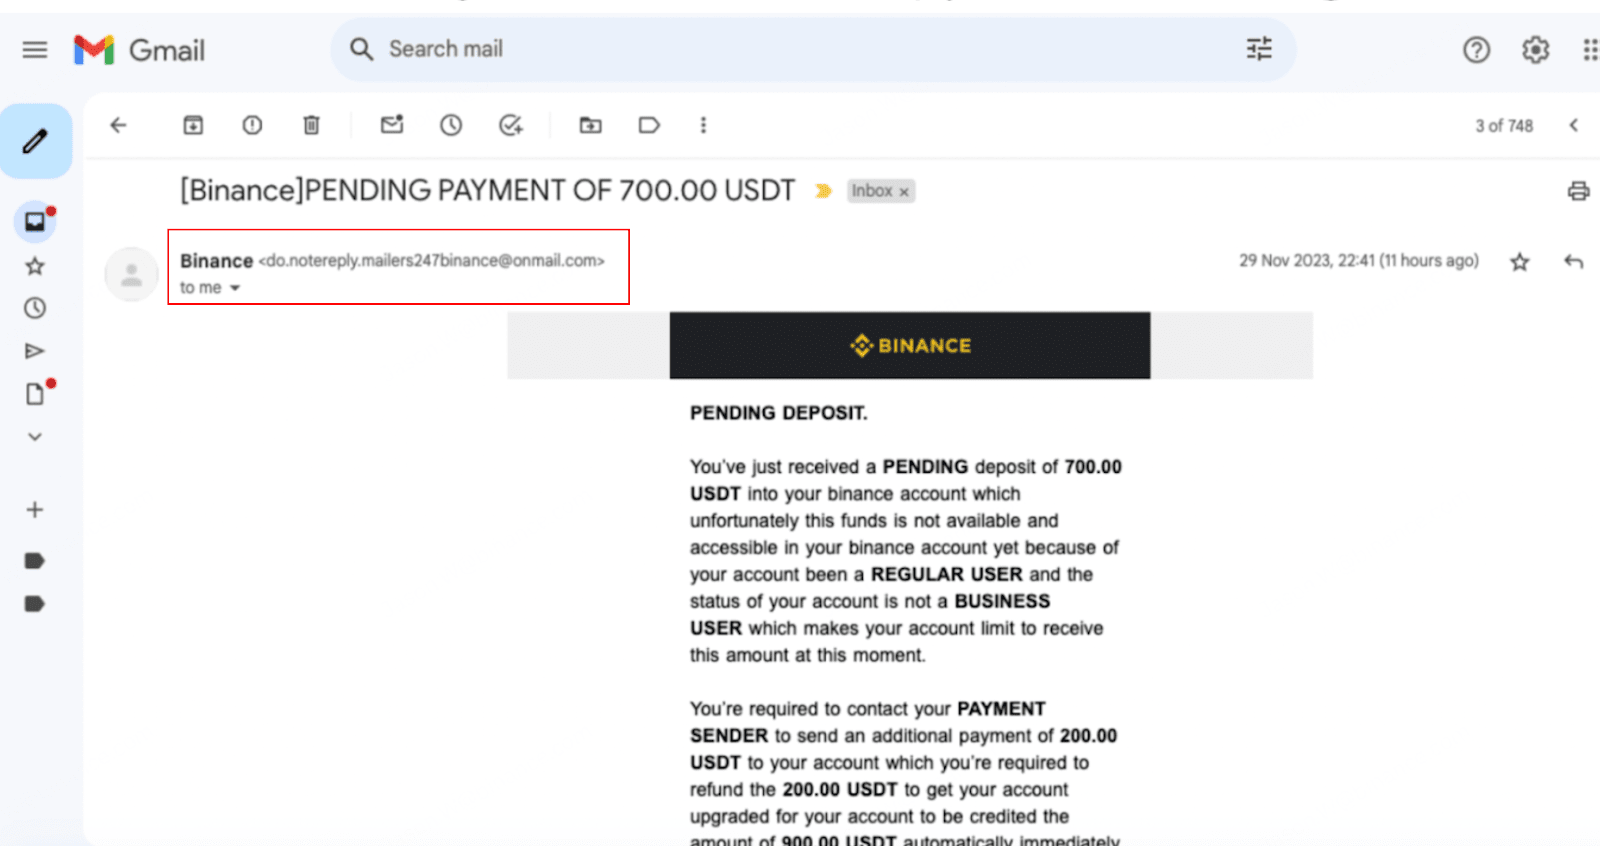
Викрадення особистості – це тактика, яка полягає в створенні фальшивих доменних імен і адрес відправників, схожих на офіційні назви, щоб обманути отримувача. Мета полягає в тому, щоб змусити його повірити, що електронний лист є легітимним, оскільки частина адреси відправника виглядає надійно, наприклад «binance.com».
Ось приклад з реального життя, коли шахраї використовували адресу «do.notereply.mailers247binance@onmail.com», яка виглядає офіційно, поки не помітиш зайве «onmail» в адресі.
2. Термінова або загрозлива мова
Електронні листи фішингу часто створюють відчуття терміновості, страху або цікавості у отримувача, щоб маніпулювати його емоціями та змусити його вжити термінових заходів. Це може спонукати вас повірити, що несподіване зняття коштів було здійснене з вашого рахунку, змушуючи вас «скинути» пароль, тоді як насправді ви намагаєтеся розкрити його шахраю.
Ось приклад електронного листа фішингу, який стверджує, що користувач здійснив несподіване зняття коштів: зверніть увагу на тон обрамленої секції, яка навмисно написана так, щоб потривожити і налякати отримувача такими словами, як «блокувати ваш обліковий запис» і «захистити всі ваші кошти».

3. Небезпечні посилання та фальшиві вкладення
Електронні листи фішингу зазвичай містять посилання, які ведуть на фальшиві веб-сайти, схожі на їх легітимні відповідники. Вони також можуть включати вкладення, такі як PDF-файли, виконувані файли або перепаковані додатки, які містять скрипти або шкідливе програмне забезпечення. Відкриття цих вкладень може надати хакерам несанкціонований доступ до ваших пристроїв, дозволити їм вкрасти чутливу інформацію або перевести кошти без вашої згоди.
Ось приклад електронного листа фішингу, що містить шкідливе посилання: натискання на [Перевірити електронну пошту] веде на фальшиву сторінку входу у Binance, яка запрошує ввести ім'я користувача та пароль. Це може дозволити шахраям отримати дані користувачів, щоб перепродати їх або вкрасти їх облікові записи та кошти.

Чотири способи виявити спробу фішингу
Тепер, коли ми представили кілька прикладів електронних листів фішингу, давайте розглянемо кілька способів їх ідентифікації.
1. Binance Verify
Ви отримали електронний лист від Binance, який вам здається підозрілим? Перш за все, перевірте адресу відправника на Binance Verify: якщо інструмент вказує на «Невірджене джерело», це означає, що цей електронний лист, ймовірно, небезпечний.

Навіть якщо адреса джерела підтверджена Binance Verify, це може бути викрадення особистості: як вже зазначалося раніше, ця тактика часто використовується шахраями для надання легітимності своїм повідомленням. Вони використовують доменні імена, дуже схожі на їх легітимні відповідники, або підроблені заголовки у полях «Відповісти» або «Шлях повернення».
Окрім адрес відправників, Binance Verify також може перевіряти будь-який обліковий запис у соціальних мережах та будь-яке посилання на веб-сайт, яке міститься в сумнівному електронному листі.
Облікові записи у соціальних мережах
Якщо отриманий електронний лист запрошує вас зв’язатися з «співробітником Binance» у соціальних мережах (наприклад, Telegram, Facebook або WeChat), подумайте про перевірку його імені користувача на Binance Verify.
Зображення нижче ілюструє екран, який відображається, коли ім'я користувача облікового запису Binance є справжнім. Пам’ятайте, що злочинці часто використовують особистість працівників компанії: Binance Verify – лише одна з багатьох процедур, які потрібно виконати, щоб перевірити особу.

Посилання на веб-сайти
Будьте обережні, коли натискаєте на посилання веб-сайтів, що містяться в електронних листах. Щоб перевірити URL-адресу Binance, клацніть правою кнопкою миші на ній і виберіть «Копіювати посилання», а потім вставте його в Binance Verify, щоб перевірити автентичність веб-сайту. Зображення нижче ілюструє екран, який з'являється, коли Binance Verify встановлює, що веб-сайт є офіційним доменом Binance.

2. Код антифішингу
Ми настійно рекомендуємо налаштувати код антифішингу, якщо ви ще цього не зробили. Це проста процедура, яка займає лише кілька хвилин, і після завершення кожен електронний лист, дійсно надісланий Binance, міститиме унікальну комбінацію цифр і букв, яку ви таким чином визначили.
Ось як виглядає електронний лист від Binance з кодом антифішингу та без нього: будьте обережні з електронними листами, які нібито надіслані Binance, але не містять вашого коду антифішингу.

3. Перевірка файлу EML
Завантажте електронний лист у вигляді файлу EML, щоб отримати додаткову приховану інформацію для перевірки. Хоча цей метод є більш технічним, він дуже ефективний для виявлення спроб фішингу.
SPF/DMARC/DKIM
Наприклад, ви можете відкрити файл і виконати перевірку SPF/DMARC/DKIM. Якщо всі перевірки або деякі з них проваляться (якщо, наприклад, перевірка покаже «dkim=fail»), електронний лист, ймовірно, походить з несанкціонованого джерела.

Репутація IP-адреси
У файлі EML ви також можете знайти IP-адресу та порівняти її з адресами, які були позначені за незаконну діяльність. Вам потрібно лише скопіювати та вставити адресу в перевірювач репутації IP-адрес, такий як abuseipdb або virustotal. Примітка: ці бази даних іноді не містять жодної інформації, якщо перевірена IP-адреса занадто нова. Завжди перевіряйте кілька джерел, перш ніж робити власні висновки.

4. Зв’язатися зі службою підтримки клієнтів Binance
Якщо у вас є сумніви щодо отриманого електронного листа, ми рекомендуємо звернутися до служби підтримки клієнтів Binance, надіславши їм скріншоти та файл EML. Серед усіх методів, описаних у цьому посібнику, цей дійсно безпомилковий: після отримання вашої справи наша команда, яка має великий досвід у спробах фішингу, допоможе вам перевірити автентичність електронного листа.
Щоб завантажити файл EML, дотримуйтесь кроків, описаних у наступному абзаці.
Завантаження файлу EML
Давайте розглянемо, як завантажити вміст електронного листа у вигляді файлу EML з Gmail та Outlook.
Gmail
Відкрийте електронний лист, який ви хочете завантажити у форматі EML. Натисніть на три крапки у верхньому правому куті електронного листа.
У спадному меню виберіть «Завантажити повідомлення».

Outlook
Відкрийте електронний лист, який ви хочете завантажити у форматі EML. Натисніть на три крапки у верхньому правому куті електронного листа.
У спадному меню виберіть «Завантажити».
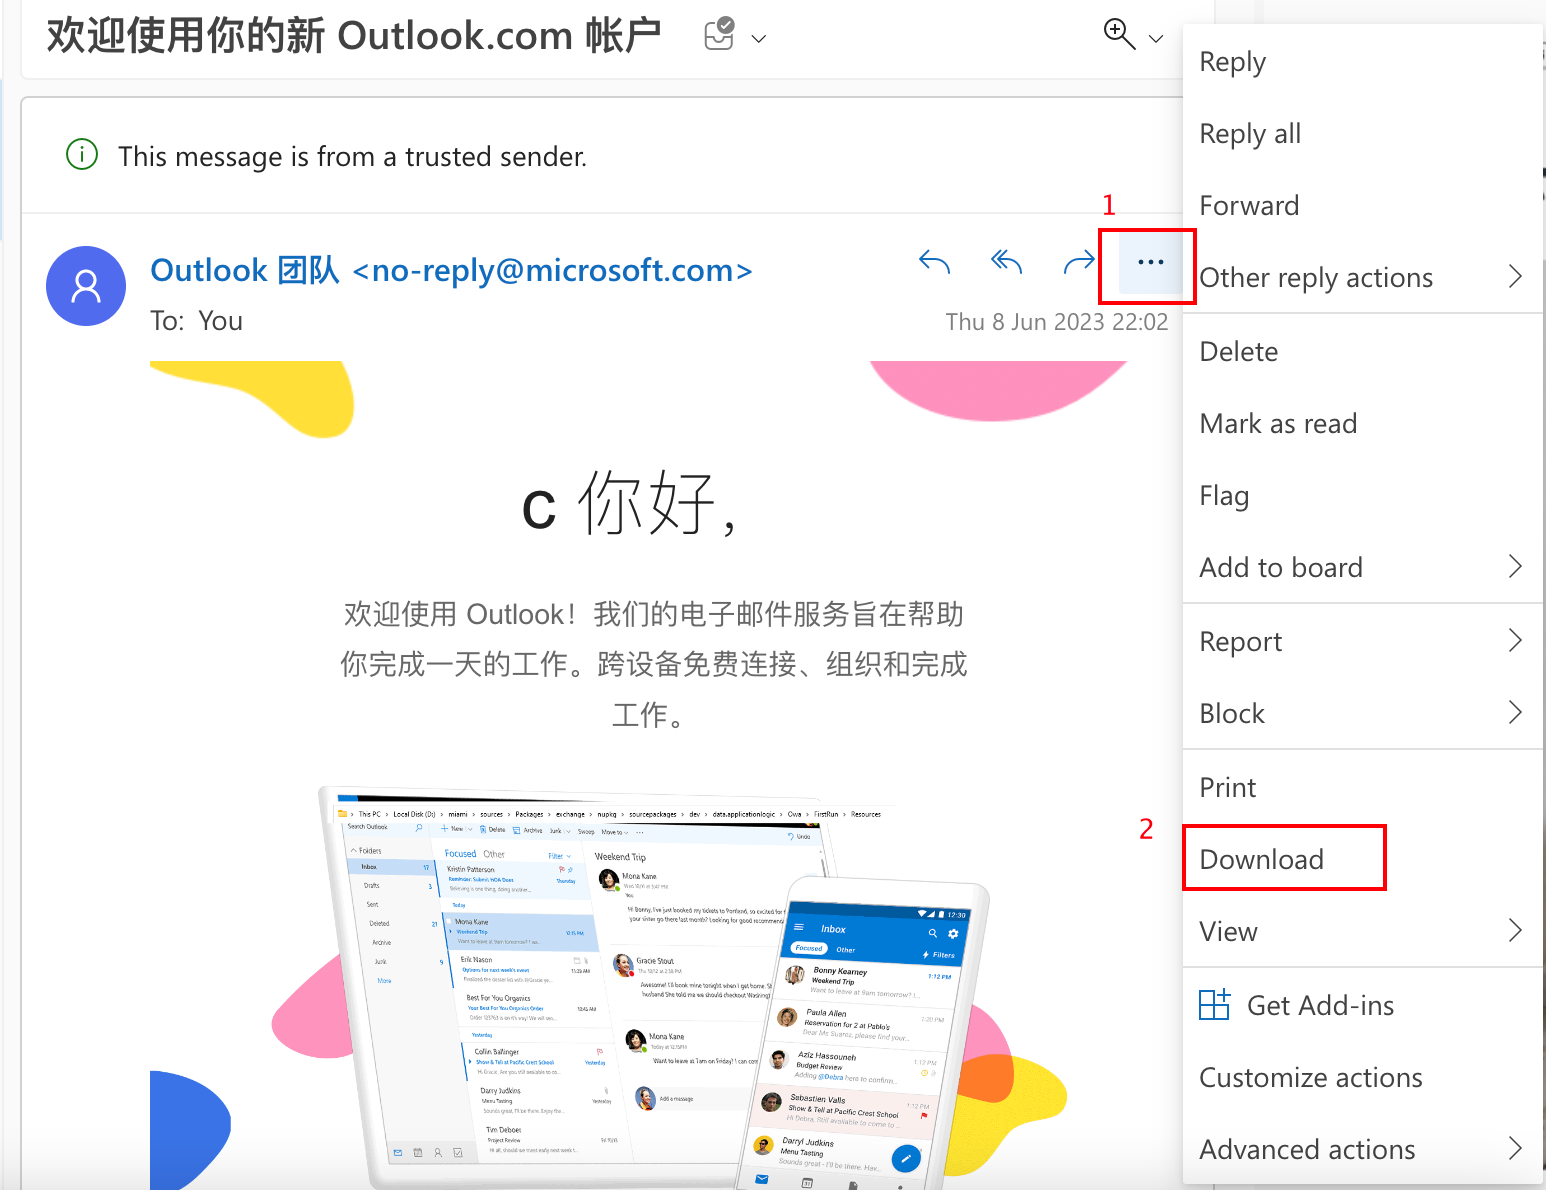
Після завантаження електронного листа клацніть правою кнопкою миші на файл EML і виберіть [Відкрити за допомогою], потім [Інше]. Потім виберіть TextEdit на macOS або Notepad(++) на Windows.

Як уникнути спроб фішингу?
Залишайтеся пильними перед спробами фішингу та навчіться захищати свої кошти вже сьогодні, щоб уникнути майбутньої катастрофи. Ось швидкий огляд найкращих практик, які варто дотримуватися:
Налаштуйте свій код антифішингу за допомогою цього посібника.
Перш за все, перевірте будь-яку електронну адресу, URL-адресу або будь-яке ім'я користувача «Binance» на Binance Verify.
Не натискайте на підозрілі посилання: ви можете випадково встановити шкідливе програмне забезпечення на свій пристрій або зайти на фальшивий сайт, створений для збору вашої чутливої інформації.
Не розголошуйте жодної особистої інформації невідомій особі, включаючи свої облікові дані, номери телефонів, банківські рахунки, фрази відновлення гаманця або приватні ключі.
Активуйте двофакторну аутентифікацію (A2F): якщо інформація про ваш обліковий запис буде вкрадена, A2F може ускладнити завдання шахраю, який намагається заволодіти вашим обліковим записом.
Спілкуйтеся лише з легітимними компаніями в рамках діяльності та будьте обережні з запрошеннями на «безкоштовні конкурси» або «airdrops», отриманими електронною поштою.
Якщо у вас все ще є сумніви щодо електронного листа, зверніться за допомогою до служби підтримки клієнтів Binance: ми з радістю перевіримо файл EML для вас.
Для отримання додаткової інформації
Код дня: коди антифішингу та як захиститися
Залишайтеся в безпеці: що робити, якщо ваш обліковий запис був зламаний?
Як захистити свої криптовалюти від атак викрадення особистості через SMS?
Трейдуйте скрізь за допомогою мобільного додатка для криптотрейдингу Binance (iOS/Android)
Знайдіть нас на:
Instagram: https://www.instagram.com/binancefrench
Twitter: https://twitter.com/LeBinanceFR
Facebook: https://www.facebook.com/BinanceFrance
Telegram: https://t.me/BinanceFrench
Попередження про ризики: ціни на цифрові активи підлягають високому ринковому ризику та волатильності цін. Вартість вашої інвестиції може знижуватися або підвищуватися, і ви можете не повернути інвестовану суму. Ви несете відповідальність за свої інвестиційні рішення, і Binance не несе відповідальності за збитки, які ви можете понести. Минулі результати не є надійним показником майбутніх результатів. Ви повинні інвестувати лише в продукти, які вам знайомі, і які ви розумієте ризики. Ви повинні уважно розглянути свій досвід інвестування, свою фінансову ситуацію, свої інвестиційні цілі та свою толерантність до ризику, а також консультуватися з незалежним фінансовим консультантом перед будь-яким інвестуванням. Це не є інвестиційною порадою, пропозицією чи рекомендацією для торгівлі будь-яким цифровим активом. Для отримання додаткової інформації перегляньте наші умови використання та попередження про ризики.