


У грудні минулого року Cashmere Labs виграла другу нагороду в Європейській програмі інноваційного інкубатора BNB Chain, а в квітні цього року була обрана в програму Binance Labs Season 6 MVB Accelerator.
Автор: Карен, Foresight News
Він дуже вразливий до атак MEV (Ethereum Maximum Extractable Value) при торгівлі на DEX.
Згідно зі звітом MEV, раніше опублікованим EigenPhi, основні роботи MEV отримали принаймні 307 мільйонів доларів доходу на Ethereum протягом 2022 року, при цьому арбітражні роботи принесли понад 47,5% від загального доходу. Що стосується Uniswap V3, широко використовуваного DEX, масштаб доходу основних роботів MEV на Uniswap V3 становить 25% доходу від LP, що може включати деякі переваги, які ми вносимо. У той час, коли попит на міжланцюгові транзакції високий, крос-ланцюгові агрегатори DEX, які можуть протистояти MEV, є відносно важливими.
Минулими вихідними Cashmere, міжланцюговий агрегатор анти-MEV DEX на основі LayerZero, запустив свою початкову публічну тестову мережу. Як проект, обраний акселератором Binance Labs MVB, чи Cashmere знову спровокує «божевілля LayerZero» після згоряння Radiant Capital, повного ланцюжкового протоколу кредитування на основі LayerZero? Сьогодні Foresight News коротко розповість вам про Cashmere та його дизайн для протистояння атакам MEV.
Що таке кашемір?
Cashmere (китайською перекладається як «кашемір») не оголосив історію команди. Офіційний обліковий запис генерального директора — @0xReliq, але більше інформації поки не знайдено. Команда проекту Cashmere Labs раніше виграла другу нагороду в європейській програмі інноваційного інкубатора BNB Chain у грудні минулого року, а в квітні цього року була відібрана в програму прискорення Binance Labs Season 6 MVB.
Cashmere побудовано на LayerZero та збиратиме DEX у кількох ланцюгах, а потім надаватиме користувачам міжланцюгові послуги обміну. У той же час він рекомендує кращий маршрут обміну. Однак на цьому етапі Cashmere також розглядатиме атаки MEV, щоб допомогти користувачам уникнути атак MEV під час процесу транзакції.
Що стосується агрегації, Cashmere спочатку об’єднає 11 ланцюжків, і тестову мережу було розгорнуто на Ethereum Goerli, Polygon Mumbai, BSC Testnet, Arbitrum Goerli, Avalanche Fuji, Fantom Testnet, Optimism Goerli, Base Goerli, Linea zkEVM Testnet, Polygon zkEVM Testnet і Metis Goerli.
У своїй першій статті Medium, опублікованій у липні минулого року, Cashmere заявив, що на додаток до міжланцюгового DEX, він також підтримуватиме міжланцюговий і міжланцюговий стейблсвоп через односторонній AMM, який дозволить обмінювати стейблкойни з дуже низьким ковзанням, тим самим вирішуючи проблему ліквідності стейблкойнів. Прогрес стабільного обміну Cashmere наразі незрозумілий.
Тож які контрзаходи вжила Cashmere у розробці атак проти MEV у міжланцюжковому агрегаторі DEX?
Як Cashmere протистоїть атакам MEV?
Незважаючи на те, що ви можете встановити власне ковзання під час торгівлі на DEX, через такі фактори, як обсяг транзакцій, неправильні налаштування ковзання, потенційні зміни ціни активів і резерви пулу, роботи-атаки MEV часто мають можливість скористатися ситуацією.
У вересні минулого року компанія Cashmere заявила, що Cashmere розробила різноманітні механізми передньої роботи MEV, щоб допомогти захистити інтереси користувачів.
Наприклад, цільовий актив, який користувач хоче отримати в цільовому ланцюжку, може бути відомий лише верифікатору Cashmere. Через використання ZK-подібних доказів звичайні передні роботи MEV не зможуть побачити його на ланцюзі.
Як інший приклад, в Ethereum користувачі зможуть приховувати свої транзакції від mempool Ethereum і надавати можливість використовувати приватні флеш-боти RPC через додаток Cashmere, щоб захистити їх від первинних транзакцій. На інших рівнях L1 і L2 Cashmere розробив інструмент захисту передніх транзакцій, який базується на ліквідності обмінних активів на Cashmere (у вихідному ланцюжку та цільовому ланцюжку) і розраховує оптимальне значення прослизання транзакцій користувачів, що робить зловмисники MEV невигідними.
Наприкінці минулого місяця, пояснюючи свою стратегію MEV, компанія Cashmere заявила, що проводить моделювання прибутку від атак, щоб обчислити оптимальне прослизання для користувачів, на якому роботи MEV не можуть отримати прибуток. Конкретну методику розрахунку можна знайти тут.
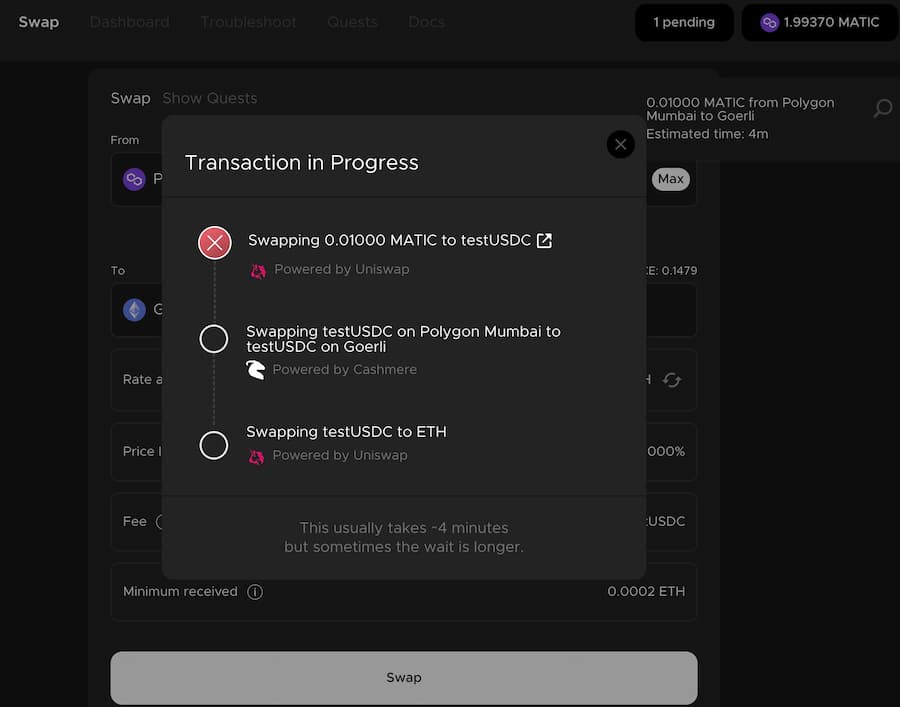
Звичайно, Cashmere все ще перебуває на ранніх стадіях тестування мережі, і поточний досвід додатка не дуже гладкий. Операції, включаючи обмінні операції, виклики підпису, обробку транзакцій тощо, є відносно повільними та потребують постійної оптимізації.
посилання:
https://www.dropbox.com/s/9wphe0hp4t00qn6/cashmere_wp.pdf?dl=0
https://cashmerelabs.medium.com/introducing-cashmerelabs-mev-strategy-e9fd3ff69419