

#softwaresecurity
softwaresecurity
1,489 переглядів
3 обговорюють
Популярні
Найсвіжіші
·
--
Стаття
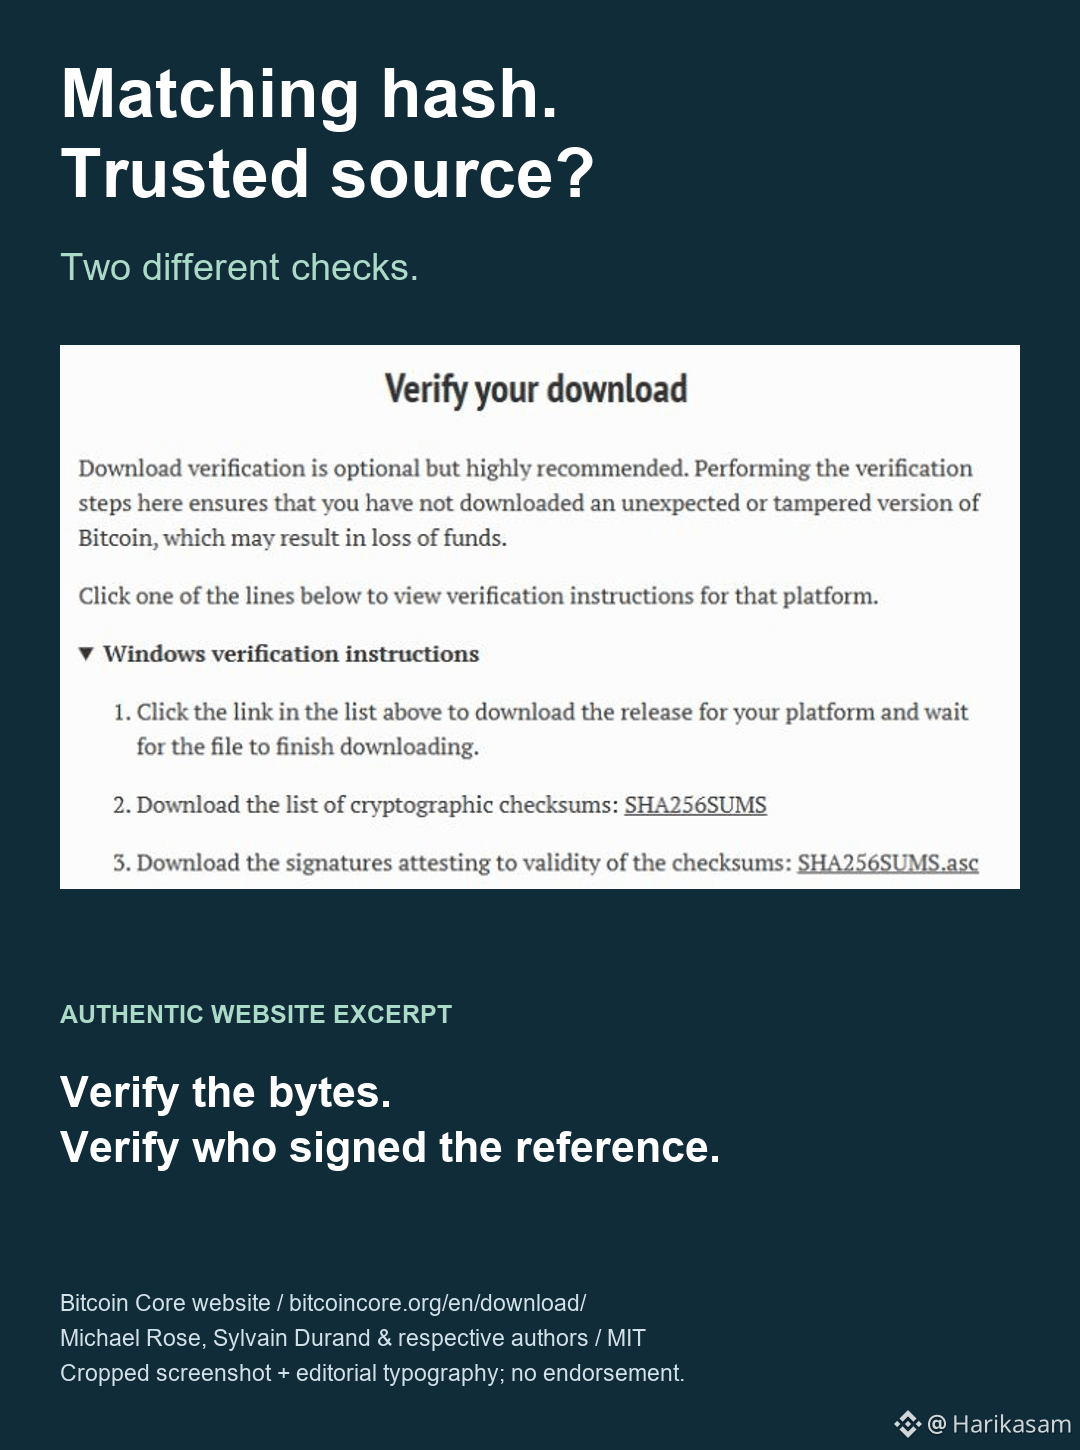
Перевірка завантажень: дані та їхнє походженняЗавантажений файл може мати потрібний хеш, але все одно виявитися не тим програмним забезпеченням.
Контрольна сума відповідає на запитання: «Чи відповідає цей файл еталонному значенню?» Вона не відповідає на запитання: «Хто надав мені це еталонне значення?»
Якщо зловмисник замінить і інсталятор, і хеш поруч із ним, вони ідеально збігатимуться. Посилка з власноруч написаною квитанцією — це не незалежна перевірка.
В інструкціях Bitcoin Core щодо завантаження контрольні суми файлів відокремлено від підписів списку контрольних сум. Ця відмінність важлива не лише для Bitcoin.
- Почніть з офіційної сторінки завантаження проєкту, перейшовши на неї через надійну закладку або самостійно перевіривши адресу.
Перевірка завантажень: дані та їхнє походження
Завантажений файл може мати потрібний хеш, але все одно виявитися не тим програмним забезпеченням.
Контрольна сума відповідає на запитання: «Чи відповідає цей файл еталонному значенню?» Вона не відповідає на запитання: «Хто надав мені це еталонне значення?»
Якщо зловмисник замінить і інсталятор, і хеш поруч із ним, вони ідеально збігатимуться. Посилка з власноруч написаною квитанцією — це не незалежна перевірка.
В інструкціях Bitcoin Core щодо завантаження контрольні суми файлів відокремлено від підписів списку контрольних сум. Ця відмінність важлива не лише для Bitcoin.
- Почніть з офіційної сторінки завантаження проєкту, перейшовши на неї через надійну закладку або самостійно перевіривши адресу.
75

Стаття
Сервери оновлень Notepad++ захоплені китайськими хакерами протягом 6 місяців – Крипто-кодери під загрозою?Notepad++ підтверджує, що порушення інфраструктури дозволило зловмисникам перенаправляти оновлення на шкідливі сервери між червнем і груднем 2025 року, що вплинуло на вибіркових користувачів.
Розробник Notepad++, одного з найпопулярніших текстових редакторів у світі, розкрив складну шестимісячну кібератаку, яка скомпрометувала інфраструктуру оновлень програмного забезпечення. Експерти з безпеки приписали порушення китайській державній спонсорованій загрозі, яка вибірково перенаправляла користувачів на шкідливі сервери.
Згідно з The_Cyber_News на X, хакери захопили сервери оновлень Notepad++, щоб перенаправити користувачів на шкідливу інфраструктуру. Порушення експлуатувало вразливості в тому, як старі версії перевіряли пакети оновлень до виходу версії 8.8.9.
Сервери оновлень Notepad++ захоплені китайськими хакерами протягом 6 місяців – Крипто-кодери під загрозою?
Notepad++ підтверджує, що порушення інфраструктури дозволило зловмисникам перенаправляти оновлення на шкідливі сервери між червнем і груднем 2025 року, що вплинуло на вибіркових користувачів.
Розробник Notepad++, одного з найпопулярніших текстових редакторів у світі, розкрив складну шестимісячну кібератаку, яка скомпрометувала інфраструктуру оновлень програмного забезпечення. Експерти з безпеки приписали порушення китайській державній спонсорованій загрозі, яка вибірково перенаправляла користувачів на шкідливі сервери.
Згідно з The_Cyber_News на X, хакери захопили сервери оновлень Notepad++, щоб перенаправити користувачів на шкідливу інфраструктуру. Порушення експлуатувало вразливості в тому, як старі версії перевіряли пакети оновлень до виходу версії 8.8.9.
7
4.4k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#FedWatch
16.3M переглядів
39,405 обговорюють
2
#EarningsSeason
6.4M переглядів
32,103 обговорюють
3
#fomcвідстеження
93,999 переглядів
466 обговорюють
4
#USMidtermElections
43,486 переглядів
627 обговорюють
5
#BitcoinDropsBelow$80K
29,346 переглядів
120 обговорюють
6
#比特币跌破8万美元
176,364 переглядів
121 обговорюють
7
#BoEOpensConsultationOnTokenizedCollateralForClearing
636 переглядів
30 обговорюють
8
#BrazilCryptoExchangesMustApplyForLicensesByFriday
33,332 переглядів
506 обговорюють
9
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
708 переглядів
19 обговорюють
10
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,643 переглядів
28 обговорюють