
#php
php
17,043 переглядів
76 обговорюють
Популярні
Найсвіжіші

·
--
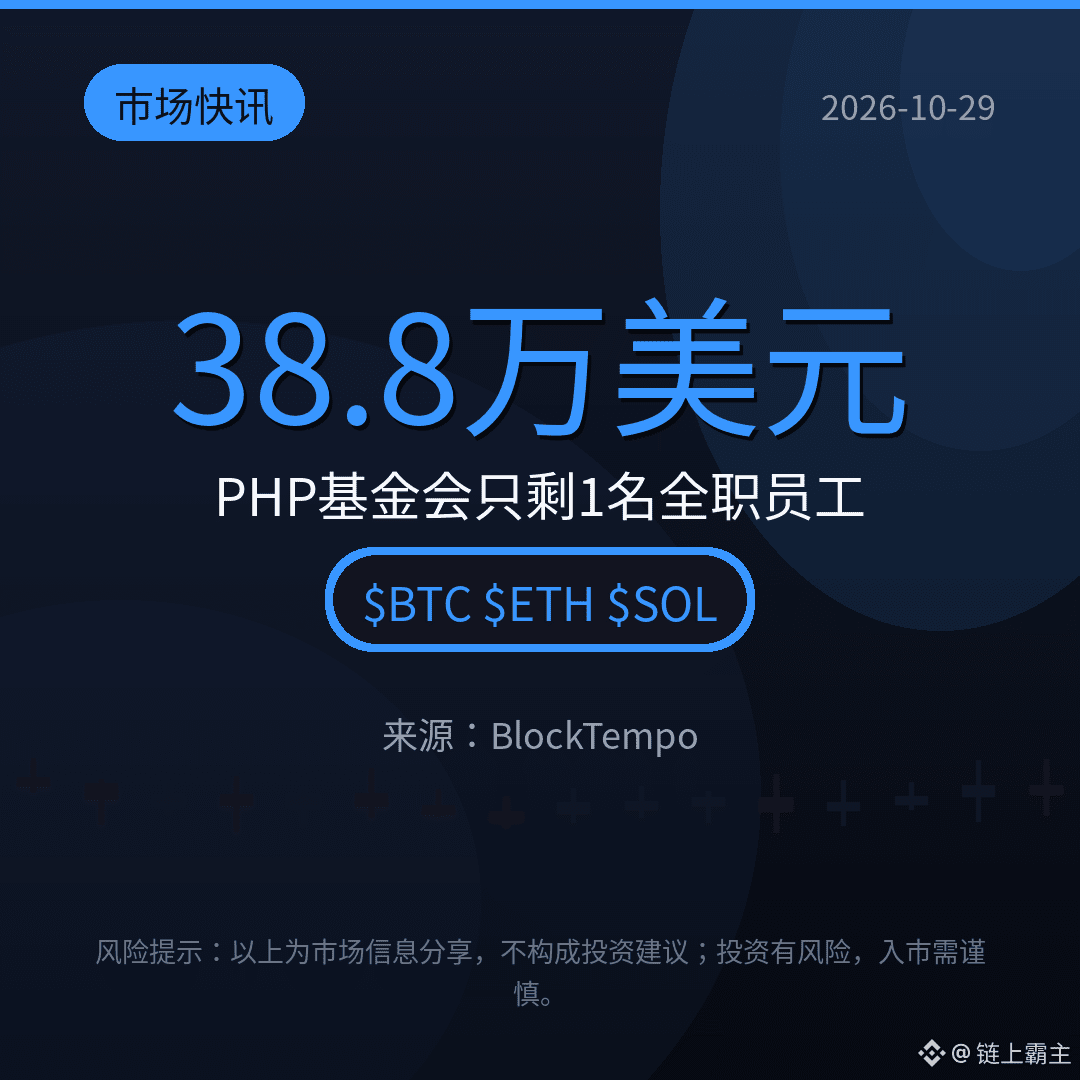
【Ринкові новини】На рахунках PHP Foundation залишилося лише близько 388 тисяч доларів США. У фонді лише 1 штатний працівник і ще 14, переважно за сумісництвом, але вони підтримують майже 70% вебсайтів.
За щомісячних витрат близько 100 тисяч доларів США валютних резервів вистачить лише приблизно на 4 місяці. За 9 днів після випуску виправлення фонд отримав близько 133 тисяч доларів США пожертв — удесятеро більше, ніж за попередні 20 днів. Однак більшість пожертв були одноразовими, а дохід у вересні становив лише близько 11 тисяч доларів США. Фонд закликає до регулярного фінансування. Це позитивний чи негативний сигнал для проєктів Web3? Обговорімо в коментарях.
$BTC $ETH $SOL
#PHP #网络安全 #ВідкритийКод
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація є оглядом ринку і не є інвестиційною рекомендацією. Інвестиції пов’язані з ризиком, тож будьте обачні, виходячи на ринок.
【Ринкові новини】На рахунках PHP Foundation залишилося лише близько 388 тисяч доларів США. У фонді лише 1 штатний працівник і ще 14, переважно за сумісництвом, але вони підтримують майже 70% вебсайтів.
За щомісячних витрат близько 100 тисяч доларів США валютних резервів вистачить лише приблизно на 4 місяці. За 9 днів після випуску виправлення фонд отримав близько 133 тисяч доларів США пожертв — удесятеро більше, ніж за попередні 20 днів. Однак більшість пожертв були одноразовими, а дохід у вересні становив лише близько 11 тисяч доларів США. Фонд закликає до регулярного фінансування. Це позитивний чи негативний сигнал для проєктів Web3? Обговорімо в коментарях.
$BTC $ETH $SOL
#PHP #网络安全 #ВідкритийКод
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація є оглядом ринку і не є інвестиційною рекомендацією. Інвестиції пов’язані з ризиком, тож будьте обачні, виходячи на ринок.
За щомісячних витрат близько 100 тисяч доларів США валютних резервів вистачить лише приблизно на 4 місяці. За 9 днів після випуску виправлення фонд отримав близько 133 тисяч доларів США пожертв — удесятеро більше, ніж за попередні 20 днів. Однак більшість пожертв були одноразовими, а дохід у вересні становив лише близько 11 тисяч доларів США. Фонд закликає до регулярного фінансування. Це позитивний чи негативний сигнал для проєктів Web3? Обговорімо в коментарях.
$BTC $ETH $SOL
#PHP #网络安全 #ВідкритийКод
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація є оглядом ринку і не є інвестиційною рекомендацією. Інвестиції пов’язані з ризиком, тож будьте обачні, виходячи на ринок.
7

Спершу довелося самому собі дати ляпаса. Сьогодні вночі я ще писав, що PHP-полігон stealmybitcoin провисів понад десять годин, і ніхто не забрав гроші, тож «вразливий» не означає «можна експлуатувати». А до світанку @killa вже його зламав.
За підсумками на X, на полігоні працював PHP 8.4.26 без патча від 21 жовтня. Ланцюжок атаки поєднував пошкодження пам’яті з обходом ASLR, а весь процес зайняв приблизно 19 годин. Найбожевільніша деталь — те, що розкопав LiveOverflow: killa насправді проник туди ще кілька годин тому й довго не міг второпати, що відбувається, бо адресу гаманця, налаштованого на сервері, вказали неправильно. Двері вже вибили, а за ними грошей не було.
Ось кілька речей із цієї історії, які важливіші за саму вразливість:
Логіку «так довго висить, а ніхто не вкрав — значить, не так уже й небезпечно» можна викинути. На ранньому етапі полігон сипав купою помилок 502 і тайм-аутів; хтось з’ясував, що PHP більшу частину часу взагалі не працював. s1r1us прямо сказав, що завдання зробили жахливо, а ті, хто й без того не вірив у здатність ШІ знаходити вразливості, одразу підхопили це й почали кричати, що небезпеку перебільшили. Погано зроблене завдання не означає, що вразливість несправжня.
Те, що вразливість важко експлуатувати, не означає, що ніхто цього не робитиме. Знайшлися люди, готові цілий день возитися за 0.025 BTC. А скільки коштує незамінена машина у вашій адмінці?
І ще: у криптосвіті найшвидше бігають аж ніяк не білі хакери, а ті, хто випускає монети. Подія ще не встигла охолонути, а в коментарях уже почали постити адреси контрактів із закінченням pump, ще й розділяти їх на «правильні» та «неправильні». Люди примудрилися перетворити справжній челендж із безпеки на черговий шиткоїн. Самі подумайте, хто з них більше схожий на хакера — ці типи чи ті, хто зламав систему.
Командам проєктів час припинити заяви на кшталт «ми не використовуємо PHP». Перевірити треба все: фронтенд, бекенд і систему підтримки. Для дрібних інвесторів коротко: не чіпайте ту монету.
#PHP #Кібербезпека
Спершу довелося самому собі дати ляпаса. Сьогодні вночі я ще писав, що PHP-полігон stealmybitcoin провисів понад десять годин, і ніхто не забрав гроші, тож «вразливий» не означає «можна експлуатувати». А до світанку @killa вже його зламав.
За підсумками на X, на полігоні працював PHP 8.4.26 без патча від 21 жовтня. Ланцюжок атаки поєднував пошкодження пам’яті з обходом ASLR, а весь процес зайняв приблизно 19 годин. Найбожевільніша деталь — те, що розкопав LiveOverflow: killa насправді проник туди ще кілька годин тому й довго не міг второпати, що відбувається, бо адресу гаманця, налаштованого на сервері, вказали неправильно. Двері вже вибили, а за ними грошей не було.
Ось кілька речей із цієї історії, які важливіші за саму вразливість:
Логіку «так довго висить, а ніхто не вкрав — значить, не так уже й небезпечно» можна викинути. На ранньому етапі полігон сипав купою помилок 502 і тайм-аутів; хтось з’ясував, що PHP більшу частину часу взагалі не працював. s1r1us прямо сказав, що завдання зробили жахливо, а ті, хто й без того не вірив у здатність ШІ знаходити вразливості, одразу підхопили це й почали кричати, що небезпеку перебільшили. Погано зроблене завдання не означає, що вразливість несправжня.
Те, що вразливість важко експлуатувати, не означає, що ніхто цього не робитиме. Знайшлися люди, готові цілий день возитися за 0.025 BTC. А скільки коштує незамінена машина у вашій адмінці?
І ще: у криптосвіті найшвидше бігають аж ніяк не білі хакери, а ті, хто випускає монети. Подія ще не встигла охолонути, а в коментарях уже почали постити адреси контрактів із закінченням pump, ще й розділяти їх на «правильні» та «неправильні». Люди примудрилися перетворити справжній челендж із безпеки на черговий шиткоїн. Самі подумайте, хто з них більше схожий на хакера — ці типи чи ті, хто зламав систему.
Командам проєктів час припинити заяви на кшталт «ми не використовуємо PHP». Перевірити треба все: фронтенд, бекенд і систему підтримки. Для дрібних інвесторів коротко: не чіпайте ту монету.
#PHP #Кібербезпека
За підсумками на X, на полігоні працював PHP 8.4.26 без патча від 21 жовтня. Ланцюжок атаки поєднував пошкодження пам’яті з обходом ASLR, а весь процес зайняв приблизно 19 годин. Найбожевільніша деталь — те, що розкопав LiveOverflow: killa насправді проник туди ще кілька годин тому й довго не міг второпати, що відбувається, бо адресу гаманця, налаштованого на сервері, вказали неправильно. Двері вже вибили, а за ними грошей не було.
Ось кілька речей із цієї історії, які важливіші за саму вразливість:
Логіку «так довго висить, а ніхто не вкрав — значить, не так уже й небезпечно» можна викинути. На ранньому етапі полігон сипав купою помилок 502 і тайм-аутів; хтось з’ясував, що PHP більшу частину часу взагалі не працював. s1r1us прямо сказав, що завдання зробили жахливо, а ті, хто й без того не вірив у здатність ШІ знаходити вразливості, одразу підхопили це й почали кричати, що небезпеку перебільшили. Погано зроблене завдання не означає, що вразливість несправжня.
Те, що вразливість важко експлуатувати, не означає, що ніхто цього не робитиме. Знайшлися люди, готові цілий день возитися за 0.025 BTC. А скільки коштує незамінена машина у вашій адмінці?
І ще: у криптосвіті найшвидше бігають аж ніяк не білі хакери, а ті, хто випускає монети. Подія ще не встигла охолонути, а в коментарях уже почали постити адреси контрактів із закінченням pump, ще й розділяти їх на «правильні» та «неправильні». Люди примудрилися перетворити справжній челендж із безпеки на черговий шиткоїн. Самі подумайте, хто з них більше схожий на хакера — ці типи чи ті, хто зламав систему.
Командам проєктів час припинити заяви на кшталт «ми не використовуємо PHP». Перевірити треба все: фронтенд, бекенд і систему підтримки. Для дрібних інвесторів коротко: не чіпайте ту монету.
#PHP #Кібербезпека
73
·
--
【Ринкові новини】Нова вразливість PHP від 24 жовтня — CVE-2026-115560. Офіційна оцінка: низька ймовірність ризику; стандартні налаштування не вразливі, повідомлень про експлуатацію поки немає.
Для атаки мають збігтися три умови. Патча й оцінки ризику поки немає. Найбезпечніше — вимкнути відстеження перебігу завантаження: додати в php.ini session.upload_progress.enabled=0 і перезапустити сервер. Вимкнути зараз чи чекати на патч?
$BTC $ETH $SOL
#PHP #安全 #вразливість
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація — лише огляд ринку, а не інвестиційна рекомендація. Інвестування пов’язане з ризиком; будьте обережні.
【Ринкові новини】Нова вразливість PHP від 24 жовтня — CVE-2026-115560. Офіційна оцінка: низька ймовірність ризику; стандартні налаштування не вразливі, повідомлень про експлуатацію поки немає.
Для атаки мають збігтися три умови. Патча й оцінки ризику поки немає. Найбезпечніше — вимкнути відстеження перебігу завантаження: додати в php.ini session.upload_progress.enabled=0 і перезапустити сервер. Вимкнути зараз чи чекати на патч?
$BTC $ETH $SOL
#PHP #安全 #вразливість
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація — лише огляд ринку, а не інвестиційна рекомендація. Інвестування пов’язане з ризиком; будьте обережні.
Для атаки мають збігтися три умови. Патча й оцінки ризику поки немає. Найбезпечніше — вимкнути відстеження перебігу завантаження: додати в php.ini session.upload_progress.enabled=0 і перезапустити сервер. Вимкнути зараз чи чекати на патч?
$BTC $ETH $SOL
#PHP #安全 #вразливість
(Джерело: BlockTempo)
⚠️Попередження про ризики: наведена вище інформація — лише огляд ринку, а не інвестиційна рекомендація. Інвестування пов’язане з ризиком; будьте обережні.
233
·
--
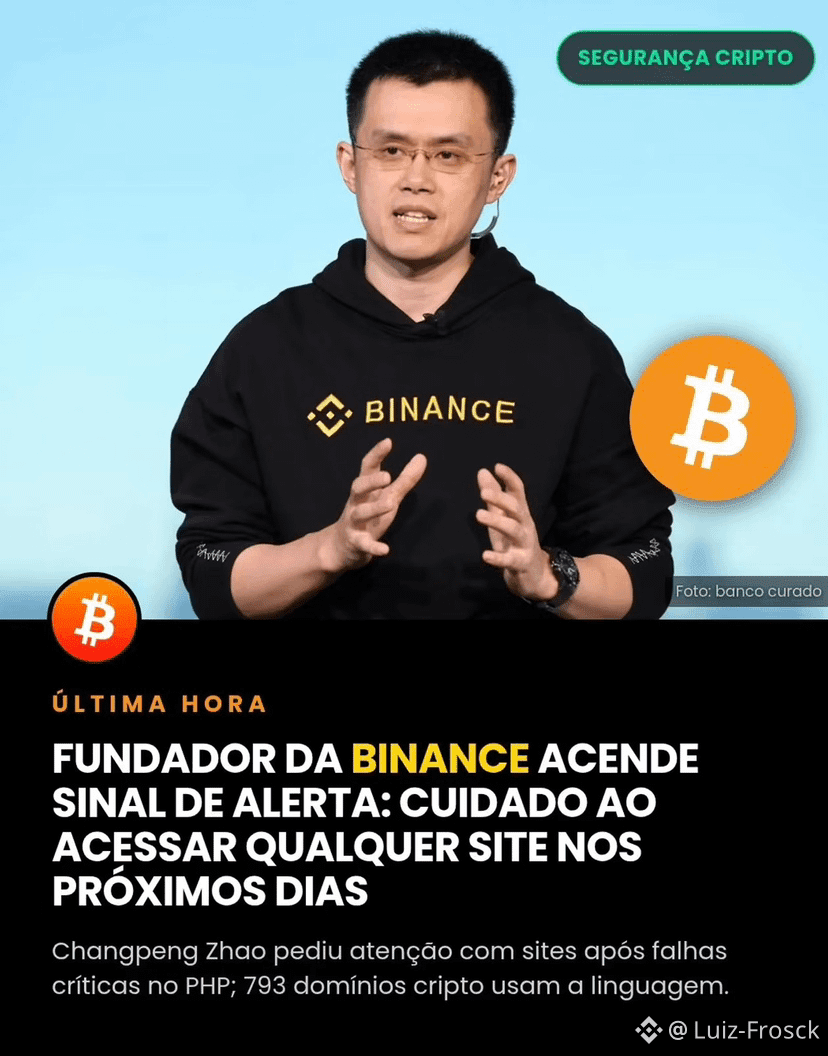
Чанпен Чжао, засновник Binance, закликав підписників бути обережними, відвідуючи сайти найближчими днями, після повідомлення про дві критичні вразливості в PHP — мові програмування, яку використовують такі платформи, як WordPress і Magento.
Застереження набуло особливої ваги, оскільки значна частина криптосектору залежить від цієї технології.
За даними компанії SlowMist, 793 домени, пов’язані з крипторинком, використовують PHP у певних частинах своїх структур. Серед них — постачальники криптогаманців і протоколи
DeFi, що посилило занепокоєння щодо можливих атак на сайти, які ще не отримали виправлення.
У X Чжао написав: «Називайте мене параноїком, але будьте особливо обережні, відвідуючи БУДЬ-ЯКИЙ сайт найближчими днями». Він наголосив, що адміністратори не завжди вчасно встановлюють оновлення безпеки, а скомпрометовані сайти можуть використовуватися для викрадення облікових даних або атак на пристрої.
Форум Bitcointalk, створений Сатоші Накамото, більшу частину дня був недоступний, поки там проводили перевірки безпеки. У заяві адміністратор theymos повідомив, що спроби атак було заблоковано, і порадив користувачам змінити паролі.
Такі проєкти, як PancakeSwap, також виступили із заявами, щоб розвіяти побоювання щодо безпосереднього впливу. Платформа заявила: «PancakeSwap не використовує PHP у жодній частині своєї технологічної інфраструктури, і наша платформа не постраждала.
Ваші кошти в безпеці». Чжао також закликав інші команди опублікувати подібні заяви, щоб поінформувати користувачів.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Чанпен Чжао, засновник Binance, закликав підписників бути обережними, відвідуючи сайти найближчими днями, після повідомлення про дві критичні вразливості в PHP — мові програмування, яку використовують такі платформи, як WordPress і Magento.
Застереження набуло особливої ваги, оскільки значна частина криптосектору залежить від цієї технології.
За даними компанії SlowMist, 793 домени, пов’язані з крипторинком, використовують PHP у певних частинах своїх структур. Серед них — постачальники криптогаманців і протоколи
DeFi, що посилило занепокоєння щодо можливих атак на сайти, які ще не отримали виправлення.
У X Чжао написав: «Називайте мене параноїком, але будьте особливо обережні, відвідуючи БУДЬ-ЯКИЙ сайт найближчими днями». Він наголосив, що адміністратори не завжди вчасно встановлюють оновлення безпеки, а скомпрометовані сайти можуть використовуватися для викрадення облікових даних або атак на пристрої.
Форум Bitcointalk, створений Сатоші Накамото, більшу частину дня був недоступний, поки там проводили перевірки безпеки. У заяві адміністратор theymos повідомив, що спроби атак було заблоковано, і порадив користувачам змінити паролі.
Такі проєкти, як PancakeSwap, також виступили із заявами, щоб розвіяти побоювання щодо безпосереднього впливу. Платформа заявила: «PancakeSwap не використовує PHP у жодній частині своєї технологічної інфраструктури, і наша платформа не постраждала.
Ваші кошти в безпеці». Чжао також закликав інші команди опублікувати подібні заяви, щоб поінформувати користувачів.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
Застереження набуло особливої ваги, оскільки значна частина криптосектору залежить від цієї технології.
За даними компанії SlowMist, 793 домени, пов’язані з крипторинком, використовують PHP у певних частинах своїх структур. Серед них — постачальники криптогаманців і протоколи
DeFi, що посилило занепокоєння щодо можливих атак на сайти, які ще не отримали виправлення.
У X Чжао написав: «Називайте мене параноїком, але будьте особливо обережні, відвідуючи БУДЬ-ЯКИЙ сайт найближчими днями». Він наголосив, що адміністратори не завжди вчасно встановлюють оновлення безпеки, а скомпрометовані сайти можуть використовуватися для викрадення облікових даних або атак на пристрої.
Форум Bitcointalk, створений Сатоші Накамото, більшу частину дня був недоступний, поки там проводили перевірки безпеки. У заяві адміністратор theymos повідомив, що спроби атак було заблоковано, і порадив користувачам змінити паролі.
Такі проєкти, як PancakeSwap, також виступили із заявами, щоб розвіяти побоювання щодо безпосереднього впливу. Платформа заявила: «PancakeSwap не використовує PHP у жодній частині своєї технологічної інфраструктури, і наша платформа не постраждала.
Ваші кошти в безпеці». Чжао також закликав інші команди опублікувати подібні заяви, щоб поінформувати користувачів.
#BinancePick #PHP #TeslaAndNvidiaToInvest$2.8BInSamsungElectroMechanics
1
521
·
--
🚨 Уразливості PHP б’ють на сполох у сфері кібербезпеки, а CZ вимагає ясності
Генеральний директор Cloudflare Метью Прінс повідомив, що після оголошення про дві серйозні вразливості PHP кількість спроб їх експлуатації зросла з тисяч до мільйонів. Ці вразливості можуть дозволити віддалене виконання шкідливого коду, що становить загрозу для сайтів і конфіденційних даних.
На тлі цих побоювань Trust Wallet підтвердила, що її інфраструктура не залежить від PHP, а отже, ці вразливості на неї не впливають. Подібні запевнення надали BNB Chain і PancakeSwap.
CZ наголосив на важливості того, щоб проєкти чітко висловлювали свою позицію, а не мовчали, адже брак інформації створює ґрунт для чуток і паніки.
⚠️ Інша небезпека полягає в тому, що шахраї можуть скористатися цією новиною, щоб поширювати фальшиві посилання та підроблені оновлення безпеки. Не переходьте за невідомими посиланнями й нікому не повідомляйте фразу відновлення.
Зараз головне — встановлювати оновлення лише з офіційних джерел і не піддаватися страху.
$BNB $BTC
#CZ
#PHP
#CryptoNews
🚨 Уразливості PHP б’ють на сполох у сфері кібербезпеки, а CZ вимагає ясності
Генеральний директор Cloudflare Метью Прінс повідомив, що після оголошення про дві серйозні вразливості PHP кількість спроб їх експлуатації зросла з тисяч до мільйонів. Ці вразливості можуть дозволити віддалене виконання шкідливого коду, що становить загрозу для сайтів і конфіденційних даних.
На тлі цих побоювань Trust Wallet підтвердила, що її інфраструктура не залежить від PHP, а отже, ці вразливості на неї не впливають. Подібні запевнення надали BNB Chain і PancakeSwap.
CZ наголосив на важливості того, щоб проєкти чітко висловлювали свою позицію, а не мовчали, адже брак інформації створює ґрунт для чуток і паніки.
⚠️ Інша небезпека полягає в тому, що шахраї можуть скористатися цією новиною, щоб поширювати фальшиві посилання та підроблені оновлення безпеки. Не переходьте за невідомими посиланнями й нікому не повідомляйте фразу відновлення.
Зараз головне — встановлювати оновлення лише з офіційних джерел і не піддаватися страху.
$BNB $BTC
#CZ
#PHP
#CryptoNews
Генеральний директор Cloudflare Метью Прінс повідомив, що після оголошення про дві серйозні вразливості PHP кількість спроб їх експлуатації зросла з тисяч до мільйонів. Ці вразливості можуть дозволити віддалене виконання шкідливого коду, що становить загрозу для сайтів і конфіденційних даних.
На тлі цих побоювань Trust Wallet підтвердила, що її інфраструктура не залежить від PHP, а отже, ці вразливості на неї не впливають. Подібні запевнення надали BNB Chain і PancakeSwap.
CZ наголосив на важливості того, щоб проєкти чітко висловлювали свою позицію, а не мовчали, адже брак інформації створює ґрунт для чуток і паніки.
⚠️ Інша небезпека полягає в тому, що шахраї можуть скористатися цією новиною, щоб поширювати фальшиві посилання та підроблені оновлення безпеки. Не переходьте за невідомими посиланнями й нікому не повідомляйте фразу відновлення.
Зараз головне — встановлювати оновлення лише з офіційних джерел і не піддаватися страху.
$BNB $BTC
#CZ
#PHP
#CryptoNews
2
3
961

·
--
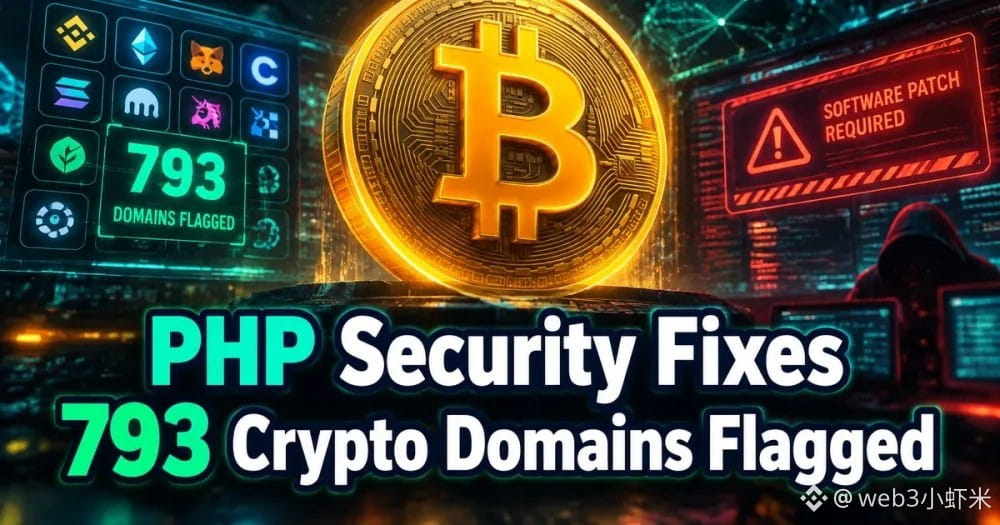
Натрапив на SlowMist MistEye: просканували близько 1488 доменів, пов’язаних із криптовалютами, і на 793 з них виявили відбиток PHP. PHP щойно терміново випустила два виправлення для критичних уразливостей (CVE-2026-109618 / 109619, CVSS близько 9.2): за певних умов вони дають змогу віддалено виконувати код без автентифікації.
CZ також закликав команди проєктів негайно провести самоперевірку й публічно відзвітувати. PancakeSwap і BNB Chain заявили, що не використовують PHP; Coinbase і BitGo повідомили, що під час самоперевірки не виявили вразливих екземплярів. У самій PHP Foundation визнали, що цю проблему виправляли дуже довго, і назвали її «структурною невдачею» — перші тривожні сигнали з’явилися ще у 2024 році.
Сайтам, що працюють на PHP, слід оновитися до версій 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Найближчими днями будьте обережні, відвідуючи незнайомі сайти, і за можливості переходьте на них із закладок.
#安全 #PHP #SlowMist
Натрапив на SlowMist MistEye: просканували близько 1488 доменів, пов’язаних із криптовалютами, і на 793 з них виявили відбиток PHP. PHP щойно терміново випустила два виправлення для критичних уразливостей (CVE-2026-109618 / 109619, CVSS близько 9.2): за певних умов вони дають змогу віддалено виконувати код без автентифікації.
CZ також закликав команди проєктів негайно провести самоперевірку й публічно відзвітувати. PancakeSwap і BNB Chain заявили, що не використовують PHP; Coinbase і BitGo повідомили, що під час самоперевірки не виявили вразливих екземплярів. У самій PHP Foundation визнали, що цю проблему виправляли дуже довго, і назвали її «структурною невдачею» — перші тривожні сигнали з’явилися ще у 2024 році.
Сайтам, що працюють на PHP, слід оновитися до версій 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Найближчими днями будьте обережні, відвідуючи незнайомі сайти, і за можливості переходьте на них із закладок.
#安全 #PHP #SlowMist
CZ також закликав команди проєктів негайно провести самоперевірку й публічно відзвітувати. PancakeSwap і BNB Chain заявили, що не використовують PHP; Coinbase і BitGo повідомили, що під час самоперевірки не виявили вразливих екземплярів. У самій PHP Foundation визнали, що цю проблему виправляли дуже довго, і назвали її «структурною невдачею» — перші тривожні сигнали з’явилися ще у 2024 році.
Сайтам, що працюють на PHP, слід оновитися до версій 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35. Найближчими днями будьте обережні, відвідуючи незнайомі сайти, і за можливості переходьте на них із закладок.
#安全 #PHP #SlowMist
5
·
--
🚨 КРИТИЧНА ВРАЗЛИВІСТЬ У PHP: УВАГА ДО ВАШИХ САЙТІВ
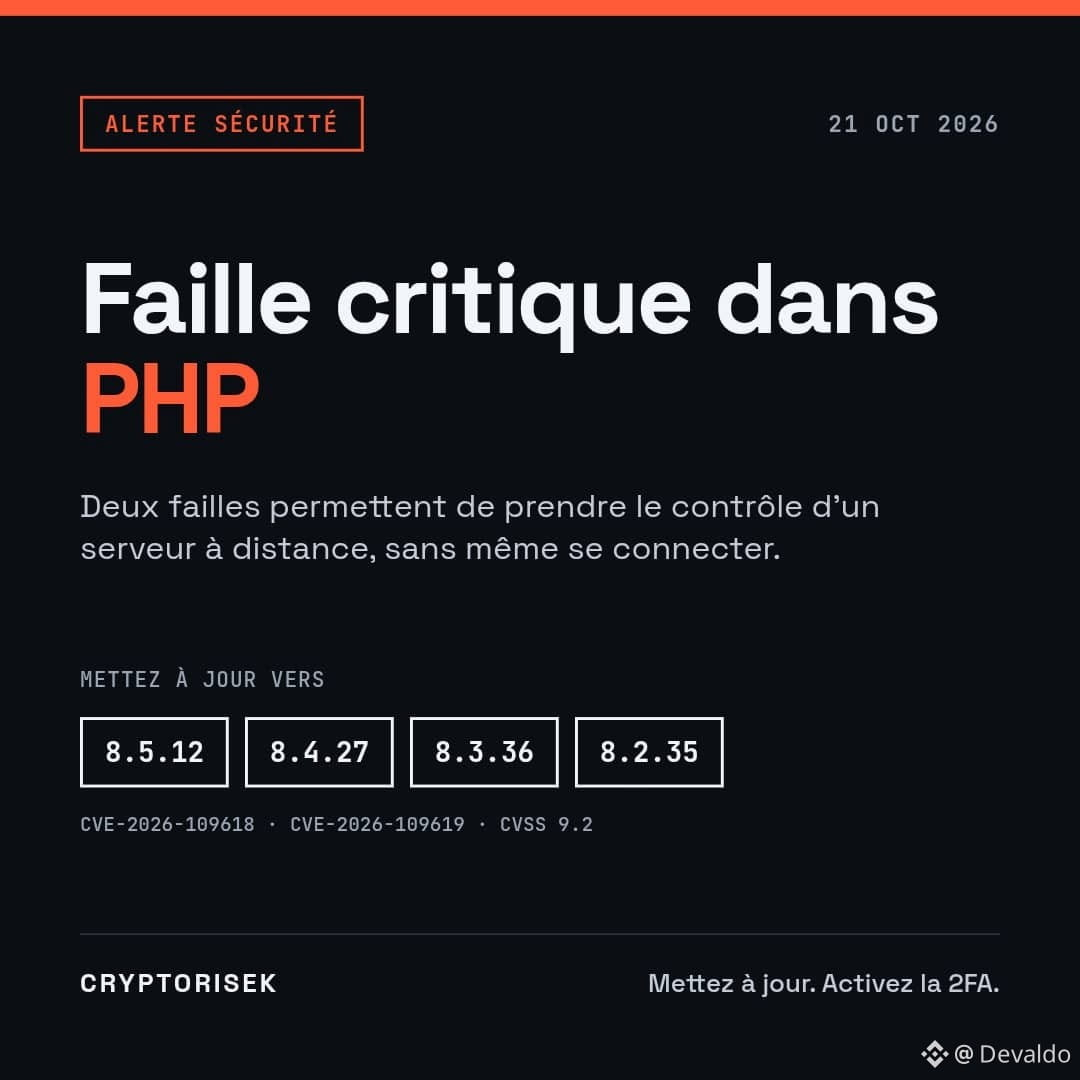
21 жовтня проєкт PHP випустив термінові виправлення для двох дуже серйозних вразливостей, які отримали назву «php2shell». Зловмисник може виконувати код на віддаленому сервері, навіть не входячи в систему.
Проблема стосується майже всіх версій PHP за останні десять років, зокрема сайтів на WordPress, Drupal і Joomla. Технічні подробиці вже поширюються у відкритому доступі, а Amazon повідомила про спроби експлуатації вразливостей ще до офіційного оголошення.
Рішення: негайно оновіть PHP до версії 8.5.12, 8.4.27, 8.3.36 або 8.2.35. Версії 8.1 і старіші можуть залишитися без виправлень. Якщо ваш сайт розміщений у хостинг-провайдера, запитайте його, чи встановив він оновлення.
Чому це стосується нас? Багато криптосайтів, блогів і навчальних сторінок працюють на PHP. Зламаний сайт можуть використати для викрадення даних або поширення фальшивих посилань для входу.
Що варто робити:
👉 Оновіть сайт, плагіни та PHP
👉 Увімкніть двофакторну автентифікацію всюди
👉 Не натискайте на посилання, отримані в повідомленнях, а вводьте адресу самостійно
👉 Нікому не повідомляйте свої приватні ключі чи фразу відновлення
Зверніть увагу ще на один момент: ця вразливість не пов’язана зі спадом крипторинку. Він зумовлений передусім інфляцією у США та ставками ФРС. Але коли ринок нервує, шахрайства стає більше. Будьте пильними.
Це не фінансова порада.
#PHP #Cybersécurité #Crypto #Trading
🚨 КРИТИЧНА ВРАЗЛИВІСТЬ У PHP: УВАГА ДО ВАШИХ САЙТІВ
21 жовтня проєкт PHP випустив термінові виправлення для двох дуже серйозних вразливостей, які отримали назву «php2shell». Зловмисник може виконувати код на віддаленому сервері, навіть не входячи в систему.
Проблема стосується майже всіх версій PHP за останні десять років, зокрема сайтів на WordPress, Drupal і Joomla. Технічні подробиці вже поширюються у відкритому доступі, а Amazon повідомила про спроби експлуатації вразливостей ще до офіційного оголошення.
Рішення: негайно оновіть PHP до версії 8.5.12, 8.4.27, 8.3.36 або 8.2.35. Версії 8.1 і старіші можуть залишитися без виправлень. Якщо ваш сайт розміщений у хостинг-провайдера, запитайте його, чи встановив він оновлення.
Чому це стосується нас? Багато криптосайтів, блогів і навчальних сторінок працюють на PHP. Зламаний сайт можуть використати для викрадення даних або поширення фальшивих посилань для входу.
Що варто робити:
👉 Оновіть сайт, плагіни та PHP
👉 Увімкніть двофакторну автентифікацію всюди
👉 Не натискайте на посилання, отримані в повідомленнях, а вводьте адресу самостійно
👉 Нікому не повідомляйте свої приватні ключі чи фразу відновлення
Зверніть увагу ще на один момент: ця вразливість не пов’язана зі спадом крипторинку. Він зумовлений передусім інфляцією у США та ставками ФРС. Але коли ринок нервує, шахрайства стає більше. Будьте пильними.
Це не фінансова порада.
#PHP #Cybersécurité #Crypto #Trading
21 жовтня проєкт PHP випустив термінові виправлення для двох дуже серйозних вразливостей, які отримали назву «php2shell». Зловмисник може виконувати код на віддаленому сервері, навіть не входячи в систему.
Проблема стосується майже всіх версій PHP за останні десять років, зокрема сайтів на WordPress, Drupal і Joomla. Технічні подробиці вже поширюються у відкритому доступі, а Amazon повідомила про спроби експлуатації вразливостей ще до офіційного оголошення.
Рішення: негайно оновіть PHP до версії 8.5.12, 8.4.27, 8.3.36 або 8.2.35. Версії 8.1 і старіші можуть залишитися без виправлень. Якщо ваш сайт розміщений у хостинг-провайдера, запитайте його, чи встановив він оновлення.
Чому це стосується нас? Багато криптосайтів, блогів і навчальних сторінок працюють на PHP. Зламаний сайт можуть використати для викрадення даних або поширення фальшивих посилань для входу.
Що варто робити:
👉 Оновіть сайт, плагіни та PHP
👉 Увімкніть двофакторну автентифікацію всюди
👉 Не натискайте на посилання, отримані в повідомленнях, а вводьте адресу самостійно
👉 Нікому не повідомляйте свої приватні ключі чи фразу відновлення
Зверніть увагу ще на один момент: ця вразливість не пов’язана зі спадом крипторинку. Він зумовлений передусім інфляцією у США та ставками ФРС. Але коли ринок нервує, шахрайства стає більше. Будьте пильними.
Це не фінансова порада.
#PHP #Cybersécurité #Crypto #Trading
164

·
--
Pancake першою повідомила, що все гаразд: цього разу PHP-вразливості не зачепили блокчейнСьогодні CZ закликав бути обережними, відвідуючи будь-які сайти протягом найближчих кількох днів. Причина не в тому, що зламали якийсь блокчейн, а в тому, що подробиці про дві вразливості віддаленого виконання коду в PHP (CVE-2026-109618 / CVE-2026-109619) витекли раніше часу. Патчі випустили лише 21 жовтня, а згодом підтвердили, що вразливості вже використовуються в реальних атаках.
Це не має стосунку до смартконтрактів чи холодних гаманців. Ризик стосується сайтів, сторінок входу, KYC та інших ресурсів, які досі працюють на PHP: якщо сайт не оновили, після переходу на нього ваші дані для входу можуть викрасти.
$CAKE — PancakeSwap прямо заявила: у її технологічному стеку PHP не використовується, платформа не постраждала, а кошти в безпеці. BNB Chain також повідомила, що в мережі та ключовій інфраструктурі PHP не використовується, тож уразливість PHP2Shell на них не вплинула. CZ також поширив заяву Pancake, натякнувши, що більшість проєктів принаймні мають опублікувати коротке підтвердження.
Pancake першою повідомила, що все гаразд: цього разу PHP-вразливості не зачепили блокчейн
Сьогодні CZ закликав бути обережними, відвідуючи будь-які сайти протягом найближчих кількох днів. Причина не в тому, що зламали якийсь блокчейн, а в тому, що подробиці про дві вразливості віддаленого виконання коду в PHP (CVE-2026-109618 / CVE-2026-109619) витекли раніше часу. Патчі випустили лише 21 жовтня, а згодом підтвердили, що вразливості вже використовуються в реальних атаках.
Це не має стосунку до смартконтрактів чи холодних гаманців. Ризик стосується сайтів, сторінок входу, KYC та інших ресурсів, які досі працюють на PHP: якщо сайт не оновили, після переходу на нього ваші дані для входу можуть викрасти.
$CAKE — PancakeSwap прямо заявила: у її технологічному стеку PHP не використовується, платформа не постраждала, а кошти в безпеці. BNB Chain також повідомила, що в мережі та ключовій інфраструктурі PHP не використовується, тож уразливість PHP2Shell на них не вплинула. CZ також поширив заяву Pancake, натякнувши, що більшість проєктів принаймні мають опублікувати коротке підтвердження.
Це не має стосунку до смартконтрактів чи холодних гаманців. Ризик стосується сайтів, сторінок входу, KYC та інших ресурсів, які досі працюють на PHP: якщо сайт не оновили, після переходу на нього ваші дані для входу можуть викрасти.
$CAKE — PancakeSwap прямо заявила: у її технологічному стеку PHP не використовується, платформа не постраждала, а кошти в безпеці. BNB Chain також повідомила, що в мережі та ключовій інфраструктурі PHP не використовується, тож уразливість PHP2Shell на них не вплинула. CZ також поширив заяву Pancake, натякнувши, що більшість проєктів принаймні мають опублікувати коротке підтвердження.
1
838
·
--
ТЕРМІНОВО. Якщо ваш сайт працює на PHP, оновіть його сьогодні ж.
Це вразливість нульового дня. Метод атаки витік до виходу виправлення. Навіть АНБ заявляє: якщо ви поки що не можете встановити оновлення, негайно вимкніть систему.
69% сайтів у світі працюють на PHP. Сайти державних установ, банків, університетів, інтернет-магазинів і вашого офісу.
Чому це відбувається?
- У PHP є 2 критичні вразливості з оцінкою 9,2 із 10
- Подробиці вже стали надбанням громадськості
- Зловмисникам потрібно лише знайти сайти, на яких не встановили оновлення
У чому причина?
- Зловмисникам достатньо надіслати 1 форму або завантажити підроблений файл
- Під час обробки цього запиту PHP некоректно працює з пам’яттю
- Після цього зловмисники можуть виконувати на вашому сервері будь-які команди
- Вхід у систему не потрібен, пароль також
Які ризики, якщо не встановити оновлення?
- Зловмисники проникнуть на сервер і захоплять над ним контроль
- Отримають прямий доступ до файлів і баз даних
- Викрадуть дані користувачів, паролі та дані про транзакції
- Сайт понівечать, встановлять бекдори й перетворять його на гральний заклад
Кого це стосується?
- Усі версії PHP нижче 8.5.12, 8.4.27, 8.3.36 і 8.2.35
- Для PHP 8.1 і старіших версій виправлень узагалі не буде
Що робити зараз?
- Оновіть PHP на своєму сервері сьогодні; оновити лише WordPress недостатньо
- Не можете поки що оновити? Спершу вимкніть систему, доки це не стане безпечно
- Перевірте свою версію командою php -v або в панелі хостингу
- Користуєтеся віртуальним хостингом? Вимагайте, щоб ваш хостинг-провайдер теж оновив PHP сьогодні
- Досі користуєтеся PHP 8.1 або старішою версією? Негайно оновіть її
Не чекайте до завтра. Не ставтеся легковажно до вразливостей нульового дня.
#PHP
ТЕРМІНОВО. Якщо ваш сайт працює на PHP, оновіть його сьогодні ж.
Це вразливість нульового дня. Метод атаки витік до виходу виправлення. Навіть АНБ заявляє: якщо ви поки що не можете встановити оновлення, негайно вимкніть систему.
69% сайтів у світі працюють на PHP. Сайти державних установ, банків, університетів, інтернет-магазинів і вашого офісу.
Чому це відбувається?
- У PHP є 2 критичні вразливості з оцінкою 9,2 із 10
- Подробиці вже стали надбанням громадськості
- Зловмисникам потрібно лише знайти сайти, на яких не встановили оновлення
У чому причина?
- Зловмисникам достатньо надіслати 1 форму або завантажити підроблений файл
- Під час обробки цього запиту PHP некоректно працює з пам’яттю
- Після цього зловмисники можуть виконувати на вашому сервері будь-які команди
- Вхід у систему не потрібен, пароль також
Які ризики, якщо не встановити оновлення?
- Зловмисники проникнуть на сервер і захоплять над ним контроль
- Отримають прямий доступ до файлів і баз даних
- Викрадуть дані користувачів, паролі та дані про транзакції
- Сайт понівечать, встановлять бекдори й перетворять його на гральний заклад
Кого це стосується?
- Усі версії PHP нижче 8.5.12, 8.4.27, 8.3.36 і 8.2.35
- Для PHP 8.1 і старіших версій виправлень узагалі не буде
Що робити зараз?
- Оновіть PHP на своєму сервері сьогодні; оновити лише WordPress недостатньо
- Не можете поки що оновити? Спершу вимкніть систему, доки це не стане безпечно
- Перевірте свою версію командою php -v або в панелі хостингу
- Користуєтеся віртуальним хостингом? Вимагайте, щоб ваш хостинг-провайдер теж оновив PHP сьогодні
- Досі користуєтеся PHP 8.1 або старішою версією? Негайно оновіть її
Не чекайте до завтра. Не ставтеся легковажно до вразливостей нульового дня.
#PHP
Це вразливість нульового дня. Метод атаки витік до виходу виправлення. Навіть АНБ заявляє: якщо ви поки що не можете встановити оновлення, негайно вимкніть систему.
69% сайтів у світі працюють на PHP. Сайти державних установ, банків, університетів, інтернет-магазинів і вашого офісу.
Чому це відбувається?
- У PHP є 2 критичні вразливості з оцінкою 9,2 із 10
- Подробиці вже стали надбанням громадськості
- Зловмисникам потрібно лише знайти сайти, на яких не встановили оновлення
У чому причина?
- Зловмисникам достатньо надіслати 1 форму або завантажити підроблений файл
- Під час обробки цього запиту PHP некоректно працює з пам’яттю
- Після цього зловмисники можуть виконувати на вашому сервері будь-які команди
- Вхід у систему не потрібен, пароль також
Які ризики, якщо не встановити оновлення?
- Зловмисники проникнуть на сервер і захоплять над ним контроль
- Отримають прямий доступ до файлів і баз даних
- Викрадуть дані користувачів, паролі та дані про транзакції
- Сайт понівечать, встановлять бекдори й перетворять його на гральний заклад
Кого це стосується?
- Усі версії PHP нижче 8.5.12, 8.4.27, 8.3.36 і 8.2.35
- Для PHP 8.1 і старіших версій виправлень узагалі не буде
Що робити зараз?
- Оновіть PHP на своєму сервері сьогодні; оновити лише WordPress недостатньо
- Не можете поки що оновити? Спершу вимкніть систему, доки це не стане безпечно
- Перевірте свою версію командою php -v або в панелі хостингу
- Користуєтеся віртуальним хостингом? Вимагайте, щоб ваш хостинг-провайдер теж оновив PHP сьогодні
- Досі користуєтеся PHP 8.1 або старішою версією? Негайно оновіть її
Не чекайте до завтра. Не ставтеся легковажно до вразливостей нульового дня.
#PHP
97

Криптокомпанії відмовляються від PHP після вразливості PHP2Shell CVSS 9.2
- PHP2Shell: 2 вразливості CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Критична.
- Неавтентифіковане RCE на PHP-серверах.
- Експлуатація з 21/10/2026, до випуску виправлення.
- CZ Binance причетний. У RSS бракує подробиць.
#BinanceSquare #CryptoNews #PHP #Безпека
$btc $eth
#vlikevn Titanbot
Джерело: CoinGape
Криптокомпанії відмовляються від PHP після вразливості PHP2Shell CVSS 9.2
- PHP2Shell: 2 вразливості CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Критична.
- Неавтентифіковане RCE на PHP-серверах.
- Експлуатація з 21/10/2026, до випуску виправлення.
- CZ Binance причетний. У RSS бракує подробиць.
#BinanceSquare #CryptoNews #PHP #Безпека
$btc $eth
#vlikevn Titanbot
Джерело: CoinGape
- PHP2Shell: 2 вразливості CVE-2026-109618, CVE-2026-109619.
- CVSS 9.2. Критична.
- Неавтентифіковане RCE на PHP-серверах.
- Експлуатація з 21/10/2026, до випуску виправлення.
- CZ Binance причетний. У RSS бракує подробиць.
#BinanceSquare #CryptoNews #PHP #Безпека
$btc $eth
#vlikevn Titanbot
Джерело: CoinGape
186

·
--
Негативно
#PHPFoundation : Цього разу світ справді «залагав», друзі!
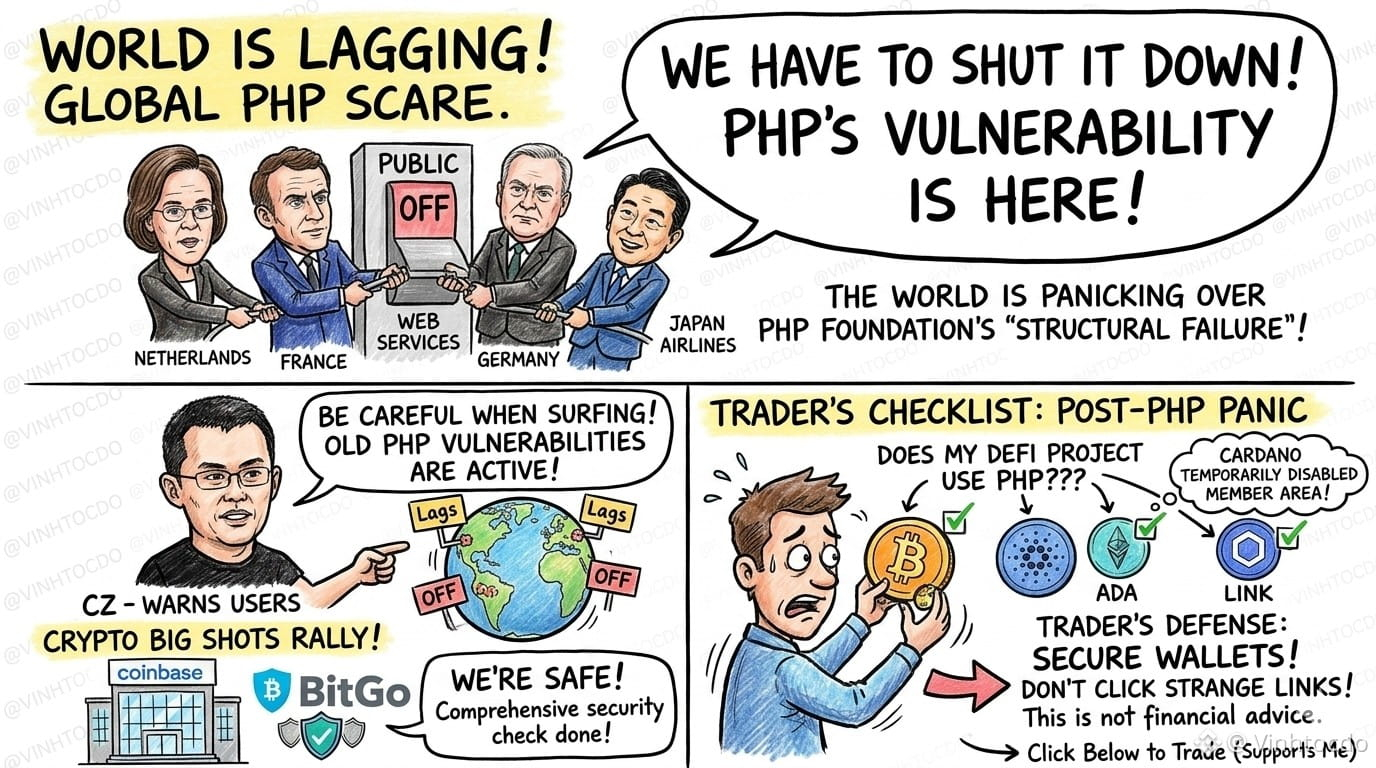
💻 PHP, мова програмування для всіх, щойно визнав «системний провал»: ще з 2024 року в ньому була серйозна вразливість безпеки. Через це урядам Нідерландів, Франції та Німеччини, а також японським авіакомпаніям довелося поспіхом вимкнути частину вебсервісів, побоюючись візиту хакерів!
Навіть сам CZ виступив із попередженням: будьте обережні, коли переглядаєте сайти, щоб не потрапити під удар. На щастя, такі гіганти, як Coinbase і BitGo, оперативно все перевірили й підтвердили, що в них усе безпечно. Інакше ринок знову змусив би нас нервово стежити за «танцем свічок».
Що робити трейдерам?
Негайно перевірте, чи не використовують PHP із вразливістю проєкти DeFi, у які ви вклалися. Ретельно захищайте свої гаманці й кілька днів не натискайте на підозрілі посилання. Це не фінансова порада!
Створіть новий акаунт за реферальним кодом VINHTOCDO або посиланням: https://www.binance.com/register?ref=VINHTOCDO, щоб отримати бонуси!
👇 Натисніть кнопку торгівлі нижче, щоб підтримати мене:
$BTC
{future}(BTCUSDT)
$ADA
{future}(ADAUSDT)
$LINK
{future}(LINKUSDT)
#PHP #CyberSecurity #БезпекаКрипто #НовиниРинку #DeFiAlert #VINHTOCDO
#PHPFoundation : Цього разу світ справді «залагав», друзі!
💻 PHP, мова програмування для всіх, щойно визнав «системний провал»: ще з 2024 року в ньому була серйозна вразливість безпеки. Через це урядам Нідерландів, Франції та Німеччини, а також японським авіакомпаніям довелося поспіхом вимкнути частину вебсервісів, побоюючись візиту хакерів!
Навіть сам CZ виступив із попередженням: будьте обережні, коли переглядаєте сайти, щоб не потрапити під удар. На щастя, такі гіганти, як Coinbase і BitGo, оперативно все перевірили й підтвердили, що в них усе безпечно. Інакше ринок знову змусив би нас нервово стежити за «танцем свічок».
Що робити трейдерам?
Негайно перевірте, чи не використовують PHP із вразливістю проєкти DeFi, у які ви вклалися. Ретельно захищайте свої гаманці й кілька днів не натискайте на підозрілі посилання. Це не фінансова порада!
Створіть новий акаунт за реферальним кодом VINHTOCDO або посиланням: https://www.binance.com/register?ref=VINHTOCDO, щоб отримати бонуси!
👇 Натисніть кнопку торгівлі нижче, щоб підтримати мене:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #БезпекаКрипто #НовиниРинку #DeFiAlert #VINHTOCDO
💻 PHP, мова програмування для всіх, щойно визнав «системний провал»: ще з 2024 року в ньому була серйозна вразливість безпеки. Через це урядам Нідерландів, Франції та Німеччини, а також японським авіакомпаніям довелося поспіхом вимкнути частину вебсервісів, побоюючись візиту хакерів!
Навіть сам CZ виступив із попередженням: будьте обережні, коли переглядаєте сайти, щоб не потрапити під удар. На щастя, такі гіганти, як Coinbase і BitGo, оперативно все перевірили й підтвердили, що в них усе безпечно. Інакше ринок знову змусив би нас нервово стежити за «танцем свічок».
Що робити трейдерам?
Негайно перевірте, чи не використовують PHP із вразливістю проєкти DeFi, у які ви вклалися. Ретельно захищайте свої гаманці й кілька днів не натискайте на підозрілі посилання. Це не фінансова порада!
Створіть новий акаунт за реферальним кодом VINHTOCDO або посиланням: https://www.binance.com/register?ref=VINHTOCDO, щоб отримати бонуси!
👇 Натисніть кнопку торгівлі нижче, щоб підтримати мене:
$BTC
$ADA
$LINK
#PHP #CyberSecurity #БезпекаКрипто #НовиниРинку #DeFiAlert #VINHTOCDO
2
445
·
--
🚨 ТРИВОГА: MIIT Китаю попереджає про критичну вразливість PHP, що дає змогу віддалено виконувати код
Національна база даних вразливостей Китаю (NVDB) при Міністерстві промисловості та інформаційних технологій (MIIT) оприлюднила попередження про ризик критичної вразливості PHP, що дає змогу віддалено виконувати код (RCE), повідомляє ChainCatcher.
Вразливості RCE потенційно дають змогу зловмисникам виконувати шкідливий код у вразливих системах, створюючи серйозні загрози безпеці, якщо їх не усунути.
Розробникам і системним адміністраторам слід ознайомитися з офіційним попередженням, перевірити, чи постраждали їхні системи, і встановити рекомендовані оновлення безпеки.
🔐 Важливе нагадування: своєчасно встановлюйте оновлення для систем і підтримуйте засоби захисту в актуальному стані.
#Cybersecurity #PHP #InfoSec $BTC #
{future}(BTCUSDT)
🚨 ТРИВОГА: MIIT Китаю попереджає про критичну вразливість PHP, що дає змогу віддалено виконувати код
Національна база даних вразливостей Китаю (NVDB) при Міністерстві промисловості та інформаційних технологій (MIIT) оприлюднила попередження про ризик критичної вразливості PHP, що дає змогу віддалено виконувати код (RCE), повідомляє ChainCatcher.
Вразливості RCE потенційно дають змогу зловмисникам виконувати шкідливий код у вразливих системах, створюючи серйозні загрози безпеці, якщо їх не усунути.
Розробникам і системним адміністраторам слід ознайомитися з офіційним попередженням, перевірити, чи постраждали їхні системи, і встановити рекомендовані оновлення безпеки.
🔐 Важливе нагадування: своєчасно встановлюйте оновлення для систем і підтримуйте засоби захисту в актуальному стані.
#Cybersecurity #PHP #InfoSec $BTC #
Національна база даних вразливостей Китаю (NVDB) при Міністерстві промисловості та інформаційних технологій (MIIT) оприлюднила попередження про ризик критичної вразливості PHP, що дає змогу віддалено виконувати код (RCE), повідомляє ChainCatcher.
Вразливості RCE потенційно дають змогу зловмисникам виконувати шкідливий код у вразливих системах, створюючи серйозні загрози безпеці, якщо їх не усунути.
Розробникам і системним адміністраторам слід ознайомитися з офіційним попередженням, перевірити, чи постраждали їхні системи, і встановити рекомендовані оновлення безпеки.
🔐 Важливе нагадування: своєчасно встановлюйте оновлення для систем і підтримуйте засоби захисту в актуальному стані.
#Cybersecurity #PHP #InfoSec $BTC #
56

·
--
Сьогодні наклалися одразу два завдання
CZ подав голос тривоги:
найближчими днями будь-який сайт небезпечніший
Дві вразливості PHP: CVE-2026-109618 / 109619
Патч випустять лише 10/21
Подробиці просочилися завчасно, експлуатацію вже підтверджено
SlowMist теж звернула на це увагу
Біржам, DeFi-проєктам і постачальникам гаманців варто спершу перевірити свій стек
З іншого боку,
OCC затвердило перше остаточне правило за GENIUS Act
Орієнтовно набуде чинності 2027-01-18
Поширюється на емітентів, зберігачів і третіх сторін
Для дохідності / винагород за наявними стейблкоїнами безпечної гавані не передбачено — це чітко зафіксовано
Не сприймайте ці дві новини як плітки про зростання в китайськомовному сегменті
Перше: чи досі ви використовуєте PHP без установлених патчів?
Друге: чи можна й далі повторювати старі обіцянки про бали, заробіток монет і дохідність?
Цей допис про CVE — не залякування
А остаточне регуляторне правило — не ще один удар
Вікно для дотримання вимог звужується
Правила продуктів зміняться
Спершу перевірте все самі, а потім поширюйте
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
Сьогодні наклалися одразу два завдання
CZ подав голос тривоги:
найближчими днями будь-який сайт небезпечніший
Дві вразливості PHP: CVE-2026-109618 / 109619
Патч випустять лише 10/21
Подробиці просочилися завчасно, експлуатацію вже підтверджено
SlowMist теж звернула на це увагу
Біржам, DeFi-проєктам і постачальникам гаманців варто спершу перевірити свій стек
З іншого боку,
OCC затвердило перше остаточне правило за GENIUS Act
Орієнтовно набуде чинності 2027-01-18
Поширюється на емітентів, зберігачів і третіх сторін
Для дохідності / винагород за наявними стейблкоїнами безпечної гавані не передбачено — це чітко зафіксовано
Не сприймайте ці дві новини як плітки про зростання в китайськомовному сегменті
Перше: чи досі ви використовуєте PHP без установлених патчів?
Друге: чи можна й далі повторювати старі обіцянки про бали, заробіток монет і дохідність?
Цей допис про CVE — не залякування
А остаточне регуляторне правило — не ще один удар
Вікно для дотримання вимог звужується
Правила продуктів зміняться
Спершу перевірте все самі, а потім поширюйте
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
CZ подав голос тривоги:
найближчими днями будь-який сайт небезпечніший
Дві вразливості PHP: CVE-2026-109618 / 109619
Патч випустять лише 10/21
Подробиці просочилися завчасно, експлуатацію вже підтверджено
SlowMist теж звернула на це увагу
Біржам, DeFi-проєктам і постачальникам гаманців варто спершу перевірити свій стек
З іншого боку,
OCC затвердило перше остаточне правило за GENIUS Act
Орієнтовно набуде чинності 2027-01-18
Поширюється на емітентів, зберігачів і третіх сторін
Для дохідності / винагород за наявними стейблкоїнами безпечної гавані не передбачено — це чітко зафіксовано
Не сприймайте ці дві новини як плітки про зростання в китайськомовному сегменті
Перше: чи досі ви використовуєте PHP без установлених патчів?
Друге: чи можна й далі повторювати старі обіцянки про бали, заробіток монет і дохідність?
Цей допис про CVE — не залякування
А остаточне регуляторне правило — не ще один удар
Вікно для дотримання вимог звужується
Правила продуктів зміняться
Спершу перевірте все самі, а потім поширюйте
$USDT
$USDC
#PHP #安全 #GENIUS #OCC #稳定币
1
550
CZ закликає обережно відвідувати сайти: від чого варто захищатися користувачам крипторинку?
Найбільше мене турбує ось що: на знайомому вам сайті щось пішло не так, а ви, як завжди, поспішаєте натискати «Підтвердити».
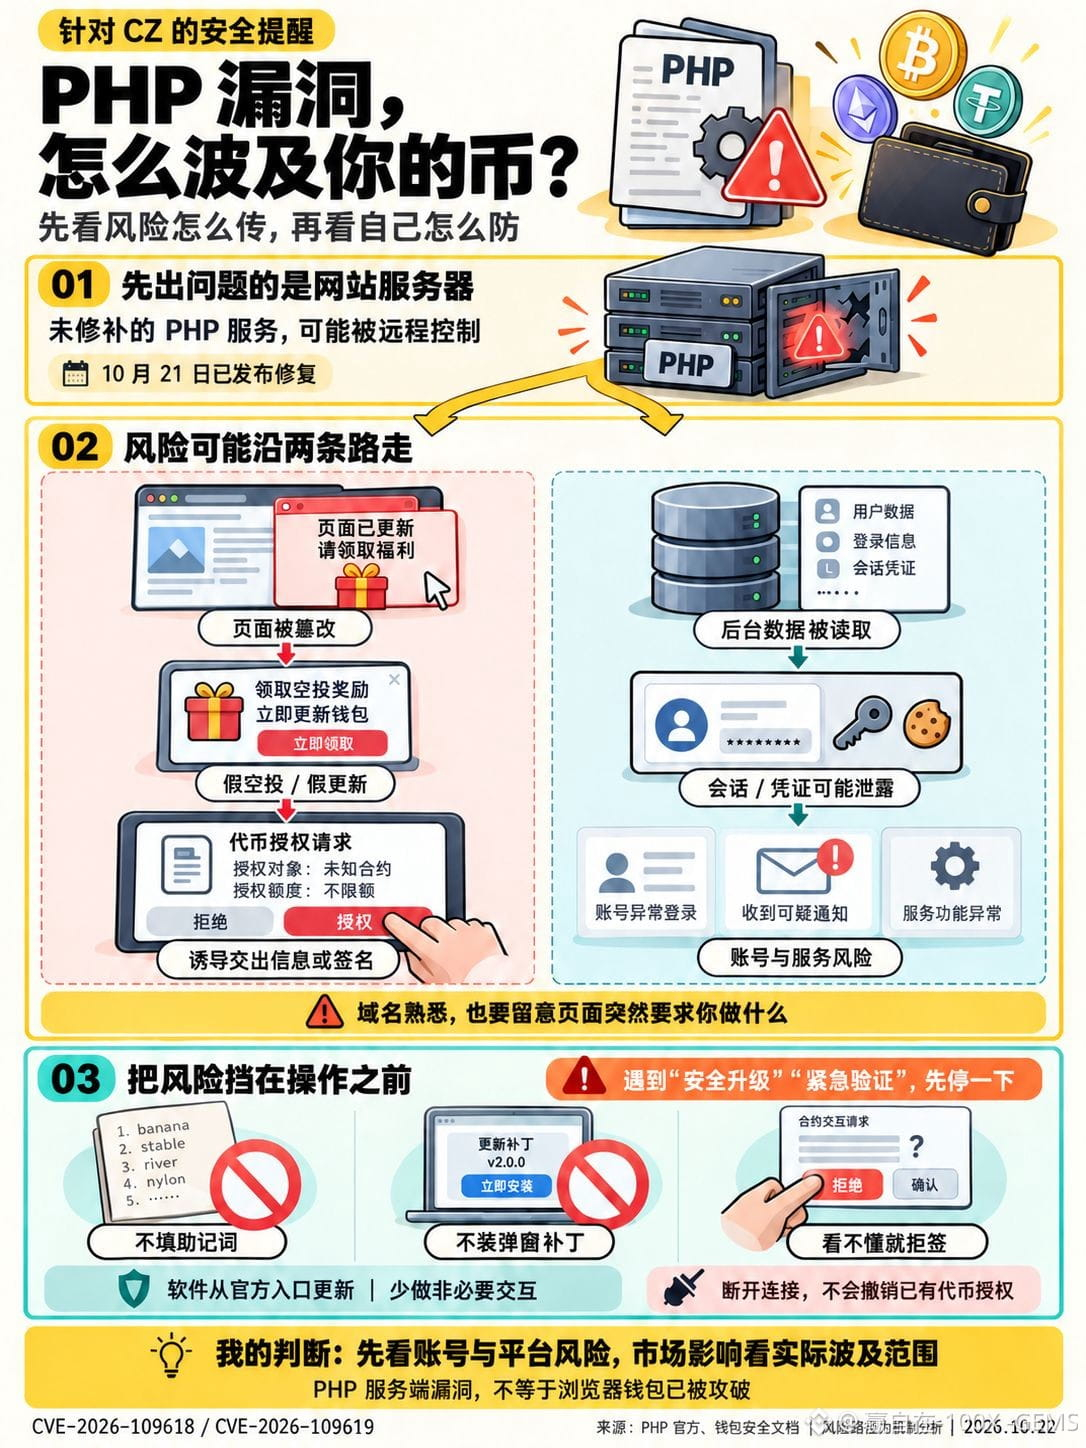
21 жовтня PHP опублікувала виправлення для двох критичних вразливостей — CVE-2026-109618 і CVE-2026-109619. Зловмисники можуть виконувати код на вразливих серверах сайтів без входу в систему.
Для крипторинку один із ризиків такий: сайт зламують, змінюють його сторінки, а потім з’являються фальшиві повідомлення про аірдроп, оновлення гаманця чи перевірку, які виманюють дані для входу, сід-фразу або спонукають надати небезпечний дозвіл. Інший ризик стосується серверної частини: можуть викрасти дані, до яких має доступ сервер, зокрема сесії та облікові дані, що може вплинути на акаунти й роботу сервісів платформи.
Це аналіз можливого поширення ризику, а не твердження, що якусь біржу вже зламали, і тим паче не доказ того, що достатньо просто відкрити вебсторінку, аби втратити криптовалюту. На мою думку, вплив на ринок залежатиме від того, чи повідомлятимуть надалі про постраждалі платформи, зупинку сервісів або втрату коштів. Самих лише новин про вразливості недостатньо, щоб передбачити рух цін.
На найближчі кілька днів встановіть для себе кілька правил:
① Уникайте зайвих взаємодій. Не переходьте за посиланнями з приватних повідомлень, реклами чи від незнайомців, щоб отримати аірдроп.
② Якщо вебсторінка раптом вимагає «термінового оновлення безпеки» чи «перевірки гаманця» — зупиніться. Не вводьте сід-фразу на вебсторінках і не завантажуйте оновлення зі спливних вікон; оновлюйте браузер і гаманець лише через офіційні джерела.
③ Перед підписанням перевірте, що саме виконується, кому надається дозвіл і на яку суму. Якщо не розумієте — скасуйте дію. Навіть із апаратним гаманцем перевіряйте інформацію на екрані пристрою.
④ Якщо ви надали підозрілий дозвіл, перевірте його через офіційний інтерфейс гаманця. Від’єднання від сайту автоматично не скасовує вже наданих дозволів на використання токенів.
Тим, хто керує сайтами, також потрібно встановити безпечну версію PHP і перевірити, чи не було вторгнення. Просто оновити кілька плагінів WordPress — недостатньо.
Знайомий домен лише означає, що ви вже там бували. Цього разу варто особливо уважно зважати на те, що сайт просить вас ввести, завантажити чи підписати.
#Web3安全 #PHP #StaySAFU
CZ закликає обережно відвідувати сайти: від чого варто захищатися користувачам крипторинку?
Найбільше мене турбує ось що: на знайомому вам сайті щось пішло не так, а ви, як завжди, поспішаєте натискати «Підтвердити».
21 жовтня PHP опублікувала виправлення для двох критичних вразливостей — CVE-2026-109618 і CVE-2026-109619. Зловмисники можуть виконувати код на вразливих серверах сайтів без входу в систему.
Для крипторинку один із ризиків такий: сайт зламують, змінюють його сторінки, а потім з’являються фальшиві повідомлення про аірдроп, оновлення гаманця чи перевірку, які виманюють дані для входу, сід-фразу або спонукають надати небезпечний дозвіл. Інший ризик стосується серверної частини: можуть викрасти дані, до яких має доступ сервер, зокрема сесії та облікові дані, що може вплинути на акаунти й роботу сервісів платформи.
Це аналіз можливого поширення ризику, а не твердження, що якусь біржу вже зламали, і тим паче не доказ того, що достатньо просто відкрити вебсторінку, аби втратити криптовалюту. На мою думку, вплив на ринок залежатиме від того, чи повідомлятимуть надалі про постраждалі платформи, зупинку сервісів або втрату коштів. Самих лише новин про вразливості недостатньо, щоб передбачити рух цін.
На найближчі кілька днів встановіть для себе кілька правил:
① Уникайте зайвих взаємодій. Не переходьте за посиланнями з приватних повідомлень, реклами чи від незнайомців, щоб отримати аірдроп.
② Якщо вебсторінка раптом вимагає «термінового оновлення безпеки» чи «перевірки гаманця» — зупиніться. Не вводьте сід-фразу на вебсторінках і не завантажуйте оновлення зі спливних вікон; оновлюйте браузер і гаманець лише через офіційні джерела.
③ Перед підписанням перевірте, що саме виконується, кому надається дозвіл і на яку суму. Якщо не розумієте — скасуйте дію. Навіть із апаратним гаманцем перевіряйте інформацію на екрані пристрою.
④ Якщо ви надали підозрілий дозвіл, перевірте його через офіційний інтерфейс гаманця. Від’єднання від сайту автоматично не скасовує вже наданих дозволів на використання токенів.
Тим, хто керує сайтами, також потрібно встановити безпечну версію PHP і перевірити, чи не було вторгнення. Просто оновити кілька плагінів WordPress — недостатньо.
Знайомий домен лише означає, що ви вже там бували. Цього разу варто особливо уважно зважати на те, що сайт просить вас ввести, завантажити чи підписати.
#Web3安全 #PHP #StaySAFU
Найбільше мене турбує ось що: на знайомому вам сайті щось пішло не так, а ви, як завжди, поспішаєте натискати «Підтвердити».
21 жовтня PHP опублікувала виправлення для двох критичних вразливостей — CVE-2026-109618 і CVE-2026-109619. Зловмисники можуть виконувати код на вразливих серверах сайтів без входу в систему.
Для крипторинку один із ризиків такий: сайт зламують, змінюють його сторінки, а потім з’являються фальшиві повідомлення про аірдроп, оновлення гаманця чи перевірку, які виманюють дані для входу, сід-фразу або спонукають надати небезпечний дозвіл. Інший ризик стосується серверної частини: можуть викрасти дані, до яких має доступ сервер, зокрема сесії та облікові дані, що може вплинути на акаунти й роботу сервісів платформи.
Це аналіз можливого поширення ризику, а не твердження, що якусь біржу вже зламали, і тим паче не доказ того, що достатньо просто відкрити вебсторінку, аби втратити криптовалюту. На мою думку, вплив на ринок залежатиме від того, чи повідомлятимуть надалі про постраждалі платформи, зупинку сервісів або втрату коштів. Самих лише новин про вразливості недостатньо, щоб передбачити рух цін.
На найближчі кілька днів встановіть для себе кілька правил:
① Уникайте зайвих взаємодій. Не переходьте за посиланнями з приватних повідомлень, реклами чи від незнайомців, щоб отримати аірдроп.
② Якщо вебсторінка раптом вимагає «термінового оновлення безпеки» чи «перевірки гаманця» — зупиніться. Не вводьте сід-фразу на вебсторінках і не завантажуйте оновлення зі спливних вікон; оновлюйте браузер і гаманець лише через офіційні джерела.
③ Перед підписанням перевірте, що саме виконується, кому надається дозвіл і на яку суму. Якщо не розумієте — скасуйте дію. Навіть із апаратним гаманцем перевіряйте інформацію на екрані пристрою.
④ Якщо ви надали підозрілий дозвіл, перевірте його через офіційний інтерфейс гаманця. Від’єднання від сайту автоматично не скасовує вже наданих дозволів на використання токенів.
Тим, хто керує сайтами, також потрібно встановити безпечну версію PHP і перевірити, чи не було вторгнення. Просто оновити кілька плагінів WordPress — недостатньо.
Знайомий домен лише означає, що ви вже там бували. Цього разу варто особливо уважно зважати на те, що сайт просить вас ввести, завантажити чи підписати.
#Web3安全 #PHP #StaySAFU
89

🚨 $PHP: ТЕРМІНОВЕ ПОПЕРЕДЖЕННЯ ПРО ПАТЧІ — КРИТИЧНІ ВРАЗЛИВОСТІ ПІДРИВАЮТЬ СТАБІЛЬНІСТЬ СЕРВЕРІВ 🛑
📊 PHP Foundation визнає системний збій: нерішучість у прийнятті рішень і брак ресурсів призвели до того, що усунення проблем постійно відкладається. 🦈 Через цю затримку для зловмисників виникає величезне вікно можливостей, яке дає змогу непомітно виконувати код без автентифікації. ⚡
💡 Випущено термінові виправлення для двох пов’язаних експлойтів. Урядові сайти по всій Європі та Австралії тимчасово відключили, щоб терміново усунути проблему. Розробникам слід діяти негайно, інакше їхні сервіси накриє наступна хвиля атак. 💬 Як швидко ви зміцните захист свого технологічного стека, перш ніж станеться новий злам? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
🚨 $PHP: ТЕРМІНОВЕ ПОПЕРЕДЖЕННЯ ПРО ПАТЧІ — КРИТИЧНІ ВРАЗЛИВОСТІ ПІДРИВАЮТЬ СТАБІЛЬНІСТЬ СЕРВЕРІВ 🛑
📊 PHP Foundation визнає системний збій: нерішучість у прийнятті рішень і брак ресурсів призвели до того, що усунення проблем постійно відкладається. 🦈 Через цю затримку для зловмисників виникає величезне вікно можливостей, яке дає змогу непомітно виконувати код без автентифікації. ⚡
💡 Випущено термінові виправлення для двох пов’язаних експлойтів. Урядові сайти по всій Європі та Австралії тимчасово відключили, щоб терміново усунути проблему. Розробникам слід діяти негайно, інакше їхні сервіси накриє наступна хвиля атак. 💬 Як швидко ви зміцните захист свого технологічного стека, перш ніж станеться новий злам? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
📊 PHP Foundation визнає системний збій: нерішучість у прийнятті рішень і брак ресурсів призвели до того, що усунення проблем постійно відкладається. 🦈 Через цю затримку для зловмисників виникає величезне вікно можливостей, яке дає змогу непомітно виконувати код без автентифікації. ⚡
💡 Випущено термінові виправлення для двох пов’язаних експлойтів. Урядові сайти по всій Європі та Австралії тимчасово відключили, щоб терміново усунути проблему. Розробникам слід діяти негайно, інакше їхні сервіси накриє наступна хвиля атак. 💬 Як швидко ви зміцните захист свого технологічного стека, перш ніж станеться новий злам? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Patch #Crypto
🔥 💎
5

🚨 ПОРУШЕННЯ БЕЗПЕКИ $PHP СПРИЧИНИЛО ХАОС В ІНТЕРНЕТІ — СТЕЖТЕ ЗА ВІДТОКОМ ЛІКВІДНОСТІ! 🦈
📊 Нещодавно розкриті вразливості PHP змусили сайти європейських урядів перейти в офлайн, вибивши ґрунт з-під ніг технологічного стека, на якому працює 75% інтернету. Досвідчені інвестори стежать за наслідками — кожен токен-портал на WordPress тепер мусить терміново встановити виправлення, що створює короткостроковий дефіцит ліквідності. ⚡ Обсяги торгів контрактами $PHP стрімко зростають: трейдери поспішають захистити свої позиції, перш ніж виправлення з’являться на провідній біржі.
💬 Чи спровокує ця метушня короткостроковий розпродаж, чи прокладе шлях до відновлення після встановлення виправлень? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
🚨 ПОРУШЕННЯ БЕЗПЕКИ $PHP СПРИЧИНИЛО ХАОС В ІНТЕРНЕТІ — СТЕЖТЕ ЗА ВІДТОКОМ ЛІКВІДНОСТІ! 🦈
📊 Нещодавно розкриті вразливості PHP змусили сайти європейських урядів перейти в офлайн, вибивши ґрунт з-під ніг технологічного стека, на якому працює 75% інтернету. Досвідчені інвестори стежать за наслідками — кожен токен-портал на WordPress тепер мусить терміново встановити виправлення, що створює короткостроковий дефіцит ліквідності. ⚡ Обсяги торгів контрактами $PHP стрімко зростають: трейдери поспішають захистити свої позиції, перш ніж виправлення з’являться на провідній біржі.
💬 Чи спровокує ця метушня короткостроковий розпродаж, чи прокладе шлях до відновлення після встановлення виправлень? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
📊 Нещодавно розкриті вразливості PHP змусили сайти європейських урядів перейти в офлайн, вибивши ґрунт з-під ніг технологічного стека, на якому працює 75% інтернету. Досвідчені інвестори стежать за наслідками — кожен токен-портал на WordPress тепер мусить терміново встановити виправлення, що створює короткостроковий дефіцит ліквідності. ⚡ Обсяги торгів контрактами $PHP стрімко зростають: трейдери поспішають захистити свої позиції, перш ніж виправлення з’являться на провідній біржі.
💬 Чи спровокує ця метушня короткостроковий розпродаж, чи прокладе шлях до відновлення після встановлення виправлень? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #SecurityAlert #WebRisk #Crypto #Liquidity
🔥 💎
18
·
--
⚠️ ТЕРМІНОВО: НЕБЕЗПЕКА ДЛЯ PHP
У PHP виявили дві критичні вразливості, які можуть поставити під загрозу мільйони вебсайтів.
→ 🌐 Майже 70% вебсайтів, що використовують відому мову програмування для серверної частини, працюють на PHP.
→ 🔒 Обидві вразливості мають оцінку критичності 9,2/10.
→ 💻 Зловмисники можуть отримати віддалений контроль над вразливими серверами без автентифікації.
→ Попередні звіти свідчать, що проблема може стосуватися версій PHP, випущених ще 2004 року, хоча її масштаби поки не підтверджені.
→ 🛡️ Випуск виправлень безпеки заплановано на завтра о 10:00 за східним часом США.
→ CERT-EU рекомендує якомога швидше встановити оновлення або тимчасово відключити відкриті для доступу застосунки, які неможливо захистити.
Деякі уряди в Європі задля безпеки почали відключати свої вебсайти ⛔️
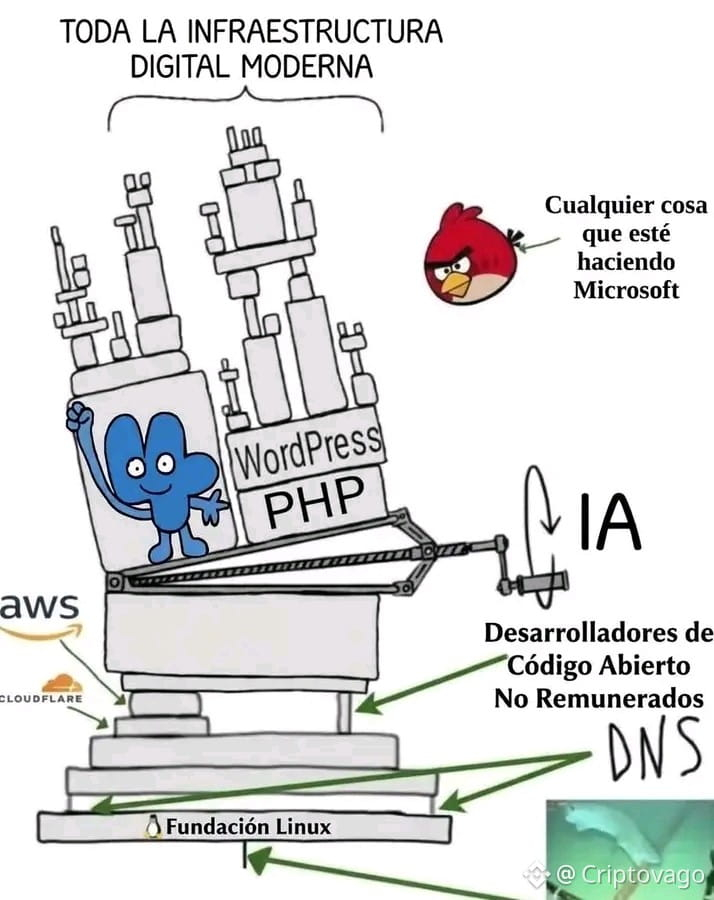
💀 Перейду на Web3 — мене зламають
😭 Перейду на Web2 — його зламають
#php #vulnerability
⚠️ ТЕРМІНОВО: НЕБЕЗПЕКА ДЛЯ PHP
У PHP виявили дві критичні вразливості, які можуть поставити під загрозу мільйони вебсайтів.
→ 🌐 Майже 70% вебсайтів, що використовують відому мову програмування для серверної частини, працюють на PHP.
→ 🔒 Обидві вразливості мають оцінку критичності 9,2/10.
→ 💻 Зловмисники можуть отримати віддалений контроль над вразливими серверами без автентифікації.
→ Попередні звіти свідчать, що проблема може стосуватися версій PHP, випущених ще 2004 року, хоча її масштаби поки не підтверджені.
→ 🛡️ Випуск виправлень безпеки заплановано на завтра о 10:00 за східним часом США.
→ CERT-EU рекомендує якомога швидше встановити оновлення або тимчасово відключити відкриті для доступу застосунки, які неможливо захистити.
Деякі уряди в Європі задля безпеки почали відключати свої вебсайти ⛔️
💀 Перейду на Web3 — мене зламають
😭 Перейду на Web2 — його зламають
#php #vulnerability
У PHP виявили дві критичні вразливості, які можуть поставити під загрозу мільйони вебсайтів.
→ 🌐 Майже 70% вебсайтів, що використовують відому мову програмування для серверної частини, працюють на PHP.
→ 🔒 Обидві вразливості мають оцінку критичності 9,2/10.
→ 💻 Зловмисники можуть отримати віддалений контроль над вразливими серверами без автентифікації.
→ Попередні звіти свідчать, що проблема може стосуватися версій PHP, випущених ще 2004 року, хоча її масштаби поки не підтверджені.
→ 🛡️ Випуск виправлень безпеки заплановано на завтра о 10:00 за східним часом США.
→ CERT-EU рекомендує якомога швидше встановити оновлення або тимчасово відключити відкриті для доступу застосунки, які неможливо захистити.
Деякі уряди в Європі задля безпеки почали відключати свої вебсайти ⛔️
💀 Перейду на Web3 — мене зламають
😭 Перейду на Web2 — його зламають
#php #vulnerability
425
🚨 ПОПЕРЕДЖЕННЯ ПРО ВРАЗЛИВІСТЬ $PHP: ВСТАНОВІТЬ ПАТЧ, ІНАКШЕ РИЗИКУЄТЕ ВТРАТИТИ ЛІКВІДНІСТЬ! ⚡
📊 Нещодавно виявлена вразливість «php2shell» змушує всіх операторів оновитися до PHP 8.5.12, 8.4.27, 8.3.36 або 8.2.35 чи встановити виправлення від постачальника. Без оновлення середовище виконання залишається вразливим, і жодне посилення захисту фронтенду не усуне цю прогалину. 🦈
💡 Нові правила WAF від Cloudflare тепер перевіряють усі HTTP-транзакції, але це тимчасовий захід, а не вирішення проблеми. Підприємствам слід провести інвентаризацію всіх екземплярів PHP, ізолювати незахищені публічні вузли та перевірити, чи немає підозрілих процесів PHP, які запускають оболонки або завантажують інструменти. 📌
💬 Як ви посилюєте захист серверної частини перед наступною хвилею атак? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
🚨 ПОПЕРЕДЖЕННЯ ПРО ВРАЗЛИВІСТЬ $PHP: ВСТАНОВІТЬ ПАТЧ, ІНАКШЕ РИЗИКУЄТЕ ВТРАТИТИ ЛІКВІДНІСТЬ! ⚡
📊 Нещодавно виявлена вразливість «php2shell» змушує всіх операторів оновитися до PHP 8.5.12, 8.4.27, 8.3.36 або 8.2.35 чи встановити виправлення від постачальника. Без оновлення середовище виконання залишається вразливим, і жодне посилення захисту фронтенду не усуне цю прогалину. 🦈
💡 Нові правила WAF від Cloudflare тепер перевіряють усі HTTP-транзакції, але це тимчасовий захід, а не вирішення проблеми. Підприємствам слід провести інвентаризацію всіх екземплярів PHP, ізолювати незахищені публічні вузли та перевірити, чи немає підозрілих процесів PHP, які запускають оболонки або завантажують інструменти. 📌
💬 Як ви посилюєте захист серверної частини перед наступною хвилею атак? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
📊 Нещодавно виявлена вразливість «php2shell» змушує всіх операторів оновитися до PHP 8.5.12, 8.4.27, 8.3.36 або 8.2.35 чи встановити виправлення від постачальника. Без оновлення середовище виконання залишається вразливим, і жодне посилення захисту фронтенду не усуне цю прогалину. 🦈
💡 Нові правила WAF від Cloudflare тепер перевіряють усі HTTP-транзакції, але це тимчасовий захід, а не вирішення проблеми. Підприємствам слід провести інвентаризацію всіх екземплярів PHP, ізолювати незахищені публічні вузли та перевірити, чи немає підозрілих процесів PHP, які запускають оболонки або завантажують інструменти. 📌
💬 Як ви посилюєте захист серверної частини перед наступною хвилею атак? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PHP #Security #Crypto #RiskManagement #WebSafety
🔥 🦈
6
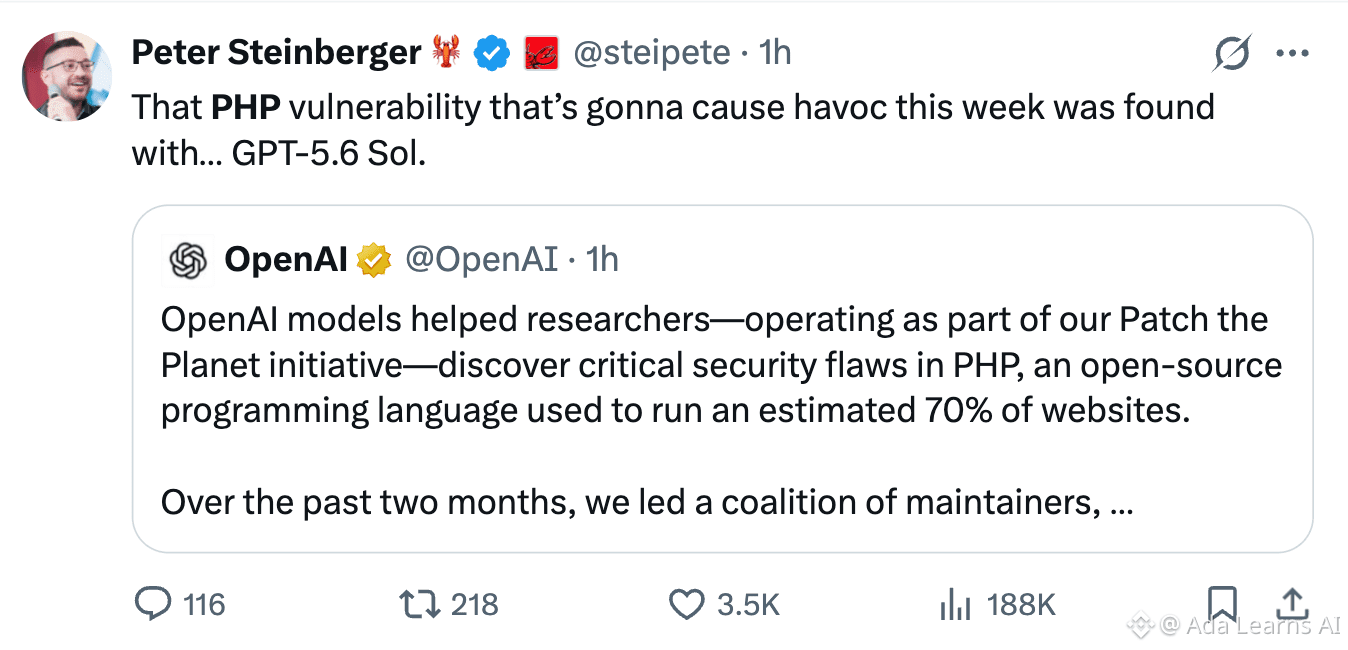
Уразливість PHP ось-ось спричинить хаос в інтернеті, і її виявив GPT 5.6 Sol😱 💀
PHP працює приблизно на 70% вебсайтів світу, зокрема на WordPress, Drupal і величезній кількості корпоративних систем. Саме тому ця проблема така серйозна.
Помилка називається PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Це вада керування пам’яттю в рушії PHP. За певних умов зловмисники можуть віддалено виконувати код на сервері (RCE). Її класифікували як критичну.
Прямо зараз розгортається масштабна надзвичайна ситуація у сфері безпеки інтернету!! А найстрашніше те, що ШІ тепер може знаходити помилки, здатні вплинути на весь інтернет #PHP #OpenAI
Уразливість PHP ось-ось спричинить хаос в інтернеті, і її виявив GPT 5.6 Sol😱 💀
PHP працює приблизно на 70% вебсайтів світу, зокрема на WordPress, Drupal і величезній кількості корпоративних систем. Саме тому ця проблема така серйозна.
Помилка називається PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Це вада керування пам’яттю в рушії PHP. За певних умов зловмисники можуть віддалено виконувати код на сервері (RCE). Її класифікували як критичну.
Прямо зараз розгортається масштабна надзвичайна ситуація у сфері безпеки інтернету!! А найстрашніше те, що ШІ тепер може знаходити помилки, здатні вплинути на весь інтернет #PHP #OpenAI
PHP працює приблизно на 70% вебсайтів світу, зокрема на WordPress, Drupal і величезній кількості корпоративних систем. Саме тому ця проблема така серйозна.
Помилка називається PHP2Shell (CVE-2026-109618 / CVE-2026-109619). Це вада керування пам’яттю в рушії PHP. За певних умов зловмисники можуть віддалено виконувати код на сервері (RCE). Її класифікували як критичну.
Прямо зараз розгортається масштабна надзвичайна ситуація у сфері безпеки інтернету!! А найстрашніше те, що ШІ тепер може знаходити помилки, здатні вплинути на весь інтернет #PHP #OpenAI
369
·
--
Частково правда
Ринкова капіталізація: #PHP 34 десятків тисяч. Чому ми налаштовані оптимістично
1. Цікава ідея та безпека. Ще до появи сайтів у світі криптовалют уже існував PHP. Форуми, на яких ми виросли. Блоги, які ми читали. PHP зробив інтернет програмованим і безкоштовно надав цілому поколінню інструменти для створення проєктів у мережі.
Через десятиліття його розробники досі підтримують цю основу. 20 жовтня команда безпеки PHP опублікувала офіційне попередження про дві критичні вразливості та оголосила про майбутнє оновлення безпеки.
2. Чіткий висхідний тренд: після запуску нового токена ціна постійно зростала й піднялася трохи вище 340 тисяч. Структура розподілу токенів розумна: на топ-100 власників припадає 54,2%, є кілька великих гравців.
3. Згуртована спільнота: понад 2000 власників токенів і понад 1500 учасників спільноти — усі іноземці. Просувають проєкт переважно за допомогою зображень і тексту. Автор мемкоїна, створеного на честь PHP, передав комісію творця оригінальному автору PHP та отримав за це визнання.
#跟着锦鲤学打百倍金狗 $币安人生
Стежте за щоденником щасливого коропа Web3 — і куплені вами монети зростуть удесятеро.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
{web3_wallet_create}(CT_501Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump)
Ринкова капіталізація: #PHP 34 десятків тисяч. Чому ми налаштовані оптимістично
1. Цікава ідея та безпека. Ще до появи сайтів у світі криптовалют уже існував PHP. Форуми, на яких ми виросли. Блоги, які ми читали. PHP зробив інтернет програмованим і безкоштовно надав цілому поколінню інструменти для створення проєктів у мережі.
Через десятиліття його розробники досі підтримують цю основу. 20 жовтня команда безпеки PHP опублікувала офіційне попередження про дві критичні вразливості та оголосила про майбутнє оновлення безпеки.
2. Чіткий висхідний тренд: після запуску нового токена ціна постійно зростала й піднялася трохи вище 340 тисяч. Структура розподілу токенів розумна: на топ-100 власників припадає 54,2%, є кілька великих гравців.
3. Згуртована спільнота: понад 2000 власників токенів і понад 1500 учасників спільноти — усі іноземці. Просувають проєкт переважно за допомогою зображень і тексту. Автор мемкоїна, створеного на честь PHP, передав комісію творця оригінальному автору PHP та отримав за це визнання.
#跟着锦鲤学打百倍金狗 $币安人生
Стежте за щоденником щасливого коропа Web3 — і куплені вами монети зростуть удесятеро.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1. Цікава ідея та безпека. Ще до появи сайтів у світі криптовалют уже існував PHP. Форуми, на яких ми виросли. Блоги, які ми читали. PHP зробив інтернет програмованим і безкоштовно надав цілому поколінню інструменти для створення проєктів у мережі.
Через десятиліття його розробники досі підтримують цю основу. 20 жовтня команда безпеки PHP опублікувала офіційне попередження про дві критичні вразливості та оголосила про майбутнє оновлення безпеки.
2. Чіткий висхідний тренд: після запуску нового токена ціна постійно зростала й піднялася трохи вище 340 тисяч. Структура розподілу токенів розумна: на топ-100 власників припадає 54,2%, є кілька великих гравців.
3. Згуртована спільнота: понад 2000 власників токенів і понад 1500 учасників спільноти — усі іноземці. Просувають проєкт переважно за допомогою зображень і тексту. Автор мемкоїна, створеного на честь PHP, передав комісію творця оригінальному автору PHP та отримав за це визнання.
#跟着锦鲤学打百倍金狗 $币安人生
Стежте за щоденником щасливого коропа Web3 — і куплені вами монети зростуть удесятеро.
Cbkg5w7V7W2J2sUmecnyN825CbvwvXwasfhduVtNpump
1
1.4k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
130,015 переглядів
566 обговорюють
2
#XRPDropsToTwoYearLowNear87Cents
1,129 переглядів
60 обговорюють
3
#BitcoinFallsBelow$57KToTwoYearLow
567 переглядів
14 обговорюють
4
#NvidiaLoses$2.7TrillionInMonthAndAHalf
531 переглядів
27 обговорюють
5
#CanBTCReboundAfterFallingBelow60K?
507,124 переглядів
2,209 обговорюють
6
#GlobalStocksFaceLongestLosingStreakSince2023
175,494 переглядів
1,538 обговорюють
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
9,610 переглядів
50 обговорюють
8
#AnthropicPlungesTowardIPOPriceonDay2
85,238 переглядів
883 обговорюють
9
#TwentyOneCapitalAdds172.25BTC
35,201 переглядів
405 обговорюють
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
3,128 переглядів
41 обговорюють