

#passkeys
passkeys
11,970 переглядів
47 обговорюють
Популярні
Найсвіжіші

·
--
🔑 Passkeys: Майбутнє автентифікації, стійкої до фішингу
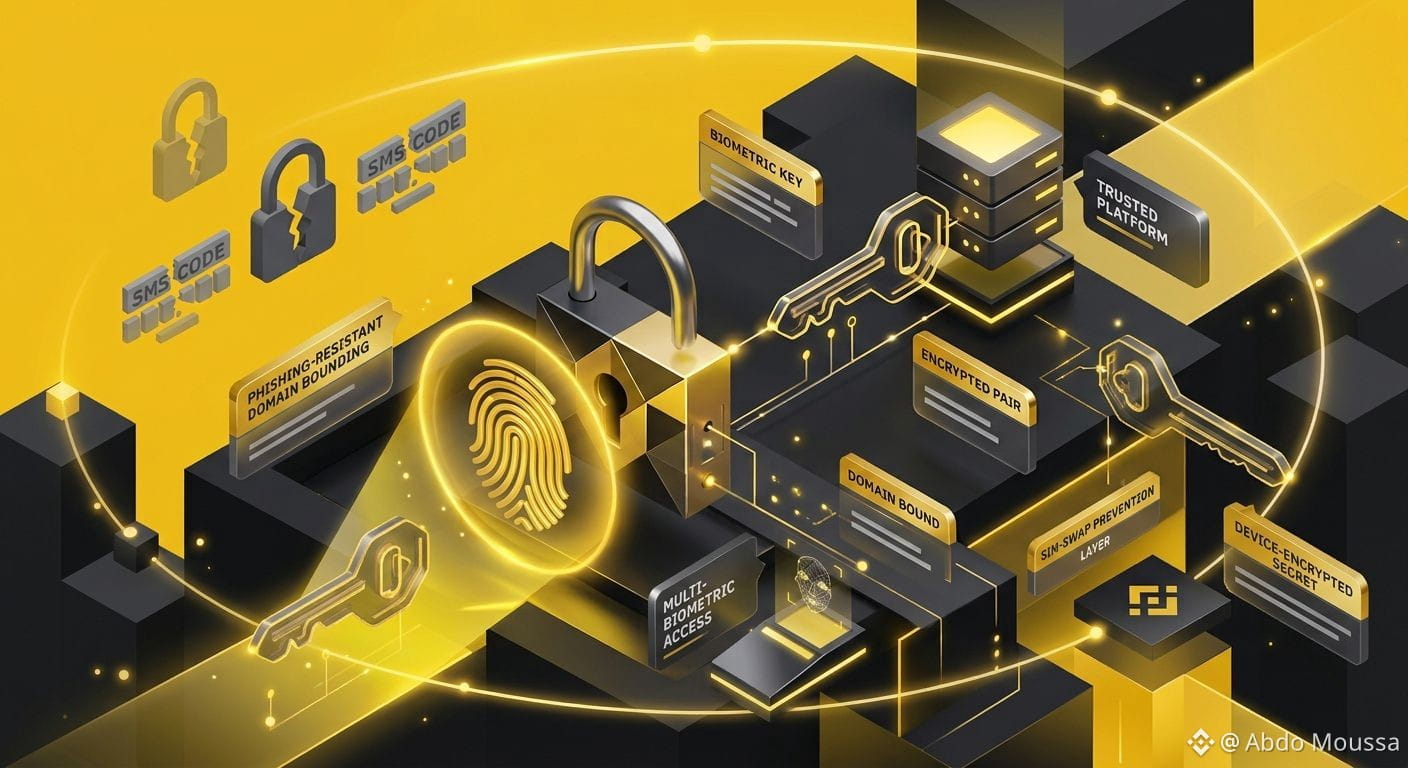
Традиційні паролі та двофакторна автентифікація (2FA) через SMS залишаються вразливими до фішингових атак і експлойтів із підміною SIM-карт. Сучасні стандарти безпеки зміщуються в бік Passkeys — криптографічного механізму автентифікації, створеного для максимального захисту акаунтів.
💡 Як працюють Passkeys
Passkeys замінюють традиційні рядки паролів на публічноключову криптографію. Під час налаштування Passkey генерується унікальна пара ключів: публічний ключ реєструється на платформі, тоді як приватний ключ залишається зашифрованим локально на вашому пристрої та розблоковується за допомогою біометричної автентифікації (наприклад, Face ID або відбитка пальця).
🔑 Переваги безпеки порівняно зі старими методами автентифікації
Стійкість до фішингу: Passkeys криптографічно прив’язані до конкретного доменного імені платформи, що не дозволяє користувачам випадково входити на підроблені або фішингові вебсайти.
Захист від підміни SIM-карти: Passkeys не покладаються на мобільні телекомунікаційні мережі або SMS-коди, які можуть бути перехоплені через експлойти операторів.
Зручність для користувача: Уможливлює миттєву й безпечну автентифікацію за допомогою вбудованих біометричних засобів пристрою — без необхідності запам’ятовувати складні послідовності символів.
⚠️ Освітнє застереження
Підтримка Passkey та налаштування багатофакторної автентифікації залежать від сумісності операційної системи пристрою та індивідуальних реалізацій на кожній платформі.
Цей контент надається виключно з навчальною та технічно-інформаційною метою і не є гарантією безпеки чи практичною порадою щодо експлуатації.
Дізнайтеся більше про найкращі практики безпеки Web3 на Binance Academy.
[https://www.binance.com/en/blog/security/96068512972399427](https://www.binance.com/en/blog/security/96068512972399427)
Покращуйте свою позицію з безпеки, залишайтеся в курсі та завжди DYOR (Do Your Own Research)💡
#Binance #BinanceAcademy #Passkeys #dyor #LearnWithBinance
🔑 Passkeys: Майбутнє автентифікації, стійкої до фішингу
Традиційні паролі та двофакторна автентифікація (2FA) через SMS залишаються вразливими до фішингових атак і експлойтів із підміною SIM-карт. Сучасні стандарти безпеки зміщуються в бік Passkeys — криптографічного механізму автентифікації, створеного для максимального захисту акаунтів.
💡 Як працюють Passkeys
Passkeys замінюють традиційні рядки паролів на публічноключову криптографію. Під час налаштування Passkey генерується унікальна пара ключів: публічний ключ реєструється на платформі, тоді як приватний ключ залишається зашифрованим локально на вашому пристрої та розблоковується за допомогою біометричної автентифікації (наприклад, Face ID або відбитка пальця).
🔑 Переваги безпеки порівняно зі старими методами автентифікації
Стійкість до фішингу: Passkeys криптографічно прив’язані до конкретного доменного імені платформи, що не дозволяє користувачам випадково входити на підроблені або фішингові вебсайти.
Захист від підміни SIM-карти: Passkeys не покладаються на мобільні телекомунікаційні мережі або SMS-коди, які можуть бути перехоплені через експлойти операторів.
Зручність для користувача: Уможливлює миттєву й безпечну автентифікацію за допомогою вбудованих біометричних засобів пристрою — без необхідності запам’ятовувати складні послідовності символів.
⚠️ Освітнє застереження
Підтримка Passkey та налаштування багатофакторної автентифікації залежать від сумісності операційної системи пристрою та індивідуальних реалізацій на кожній платформі.
Цей контент надається виключно з навчальною та технічно-інформаційною метою і не є гарантією безпеки чи практичною порадою щодо експлуатації.
Дізнайтеся більше про найкращі практики безпеки Web3 на Binance Academy.
https://www.binance.com/en/blog/security/96068512972399427
Покращуйте свою позицію з безпеки, залишайтеся в курсі та завжди DYOR (Do Your Own Research)💡
#Binance #BinanceAcademy #Passkeys #dyor #LearnWithBinance
4
291
Переглянути переклад
#Passkeys please my wallet
#Passkeys please my wallet
88
·
--
Оптимістично
🔐 Безпека не є універсальною.
Онлайн-шахрайства зростають, тому Binance підвищує рівень безпеки:
✔ Налаштовувана 2FA – Виберіть, коли та де застосовується додаткова перевірка: вхід, виведення, торгівля та інше.
✔ Паролі без паролів – Вхід без паролів, стійкий до фішингу, для максимального захисту.
Індивідуальна безпека. Плавний досвід. Ваш обліковий запис, ваші правила.
➡ Досліджуйте [Обліковий запис] → [Безпека] сьогодні.
#Binance #Web3Security #Passkeys #2FA $PARTI $
4
4
27
1.7k
·
--
Я втратив свій ключ доступу, але маю акаунт у Gmail і все таке. будь ласка
#helpmeplease
#Passkeys
#BinanceSquareFamily
Я втратив свій ключ доступу, але маю акаунт у Gmail і все таке. будь ласка
#helpmeplease
#Passkeys
#BinanceSquareFamily
#helpmeplease
#Passkeys
#BinanceSquareFamily
1
1
534

·
--

Стаття
Захист вашого рахунку та активів на BinanceЛаскаво просимо до четвертого дня нашої освітньої серії, присвяченої тому, щоб допомогти вам безпечно оволодіти світом цифрових активів. Сьогодні ми зосередимося на абсолютно найважливішій темі для будь-якого інвестора, а саме — захисті вашого рахунку від цифрових загроз. Хоча торгівля та отримання винагород є захоплюючими, ваша основна увага завжди повинна бути зосереджена на безпеці, адже захист вашого капіталу — це справжня основа довгострокового успіху. Впровадження надійних заходів безпеки гарантує, що ваші важко зароблені активи залишаються повністю під вашим контролем і недоступні для зловмисників.
Захист вашого рахунку та активів на Binance
Ласкаво просимо до четвертого дня нашої освітньої серії, присвяченої тому, щоб допомогти вам безпечно оволодіти світом цифрових активів. Сьогодні ми зосередимося на абсолютно найважливішій темі для будь-якого інвестора, а саме — захисті вашого рахунку від цифрових загроз. Хоча торгівля та отримання винагород є захоплюючими, ваша основна увага завжди повинна бути зосереджена на безпеці, адже захист вашого капіталу — це справжня основа довгострокового успіху. Впровадження надійних заходів безпеки гарантує, що ваші важко зароблені активи залишаються повністю під вашим контролем і недоступні для зловмисників.
8
6
1.4k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
57,292 переглядів
367 обговорюють
2
#Nikkei225Jumps2.5%ToThreeMonthHigh
538 переглядів
81 обговорюють
3
#DriftHackVictimsBeginClaims
69,282 переглядів
785 обговорюють
4
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
7,585 переглядів
80 обговорюють
5
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
25,839 переглядів
189 обговорюють
6
#EthereumValidatorExitQueueJumps392%
220,578 переглядів
1,824 обговорюють
7
#IMFApprovesElSalvador$138MWithBitcoinWaiver
21,069 переглядів
118 обговорюють
8
#SECHaltsCryptoETFReviewsAmidFundingLapse
343,699 переглядів
2,531 обговорюють
9
#ZcashETFPostsFirstWeeklyOutflow$93.6M
106,606 переглядів
283 обговорюють
10
#GreekPoliceBustCryptoScamRingArrest17
471,078 переглядів
3,087 обговорюють