
#optimizely
optimizely
144 переглядів
5 обговорюють
Популярні
Найсвіжіші

·
--
Стаття
Ті, хто вчора заходив на BBC і Zoom, могли скопіювати підмінені адреси криптогаманців16 листопада дослідник безпеки Скотт Гелме написав у X, що відстежує інцидент зі зламом постачальника сторонніх скриптів. Він перевірив 1611 фрагментів коду Optimizely: 188 із них виявилися зміненими. Інцидент торкнувся 178 організацій, серед яких BBC, CNN, Zoom, GitLab, IKEA, HSBC і Ledger.
Optimizely — інструмент для A/B-тестування, яким користуються багато великих сайтів. Зловмисники змінили поле для користувацького коду в панелі керування клієнта й додали до постраждалих проєктів завантажувач, який вів на файл track.js на їхньому сервері. Файл завантажувався з домену самої Optimizely, а сертифікат був справжній, тож браузер вважав його надійним.
Ті, хто вчора заходив на BBC і Zoom, могли скопіювати підмінені адреси криптогаманців
16 листопада дослідник безпеки Скотт Гелме написав у X, що відстежує інцидент зі зламом постачальника сторонніх скриптів. Він перевірив 1611 фрагментів коду Optimizely: 188 із них виявилися зміненими. Інцидент торкнувся 178 організацій, серед яких BBC, CNN, Zoom, GitLab, IKEA, HSBC і Ledger.
Optimizely — інструмент для A/B-тестування, яким користуються багато великих сайтів. Зловмисники змінили поле для користувацького коду в панелі керування клієнта й додали до постраждалих проєктів завантажувач, який вів на файл track.js на їхньому сервері. Файл завантажувався з домену самої Optimizely, а сертифікат був справжній, тож браузер вважав його надійним.
Optimizely — інструмент для A/B-тестування, яким користуються багато великих сайтів. Зловмисники змінили поле для користувацького коду в панелі керування клієнта й додали до постраждалих проєктів завантажувач, який вів на файл track.js на їхньому сервері. Файл завантажувався з домену самої Optimizely, а сертифікат був справжній, тож браузер вважав його надійним.
252
🚨 Кібератака через Optimizely: під загрозою опинилися сайти 178 великих компаній
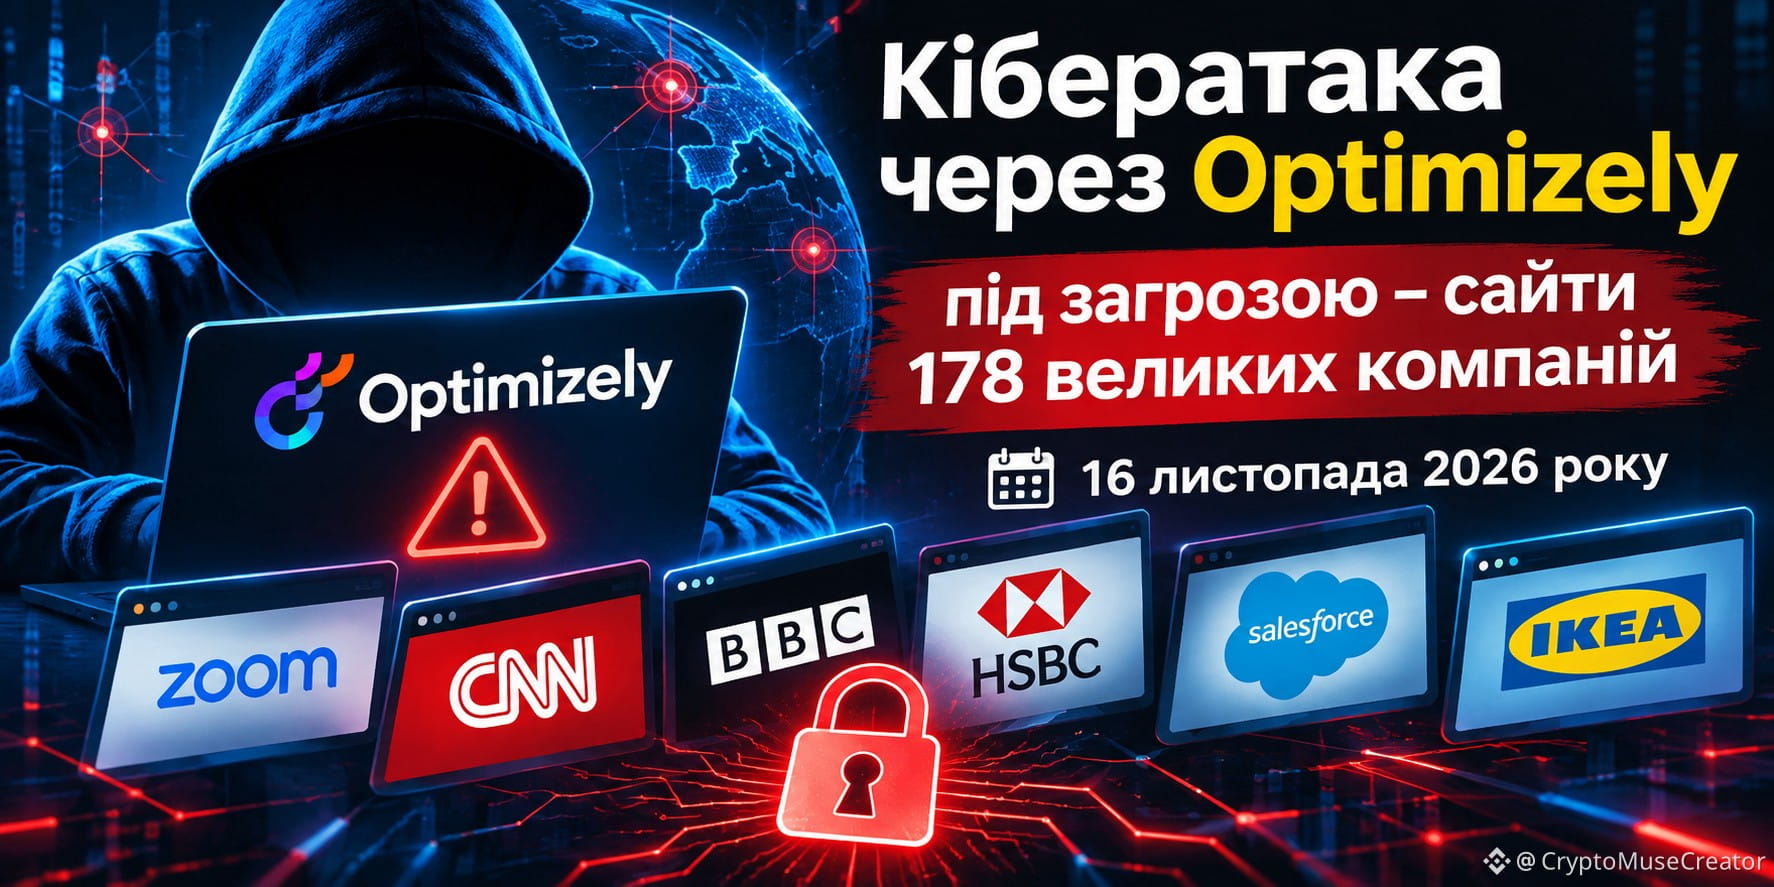
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
🚨 Кібератака через Optimizely: під загрозою опинилися сайти 178 великих компаній
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
16 листопада 2026 року сталася масштабна кібератака через платформу Optimizely, яка зачепила вебсайти 178 організацій, серед яких Zoom, CNN, BBC, HSBC, Salesforce та IKEA.
За даними дослідника кібербезпеки Скотта Гелма, шкідливий JavaScript було виявлено у 188 файлах. Код міг перехоплювати дані банківських карток, викрадати cookies та навіть підмінювати криптовалютні адреси для переказів.
Причиною стала компрометація стороннього інструмента Optimizely, який використовували постраждалі організації.
⚠️ Чому це важливо?
Цей випадок демонструє небезпеку атак на ланцюги постачання програмного забезпечення: зловмисникам достатньо скомпрометувати один спільний інструмент, щоб створити загрозу для сотень організацій.
Для користувачів криптовалют це особливо актуально: навіть відомий і легітимний сайт не гарантує безпеки, якщо його сторонні скрипти скомпрометовані.
Масштаби фактичного викрадення даних та кількість постраждалих користувачів поки остаточно не встановлені.
#optimjackattackinfectsatleast186websites #CyberAttack #Optimizely #DataSecurity #CryptoSecurity
$BTC $LTC $ETH
3
149

Переглянути переклад
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
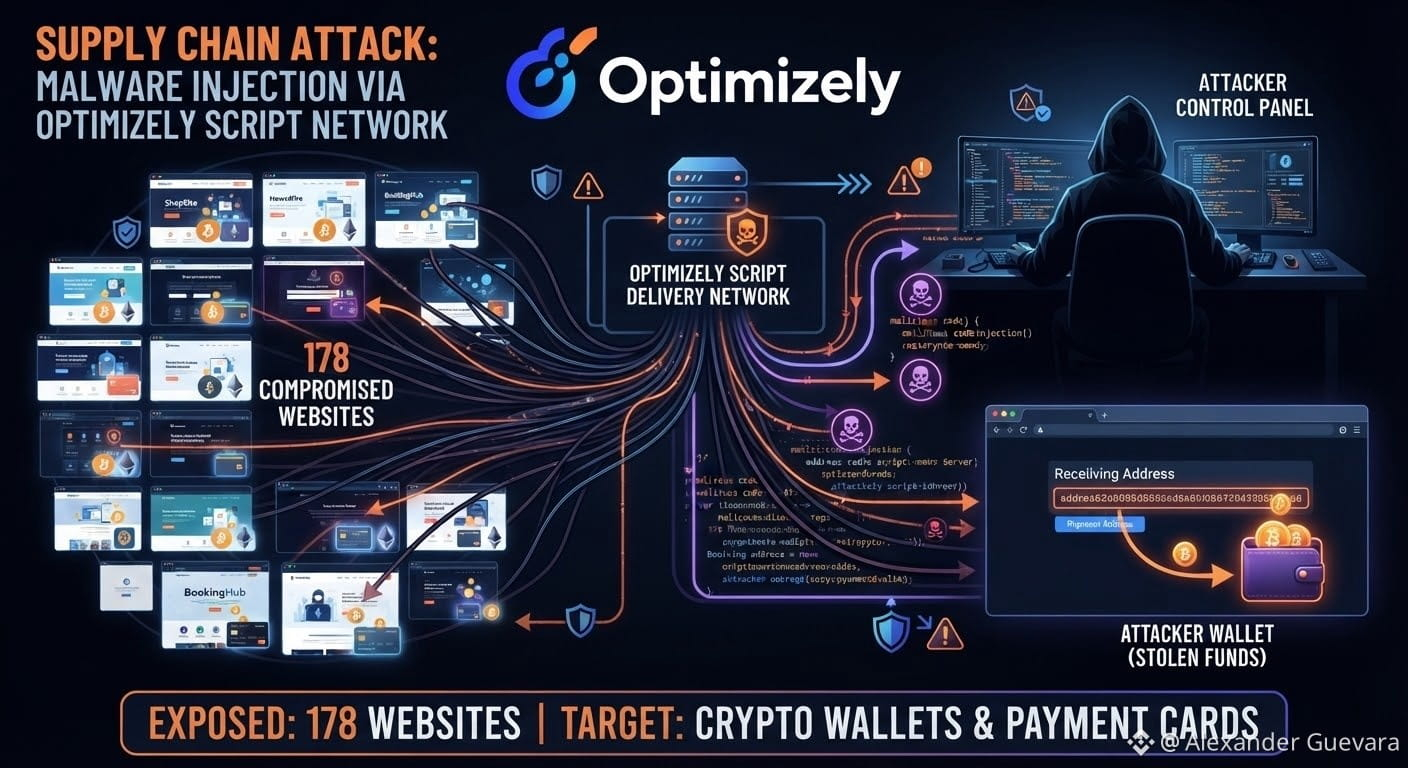
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los piratas informáticos inyectan malware para robar criptomonedas en 178 sitios web a través de Optimizely Scripts
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
Los investigadores de seguridad han identificado un ataque a la cadena de suministro en el que los piratas informáticos comprometieron scripts entregados a través de Optimizely, una plataforma de optimización web ampliamente utilizada, exponiendo a los visitantes de 178 sitios web importantes al malware capaz de robar criptomonedas y datos de tarjetas de pago.
El malware está diseñado para reemplazar las direcciones de billeteras criptográficas durante las transacciones, redirigir fondos a billeteras controladas por atacantes y recopilar los datos de tarjetas de crédito ingresados por los visitantes del sitio. Al dirigirse a una capa de entrega de scripts compartida en lugar de sitios web individuales, los atacantes pudieron llegar a un gran número de sitios a través de un único punto de compromiso.
Los ataques a la cadena de suministro de este tipo son particularmente difíciles de detectar porque el código malicioso llega a través de un servicio de terceros confiable, lo que hace que parezca legítimo tanto para los operadores del sitio web como para los usuarios finales. Los visitantes de cualquiera de los sitios afectados pueden haber sido expuestos sin ninguna advertencia visible.
#HackerAlert #Hack #Optimizely #Malwareattack #PiratasDigitales $ETH $BTC
13
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
124,518 переглядів
547 обговорюють
2
#NvidiaBeatsEstimatesWith$130BQ4Outlook
281 переглядів
10 обговорюють
3
#AnthropicIPOPriceCouldExceed$80
240 переглядів
24 обговорюють
4
#CanNvidia’sDataCenterGrowthContinue?
691 переглядів
18 обговорюють
5
#NvidiaBoardNotConsideringHuang’sReturnasCEO
141,455 переглядів
1,057 обговорюють
6
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
37,452 переглядів
372 обговорюють
7
#AnthropicClearedToListOnNasdaqAsANT
31,852 переглядів
306 обговорюють
8
#WhatInvestmentSignalsDo13FFilingsReveal?
76,877 переглядів
704 обговорюють
9
#TetherCapitalMakesStrategicInvestmentInStables
17,894 переглядів
144 обговорюють
10
#EvernorthRecords$505MImpairmentOnPreListingXRP
2,180 переглядів
23 обговорюють