

#opencode
opencode
1,196 переглядів
7 обговорюють
Популярні
Найсвіжіші
·
--
🐙 OpenLedger Vibecoding:кожен може стати Builder
$OPEN поточна ціна $0.224, зростання за 24 год +13.3%, зростання за 7 днів +21.1%, ринкові настрої продовжують розігріватися.
🔥 Основні переваги платформи Vibecoding:
Відкрита платформа Vibecoding (vibecoding-platform), представлена @Openledger, дозволяє користувачам навіть без навичок No-Code швидко створювати застосунки з AI Agent. Це відкрита платформа розробки для всіх, яка справді втілює ідею «кожен є Builder».
📊 Екосистемні дані:
• Ринкова капіталізація (в обігу): $48.16M
• Обсяг торгів за 24 год: $17.63M
• Обсяг в обігу: 215.5 млн / загальний обсяг 1 млрд
• Ончейн-розгортання: Ethereum + BSC (два ланцюги)
• Підписники X: 417 тис.+
💡 Головна цінність:
OpenLedger орієнтований на AI-блокчейн: через механізми Datanets та Proof of Attribution забезпечується простежуваність, монетизація та комбінування наборів даних, моделей і Agent у ланцюжку. Платформа Vibecoding додатково знижує поріг входу в розробку, а разом із #OpenCode рухом активно формується відкрита екосистема розробників AI + Web3.
🏗️ Підтримка посівного раунду на $8 млн від топових інституцій, зокрема Polychain Capital, HashKey Capital, Borderless Capital та інших, надає екосистемі міцну фінансову основу.
#OpenLedger $OPEN @Openledger
⚠️ Наведений вище матеріал призначений лише для довідки і не є інвестиційною порадою.
53

·
--
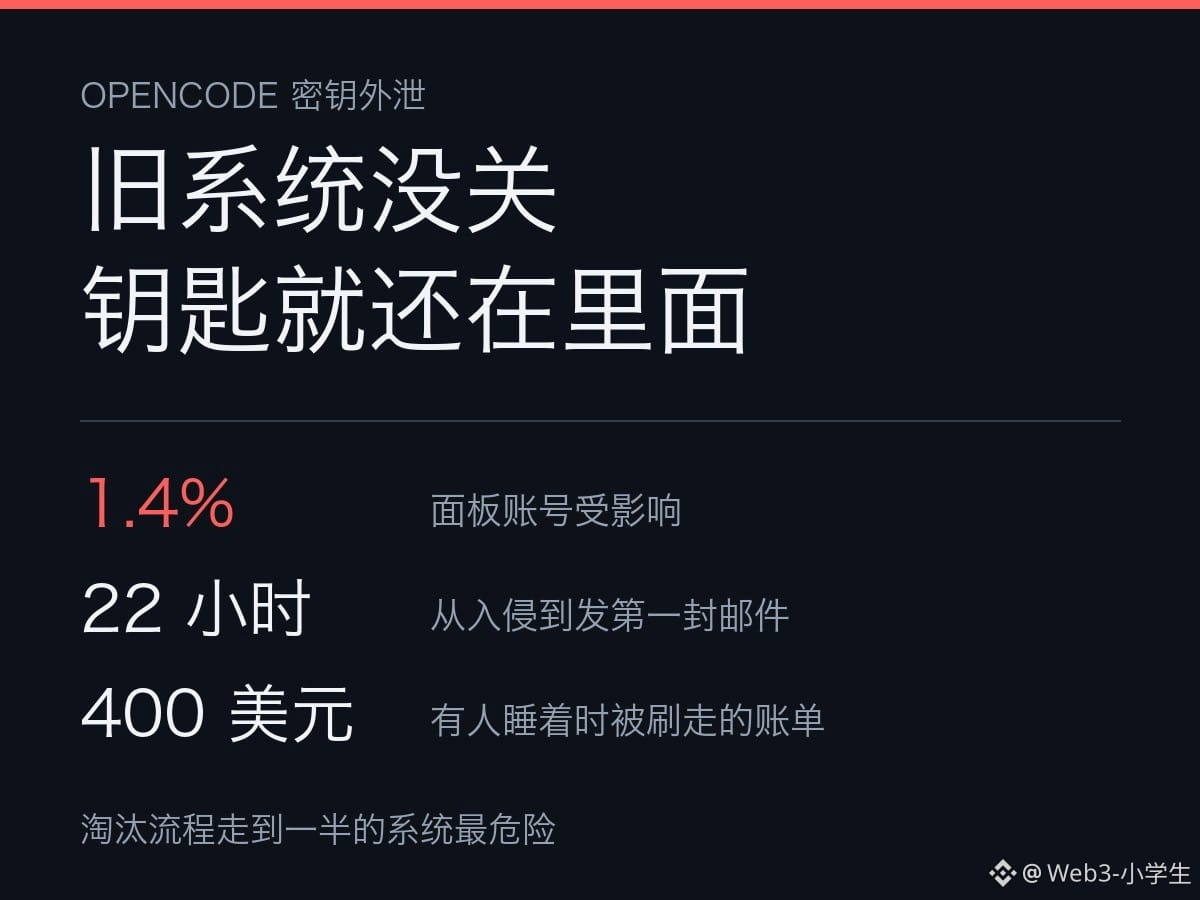
Він поспав, а вранці розплющив очі — і побачив у рахунку зайві чотириста доларів.
Жодного рядка коду не написав. Комп’ютера не вмикав. Ці чотириста доларів хтось витратив через його акаунт, поки він спав.
Пізно ввечері сімнадцятого жовтня компанія, що створює інструменти для програмування з відкритим кодом, почала розсилати листи тим, хто ними користувався. Коротка тема. Вимога негайно вжити заходів. У листі йшлося, що ключі сторонніх сервісів могли потрапити в чужі руки.
Другий лист надійшов уночі й уточнював, про які саме сервіси йдеться: OpenAI, Anthropic, Google.
Постраждали власники 1,4 відсотка акаунтів у її онлайн-панелі. Цифра невелика. Але для цих людей це все.
Проблема була в одному місці. Зловмисники проникли до старої системи, яку саме виводили з експлуатації. Найраніші сліди ведуть до пізнього вечора шістнадцятого числа, а перший лист ці люди отримали лише через двадцять дві години. За двадцять дві години можна виконати чимало запитів, вичерпати весь ліміт і встигнути зробити все це, поки ти ще не розплющив очі.
У чому проблема? У закутку, який усі вважали вже вимкненим. Чому? Бо його не було в жодному чиємусь списку, тож коли щось пішло не так, ніхто не згадав про нього одразу.
Багато хто думає, що ключі вгадують або підбирають. Ні. Більшість витоків узагалі не потребує зламу. Ключ просто лежить там, куди вже ніхто не заглядає, а двері все ще відчинені. Переносиш його з основної системи, ставиш позначку «вивести з експлуатації» — і забуваєш, що він досі працює.
Як ця стара система так довго залишалася без нагляду, компанія чіткої відповіді не дала.
Один розробник розповів, що спершу отримав попередження про вичерпання ліміту від Anthropic, а вже потім — повідомлення від компанії, яка створила інструмент. Вийшло навпаки. Той, хто виставляє рахунок, помітив проблему раніше за того, хто його оплачує. В одного зловмисники витратили двісті євро на Google Cloud, а проєкт призупинили через зловживання. Інший написав, що його місячний ліміт у двадцять доларів вичерпався.
Чи повернуть гроші, компанія не сказала — лише повідомила, що веде переговори з усіма трьома. Звучить не надто обнадійливо. Чи використали ці дані для тренування інших моделей, теж незрозуміло. Вони називають це масштабною атакою з дистиляцією моделей. Чи обґрунтоване це формулювання — покаже розслідування.
Криптоспільноті така історія знайома.
У твоєму гаманці повно дозволів. У 2021 році на якомусь сайті був дозвіл на необмежену суму — тоді він був потрібен, щоб потрапити до білого списку. Натиснув, ще й подумав, який спритний. А наступного дня вже забув, як називався той сайт. Та адреса контракту так і залишилася прив’язаною до твого гаманця — чекає, поки хтось постукає. Тоді ти й не думав відкликати дозвіл.
Команда проєкту давно зникла. Дозвіл досі чинний. Ти про нього не пам’ятаєш. А блокчейн пам’ятає.
Це те саме, що зберігати ключ у панелі керування, яку вже вивели з експлуатації.
Торік у дуже популярному вебкомпоненті для підключення гаманців підмінили одну з версій. За кілька годин спустошили гаманці багатьох людей — вони навіть не встигли поскаржитися. Ніхто нічого не зламував. Просто підмінили версію. Ти навіть не помітиш. Коли підписуватимеш транзакцію, інтерфейс показуватиме те саме, що й раніше.
Я довго про це думав. Безпеку не варто оцінювати за тим, нова система чи стара. За новими стежать щодня, за старими — ніхто. Ось і все. Найнебезпечніші — системи, які вже почали виводити з експлуатації, але ще не завершили цей процес: їх уже немає в списку тих, за якими стежать, але вони ще не померли. Усі думають, що вони зникнуть самі собою.
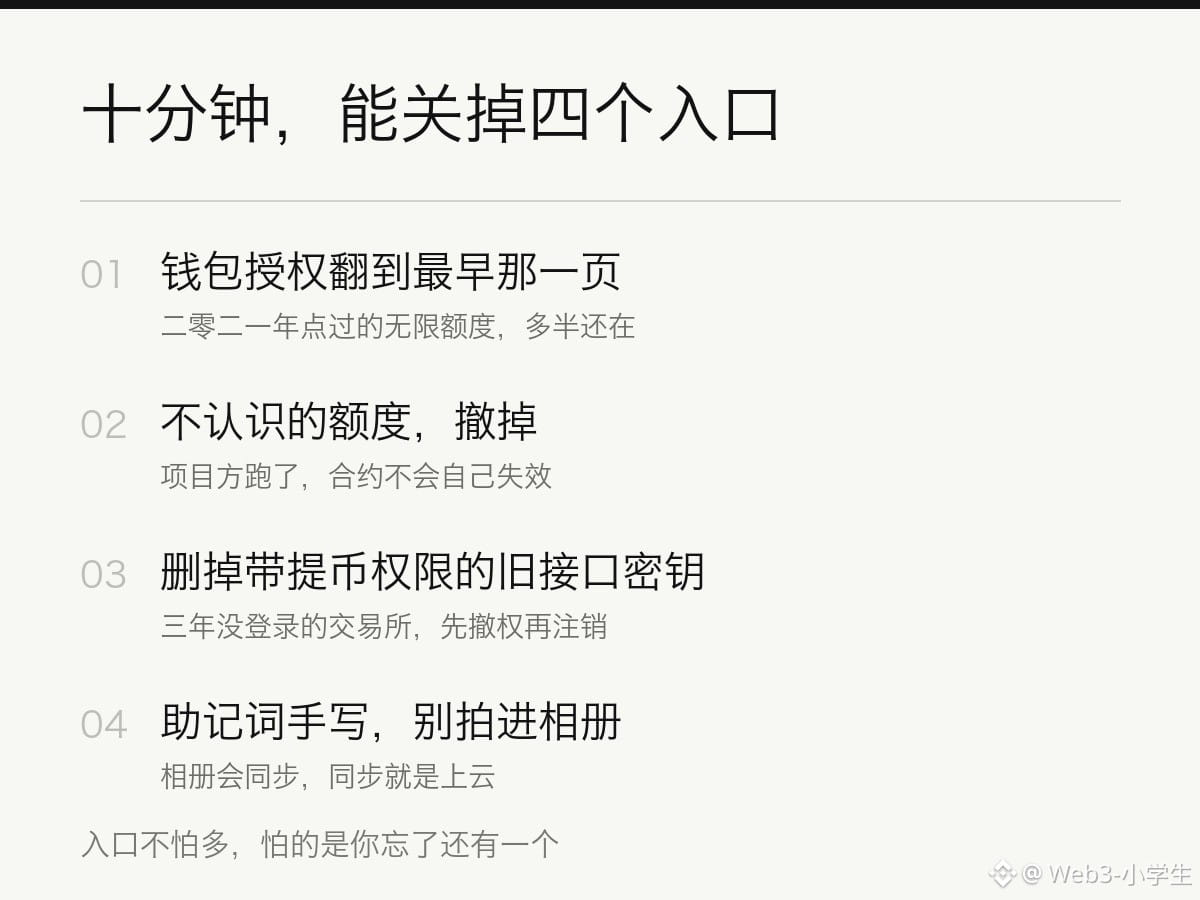
Що робити? Конкретно: відкрий гаманець і перегорни список дозволів до самого початку. Побачиш незнайомий — відклич. Якщо ти зареєструвався на біржі три роки тому й тепер навіть пароля не пам’ятаєш, просто видали там усі ключі API, особливо ті, що дають змогу виводити кошти. Сід-фразу запиши від руки, не фотографуй і не зберігай у галереї телефона.
На це піде менше десяти хвилин.
Десять хвилин — і ти закриєш вхід, про який, можливо, давно забув.
Справді варто.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #крипто
1.1k
·
--
🐙OpenLedger перестала чекати. Розпочала будувати дивні речі.
Багато людей продовжують чекати на «ідеальний момент», щоб почати будувати.
Кращі навички.
Кращі ідеї.
Краща установка.
І чомусь цей етап очікування перетворюється на місяці 😭
Тим часом люди, які насправді створюють класні речі в Інтернеті, зазвичай просто експериментують, відправляють випадкові ідеї, ламають речі та вчаться на ходу ⚡
Ось чому цей @Openledger дроп виглядає інакше 👀
Вони випустили платформу з відкритим кодом і по суті передали будівельникам відкритий майданчик, щоб створювати все, що вони хочуть 🚀🐙
І, чесно кажучи, найкращі ідеї рідко починаються як великі стартап-плани.
Зазвичай це:
✨ дивний AI інструмент
✨ нішевий робочий процес
✨ випадкова ідея посеред ночі
✨ щось корисне для маленької спільноти
✨ експеримент, який випадково стає величезним
Перешкода між «ідеєю» та «працюючим продуктом» зараз стає шалено малою завдяки AI-підтримуваному будівництву 🤖
Одна людина може буквально створити щось класне за вихідні.
Цей зсув величезний.
Відчувається, що Інтернет знову стає творчим, а не просто прокруткою весь день 📱💀
Тож перестаньте надто багато думати.
Створіть ту дивну річ, що сидить у вашому додатку для нотаток прямо зараз 🛠️
Зробіть це хаотичним.
Зробіть це нішевим.
Зробіть це своїм 🐙
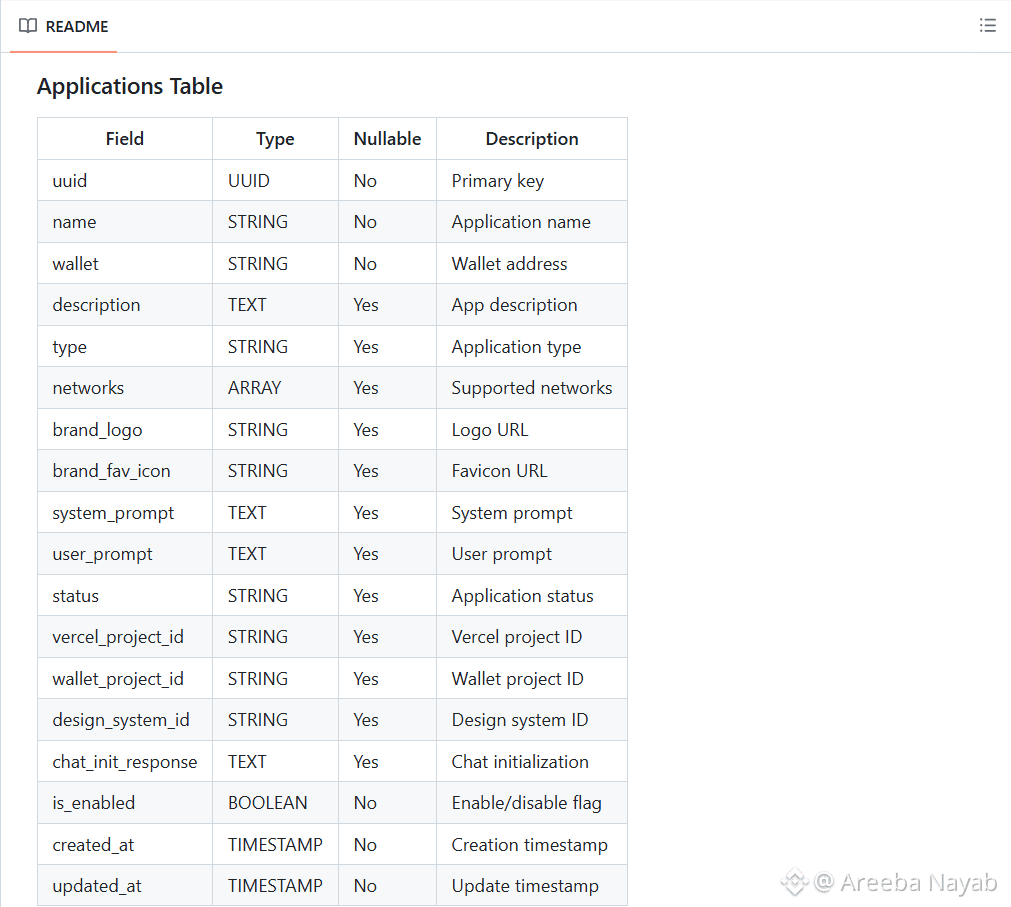
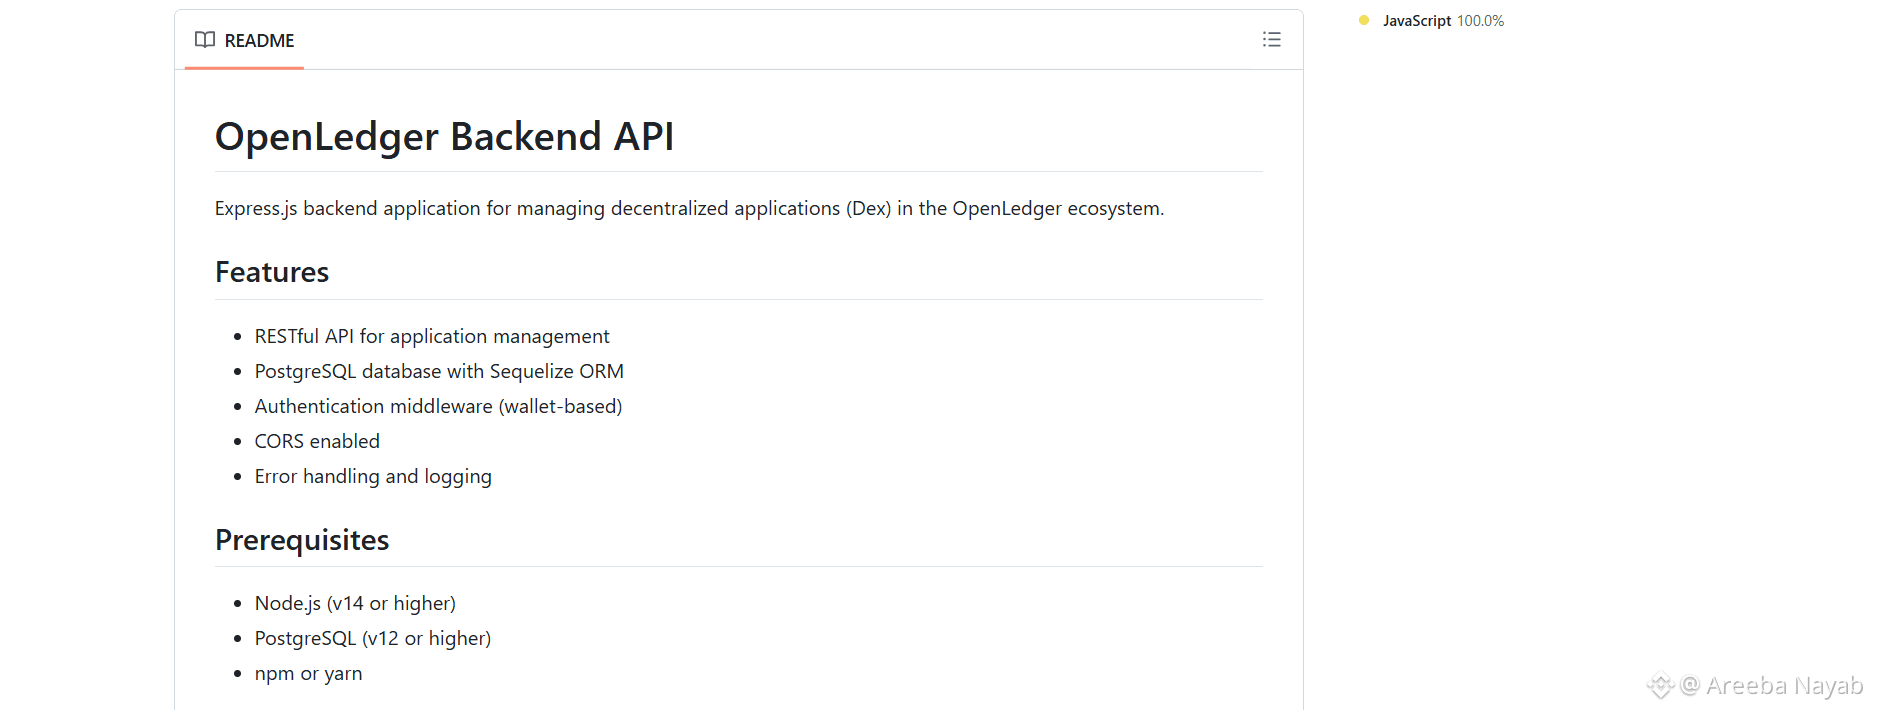
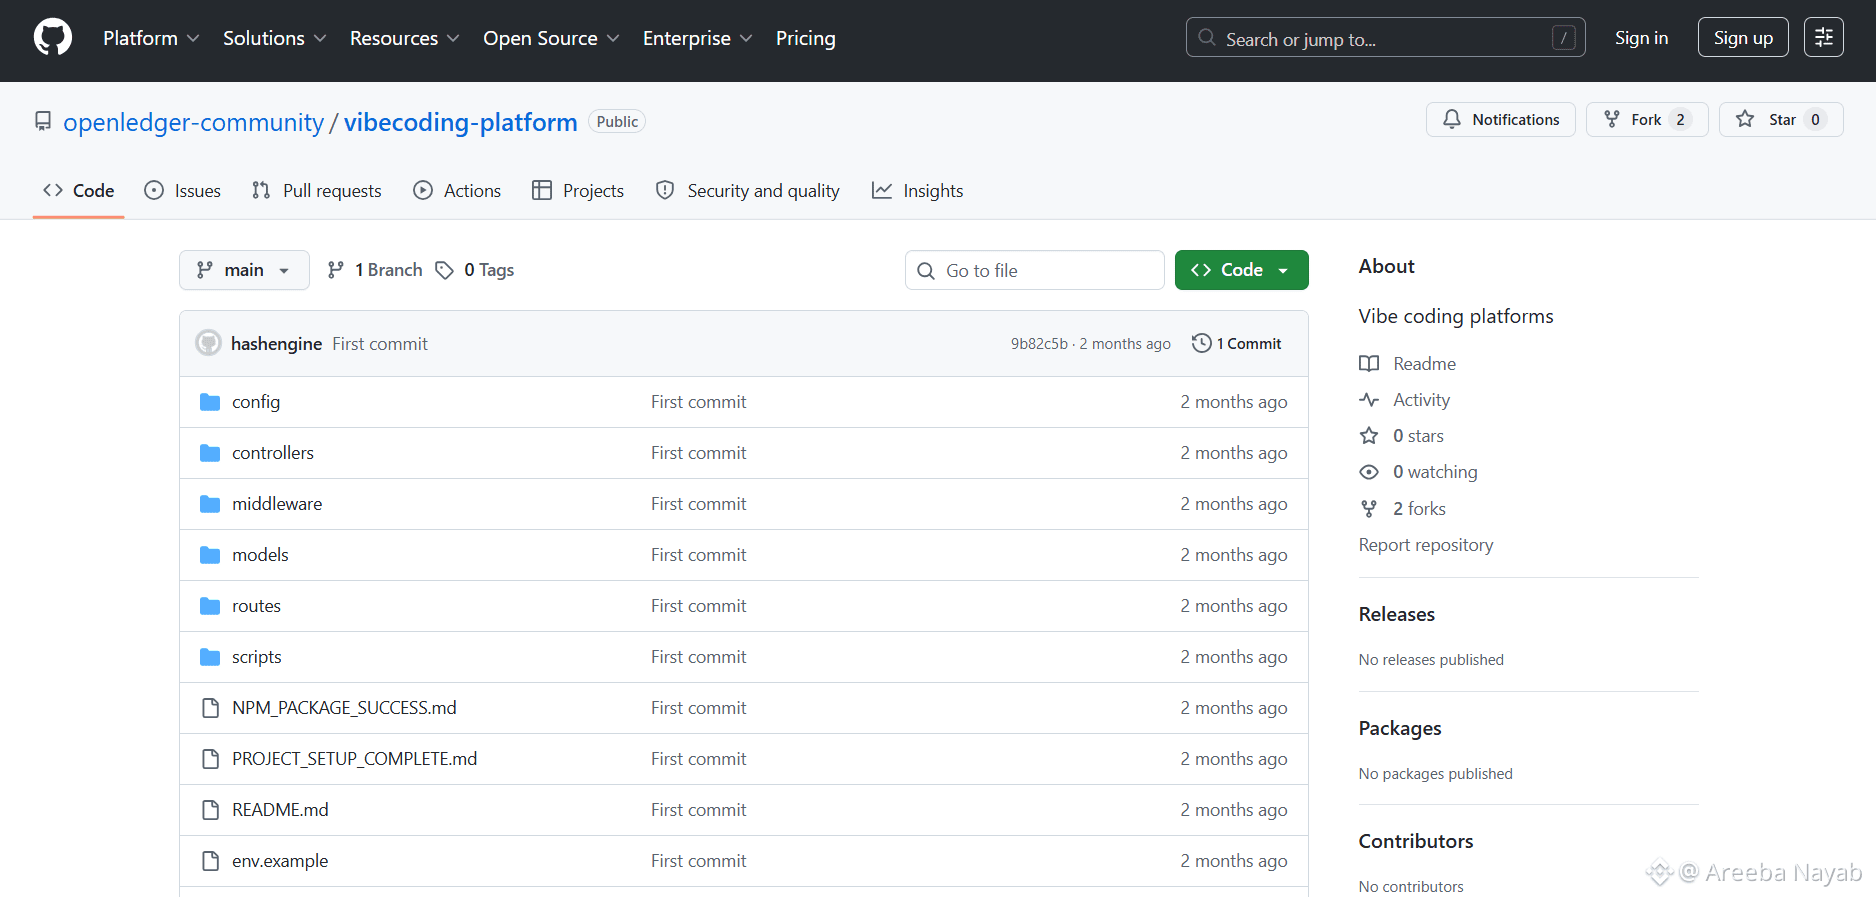
Більше деталей про платформу з відкритим кодом/вібраційний код у прикріплених зображеннях
$OPEN #OpenLedger #OpenCode
🐙OpenLedger перестала чекати. Розпочала будувати дивні речі.
Багато людей продовжують чекати на «ідеальний момент», щоб почати будувати.
Кращі навички.
Кращі ідеї.
Краща установка.
І чомусь цей етап очікування перетворюється на місяці 😭
Тим часом люди, які насправді створюють класні речі в Інтернеті, зазвичай просто експериментують, відправляють випадкові ідеї, ламають речі та вчаться на ходу ⚡
Ось чому цей @OpenLedger дроп виглядає інакше 👀
Вони випустили платформу з відкритим кодом і по суті передали будівельникам відкритий майданчик, щоб створювати все, що вони хочуть 🚀🐙
І, чесно кажучи, найкращі ідеї рідко починаються як великі стартап-плани.
Зазвичай це:
✨ дивний AI інструмент
✨ нішевий робочий процес
✨ випадкова ідея посеред ночі
✨ щось корисне для маленької спільноти
✨ експеримент, який випадково стає величезним
Перешкода між «ідеєю» та «працюючим продуктом» зараз стає шалено малою завдяки AI-підтримуваному будівництву 🤖
Одна людина може буквально створити щось класне за вихідні.
Цей зсув величезний.
Відчувається, що Інтернет знову стає творчим, а не просто прокруткою весь день 📱💀
Тож перестаньте надто багато думати.
Створіть ту дивну річ, що сидить у вашому додатку для нотаток прямо зараз 🛠️
Зробіть це хаотичним.
Зробіть це нішевим.
Зробіть це своїм 🐙
Більше деталей про платформу з відкритим кодом/вібраційний код у прикріплених зображеннях
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
Сьогодні вранці я клонував новий відкритий бекенд OpenLedger і запустив сервер розробки менш ніж за десять хвилин, що, чесно кажучи, мене здивувало, враховуючи, скільки налаштувань зазвичай вимагають проекти криптоінфраструктури.
Переглядаючи репозиторій, я помітив, що фреймворк вже включає Express.js, інтеграцію PostgreSQL через Sequelize, аутентифікацію на основі гаманця, шість спеціалізованих #API ендпоінтів, управління додатком, історію чатів та чисту структуру по маршрутах, контролерах, проміжному ПЗ та моделях. Для більшості розробників така база економить дні шаблонної роботи перед початком створення реального продукту.
Одна деталь, яка залишилася в моїй пам'яті, це те, наскільки завершений вже процес виконання застосунку. Власність, пов'язана з гаманцем, брендування активів, управління запитами, налаштування мульти-мереж та ініціалізація чату — все це вже оброблено. Це не виглядає як демонстраційний реліз. Це відчувається як використоваємa інфраструктура. $MEME
Я продовжую бачити проекти, які анонсують майбутніх AI-агентів і децентралізовані інструменти. Що робить це іншим, так це те, що воно переводить розмову з анонсів до виконання. Розробник міг би взяти це сьогодні і почати будувати інструмент для досліджень, торгового асистента або щось абсолютно несподіване, не торкаючись бекенду з нуля.
Виклик #OpenCode має більше сенсу, якщо подивитися на нього з цього боку. Це не контентна кампанія. Це живе тестування того, чи дійсно менші бар'єри приваблюють будівельників.
Екосистеми не визначаються тим, що команди анонсують. Вони визначаються нішевими продуктами, які спільнота створює після цього. Привернення будівельників, які перетворять це на продукти, якими люди насправді користуються, визначає, чи зросте OpenLedger за межі свого поточного наративу.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Сьогодні вранці я клонував новий відкритий бекенд OpenLedger і запустив сервер розробки менш ніж за десять хвилин, що, чесно кажучи, мене здивувало, враховуючи, скільки налаштувань зазвичай вимагають проекти криптоінфраструктури.
Переглядаючи репозиторій, я помітив, що фреймворк вже включає Express.js, інтеграцію PostgreSQL через Sequelize, аутентифікацію на основі гаманця, шість спеціалізованих #API ендпоінтів, управління додатком, історію чатів та чисту структуру по маршрутах, контролерах, проміжному ПЗ та моделях. Для більшості розробників така база економить дні шаблонної роботи перед початком створення реального продукту.
Одна деталь, яка залишилася в моїй пам'яті, це те, наскільки завершений вже процес виконання застосунку. Власність, пов'язана з гаманцем, брендування активів, управління запитами, налаштування мульти-мереж та ініціалізація чату — все це вже оброблено. Це не виглядає як демонстраційний реліз. Це відчувається як використоваємa інфраструктура. $MEME
Я продовжую бачити проекти, які анонсують майбутніх AI-агентів і децентралізовані інструменти. Що робить це іншим, так це те, що воно переводить розмову з анонсів до виконання. Розробник міг би взяти це сьогодні і почати будувати інструмент для досліджень, торгового асистента або щось абсолютно несподіване, не торкаючись бекенду з нуля.
Виклик #OpenCode має більше сенсу, якщо подивитися на нього з цього боку. Це не контентна кампанія. Це живе тестування того, чи дійсно менші бар'єри приваблюють будівельників.
Екосистеми не визначаються тим, що команди анонсують. Вони визначаються нішевими продуктами, які спільнота створює після цього. Привернення будівельників, які перетворять це на продукти, якими люди насправді користуються, визначає, чи зросте OpenLedger за межі свого поточного наративу.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Стаття
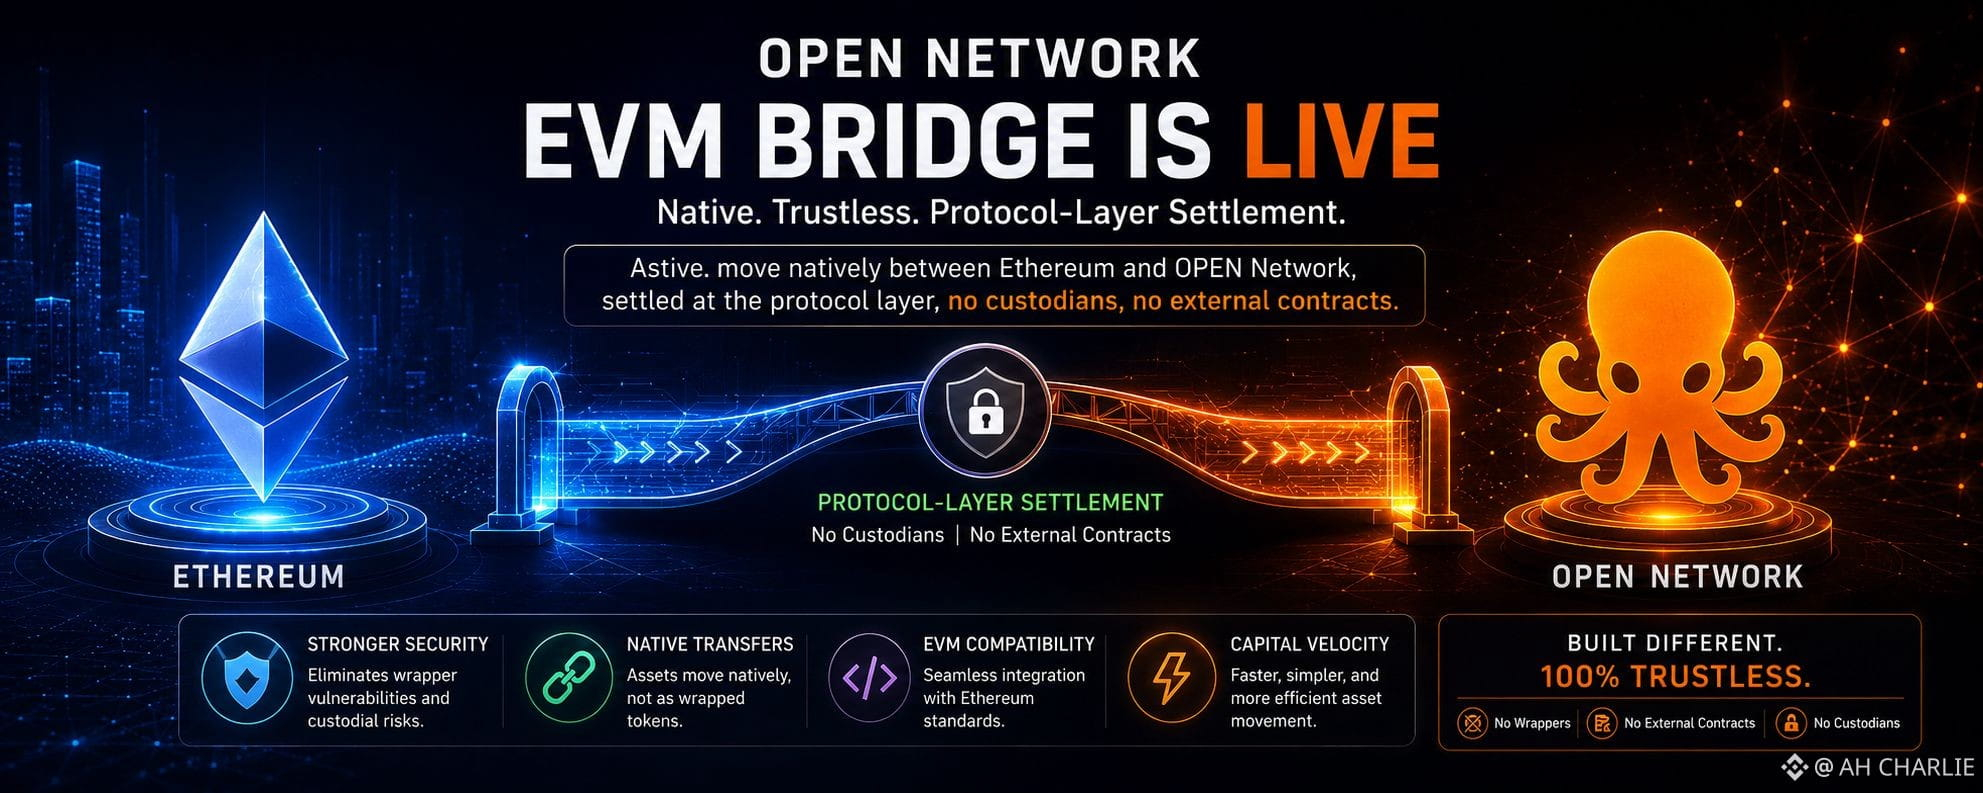
OPEN Bridge може знищити ризик обгорток — але є одна детальКоли я вперше прочитала про дизайн $OPEN EVM Bridge, щось мені здалося дивним. Не погано, але й не зовсім нормально. Це той тип інженерного рішення, який змушує тебе зупинитися і придивитися. Бо більшість мостів у крипті досі працюють як ізоляційна стрічка, обмотана навколо дверей сейфів. Одна ланцюг блокує активи. Інша ланцюг створює обгортки. Десь посередині сидить мульти-підписний гаманець, мережа реле або стек смарт-контрактів, які всі вдають, що безпечні, поки не вибухнуть. І врешті-решт… один зазвичай і вибухає.
Ми спостерігали, як мільярди зникали через злами мостів протягом останніх кількох років. Не тому, що ідея міжланцюгового переказу зламано, а тому, що площа атаки зростає швидше, ніж модель безпеки. OPEN просто вдарив ножем по цій усій структурі. OPEN Network EVM Bridge вже запущено на Ethereum, і важлива частина не в "мульти-ланцюговому доступі".
OPEN Bridge може знищити ризик обгорток — але є одна деталь
Коли я вперше прочитала про дизайн $OPEN EVM Bridge, щось мені здалося дивним. Не погано, але й не зовсім нормально. Це той тип інженерного рішення, який змушує тебе зупинитися і придивитися. Бо більшість мостів у крипті досі працюють як ізоляційна стрічка, обмотана навколо дверей сейфів. Одна ланцюг блокує активи. Інша ланцюг створює обгортки. Десь посередині сидить мульти-підписний гаманець, мережа реле або стек смарт-контрактів, які всі вдають, що безпечні, поки не вибухнуть. І врешті-решт… один зазвичай і вибухає.
Ми спостерігали, як мільярди зникали через злами мостів протягом останніх кількох років. Не тому, що ідея міжланцюгового переказу зламано, а тому, що площа атаки зростає швидше, ніж модель безпеки. OPEN просто вдарив ножем по цій усій структурі. OPEN Network EVM Bridge вже запущено на Ethereum, і важлива частина не в "мульти-ланцюговому доступі".
Ми спостерігали, як мільярди зникали через злами мостів протягом останніх кількох років. Не тому, що ідея міжланцюгового переказу зламано, а тому, що площа атаки зростає швидше, ніж модель безпеки. OPEN просто вдарив ножем по цій усій структурі. OPEN Network EVM Bridge вже запущено на Ethereum, і важлива частина не в "мульти-ланцюговому доступі".
1
1
273
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
100,984 переглядів
485 обговорюють
2
#BinanceProcesses$4.65BWithdrawals
17,058 переглядів
100 обговорюють
3
#WithdrawalsBack: 15 networks live
6,646 переглядів
119 обговорюють
4
#BinanceUpdatesProofofReservesAddresses
108,999 переглядів
1,466 обговорюють
5
#BinanceToResumePhaseOneOfWithdrawals
147,950 переглядів
1,553 обговорюють
6
#BinanceHadAlreadyCovered$6BofHackLoss
9,895 переглядів
136 обговорюють
7
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
48,586 переглядів
149 обговорюють
8
#CZDismissesClaimsBinanceHackWasPredicted
74,879 переглядів
717 обговорюють
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
27,112 переглядів
359 обговорюють
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
29,892 переглядів
348 обговорюють