
#ethersphere
ethersphere
0 переглядів
2 обговорюють
Популярні
Найсвіжіші

·
--
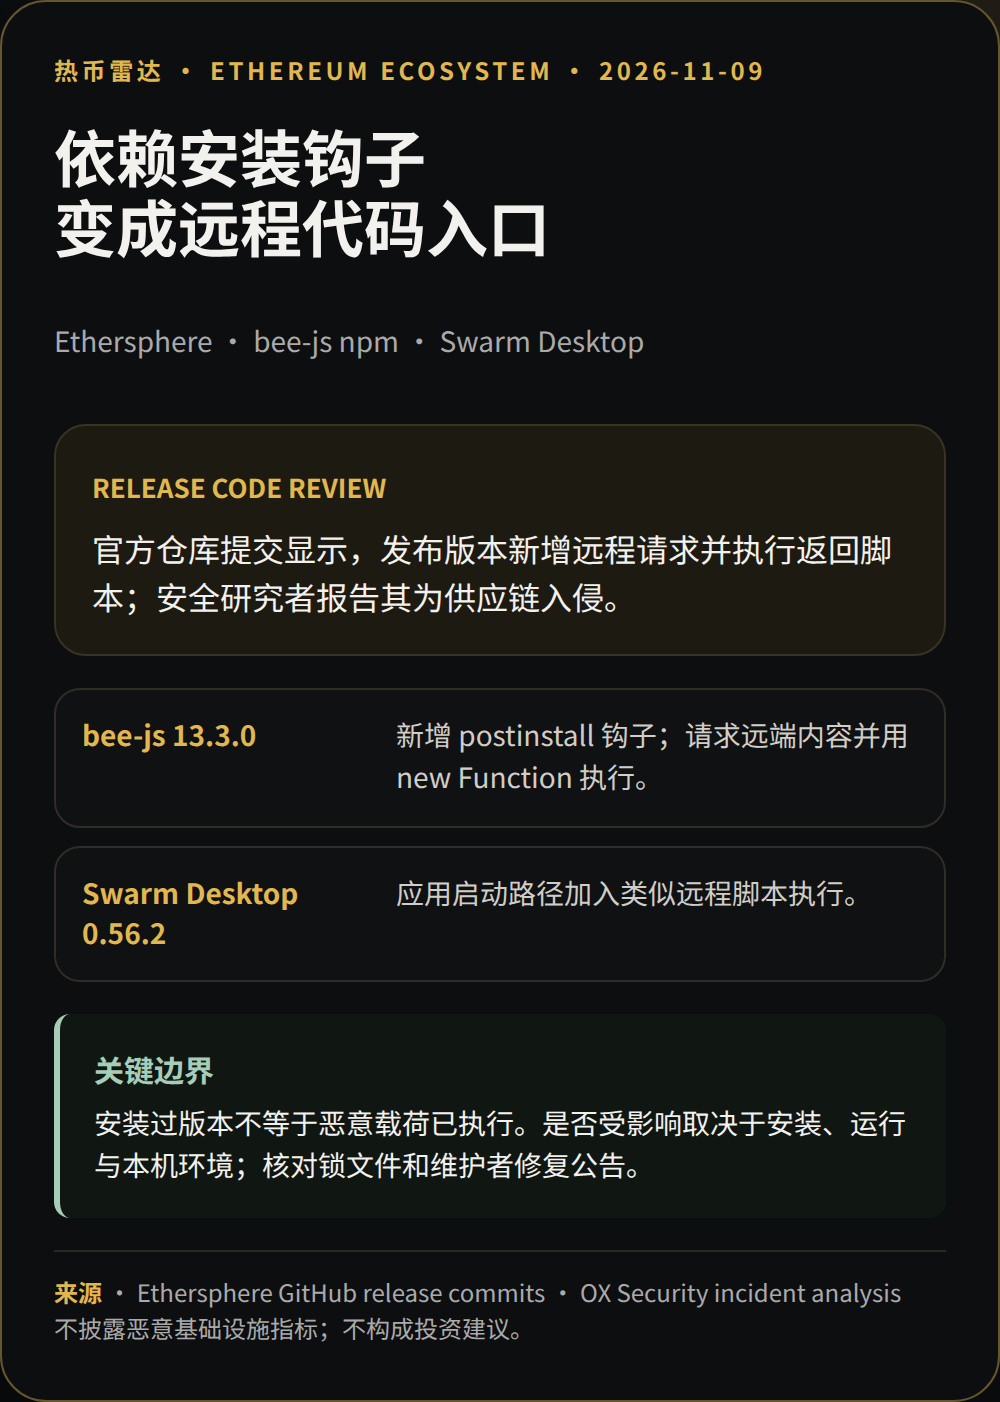
У коміті Ethersphere для bee-js 13.3.0 додали postinstall, який запитує скрипт із віддаленого сервера та виконує його динамічно; того ж дня в коміті Swarm Desktop 0.56.2 також додали віддалене виконання коду.
OX Security повідомила про це як про атаку на ланцюг постачання та заявила, що шкідливий код може отримати доступ до локальних даних гаманця. Сам факт встановлення не означає, що корисне навантаження виконалося: наслідки залежать від того, чи запускали його, та від середовища. Розробники можуть перевірити lock-файли й пояснення супровідників щодо виправлення.
Що вас турбує більше: фіксація залежностей чи захист облікових даних для публікації?
Джерела: [офіційний коміт bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[офіційний коміт Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[аналіз OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Розкриття інформації: ця стаття може відповідати умовам отримання винагороди за програмою Binance Square Write to Earn; право на участь і винагорода визначаються правилами платформи та фактичними результатами. Не є інвестиційною порадою.
#Ethersphere #Безпека
У коміті Ethersphere для bee-js 13.3.0 додали postinstall, який запитує скрипт із віддаленого сервера та виконує його динамічно; того ж дня в коміті Swarm Desktop 0.56.2 також додали віддалене виконання коду.
OX Security повідомила про це як про атаку на ланцюг постачання та заявила, що шкідливий код може отримати доступ до локальних даних гаманця. Сам факт встановлення не означає, що корисне навантаження виконалося: наслідки залежать від того, чи запускали його, та від середовища. Розробники можуть перевірити lock-файли й пояснення супровідників щодо виправлення.
Що вас турбує більше: фіксація залежностей чи захист облікових даних для публікації?
Джерела: [офіційний коміт bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[офіційний коміт Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[аналіз OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Розкриття інформації: ця стаття може відповідати умовам отримання винагороди за програмою Binance Square Write to Earn; право на участь і винагорода визначаються правилами платформи та фактичними результатами. Не є інвестиційною порадою.
#Ethersphere #Безпека
OX Security повідомила про це як про атаку на ланцюг постачання та заявила, що шкідливий код може отримати доступ до локальних даних гаманця. Сам факт встановлення не означає, що корисне навантаження виконалося: наслідки залежать від того, чи запускали його, та від середовища. Розробники можуть перевірити lock-файли й пояснення супровідників щодо виправлення.
Що вас турбує більше: фіксація залежностей чи захист облікових даних для публікації?
Джерела: [офіційний коміт bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[офіційний коміт Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[аналіз OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
Розкриття інформації: ця стаття може відповідати умовам отримання винагороди за програмою Binance Square Write to Earn; право на участь і винагорода визначаються правилами платформи та фактичними результатами. Не є інвестиційною порадою.
#Ethersphere #Безпека
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
113,345 переглядів
525 обговорюють
2
#NvidiaInvestigatesAfterHuang’sAffairApology
230,037 переглядів
1,853 обговорюють
3
#CPITestsDecemberRateOutlook
678,104 переглядів
2,930 обговорюють
4
#AnthropicRejectsIPODelayValuationinQuestion
49,750 переглядів
486 обговорюють
5
#US-IranTalksFuelStrongStockMarketRebound
0 переглядів
29 обговорюють
6
#BitcoinFiveWeeklyLosses
255,633 переглядів
2,269 обговорюють
7
#AIChipSlumpNasdaq
141,496 переглядів
1,392 обговорюють
8
#CryptoLiquidationsReach$1.16BIn24Hours
17,723 переглядів
54 обговорюють
9
#StrategyBuys1037BTCLastWeek
669 переглядів
27 обговорюють
10
#NYSEToUseAvalancheToSettleTokenizedStocks
303 переглядів
17 обговорюють