

#devops
devops
1,531 переглядів
33 обговорюють
Популярні
Найсвіжіші

·
--
🚨 SUPERLOGICAL ВІДКРИВАЄ ПУБЛІЧНЕ ТЕСТУВАННЯ REX TERMINAL — НОВИЙ ЕТАП РОЗВИТКУ ІНФРАСТРУКТУРИ ДЛЯ РОЗРОБНИКІВ $ETH 📊
Співзасновник HashiCorp Мітчелл Хашимото офіційно розпочав публічне тестування Rex через Superlogical, представивши постійну інфраструктуру термінала із самостійним хостингом. 🔍 Ця безкоштовна відкрита платформа, створена на основі клієнт-серверної архітектури, із локальним збереженням сеансів і повною автоматизацією скриптів, посилює базовий інструментарій для розробників.
📊 Оскільки інституційна увага зміщується до масштабованої децентралізованої інфраструктури та ефективності розробників, надійні інструменти DevOps стають основою довгострокового зростання екосистеми. Постійні віддалені підключення та виконання завдань у фонових сеансах — суттєве вдосконалення серверних систем у мережах Web3. 💬 Наскільки важливі високом доступні інструменти для розробників для довгострокового масштабування протоколів? 👇
⚠️ Це не фінансова порада. Завжди контролюйте свої ризики. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
32

·
--
Ілюзія незалежності локальних розробників
Перехід від хмарної інфраструктури до самостійно розміщеного локального обладнання - це не лише про економію грошей; це структурний поворот до абсолютної автономії.
Залежність від платних корпоративних серверів вводить ризик сторонніх учасників та приховані зобов'язання контрагентів. Локальна архітектура через незалежні вузли гарантує абсолютну конфіденційність даних.
#SelfHosted #OpenSource #DevOps #TechAutonomy
119
·
--
Переглянути переклад
Stop! 🛑 Never run an installer with elevated admin privileges from a random blog link.
Before any automated trading software touches your keys, you must verify its origin and integrity to prevent unauthorized access.
Here is the non-negotiable checklist for safely downloading and setting up any trading bot:
1. Always restrict downloads to the official GitHub repository or designated community website. Any file from a random blog or direct message should be treated as unverified. ⚠️
2. To confirm file integrity, manually compare the SHA-256 digest of the downloaded file against the digest published by the maintainers on official release notes. If they don't match, do not install. ✅
3. For extra assurance, technically inclined users can verify the cryptographic signature of the release against the project's public key to confirm the builder's identity.
4. Be wary of red flags: mismatched digests, unknown download sources, or any request to run an installer with elevated admin privileges from an unverified location. 🚩
5. Remember, transparency is key to safe self-hosting, letting you verify exactly what software is running on your system.
For a detailed walkthrough of these verification steps, review our documentation here: https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
1
61
Хороші агенти прощаються.
У SCDO Agent Ledger AI-агент позначає себе як неактивний або офлайн, закриває незавершені завдання або позначає їх як невдалі та надсилає останній сигнал присутності. Жодних агентів-привидів і неоплаченої роботи, що зависла.
scdo.com.au
#AIAgents #AgentLedger #DevOps
Хороші агенти прощаються.
У SCDO Agent Ledger AI-агент позначає себе як неактивний або офлайн, закриває незавершені завдання або позначає їх як невдалі та надсилає останній сигнал присутності. Жодних агентів-привидів і неоплаченої роботи, що зависла.
scdo.com.au
#AIAgents #AgentLedger #DevOps
У SCDO Agent Ledger AI-агент позначає себе як неактивний або офлайн, закриває незавершені завдання або позначає їх як невдалі та надсилає останній сигнал присутності. Жодних агентів-привидів і неоплаченої роботи, що зависла.
scdo.com.au
#AIAgents #AgentLedger #DevOps
65

·
--
Переглянути переклад
🚨 $SEC CRITICAL INFRA VULNERABILITIES PATCHED TODAY! 💥
📊 PHP just sealed two remote‑code‑execution holes (CVE‑2026‑109618/619) across 8.5.12, 8.4.27, 8.3.36 & 8.2.35. Node.js followed suit, dropping ten advisories – four high‑severity, including a Brotli decoder OOB write and TLS hostname bypasses. Go’s crypto/x509 got a deny‑list in 1.26.10/1.27.3 to block compromised intermediates (CVE‑2026‑111943). 🦈 These coordinated patches slash the attack surface for any service chaining through web‑stack layers, a clear signal that smart‑money dev teams are tightening the liquidity of exploit vectors.
💡 With the ecosystem’s “trust pool” now pruned, expect a short‑term dip in exploit‑driven volatility and a smoother runway for enterprise‑grade dApps. 📈 How will this hardening ripple into your deployment strategy? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
8

Переглянути переклад
🚨 $ETH DEV SECURITY PATCH ALERT: BROTLI EXPLOIT PATCHED! 💥
📊 Node.js just released a tri‑branch update (26.x, 24.x, 22.x) sealing a high‑severity out‑of‑bounds write in the Brotli decoder—an avenue that could've handed attackers remote code execution on the line. ⚡ Four critical CVEs, from DNS null‑char mishandling to TLS hostname verification bypass, are now neutralized, tightening the foundation for on‑chain services and dApp back‑ends.
💡 Upgrading now isn’t just a best practice; it’s a defensive strike against potential liquidity sweeps that could drain contract safety. 📈 Are you already on the latest Node.js branch or still riding the legacy risk? 💬
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎

·
--
Переглянути переклад
🚨 TENCENT OPENS TeamAI CLI INFRASTRUCTURE TO REVOLUTIONIZE $AI AGENT WORKFLOWS! ⚡
Tech titan Tencent just open-sourced TeamAI CLI, standardizing MCP configurations, rules, and prompts across Claude Code, Cursor, and Codex into a single Git repository. 💡 This systematically eliminates fragmented setups by automatically injecting live, synced configurations the moment a developer session boots.
The true edge lies in institutional knowledge transfer. 🔍 Real-time troubleshooting insights feed an auto-retrievable memory pool for agents, while prompt modifications undergo strict Git merge reviews before syncing across the entire team infrastructure.
As tech giants streamline multi-agent execution, smart capital is tracking which teams ship real operational efficiency. 💬 Are you keeping an eye on AI developer tooling as a primary narrative catalyst this year? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
8
·
--
Стаття
ICPay — Надійність протоколу: оновлення каністера без простоїв і безпека стануЗбереження балансів облікових записів користувачів під час релізів Motoko для продакшну
Оновлення смартконтрактів у живих блокчейн-мережах несе значний ризик. Неправильна десеріалізація пам’яті може назавжди пошкодити стан контракту й стерти баланси користувачів.
ICPay виконує оновлення згідно з суворими протоколами стійкого збереження пам’яті Motoko.
───────────────
Ключова технічна архітектура та механізми
───────────────
1. Структури даних стабільної пам’яті
Критично важливі облікові записи користувачів, баланси та індекси транзакцій зберігаються у стабільних змінних Motoko, які переживають оновлення коду без вузьких місць серіалізації.
ICPay — Надійність протоколу: оновлення каністера без простоїв і безпека стану
Збереження балансів облікових записів користувачів під час релізів Motoko для продакшну
Оновлення смартконтрактів у живих блокчейн-мережах несе значний ризик. Неправильна десеріалізація пам’яті може назавжди пошкодити стан контракту й стерти баланси користувачів.
ICPay виконує оновлення згідно з суворими протоколами стійкого збереження пам’яті Motoko.
───────────────
Ключова технічна архітектура та механізми
───────────────
1. Структури даних стабільної пам’яті
Критично важливі облікові записи користувачів, баланси та індекси транзакцій зберігаються у стабільних змінних Motoko, які переживають оновлення коду без вузьких місць серіалізації.
229
·
--
Коли автоматизована система запрацює, як контролювати, чи вона все ще активна
Це мій найглибший урок після встановлення кількох автоматизованих ліній: **система не може померти вночі і залишити тебе в невіданні до наступного дня**.
Я колись налаштував планове завдання, думаючи, що, налаштувавши cron, можу залишити його без нагляду. В результаті, переживши тиждень, я вирішив перевірити статус і виявив, що воно безшумно зупинилося на 3 дні — з'єднання з базою даних обірвалося, без будь-яких сповіщень. З того часу я створив повну філософію моніторингу, і сьогодні поділюся нею з усіма.
**Перший рівень: моніторинг циклу виконання**
Найбазовіший метод — це перевірка last_run_at в cron. Моя стратегія така: **якщо час останнього запуску перевищує вдвічі очікуваний цикл, одразу спрацьовує тривога**. Наприклад, якщо завдання повинно виконуватись кожні 5 хвилин, якщо last_run_at перевищує 10 хвилин, я одразу надсилаю сигнал тривоги в Telegram. Цей показник надзвичайно ефективний — приблизно 90% "системи впали" можуть бути виявлені протягом 1 години, а не чекати, поки бізнес-відділ помітить.
**Другий рівень: механізм розриву API**
Нестабільність API — це норма. Мій підхід: **якщо 3 послідовні запити API не вдалися, автоматично розриваємо на 24 години**. Чому 3 рази? Бо 1-2 рази можуть бути через мережеві перебої, але 3 послідовні невдачі означають, що дійсно є проблема. Протягом періоду розриву система більше не намагається викликати, уникаючи витрачати цінні ресурси API та місце для логів у помилковому стані. Це набагато ефективніше, ніж сліпі повтори.
**Третій рівень: збереження статусу у файлі**
Кожного разу, коли система працює, я записую поточний статус — кількість успіхів, кількість невдач, таймстамп, інформацію про помилки — у статусний файл. Я зберігаю цей файл протягом 30 днів. Яка вигода від цього? Можливість відкату — "чому минулої середи рівень публікацій раптово впав до 60%?" — просто переглядаючи логи, можна знайти відповідь. Статусний файл не займає місця, але дає мені повний аудит.
**Четвертий рівень: тижневий ручний перегляд**
Щотижня я витрачаю 15 хвилин, і система автоматично генерує звіт: рівень успішних публікацій, розподіл помилок, статистика слів, наявність аномальних коливань. Частота не повинна бути високою, але **не можна повністю покладатися на автоматичні сповіщення**. Іноді автоматичний моніторинг не повідомить про тенденцію, коли рівень помилок зростає з 2% до 4%, але людський погляд одразу помітить, "тут слід почати звертати увагу".
**Основне усвідомлення**
Створити автоматизацію швидко, але **якщо моніторинг налаштований правильно, можна справді розслабитися і не стежити**. Мій досвід: автоматичні сповіщення відповідають за термінові ситуації (система повністю впала), ручний перегляд відповідає за трендові проблеми (поступово погіршується). Обидва підходи в поєднанні дозволяють системі жити довше. Інакше навіть найрозумніша автоматизація — це просто таймер у чорній скриньці.
$BTC #DevOps #автоматизація
106
·
--
Попередження про безпеку: CZ тільки що поставив під загрозу всіх розробників $BNB Chain
Репозиторії GitHub зламані. Витік облікових даних. Розробницькі ланцюги у відкритих крипто проектах піддані цілеспрямованим атакам.
Повідомлення CZ усім будівельникам: ваші ключі GitHub такі ж критично важливі, як і ваші гаманці на біржі. Один слабкий зв'язок у вашому розробницькому ланцюзі означає, що зловмисники всередині вашого протоколу.
BNB Chain хостить сотні відкритих DeFi проектів. Публічно розгалужений код створює найбільшу поверхню для атак у крипті. З мільярдами на кону, найслабший ланцюг — це ваша операційна безпека.
Терміново: аудитуйте репозиторії. Змінюйте ключі. Припускайте, що нічого не є безпечним.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
35
·
--
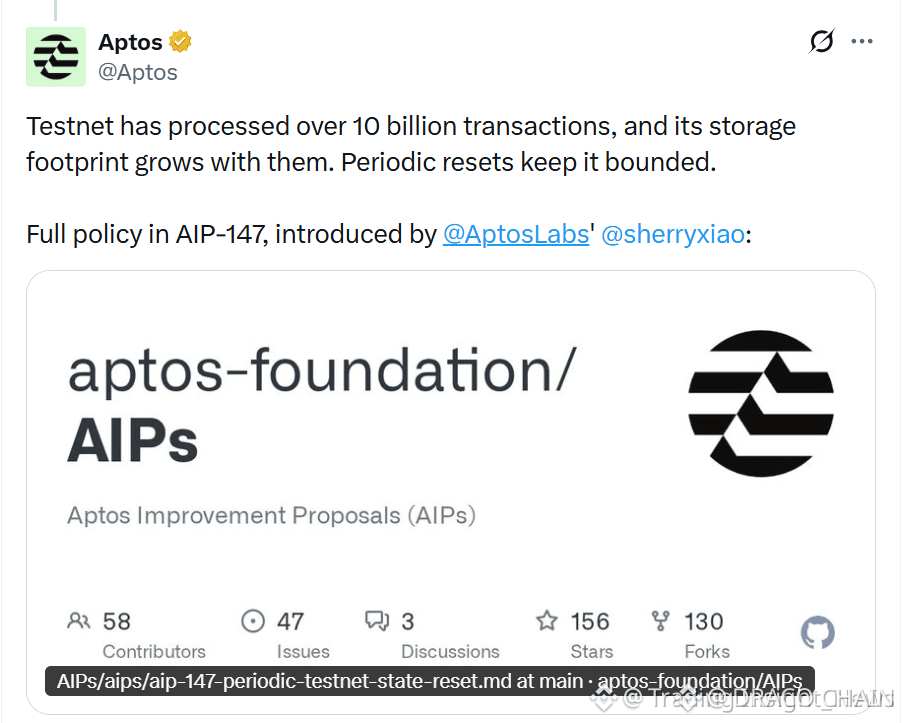
🚨 $APT TESTNET RESET APPROACHES OCT 7 – ПРЕП ДЛЯ STORAGE SWEEP 🦈
Aptos заплановано повністю очистити свій тестнет 7 жовтня, скинувши контракти, баланси та історію транзакцій до нуля. 📌 Це повне відновлення стану відбувається після більш ніж 10 млрд транзакцій і через навантаження на сховище, яке загрожує ефективності витрат.
Справжні «розумні» розробники трактують цю зачистку як скидання ліквідності для on-chain сховища: вона очищує застарілий стан і звільняє місце для нових деплойментів. 📊 Очікуйте короткочасного провалу активності в тестнеті, коли команди розгортатимуться знову, але mainnet залишиться без змін.
📈 Слідкуйте за метриками продуктивності після скидання: «простіший» тестнет часто означає плавніші дев-цикли та чіткіші сигнали комісій у живому ланцюзі. 💡
💬 Як ви коригуєте свою стратегію для тестнету напередодні скидання 7 жовтня?
⚠️ Не є фінансовою порадою. Завжди керуйте своїми ризиками. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
435
·
--
🚨 ХАКЕРИ З ПІВНІЧНОЇ КОРЕЇ ЗАПУСКАЮТЬ НОВИЙ ТЕРРАФОРМ-ФІШИНГОВИЙ ВЕКТОР, НАЦІЛЮЮЧИСЬ НА $BTC РОЗРОБНИКІВ! 💣
📌 Складний загрозливий актор TraderTraitor активно озброює шкідливий код для GitHub-інтерв’ю, щоб проникати в інфраструктуру Web3 та перехоплювати облікові дані AWS. 🔍 Розробники, які завантажують неперевірені репозиторії, запускають приховані бекдори для macOS, здатні викачувати ресурси хмарних середовищ і зламаних кодових баз.
⚠️ Інституційна безпека — це справжній фундамент кожного $BTC bull-запуску, і ці атаки доводять, що групи загроз полюють на доступ розробників вище за ланцюгом. 💬 Ви перевіряєте свої залежності Terraform перед запуском init-скриптів чи лишаєте інфраструктуру хмарних сервісів відкритою? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
34

🚨 TRADERTRAITOR ОРГАНІЗУЄ ФІШИНГОВУ КАМПАНІЮ ПРОТИ DEV CLOUD КЛЮЧІВ, ПРИГАДУЮЧИ $ZRO БЕКДОРИ! 🔍
Складні державні угруповання, що діють спонсоровано державою, зміщують вектори з прямої експлуатації смартконтрактів на базову хмарну інфраструктуру. 🔍 Останні форензічні дослідження виявили, що TraderTraitor виконує шкідливі завантаження Terraform Provider, розгортаючи бекдори для macOS, ідентичні тим, що були виявлені під час історичного $ZRO компрометації інфраструктури.
Розумні гроші розуміють: ліквідність протоколу безпечна лише настільки, наскільки надійні ключі API розробника, що підтримують екосистему. 🛡️ Коли облікові дані AWS і GCP націлені на команди DevOps, моніторинг операційних ризиків тепер так само критичний, як і аналіз ринкової структури.
💬 Як ви коригуєте свої протоколи оперативної безпеки, щоб захистити свій капітал від загроз рівня інфраструктури? 👇
⚠️ Не є фінансовою порадою. Завжди управляйте своїм ризиком. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
71
·
--
Стан вузла понад доступністьБлокчейн-вузол може повернути успішну відповідь, але при цьому все ще обслуговувати застарілі дані. Саме тому простий ping не є перевіркою працездатності для продакшну.
Почніть із досяжності, але додайте свіжість. Порівняйте найновіші висоту блоку та часову мітку вузла з незалежним джерелом. Слідкуйте за станом синхронізації та здоров’ям пірів, якщо ці сигнали доступні. Вузол, який онлайн, але відстає на кілька блоків, може ввести в оману гаманці, дашборди, торгові системи та індексатори.
Оцінюйте також поведінку запитів. Відстежуйте перцентилі затримок, тайм-аути, відповіді на обмеження за частотою, помилки JSON-RPC і збої, специфічні для методів. Розділяйте read-запити, транзакційні відправки та підписки, бо вони можуть виходити з ладу по-різному.
Стан вузла понад доступність
Блокчейн-вузол може повернути успішну відповідь, але при цьому все ще обслуговувати застарілі дані. Саме тому простий ping не є перевіркою працездатності для продакшну.
Почніть із досяжності, але додайте свіжість. Порівняйте найновіші висоту блоку та часову мітку вузла з незалежним джерелом. Слідкуйте за станом синхронізації та здоров’ям пірів, якщо ці сигнали доступні. Вузол, який онлайн, але відстає на кілька блоків, може ввести в оману гаманці, дашборди, торгові системи та індексатори.
Оцінюйте також поведінку запитів. Відстежуйте перцентилі затримок, тайм-аути, відповіді на обмеження за частотою, помилки JSON-RPC і збої, специфічні для методів. Розділяйте read-запити, транзакційні відправки та підписки, бо вони можуть виходити з ладу по-різному.
82
·
--
Оптимістично
Увага про внутрішнє порушення безпеки GitHub 🚨: TeamPCP стверджує, що вкрадено близько 4,000 приватних репозиторіїв через шкідливий розширення VS Code на пристрої співробітника.
• Дані клієнтів поки не були витікнуті.
• Атаки на ланцюг постачання – нова норма.
• Дії: Аудит ваших розширень, змініть секрети та забезпечте безпеку кінцевих точок.
Не будьте найслабшою ланкою. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Дані клієнтів поки не були витікнуті.
• Атаки на ланцюг постачання – нова норма.
• Дії: Аудит ваших розширень, змініть секрети та забезпечте безпеку кінцевих точок.
Не будьте найслабшою ланкою. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
190
·
--
Останні дослідження безпеки виявили зловмисні пакети npm, які видавали себе за інструменти Rollup polyfill, підкресливши ризики для ланцюга постачання для розробників блокчейну. 📊
Екосистема інструментів Ethereum, зокрема популярні rollup-рішення, робить її частим мішенню для таких атак. 🧠
Виявлення підкреслюють важливість перевірки підписів пакетів і використання посиленого середовища розробки під час створення $ETH smart-контрактів. 🔍
Дорожня карта Ethereum триває: попереду оновлення, орієнтовані на rollup, зокрема EIP‑4844 — вони мають на меті підвищити масштабованість і зменшити витрати на транзакції. ⚡
Розробникам радять використовувати перевірені бібліотеки та стежити за офіційними каналами щодо повідомлень про безпеку. 💡
DYOR перед інтеграцією будь-якого стороннього коду у ваші $ETH projects. 🌐
Як ваша команда підсилює безпеку смарт‑контрактів з огляду на ці нові загрози? #crypto #Ethereum #Security #DevOps #GAMERXERO
25

⚡ РІЗКИЙ ЗБІЙ ІНФРАСТРУКТУРИ GITHUB ПОЛОМИВ ТЕХНІКУ ТА ПОРУШИВ РОБОЧІ ПРОЦЕСИ ЕКОСИСТЕМИ $FET AI! 🚨
Сьогодні головна критична інфраструктура дає збій під навантаженням, адже GitHub фіксує серйозну затримку реплікації баз даних у своїх системах співпраці. 📊 Коли інтерфейси авторизації виходять з ладу, а GitHub Actions зависає по всій системі, конвеєри розробників і автоматизовані процеси розгортання фактично заморожені в реальному часі. 🔍
Розумні інвестори уважно стежать за збоями інфраструктури, розуміючи, як затримки розгортання коду впливають на динаміку в швидкоплинних технологічних середовищах. ⚡ Коли базовий рівень виконання “підвисає”, швидкість виконання стає головною цінністю на дошці. 💬 Як думаєш: такі збої інфраструктури тимчасово зупиняють темп, чи розробники просто проходять крізь шум? 👇
⚠️ Це не є фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
112
·
--
Верифіковано
🚨 $APT TESTNET СБРОС ВСТАНОВЛЕНО НА 7 ЖОВТНЯ — НАДХОДИТЬ ЗАМІТКА СВЕП З ПАМ’ЯТІ! 📊
Aptos вимикає свій тестнет 7 жовтня, стираючи контракти, баланси та весь журнал транзакцій. 🦈 Цей «чистий аркуш» зменшує навантаження на сховища після того, як мережа обробила 10 млрд транзакцій, зберігаючи її мобільною для розробників.
Ніяких хвиль на mainnet або devnet — вони залишаються без змін, тож продовжують працювати стабільно. 📊 Очікуйте коротку паузу для повторного розгортання, а потім нове полотно для експериментів. ⚡
💬 Як ви готуєте свої тестові контракти до цього скидання? 👇
⚠️ Не є фінансовою порадою. Завжди керуйте своїми ризиками. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
95,265 переглядів
469 обговорюють
2
#$1.5BInLeveragedCryptoBetsLiquidated
3,741 переглядів
58 обговорюють
3
#KOSPIFalls3.53%BackBelow6000
7,020 переглядів
261 обговорюють
4
#USMidtermElections
120,564 переглядів
1,530 обговорюють
5
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
2,057 переглядів
62 обговорюють
6
#BinanceWillListPredictPREDICT
32,555 переглядів
703 обговорюють
7
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,263 переглядів
72 обговорюють
8
#StrategyReports$21BQ3OperatingProfit
1,352 переглядів
41 обговорюють
9
#Strategy三季度营业利润210亿美元
19,095 переглядів
72 обговорюють
10
#TwoAddressesHoldingAbout1.28BUSDTFrozen
16,669 переглядів
406 обговорюють