
#cloudsecurity
cloudsecurity
4,799 переглядів
13 обговорюють
Популярні
Найсвіжіші

УВЕСЬ СВІТ ДИВИТЬСЯ! Upwind Security щойно залучила ще $400 млн у раунді Series C, а її оцінка сягнула $3,8 млрд. Загальний обсяг залучених коштів перевищив $800 млн менш ніж за 9 місяців.
Це не просто звичайний SaaS-стартап. Платформа Upwind використовує AI-агентів, щоб захищати хмарні робочі навантаження, API та інших AI-агентів від загроз.
У них є Blue Agent, який проводить розслідування, Red Agent, який перевіряє вразливості, та Green Agent, який масово виправляє помилки. ШІ змінює правила гри у сфері безпеки, а його швидкість значно перевершує людську.
Завдяки цьому величезному фінансуванню Upwind прискорить розробку продуктів і розширить свою присутність на ринку. ШІ — це не лише створення контенту: він дедалі глибше проникає в захист інфраструктури — надзвичайно важливу сферу.
Чи стануть такі проєкти з безпеки на основі ШІ наступним трендом, у який спрямують великі гроші?
#AI #CloudSecurity #Фінансування
УВЕСЬ СВІТ ДИВИТЬСЯ! Upwind Security щойно залучила ще $400 млн у раунді Series C, а її оцінка сягнула $3,8 млрд. Загальний обсяг залучених коштів перевищив $800 млн менш ніж за 9 місяців.
Це не просто звичайний SaaS-стартап. Платформа Upwind використовує AI-агентів, щоб захищати хмарні робочі навантаження, API та інших AI-агентів від загроз.
У них є Blue Agent, який проводить розслідування, Red Agent, який перевіряє вразливості, та Green Agent, який масово виправляє помилки. ШІ змінює правила гри у сфері безпеки, а його швидкість значно перевершує людську.
Завдяки цьому величезному фінансуванню Upwind прискорить розробку продуктів і розширить свою присутність на ринку. ШІ — це не лише створення контенту: він дедалі глибше проникає в захист інфраструктури — надзвичайно важливу сферу.
Чи стануть такі проєкти з безпеки на основі ШІ наступним трендом, у який спрямують великі гроші?
#AI #CloudSecurity #Фінансування
Це не просто звичайний SaaS-стартап. Платформа Upwind використовує AI-агентів, щоб захищати хмарні робочі навантаження, API та інших AI-агентів від загроз.
У них є Blue Agent, який проводить розслідування, Red Agent, який перевіряє вразливості, та Green Agent, який масово виправляє помилки. ШІ змінює правила гри у сфері безпеки, а його швидкість значно перевершує людську.
Завдяки цьому величезному фінансуванню Upwind прискорить розробку продуктів і розширить свою присутність на ринку. ШІ — це не лише створення контенту: він дедалі глибше проникає в захист інфраструктури — надзвичайно важливу сферу.
Чи стануть такі проєкти з безпеки на основі ШІ наступним трендом, у який спрямують великі гроші?
#AI #CloudSecurity #Фінансування
1
21

⚡ $PLTR ЗАКРІПЛЮЄ ПОЗИЦІЇ У ФЕДЕРАЛЬНОМУ СЕКТОРІ ЗАВДЯКИ МАСШТАБНОМУ ХМАРНОМУ СОЮЗУ З KNOX SYSTEMS! 🏦
Palantir активно розширює свою інституційну перевагу, об’єднуючись із Knox Systems, щоб створити головний шлюз для комерційного програмного забезпечення, яке виходить на федеральний ринок. 💡 Скорочуючи терміни авторизації FedRAMP до 90 днів завдяки акредитованій архітектурі, $PLTR фактично стає обов’язковим пунктом пропуску для кожного оборонного підрядника.
Далекоглядні інвестори розуміють, що відбувається, коли корпоративне програмне забезпечення отримує структурну монополію на урядову інфраструктуру. 📊 Розширення цього каналу — це не просто поступове зростання; воно створює ефект мережі зі складним відсотком, який зміцнює довгострокове домінування в балансі компанії.
💬 Чи закріпить це розширення у федеральному секторі за $PLTR статус найпривабливішої інституційної інвестиції кварталу, чи опір ширшого ринку загальмує імпульс? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PLTR #Palantir #GrowthStocks #CloudSecurity #Tech
🔥 💎
⚡ $PLTR ЗАКРІПЛЮЄ ПОЗИЦІЇ У ФЕДЕРАЛЬНОМУ СЕКТОРІ ЗАВДЯКИ МАСШТАБНОМУ ХМАРНОМУ СОЮЗУ З KNOX SYSTEMS! 🏦
Palantir активно розширює свою інституційну перевагу, об’єднуючись із Knox Systems, щоб створити головний шлюз для комерційного програмного забезпечення, яке виходить на федеральний ринок. 💡 Скорочуючи терміни авторизації FedRAMP до 90 днів завдяки акредитованій архітектурі, $PLTR фактично стає обов’язковим пунктом пропуску для кожного оборонного підрядника.
Далекоглядні інвестори розуміють, що відбувається, коли корпоративне програмне забезпечення отримує структурну монополію на урядову інфраструктуру. 📊 Розширення цього каналу — це не просто поступове зростання; воно створює ефект мережі зі складним відсотком, який зміцнює довгострокове домінування в балансі компанії.
💬 Чи закріпить це розширення у федеральному секторі за $PLTR статус найпривабливішої інституційної інвестиції кварталу, чи опір ширшого ринку загальмує імпульс? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PLTR #Palantir #GrowthStocks #CloudSecurity #Tech
🔥 💎
Palantir активно розширює свою інституційну перевагу, об’єднуючись із Knox Systems, щоб створити головний шлюз для комерційного програмного забезпечення, яке виходить на федеральний ринок. 💡 Скорочуючи терміни авторизації FedRAMP до 90 днів завдяки акредитованій архітектурі, $PLTR фактично стає обов’язковим пунктом пропуску для кожного оборонного підрядника.
Далекоглядні інвестори розуміють, що відбувається, коли корпоративне програмне забезпечення отримує структурну монополію на урядову інфраструктуру. 📊 Розширення цього каналу — це не просто поступове зростання; воно створює ефект мережі зі складним відсотком, який зміцнює довгострокове домінування в балансі компанії.
💬 Чи закріпить це розширення у федеральному секторі за $PLTR статус найпривабливішої інституційної інвестиції кварталу, чи опір ширшого ринку загальмує імпульс? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #PLTR #Palantir #GrowthStocks #CloudSecurity #Tech
🔥 💎
6

🛡️ AWS публікує інструкцію з реагування на інциденти безпеки
Amazon Web Services (AWS) оприлюднила другий розділ свого посібника з реагування на інциденти, пов’язані з розслідуваннями в журналах CloudTrail. У посібнику розглядаються типові сценарії кібервторгнень, зокрема видалення даних S3 через облікові записи та незаконний майнінг криптовалют із використанням ресурсів AWS.
━━━━━━━━━━━━━━
📊 Вплив: 📊 середній
🏷️ OTHER
#AWS #CloudSecurity #IncidentResponse #Cybersecurity #BlockchainSecurity
📰 Джерело: aws.amazon.com
🛡️ AWS публікує інструкцію з реагування на інциденти безпеки
Amazon Web Services (AWS) оприлюднила другий розділ свого посібника з реагування на інциденти, пов’язані з розслідуваннями в журналах CloudTrail. У посібнику розглядаються типові сценарії кібервторгнень, зокрема видалення даних S3 через облікові записи та незаконний майнінг криптовалют із використанням ресурсів AWS.
━━━━━━━━━━━━━━
📊 Вплив: 📊 середній
🏷️ OTHER
#AWS #CloudSecurity #IncidentResponse #Cybersecurity #BlockchainSecurity
📰 Джерело: aws.amazon.com
Amazon Web Services (AWS) оприлюднила другий розділ свого посібника з реагування на інциденти, пов’язані з розслідуваннями в журналах CloudTrail. У посібнику розглядаються типові сценарії кібервторгнень, зокрема видалення даних S3 через облікові записи та незаконний майнінг криптовалют із використанням ресурсів AWS.
━━━━━━━━━━━━━━
📊 Вплив: 📊 середній
🏷️ OTHER
#AWS #CloudSecurity #IncidentResponse #Cybersecurity #BlockchainSecurity
📰 Джерело: aws.amazon.com
28
Злом Vercel виглядає більшим, ніж один акаунт ⚡
Команда повідомляє, що переглянула майже 1 PB логів і виявила активність, що виходила за межі початкового інциденту Context.ai, де зловмисник розповсюджував шкідливе ПЗ та шукав ключі платформи. Це перетворює ситуацію з одного випадку на проблему довіри в екосистемі, де ротація облікових даних, координація з постачальниками та швидке локалізування стають важливішими за заголовки. Microsoft, AWS та Wiz тепер в курсі справи, що свідчить про те, що радіус вибуху може бути ширшим, ніж спочатку вважали.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Злом Vercel виглядає більшим, ніж один акаунт ⚡
Команда повідомляє, що переглянула майже 1 PB логів і виявила активність, що виходила за межі початкового інциденту Context.ai, де зловмисник розповсюджував шкідливе ПЗ та шукав ключі платформи. Це перетворює ситуацію з одного випадку на проблему довіри в екосистемі, де ротація облікових даних, координація з постачальниками та швидке локалізування стають важливішими за заголовки. Microsoft, AWS та Wiz тепер в курсі справи, що свідчить про те, що радіус вибуху може бути ширшим, ніж спочатку вважали.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Команда повідомляє, що переглянула майже 1 PB логів і виявила активність, що виходила за межі початкового інциденту Context.ai, де зловмисник розповсюджував шкідливе ПЗ та шукав ключі платформи. Це перетворює ситуацію з одного випадку на проблему довіри в екосистемі, де ротація облікових даних, координація з постачальниками та швидке локалізування стають важливішими за заголовки. Microsoft, AWS та Wiz тепер в курсі справи, що свідчить про те, що радіус вибуху може бути ширшим, ніж спочатку вважали.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
27
·
--
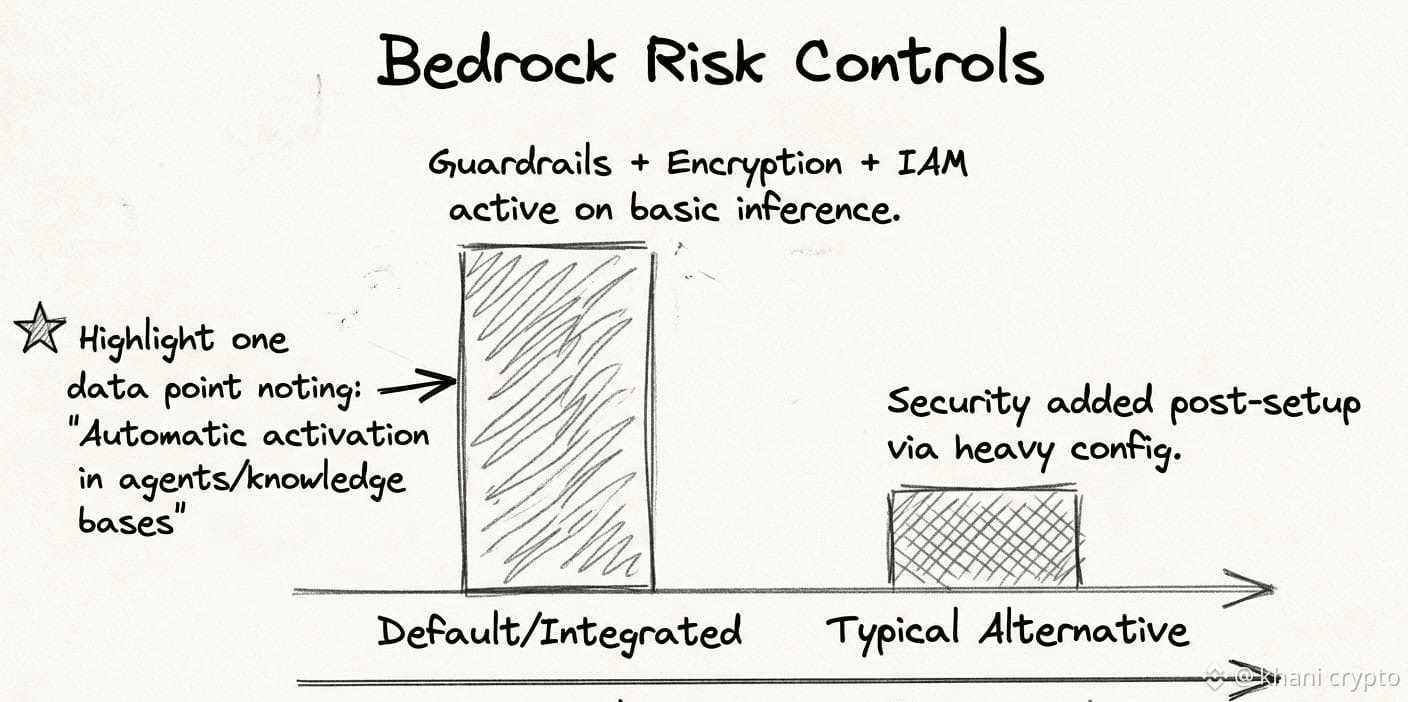
🔐 Дослідження аспектів безпеки у Bedrock на практиці чітко показало, що управління ризиками не є додатковою опцією, а є невід'ємною частиною дизайну з самого початку.
Що привернуло увагу в Bedrock, так це простота інтеграції інструментів захисту (Guardrails) та шифрування у робочі процеси агентів (Agents) та бази знань без потреби у складних налаштуваннях. Дані залишаються зашифрованими під час зберігання та передачі, при цьому контролі доступу через IAM та опції приватних мереж (VPC) інтегровані, на відміну від деяких проектів, які обіцяють сильну безпеку, але вимагають значних налаштувань для досягнення цього.
💡 Серед основних практичних спостережень, модель спільної відповідальності у $BR та #Bedrock проявляється з перших етапів інференсу (Inference), де захист від атак ін'єкцій команд (Prompt Injection) та фільтрів контенту активується автоматично, що проактивно зменшує ризики замість того, щоб мати справу з ними після їх виникнення.
🤔 Це ставить важливе питання:
Скільки технічних команд насправді користуються цими інтегрованими основами безпеки з самого початку, а скільки з них сприймають їх як просто додаткові опції, на які звертають увагу лише під час розширення?
#Bedrock #CyberSecurity #CloudSecurity #RiskManagemen
{future}(BRUSDT)
🔐 Дослідження аспектів безпеки у Bedrock на практиці чітко показало, що управління ризиками не є додатковою опцією, а є невід'ємною частиною дизайну з самого початку.
Що привернуло увагу в Bedrock, так це простота інтеграції інструментів захисту (Guardrails) та шифрування у робочі процеси агентів (Agents) та бази знань без потреби у складних налаштуваннях. Дані залишаються зашифрованими під час зберігання та передачі, при цьому контролі доступу через IAM та опції приватних мереж (VPC) інтегровані, на відміну від деяких проектів, які обіцяють сильну безпеку, але вимагають значних налаштувань для досягнення цього.
💡 Серед основних практичних спостережень, модель спільної відповідальності у $BR та #Bedrock проявляється з перших етапів інференсу (Inference), де захист від атак ін'єкцій команд (Prompt Injection) та фільтрів контенту активується автоматично, що проактивно зменшує ризики замість того, щоб мати справу з ними після їх виникнення.
🤔 Це ставить важливе питання:
Скільки технічних команд насправді користуються цими інтегрованими основами безпеки з самого початку, а скільки з них сприймають їх як просто додаткові опції, на які звертають увагу лише під час розширення?
#Bedrock #CyberSecurity #CloudSecurity #RiskManagemen
Що привернуло увагу в Bedrock, так це простота інтеграції інструментів захисту (Guardrails) та шифрування у робочі процеси агентів (Agents) та бази знань без потреби у складних налаштуваннях. Дані залишаються зашифрованими під час зберігання та передачі, при цьому контролі доступу через IAM та опції приватних мереж (VPC) інтегровані, на відміну від деяких проектів, які обіцяють сильну безпеку, але вимагають значних налаштувань для досягнення цього.
💡 Серед основних практичних спостережень, модель спільної відповідальності у $BR та #Bedrock проявляється з перших етапів інференсу (Inference), де захист від атак ін'єкцій команд (Prompt Injection) та фільтрів контенту активується автоматично, що проактивно зменшує ризики замість того, щоб мати справу з ними після їх виникнення.
🤔 Це ставить важливе питання:
Скільки технічних команд насправді користуються цими інтегрованими основами безпеки з самого початку, а скільки з них сприймають їх як просто додаткові опції, на які звертають увагу лише під час розширення?
#Bedrock #CyberSecurity #CloudSecurity #RiskManagemen
1
128

·
--
Інцидент безпеки Vercel тримає $VERCEL у фокусі 🔍
Обмежена подія несанкціонованого доступу на рівні хмари — це заголовок, який може тихо переоцінити довіру ще до того, як це вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок буде уважно стежити за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
Інцидент безпеки Vercel тримає $VERCEL у фокусі 🔍
Обмежена подія несанкціонованого доступу на рівні хмари — це заголовок, який може тихо переоцінити довіру ще до того, як це вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок буде уважно стежити за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
Обмежена подія несанкціонованого доступу на рівні хмари — це заголовок, який може тихо переоцінити довіру ще до того, як це вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок буде уважно стежити за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїми ризиками та захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
13

Інцидент з безпекою Vercel тримає $VERCEL у фокусі 🔍
Обмежений випадок несанкціонованого доступу на хмарному рівні — це заголовок, який може тихо перепризначити довіру, перш ніж він вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок стежитиме за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїм ризиком і захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
Інцидент з безпекою Vercel тримає $VERCEL у фокусі 🔍
Обмежений випадок несанкціонованого доступу на хмарному рівні — це заголовок, який може тихо перепризначити довіру, перш ніж він вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок стежитиме за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїм ризиком і захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
Обмежений випадок несанкціонованого доступу на хмарному рівні — це заголовок, який може тихо перепризначити довіру, перш ніж він вплине на доходи. Послуги все ще працюють, але з залученням правоохоронних органів та команд реагування на інциденти, ринок стежитиме за кожним оновленням на предмет ознак containment або spread.
Це не фінансова порада. Керуйте своїм ризиком і захищайте свій капітал.
#CyberSecurity #CloudSecurity #TechNews #RiskManagement
✦
7
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
110,194 переглядів
519 обговорюють
2
#KeplrAdvisesSocialLoginUsersToTransferAssets
1,962 переглядів
94 обговорюють
3
#TetherPlans€28.8MForJuventusCapitalIncrease
1,659 переглядів
74 обговорюють
4
#JobsReportRaisesHikeOdds
643,668 переглядів
3,935 обговорюють
5
#CPITestsDecemberRateOutlook
221,491 переглядів
1,531 обговорюють
6
#US Data Center Rules May Constrain AI Expansion
90,839 переглядів
248 обговорюють
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
5,703 переглядів
81 обговорюють
8
#WillAnthropicListOnTime
204,306 переглядів
1,671 обговорюють
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
108,494 переглядів
732 обговорюють
10
#BitcoinETFsSee$412MNetOutflows
19,749 переглядів
86 обговорюють