

#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
113,655 переглядів
1,002 обговорюють
Популярні
Найсвіжіші

Переглянути переклад
Why is nobody talking about the fact that this was never a stolen-keys event?
Too many people still lose money the same way. Headline hits, they dump or pull every last $USDT, then sit out while $SUI and $OP keep grinding because they reacted to the title instead of the details.
The mainstream story writes itself. Another exchange, another reason to scream that nothing is safe. What actually got communicated is forged requests, not compromised keys. That is an authentication problem, not a drained vault. Treating them as the same thing is how you make the wrong decision in a market that is already sitting at 72 on greed.
I run a simple rule set. Keep only working capital on any venue. One IP whitelist per API, withdrawals off unless you are moving size that day. If a trade is working, the leftover size comes off the books. That is the whole playbook.
What's your take on how we should actually price CEX risk after this?
#BitgetSays #BitgetBreachForgedRequestsNotStolenKeys
35

·
--
Чи помічали ви, як швидко всі погодилися з формулюванням «підроблені запити, а не вкрадені ключі» — ніби цим закрили книгу про інцидент Bitget?
Більшість трейдерів досі тримають великі стоси $USDT на біржах, бо виведення — це тертя, а потім вони метушаться, коли з’являється історія про безпеку. Рідко коли є чіткий сигнал про те, коли виходити, доки шкода вже не закладена в ціну.
Це кейс, а не пресреліз. Вкрадені ключі означають, що зловмисник може авторизувати будь-що, тоді як підроблені запити — що система обробила інструкції, які ніколи не мали бути дійсними. Обидва варіанти можуть здерти кошти. Друге просто звучить «чистіше» в заяві, і люди сприйняли це як доказ, що сховище не було порушене.
Жадібність сидить на рівні 72, і ніхто не хоче прослуховувати лекцію з безпеки, поки вони ганяються за $SUI. Насправді сталося так, що операційна помилка була перейменована на формальність. Більшість $ETH холдерів не змінили нічого в тому, де вони зберігають монети.
Чи змінює ця різниця підхід до вашого зберігання, чи ми всі забудемо про це вже до наступного тижня?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Чи помічали ви, як швидко всі погодилися з формулюванням «підроблені запити, а не вкрадені ключі» — ніби цим закрили книгу про інцидент Bitget?
Більшість трейдерів досі тримають великі стоси $USDT на біржах, бо виведення — це тертя, а потім вони метушаться, коли з’являється історія про безпеку. Рідко коли є чіткий сигнал про те, коли виходити, доки шкода вже не закладена в ціну.
Це кейс, а не пресреліз. Вкрадені ключі означають, що зловмисник може авторизувати будь-що, тоді як підроблені запити — що система обробила інструкції, які ніколи не мали бути дійсними. Обидва варіанти можуть здерти кошти. Друге просто звучить «чистіше» в заяві, і люди сприйняли це як доказ, що сховище не було порушене.
Жадібність сидить на рівні 72, і ніхто не хоче прослуховувати лекцію з безпеки, поки вони ганяються за $SUI . Насправді сталося так, що операційна помилка була перейменована на формальність. Більшість $ETH холдерів не змінили нічого в тому, де вони зберігають монети.
Чи змінює ця різниця підхід до вашого зберігання, чи ми всі забудемо про це вже до наступного тижня?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
61
Навіть найнадійніше звучачі обмінні зломи все одно можуть «стерти» вас, якщо атакувальники просто підробляють запити на виведення замість того, щоб красти ключі.
Ви це, мабуть, проходили: залишаєте $USDT та альткоїни на CEX, бо самостійне зберігання здається додатковою морокою. А потім виходить такий заголовок — і ви починаєте гадати, чи ваші кошти справді наступні.
Я розбирався в деталях цієї історії з Bitget. Вони пояснили, що йдеться про підроблені запити, а не вкрадені ключі — спершу це звучить як полегшення. Але це все одно означає, що атакувальники знайшли спосіб видавати себе за валідну API-активність і перекидати кошти, не торкаючись основних приватних ключів.
Це справжнє попередження про те, скільки вразливих місць у таких платформах. Зараз, коли страх і жадібність на рівні 72, люди набивають позиції назвами на кшталт $SUI and $OP, паркуючи все на біржах без зайвих сумнівів. Ризик у тому, що ви дізнаєтесь запізно: виведення заморожують, і вам доведеться чекати, поки історія розгортається.
Самостійне зберігання не зовсім без зусиль, але принаймні підроблений запит у чужій системі — це не ваша проблема так само напряму.
Як, на вашу думку, це залишає питання безпеки CEX на майбутнє?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
Навіть найнадійніше звучачі обмінні зломи все одно можуть «стерти» вас, якщо атакувальники просто підробляють запити на виведення замість того, щоб красти ключі.
Ви це, мабуть, проходили: залишаєте $USDT та альткоїни на CEX, бо самостійне зберігання здається додатковою морокою. А потім виходить такий заголовок — і ви починаєте гадати, чи ваші кошти справді наступні.
Я розбирався в деталях цієї історії з Bitget. Вони пояснили, що йдеться про підроблені запити, а не вкрадені ключі — спершу це звучить як полегшення. Але це все одно означає, що атакувальники знайшли спосіб видавати себе за валідну API-активність і перекидати кошти, не торкаючись основних приватних ключів.
Це справжнє попередження про те, скільки вразливих місць у таких платформах. Зараз, коли страх і жадібність на рівні 72, люди набивають позиції назвами на кшталт $SUI and $OP , паркуючи все на біржах без зайвих сумнівів. Ризик у тому, що ви дізнаєтесь запізно: виведення заморожують, і вам доведеться чекати, поки історія розгортається.
Самостійне зберігання не зовсім без зусиль, але принаймні підроблений запит у чужій системі — це не ваша проблема так само напряму.
Як, на вашу думку, це залишає питання безпеки CEX на майбутнє?
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays
127
·
--
Негативно
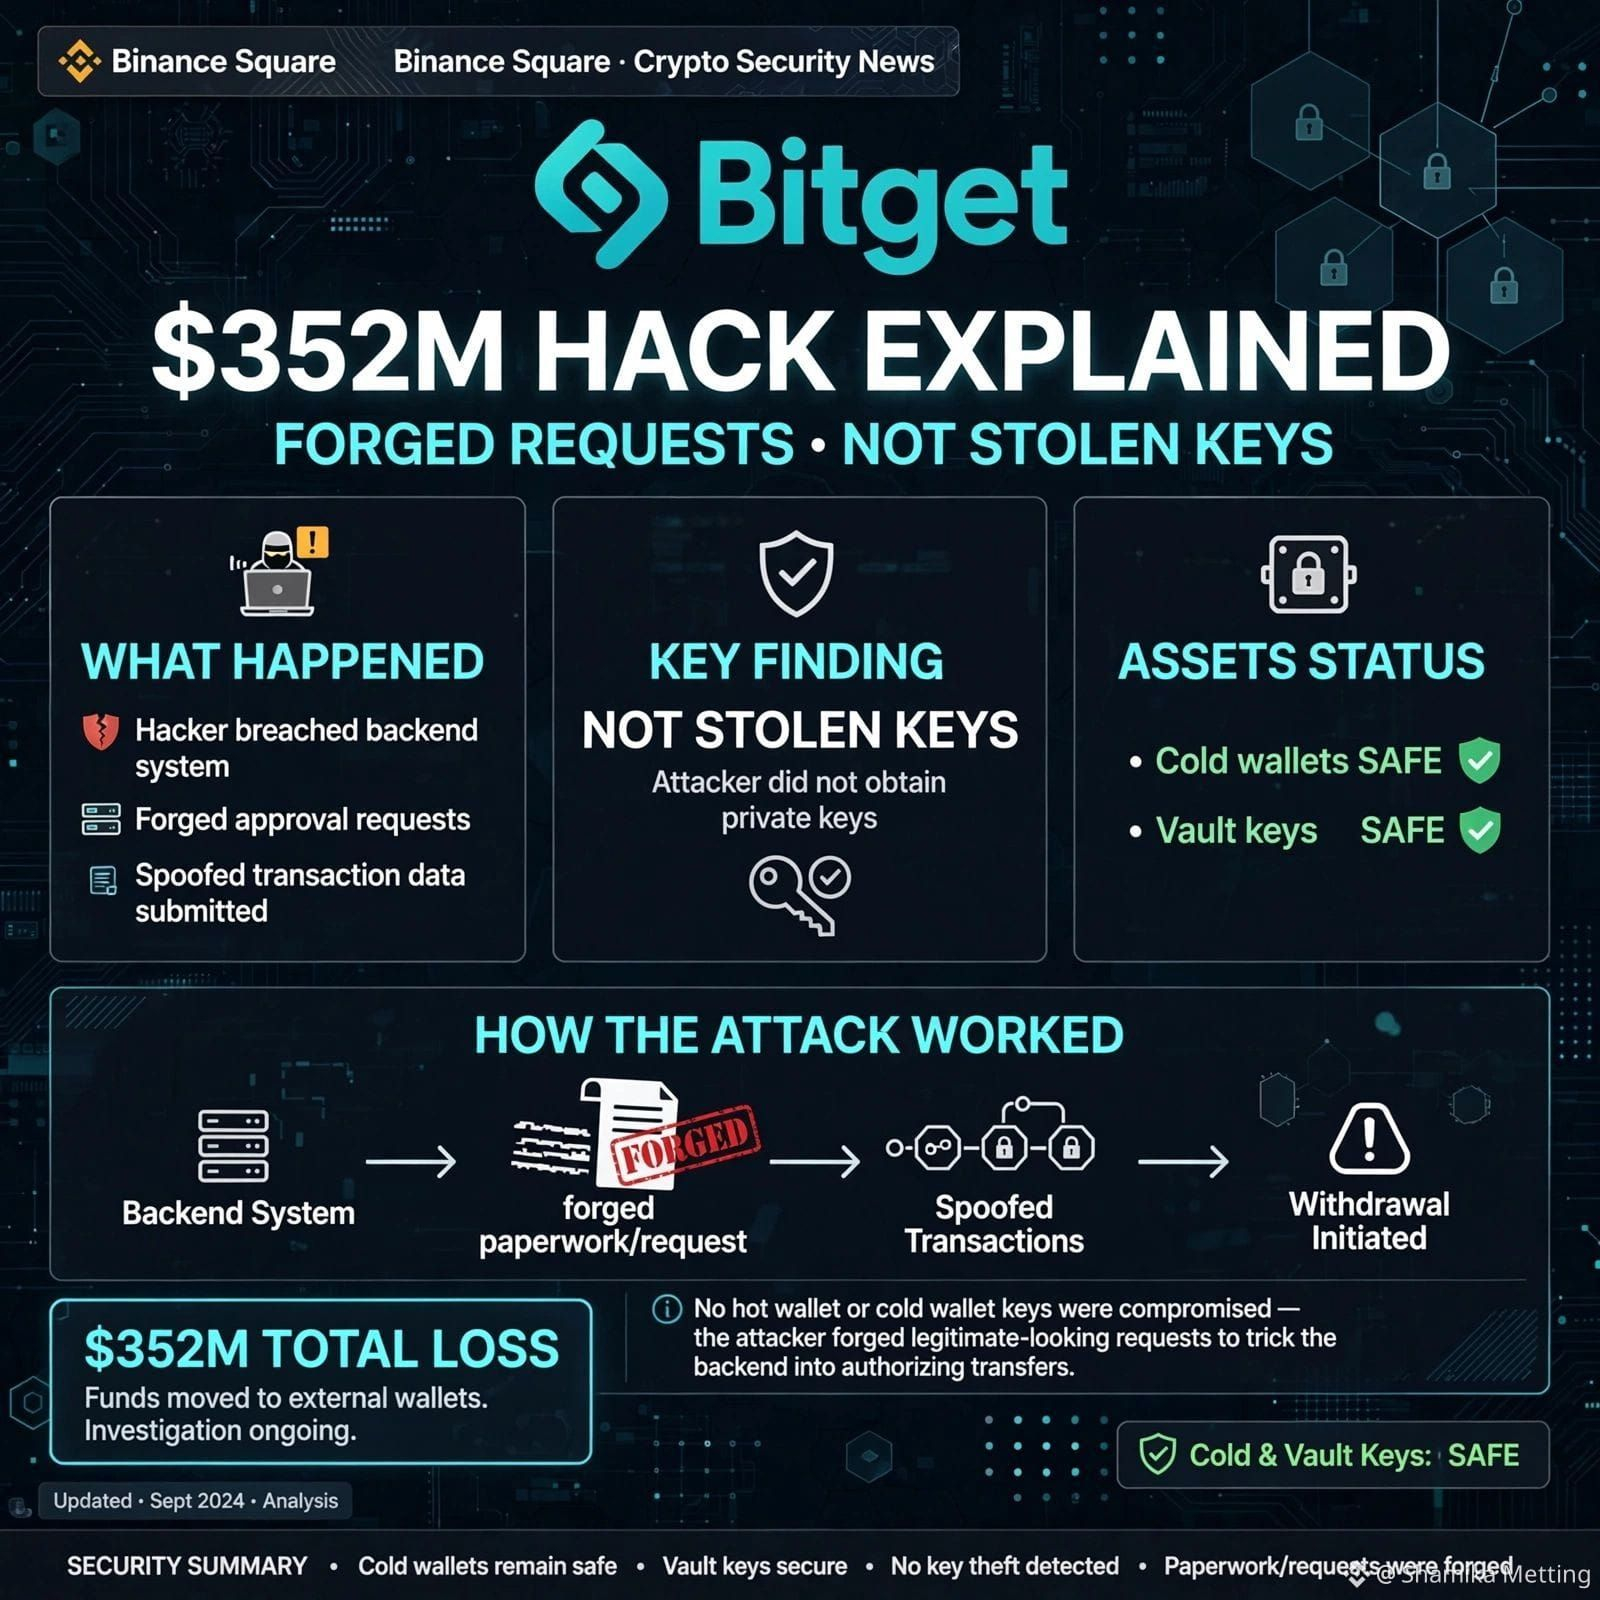
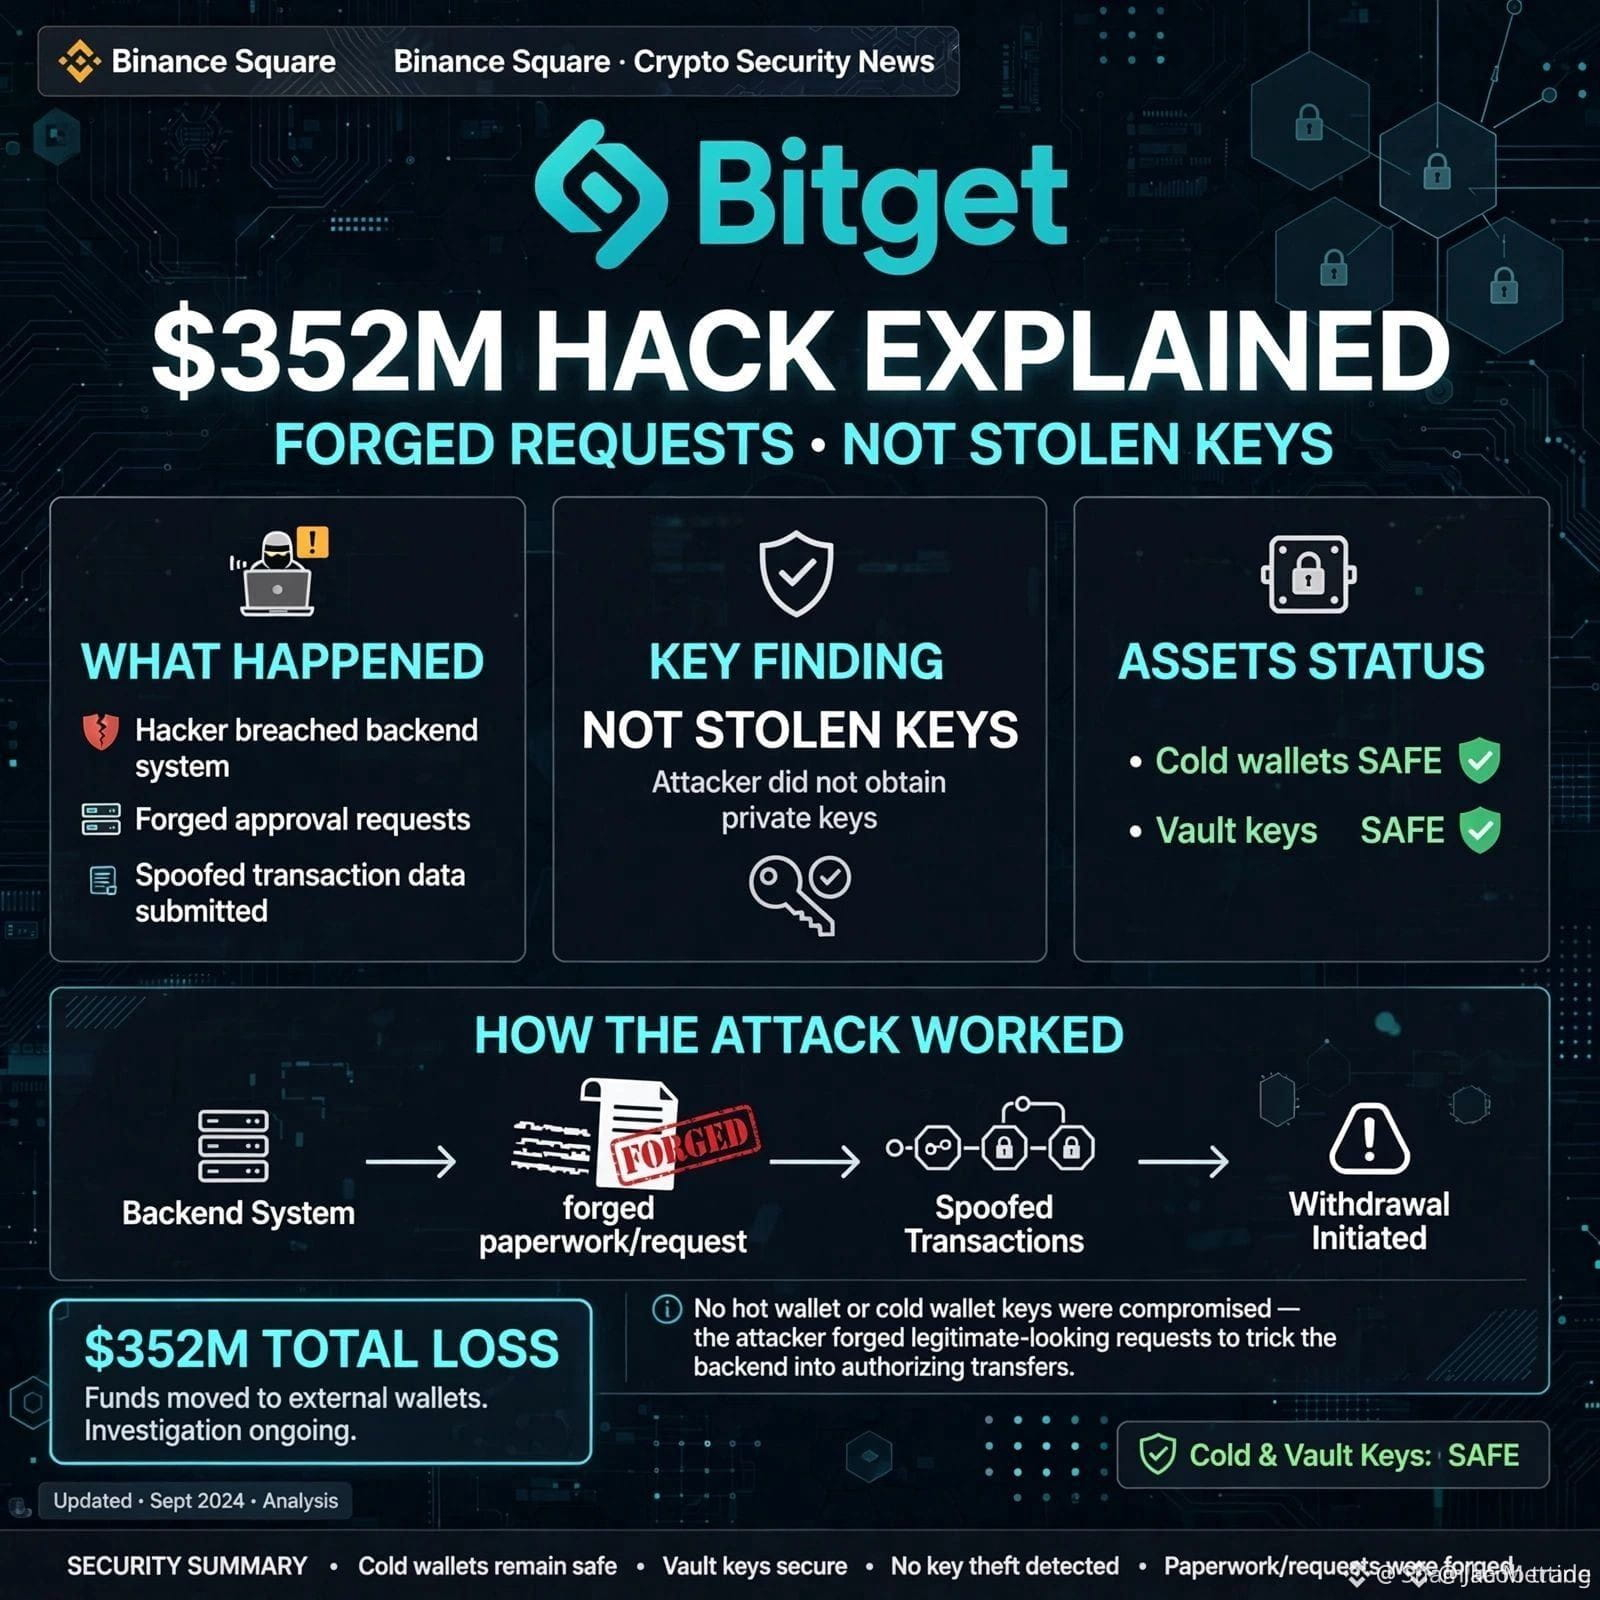
🚨 Пояснили вторгнення в Bitget на суму 352 мільйони доларів: підроблені запити, а не вкрадені ключі!
Усі в паніці через приватні ключі. Але генеральна директорка Bitget Грейсі Чен підтвердила щось ще більш тривожне.
Що насправді сталося?
❌ Не вкрали приватні ключі (cold, hot і warm були захищені в безпечних сховищах)
❌ Не підробляли заявки на зняття коштів користувачів
✅ Атакувальники скомпрометували критичну та резервну систему (Backend)
✅ Підробили дані транзакцій
✅ Запустили процес авторизації Bitget, щоб перемістити 351.6 мільйона доларів
Уявіть це так: «Вони не зламали сейф; вони підробили документи». Ключі від сейфу ніколи не виходили з будівлі; просто хтось створив офіційні фальшиві квитанції.
Поточний стан:
Виявили о 18:31 UTC, 24 вересня
Холодні гаманці в безпеці
Фонд захисту користувачів покриє збиток у 464 мільйони доларів
Президентка пов’язує атаку зі зв’язками з Північною Кореєю на основі доказів щодо IP-адрес
Як думаєте: чи мають платформи CEX робити свій backend публічним (open source)?
Будь ласка, продовжуйте
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
1
1
478

·
--
Оптимістично
#bitgetbreachforgedrequestsnotstolenkeys
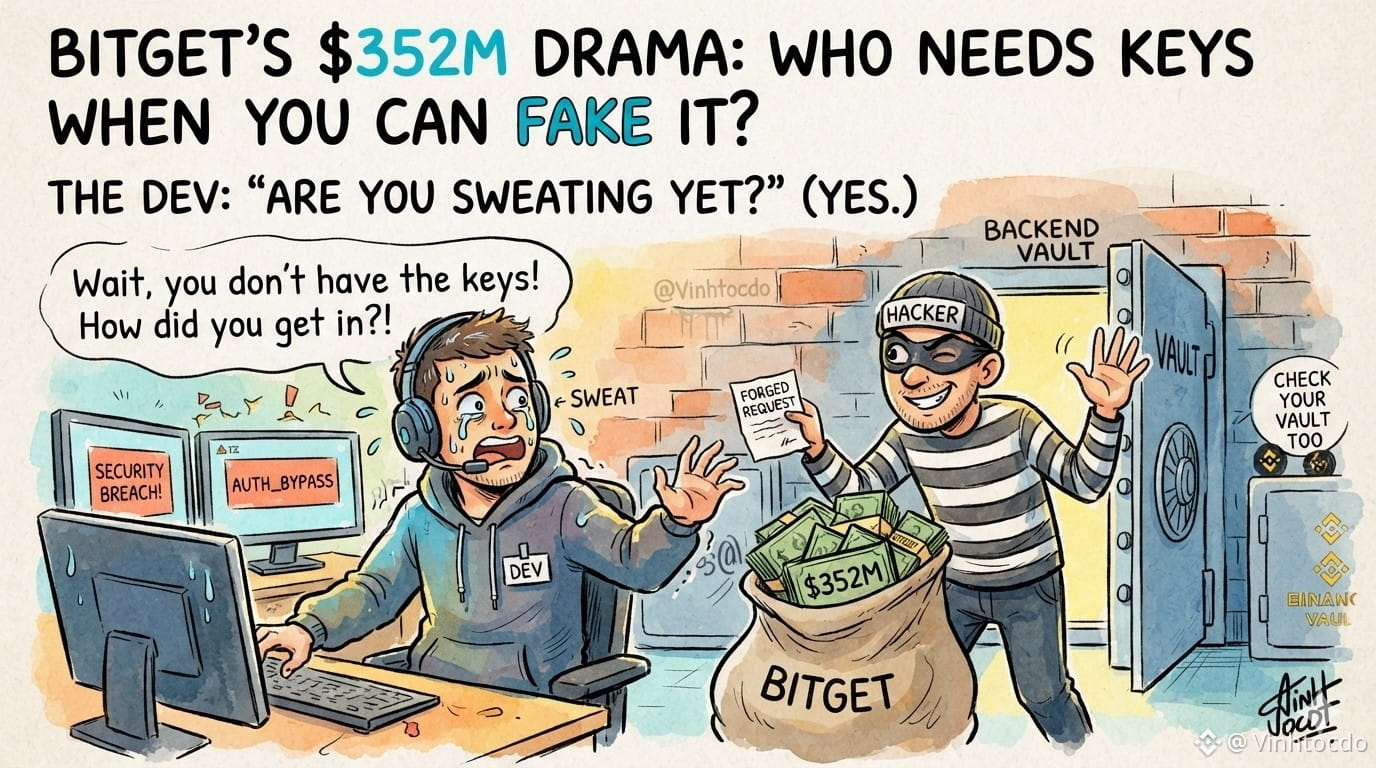
Драма від Bitget на $352 млн: Підроблені запити, а не вкрадені ключі! Розробники, вам уже жарко? 🤦♂️🛡️
Отже, Bitget розповів подробиці про свій нещодавній хак! Зловмисники не вкрали їхні приватні ключі; вони просто перехитрили бекенд-систему, підробивши транзакційні запити! Це як злодій, який заходить у банк із ідеально підробленим підписом від менеджера — і сейф сам відчиняється! 🏦🔑
Це величезний сигнал тривоги для всіх блокчейн-розробників і великих бірж, зокрема Binance, — двічі перевірте свою бекенд-безпекову інфраструктуру, перш ніж ще один експлойтер виявиться креативнішим! 💻💥
Що мають робити розумні трейдери? 🛠️
📌 Тримайте оборону: не вкладайте всі свої кошти в одну біржу.
🛡️ Диверсифікуйте активи: розподіліть портфель між надійними токенами, щоб мінімізувати потенційні ризики платформи.
Застереження: це моя особиста думка, не фінансова порада.
👇 Натисніть і торгуйте нижче, щоб підтримати мене:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Реферальний код: VINHTOCDO
🔗 Приєднатися до Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Драма від Bitget на $352 млн: Підроблені запити, а не вкрадені ключі! Розробники, вам уже жарко? 🤦♂️🛡️
Отже, Bitget розповів подробиці про свій нещодавній хак! Зловмисники не вкрали їхні приватні ключі; вони просто перехитрили бекенд-систему, підробивши транзакційні запити! Це як злодій, який заходить у банк із ідеально підробленим підписом від менеджера — і сейф сам відчиняється! 🏦🔑
Це величезний сигнал тривоги для всіх блокчейн-розробників і великих бірж, зокрема Binance, — двічі перевірте свою бекенд-безпекову інфраструктуру, перш ніж ще один експлойтер виявиться креативнішим! 💻💥
Що мають робити розумні трейдери? 🛠️
📌 Тримайте оборону: не вкладайте всі свої кошти в одну біржу.
🛡️ Диверсифікуйте активи: розподіліть портфель між надійними токенами, щоб мінімізувати потенційні ризики платформи.
Застереження: це моя особиста думка, не фінансова порада.
👇 Натисніть і торгуйте нижче, щоб підтримати мене:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Реферальний код: VINHTOCDO
🔗 Приєднатися до Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
51

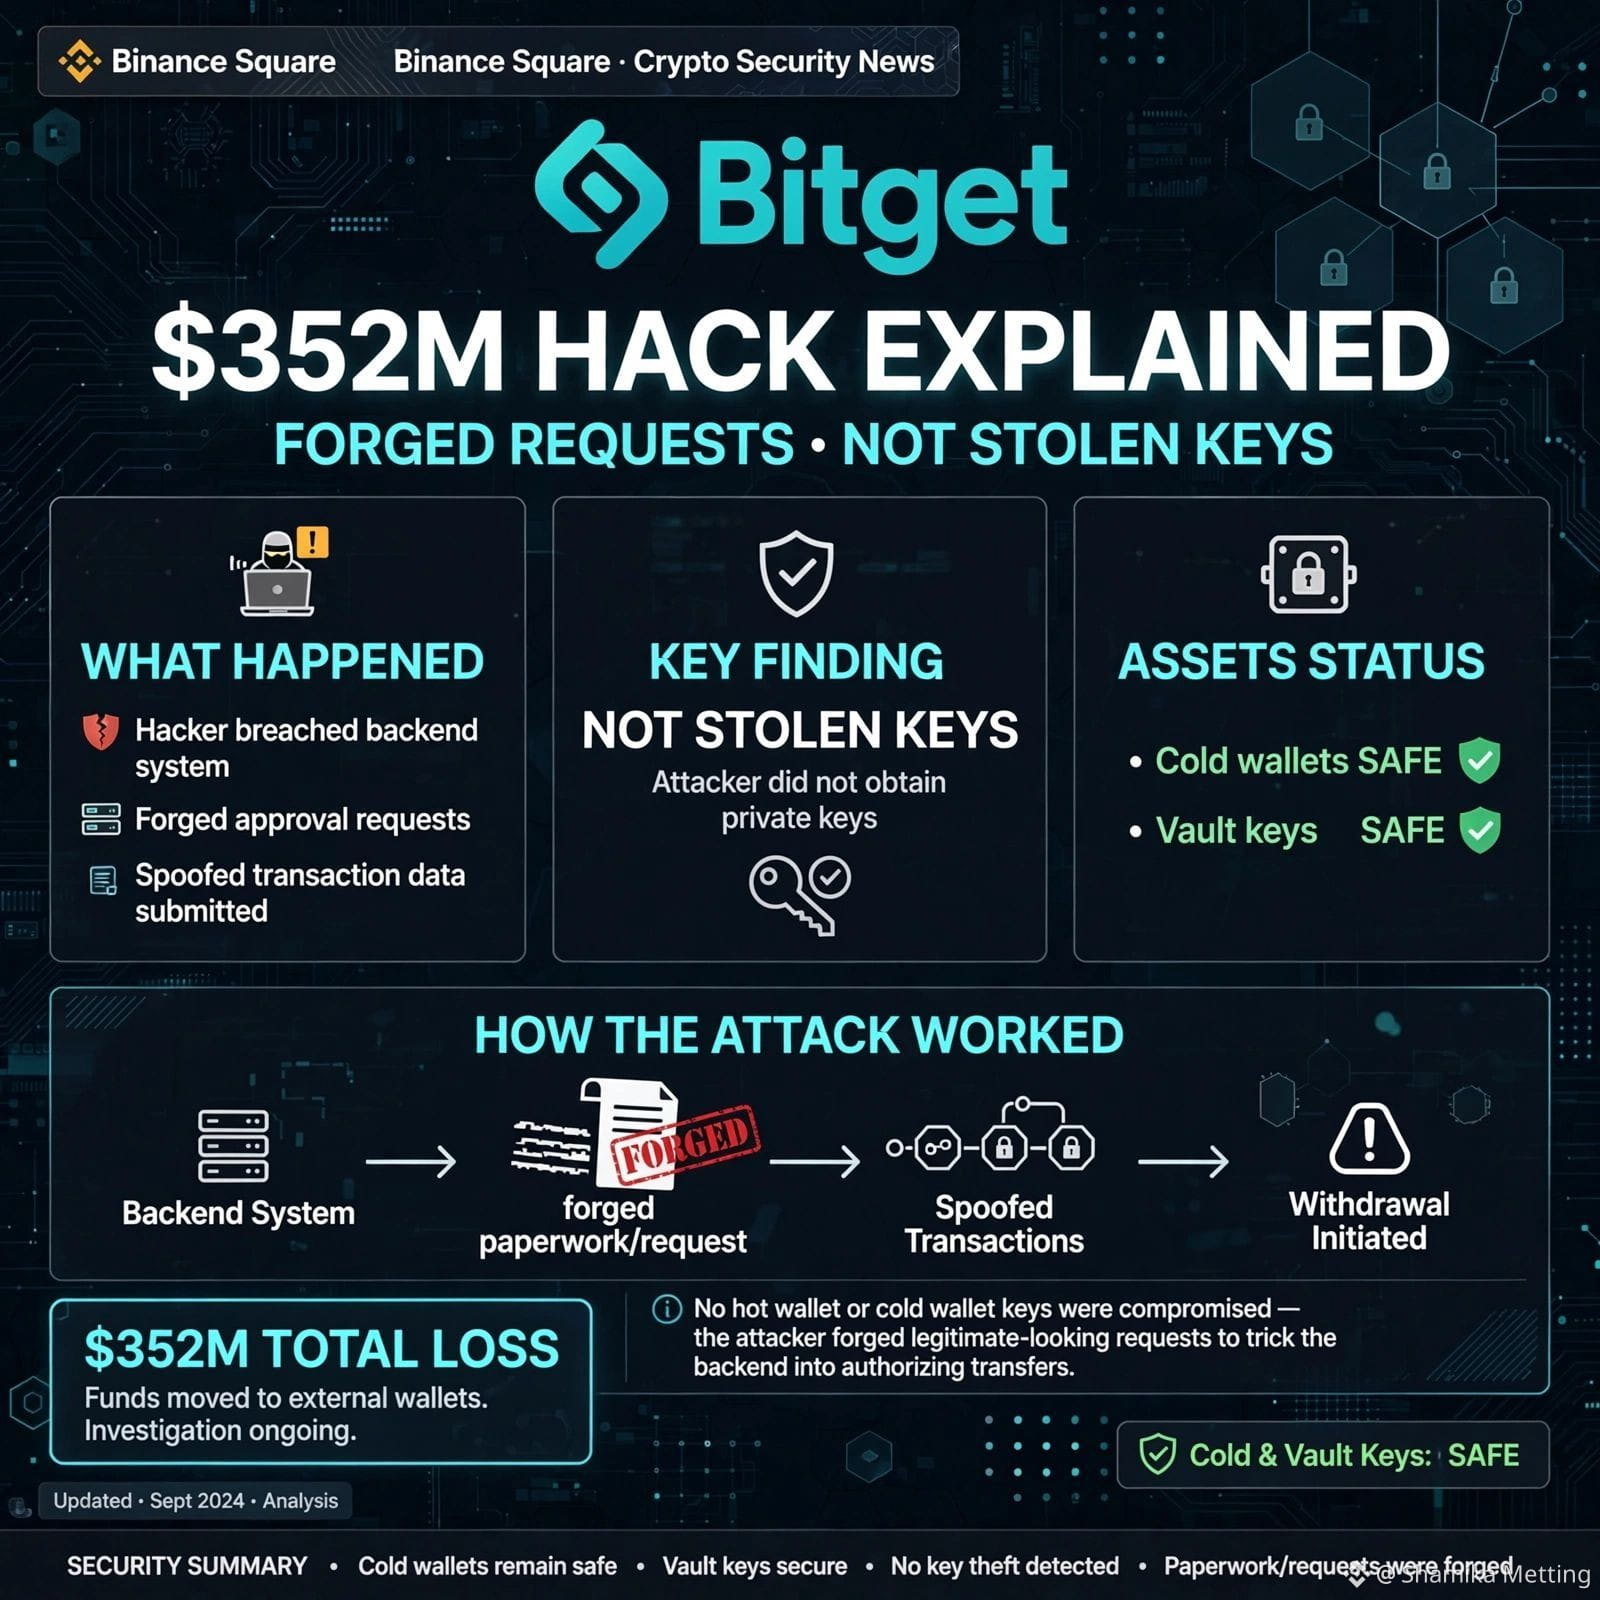
🚨 Повідомляється про злом Bitget на 352 мільйони доларів: підроблені запити, а не викрадені ключі!
Усі впадають у паніку щодо приватних ключів. Але генеральна директорка Bitget, Джессі Чен, підтвердила щось ще небезпечніше.
Що сталося насправді:
❌ Не було викрадено приватні ключі (cold, hot і warm — зберігаються у безпечних сховищах)
❌ Не було підроблено запити на виведення коштів користувачів
✅ Зловмисники зламали критичну зовнішню та внутрішню систему (Backend)
✅ Вони підробили дані транзакцій
✅ Активували механізм авторизації Bitget, щоб перемістити 351,6 мільйона доларів
Уявіть це так: "вони не зламали сейф, а підробили документи". Ключі від сейфів ніколи не виходили за межі будівлі; хтось просто оформив підроблені офіційні квитанції.
Поточний стан:
Виявили о 18:31 за UTC, 24 вересня
Cold-гаманці безпечні
Фонд захисту користувачів на 464 мільйони доларів покриє суму збитків
Генеральна директорка пов’язує атаку з Північною Кореєю, наводячи докази з IP-адрес
Як думаєте — чи мають платформи CEX зробити свій backend відкритим вихідним кодом?
Продовжуйте, будь ласка
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
CambioLatino:
Esos norcoreanos no dan internet a su población pero si tienen buenna conexion para robar
4
15
25.4k
·
--
🚨 Деталі щодо компрометації Bitget на суму 352 мільйони доларів: підроблені запити, а не вкрадені ключі!
Усі панікують через приватні ключі. Але генеральна директорка Bitget, Грейсі Чен, підтвердила дещо ще тривожніше.
Що насправді сталося:
❌ Приватні ключі (cold, hot і warm, що зберігаються в безпечних сейфах) не були викрадені
❌ Запити на зняття коштів користувачів не підроблялися
✅ Зловмисники скомпрометували життєво важливу та критичну «сцену за лаштунками» (backend)
✅ Вони підробили дані транзакцій
✅ Вони запустили процес авторизації Bitget для переказу 351,6 мільйона доларів
Уявіть ситуацію так: «Вони не зламали сейф — вони підробили документи». Ключі від сейфа ніколи не покидали будівлю; хтось просто створив фальшиві офіційні квитанції.
Поточна ситуація:
Виявлено о 18:31 UTC 24 вересня
Cold-гаманці захищені
Фонд захисту користувачів на 464 мільйони доларів покриє суму збитків
Генеральна директорка пов’язує атаку зі з’єднаннями з Північної Кореї за даними, отриманими з IP-адресних підказок
І як ви вважаєте: чи CEX-платформам варто зробити свій backend відкритим кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Деталі щодо компрометації Bitget на суму 352 мільйони доларів: підроблені запити, а не вкрадені ключі!
Усі панікують через приватні ключі. Але генеральна директорка Bitget, Грейсі Чен, підтвердила дещо ще тривожніше.
Що насправді сталося:
❌ Приватні ключі (cold, hot і warm, що зберігаються в безпечних сейфах) не були викрадені
❌ Запити на зняття коштів користувачів не підроблялися
✅ Зловмисники скомпрометували життєво важливу та критичну «сцену за лаштунками» (backend)
✅ Вони підробили дані транзакцій
✅ Вони запустили процес авторизації Bitget для переказу 351,6 мільйона доларів
Уявіть ситуацію так: «Вони не зламали сейф — вони підробили документи». Ключі від сейфа ніколи не покидали будівлю; хтось просто створив фальшиві офіційні квитанції.
Поточна ситуація:
Виявлено о 18:31 UTC 24 вересня
Cold-гаманці захищені
Фонд захисту користувачів на 464 мільйони доларів покриє суму збитків
Генеральна директорка пов’язує атаку зі з’єднаннями з Північної Кореї за даними, отриманими з IP-адресних підказок
І як ви вважаєте: чи CEX-платформам варто зробити свій backend відкритим кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
249
#bitgetbreachforgedrequestsnotstolenkeys
🚨 РЕАЛЬНА історія за зламом Bitget 🚨
У світі криптовалют панує ажіотаж, але давайте приберемо шум за допомогою перевірених доказів щодо злому Bitget на суму 351,6 мільйона доларів.
Попередження: усе не так, як ви уявляєте.
Зловмисники не викрали ключі від сейфів! Натомість вони зламали бекенд-систему, підмінили документи транзакцій і провели фальшиві запити на зняття коштів через сам процес затвердження Bitget.
Чому важлива ця технічна деталь?
Бо викрадення ключів означає нескінченну кровотечу. 🩸
Фальшиві запити = закриття вразливості й зупинка кровотечі. 🛑
Хороші новини:
✅ Ключі в безпеці: приватні ключі нікуди не зникли.
✅ Сейфи захищені: атакували лише гарячі та напівгарячі (тепло-гарячі) гаманці. Холодне зберігання залишається на 100% безпечним.
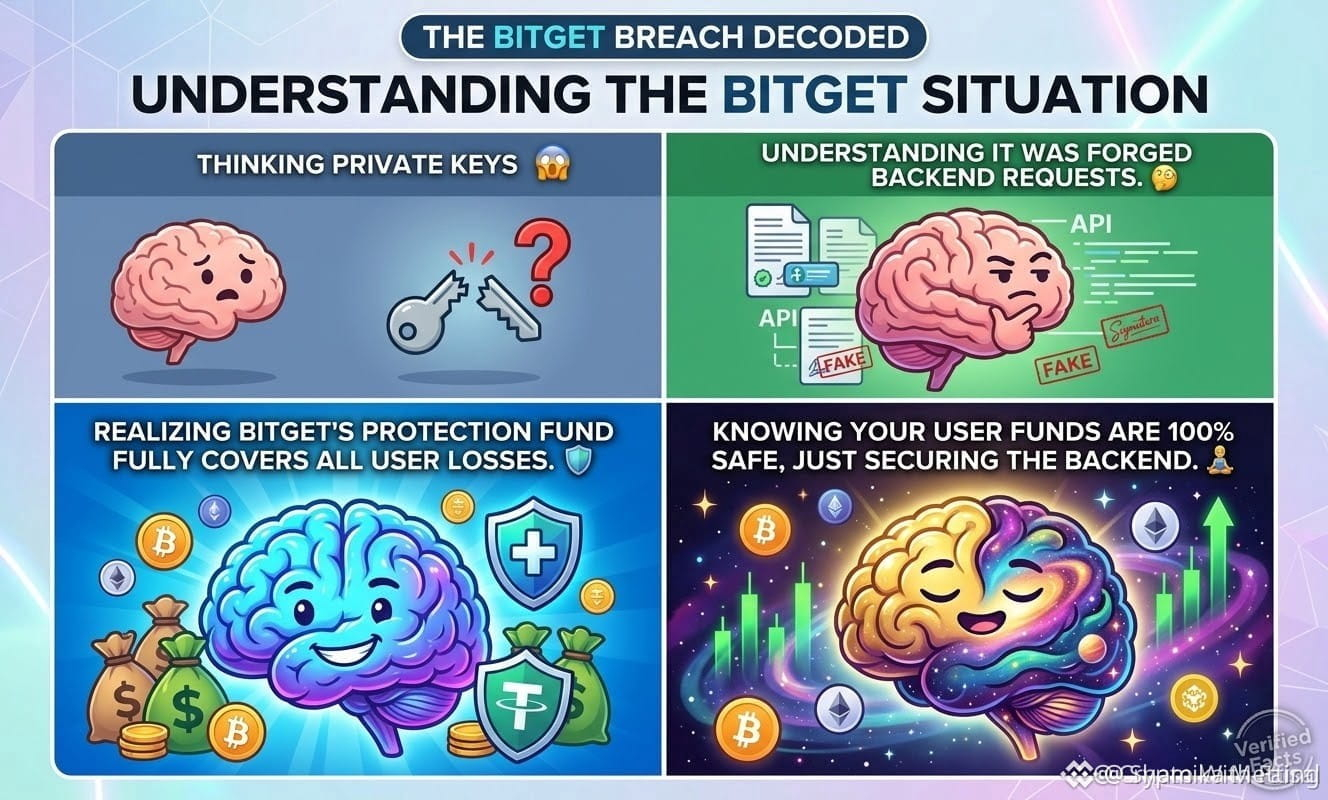
✅ Користувачі в порядку: захисний фонд Bitget на 464 мільйони доларів повністю покриває збитки в 351,6 мільйона.
Виведення коштів тимчасово призупинили для ретельної безпекової перевірки, але генеральний директор Gracy Chen запевнив, що активи користувачів у безпеці.
Ця подія доводить, що бекенд-інфраструктура стала новим полем бою в Web3. Будьте уважні й залишайтеся в безпеці! 🛡️
Продовжуйте, будь ласка
$AVAX
{future}(AVAXUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
🚨 РЕАЛЬНА історія за зламом Bitget 🚨
У світі криптовалют панує ажіотаж, але давайте приберемо шум за допомогою перевірених доказів щодо злому Bitget на суму 351,6 мільйона доларів.
Попередження: усе не так, як ви уявляєте.
Зловмисники не викрали ключі від сейфів! Натомість вони зламали бекенд-систему, підмінили документи транзакцій і провели фальшиві запити на зняття коштів через сам процес затвердження Bitget.
Чому важлива ця технічна деталь?
Бо викрадення ключів означає нескінченну кровотечу. 🩸
Фальшиві запити = закриття вразливості й зупинка кровотечі. 🛑
Хороші новини:
✅ Ключі в безпеці: приватні ключі нікуди не зникли.
✅ Сейфи захищені: атакували лише гарячі та напівгарячі (тепло-гарячі) гаманці. Холодне зберігання залишається на 100% безпечним.
✅ Користувачі в порядку: захисний фонд Bitget на 464 мільйони доларів повністю покриває збитки в 351,6 мільйона.
Виведення коштів тимчасово призупинили для ретельної безпекової перевірки, але генеральний директор Gracy Chen запевнив, що активи користувачів у безпеці.
Ця подія доводить, що бекенд-інфраструктура стала новим полем бою в Web3. Будьте уважні й залишайтеся в безпеці! 🛡️
Продовжуйте, будь ласка
$AVAX
SAQR77:
المهم منصة تافهة
3
5
12k
·
--
Bitget зазнав хакерської атаки на понад $350M у своїх гарячих гаманцях!!😵
Безпека на біржах знову опинилася в центрі дискусії. Bitget повідомив про критичну вразливість у своїх внутрішніх системах авторизації, яка скомпрометувала кілька його гарячих гаманців (hot wallets).
Було виявлено низку несанкціонованих переказів після маніпуляцій із внутрішньою системою авторизації.
Близько 351,6 млн доларів було виведено в різних активах ($ETH $USDT, $USDC, $BNB $AVAX та $XAUT), які почали швидко перекидатися через ланцюжки та змішуватися в мережі.
Директива Bitget підтвердила, що резерви в холодних гаманцях (cold wallets) не були вразливими. Також вони оголосили, що збитки будуть компенсовані на 100% через Фонд захисту користувачів (оцінюється в ~$464M).
З метою профілактики зупинили виведення коштів, доки завершують судово-криміналістичний аудит, хоча торгові операції та депозити залишаються активними.
Ончейн-аналітики та джерела, пов’язані з розслідуванням, вказують на можливі передові групи міжнародних кіберзлочинців (із подібними патернами до атак північнокорейських груп). Очікується детальний технічний звіт у найближчі години.
Події на кшталт цієї нагадують про важливість «золотого правила» в крипті: "Не твої ключі — не твої крипто". А ви залишаєте свої кошти на CEX чи одразу переказуєте прибуток на холодний гаманець?
Читаю вас у коментарях і пам’ятайте не спалювати свої акаунти plsss!
Обіймаю вас❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
740

·
--
Ти думаєш, що підроблені запити означають, ніби реального ризику немає
Звучить заспокійливо, але це ігнорує те, як біржі зазнають тиску
Якщо вони підробляють запити, то зламана система, а не ключі
Трейдерів не цікавить, чому стався експлойт — їх цікавить лише те, що він спрацював
Я стежу за тим, як швидко вони виправляють і реагують
Не за оповіддю навколо вкрадених ключів чи ні
Якщо вони оприлюднять повний форензик-звіт і він покаже нульові системні вразливості
Тоді я визнаю, що занадто перебільшив
Ти думаєш, що це безпечно
#BitgetBreachForgedRequestsNotStolenKeys #CryptoNews
12
#bitgetbreachforgedrequestsnotstolenkeys
Проникнення в Bitget: підроблені запити на переказ, безкрадіж приватних ключів
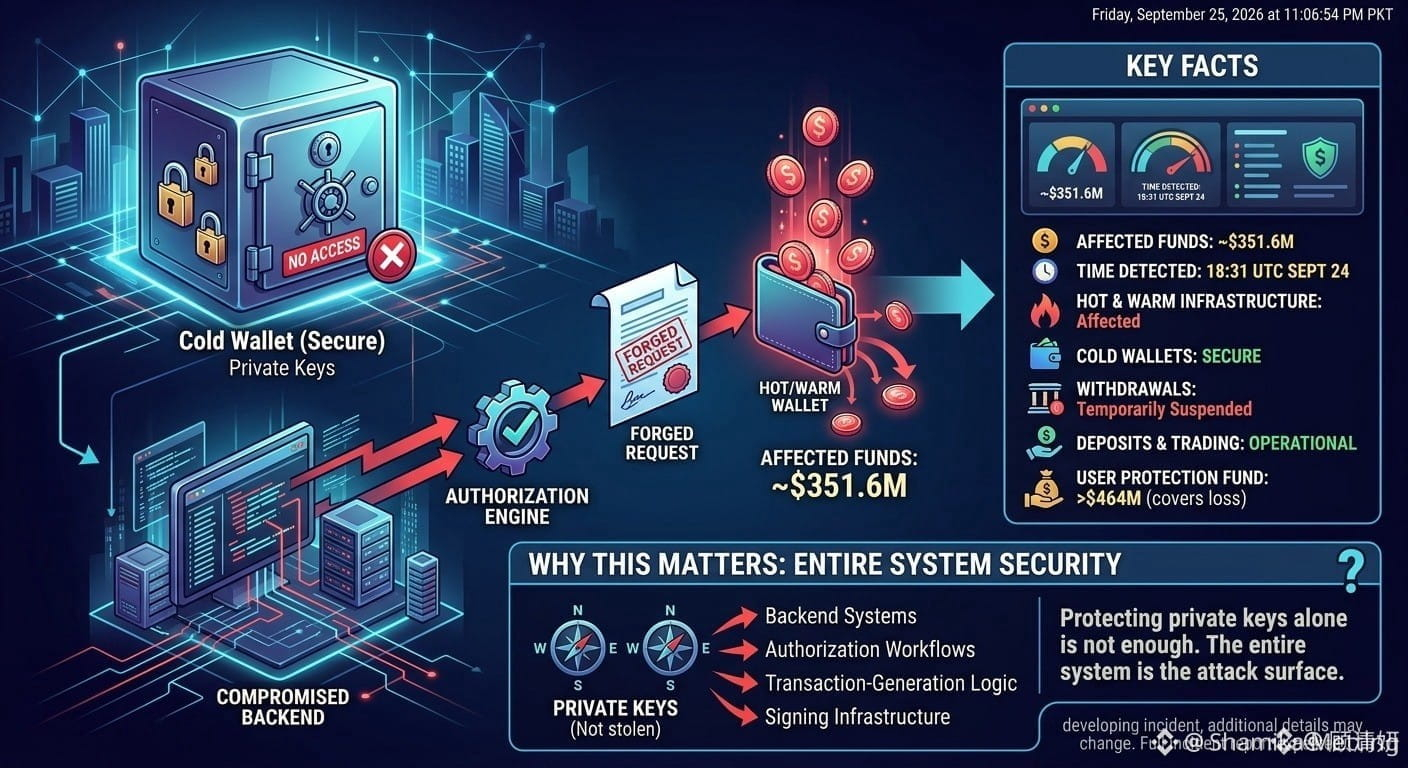
Bitget підтвердила, що стався великий інцидент безпеки, пов’язаний із приблизно 351,6 млн доларів уражених коштів.
Але є ключовий момент:
Згідно з повідомленнями, нападники не викрали приватні ключі Bitget.
Натомість генеральна директорка Bitget, Грейсі Чен, заявила, що нападники скомпрометували систему сервісу консервації/обслуговування бекенда (backend wallet-service) і використали цей доступ, щоб сфабрикувати інформацію переказу та виконати процес авторизації/підписання.
Найважливіші факти
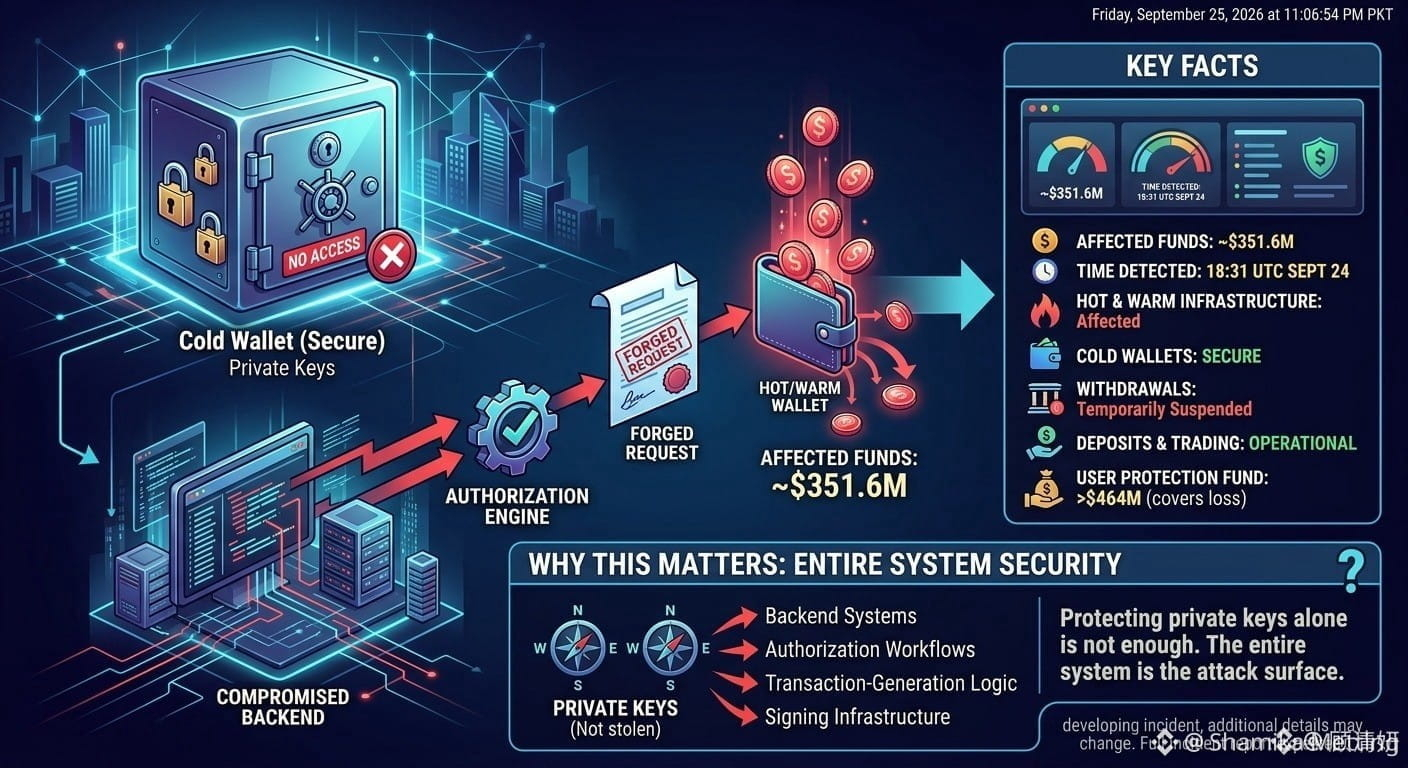
• Уражено приблизно 351,6 млн доларів коштів
• Інцидент зафіксовано о 18:31 за UTC 24 вересня
• Постраждали частини гарячої та проміжної інфраструктури гаманців Bitget (hot і warm)
• Bitget стверджує, що холодні гаманці залишилися в безпеці
• Операції зняття коштів тимчасово призупинили під час перевірки безпеки
• Внесення та торгівля залишалися активними
• Bitget повідомляє, що її фонд захисту користувачів містить понад 464 млн доларів і покриває заявлені збитки
Чому це важливо
Цей інцидент підкреслює критичний ризик для безпеки бірж: самі лише приватні ключі не є достатнім захистом.
Для трейдерів висновок простий:
Безпека біржі — це цілісна система, а не лише питання приватних ключів.
Інцидент ще розвивається, тож додаткові деталі можуть змінитися в міру просування розслідування.
Будь ласка, продовжуйте стежити
$QI $PHA $ARK
4
11.9k
·
--
#bitgetbreachforgedrequestsnotstolenkeys
Проникнення в будинок Бетгайт: фальшиві запити на переказ, жодного викраденого приватного ключа
Бетгайт підтвердив, що стався серйозний інцидент безпеки, пов’язаний із майже 351,6 млн доларів активів.
Але є один критичний момент:
Згідно з повідомленнями, нападники не викрали приватні ключі Бетгайт.
Натомість генеральна директорка Бетгайт Грейсі Чен заявила, що нападники скомпрометували бекенд-систему сервісу гаманця (backend wallet-service) і використали цей доступ, щоб згенерувати інформацію про перекази та виконати операцію делегування/підпису.
Ключові факти
• Приблизно 351,6 млн доларів активів під впливом
• Інцидент було виявлено о 18:31 (UTC) 24 вересня
• Постраждали частини інфраструктури гарячих і теплих гаманців Бетгайт
• Бетгайт стверджує, що холодні гаманці залишилися в безпеці
• Виведення коштів тимчасово призупинено під час перевірки безпеки
• Депозити та обміни залишилися в робочому стані
• Бетгайт стверджує, що її фонд захисту користувачів містить понад 464 млн доларів і покриває оголошені збитки
Чому це важливо
Цей інцидент підкреслює ключовий ризик для безпеки бірж: захист лише приватних ключів не є достатнім.
Для трейдерів висновок простий:
Безпека біржі — це комплексна система, а не лише питання приватних ключів.
Інцидент триває, тож додаткові деталі можуть змінюватися в міру просування розслідування
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
{future}(PHAUSDT)
$ARK
{future}(ARKUSDT)
$MUBARAK
{future}(MUBARAKUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Проникнення в будинок Бетгайт: фальшиві запити на переказ, жодного викраденого приватного ключа
Бетгайт підтвердив, що стався серйозний інцидент безпеки, пов’язаний із майже 351,6 млн доларів активів.
Але є один критичний момент:
Згідно з повідомленнями, нападники не викрали приватні ключі Бетгайт.
Натомість генеральна директорка Бетгайт Грейсі Чен заявила, що нападники скомпрометували бекенд-систему сервісу гаманця (backend wallet-service) і використали цей доступ, щоб згенерувати інформацію про перекази та виконати операцію делегування/підпису.
Ключові факти
• Приблизно 351,6 млн доларів активів під впливом
• Інцидент було виявлено о 18:31 (UTC) 24 вересня
• Постраждали частини інфраструктури гарячих і теплих гаманців Бетгайт
• Бетгайт стверджує, що холодні гаманці залишилися в безпеці
• Виведення коштів тимчасово призупинено під час перевірки безпеки
• Депозити та обміни залишилися в робочому стані
• Бетгайт стверджує, що її фонд захисту користувачів містить понад 464 млн доларів і покриває оголошені збитки
Чому це важливо
Цей інцидент підкреслює ключовий ризик для безпеки бірж: захист лише приватних ключів не є достатнім.
Для трейдерів висновок простий:
Безпека біржі — це комплексна система, а не лише питання приватних ключів.
Інцидент триває, тож додаткові деталі можуть змінюватися в міру просування розслідування
#CryptoTrading #BinanceSquare #CryptoMarkets
$PHA
$ARK
$MUBARAK
624
#BitgetBreachForgedRequestsNotStolenKeys Це стосується великого інциденту з безпекою 24 вересня 2026 року, коли криптобіржа Bitget зазнала хакерської атаки, внаслідок якої, за оцінками, було здійснено несанкціоновані перекази на суму від 351,6 млн до 387,5 млн доларів США.
#BitgetBreachForgedRequestsNotStolenKeys Це стосується великого інциденту з безпекою 24 вересня 2026 року, коли криптобіржа Bitget зазнала хакерської атаки, внаслідок якої, за оцінками, було здійснено несанкціоновані перекази на суму від 351,6 млн до 387,5 млн доларів США.
1
12

🚨 ПРОВАЛ БЕЗПЕКИ BITGET: ПІДРОБЛЕНІ ЗАПИТИ — НЕ ВИКРАДЕНІ КЛЮЧІ
Суттєвий інцидент із безпеки за участю Bitget знову поставив безпеку криптобірж у центр уваги. ⚠️
💰 Заявлений вплив: ~$351.6M
🔐 Приватні ключі: Bitget стверджує, що їх не викрадали
⚙️ Метод атаки: Маніпульовані/підроблені запити транзакцій
🛡️ Відповідь: Розслідування безпеки та захисні заходи
📌 Чому це важливо:
Криптобезпека — це не лише захист приватних ключів. Якщо зловмисник може маніпулювати системами, які створюють або авторизують транзакції, великі втрати все одно можуть статися.
🔥 Головне питання:
Чи достатньо надійні централізовані біржі, коли їхні системи бекенд-авторизації стають мішенню?
#Binance #CryptoInvesting $BNB
#BitgetBreachForgedRequestsNotStolenKeys
1
72
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Оновлення про порушення в Bitget: Фальшиві запити, а не вкрадені ключі!
Криптобіржа Bitget нещодавно зазнала масштабного порушення безпеки на $351,6 млн. Однак генеральна директорка Грейсі Чен підтвердила, що приватні ключі ніколи не були викрадені.
Натомість хакери проникли в бекенд-систему гаманця, підробивши дані транзакцій, щоб проштовхнути фальшиві запити на виведення коштів через звичайні канали авторизації. Уявіть це як те, ніби підсунули фальшиві документи прямо через віконце касира.
Холодне зберігання залишається повністю безпечним, а фонд захисту користувачів Bitget на $464 млн повністю покриває збитки. Поки що виведення тимчасово призупинено для перевірок безпеки, але торгівля та депозити продовжують працювати у звичайному режимі. 🛡️📉
Що ви думаєте про цей вектор атаки на бекенд?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Оновлення про порушення в Bitget: Фальшиві запити, а не вкрадені ключі!
Криптобіржа Bitget нещодавно зазнала масштабного порушення безпеки на $351,6 млн. Однак генеральна директорка Грейсі Чен підтвердила, що приватні ключі ніколи не були викрадені.
Натомість хакери проникли в бекенд-систему гаманця, підробивши дані транзакцій, щоб проштовхнути фальшиві запити на виведення коштів через звичайні канали авторизації. Уявіть це як те, ніби підсунули фальшиві документи прямо через віконце касира.
Холодне зберігання залишається повністю безпечним, а фонд захисту користувачів Bitget на $464 млн повністю покриває збитки. Поки що виведення тимчасово призупинено для перевірок безпеки, але торгівля та депозити продовжують працювати у звичайному режимі. 🛡️📉
Що ви думаєте про цей вектор атаки на бекенд?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Hani Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
152
#BitgetBreachForgedRequestsNotStolenKeys
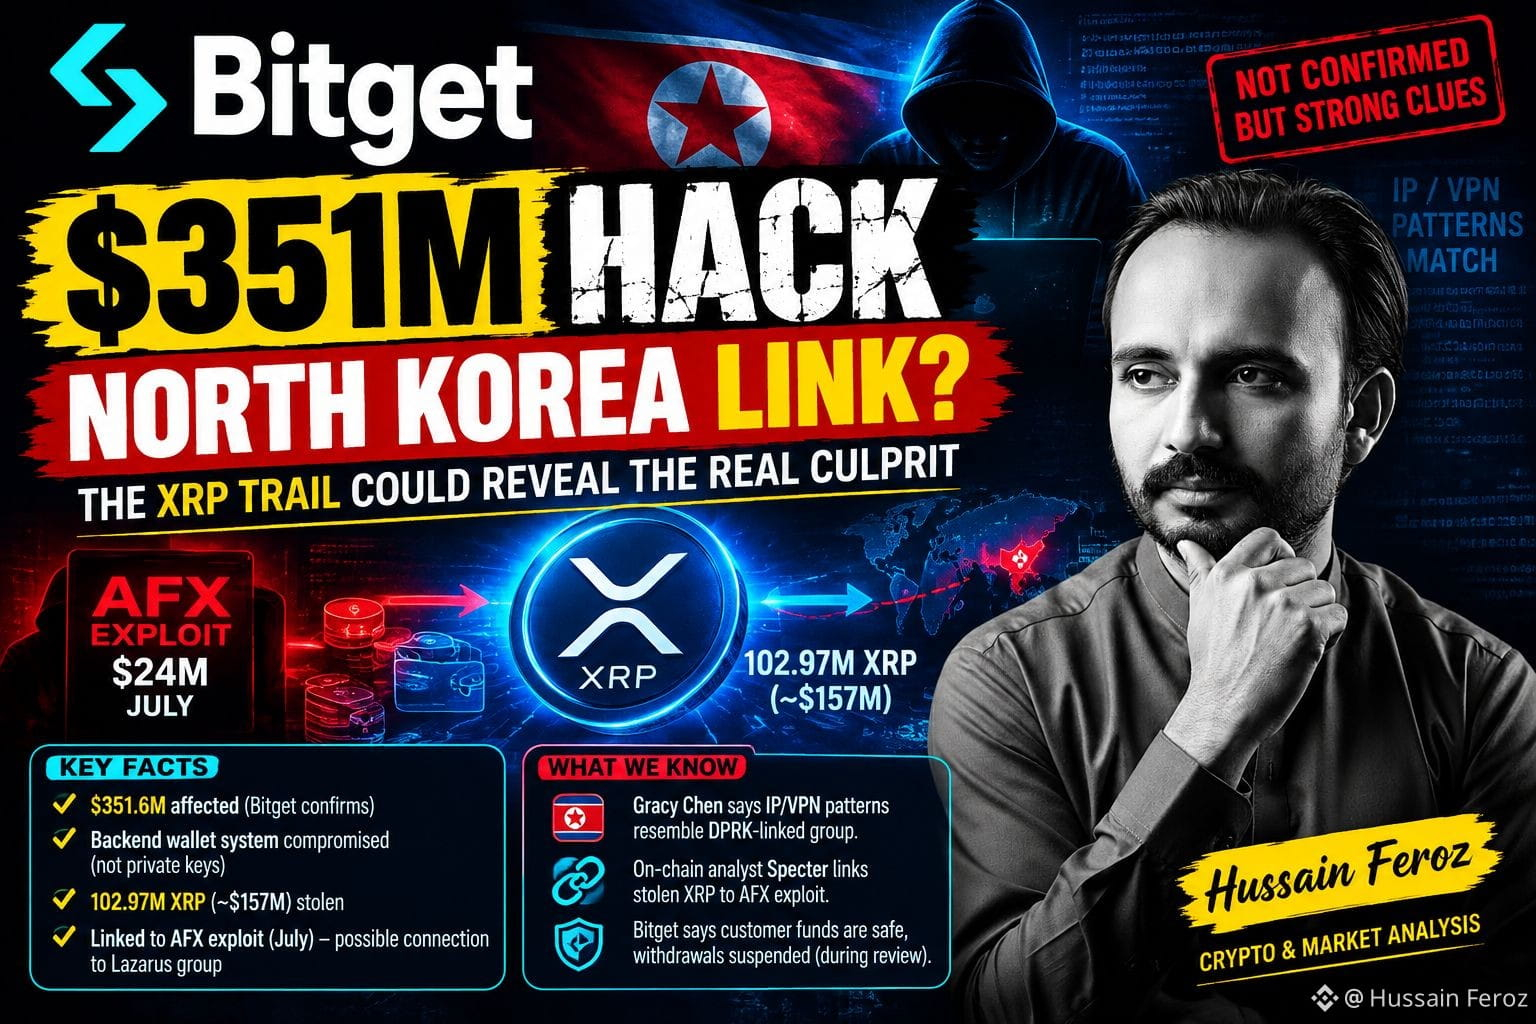
ЕКСКЛЮЗИВНО: ХАК BITGET НА 351,6 МЛН ДОЛАРІВ МОЖЕ ВКАЗУВАТИ НА БІЛЬШИЙ КЛЮЧ
Усі говорять про можливий зв’язок із Північною Кореєю.
Але більш цікава підказка може ховатися на ланцюжку. 👀
🔎 Що бачать дослідники:
• Bitget каже, що приблизно 351,6 млн доларів були вражені в межах інфраструктури її гаманців
• За повідомленнями, нападник скомпрометував бекенд-систему гаманця, підробив дані транзакцій і запустив звичайний процес авторизації
• Приватні ключі НЕ були скомпрометовані, згідно з Bitget
• Близько 102,97 млн XRP — приблизно 157 млн доларів — були серед найбільших вкрадених частин
• Онлайн-аналітик Specter каже, що вкрадений XRP можна відстежити до коштів, пов’язаних із експлойтом AFX на 24 млн доларів з липня
• Цей інцидент AFX пов’язували з екосистемою TraderTraitor/Lazarus
І є ще одна підказка:
Гендиректор Bitget Грейсі Чен каже, що деякі патерни IP/VPN атакувальника схожі на інфраструктуру, яка раніше була пов’язана з групою, підконтрольною Північній Кореї.
⚠️ Але це ще НЕ остаточне приписування.
Нове головне питання зараз таке:
Чи та сама операція, пов’язана з Північною Кореєю, перейшла від експлойта AFX до Bitget?
Якщо слід XRP + докази інфраструктури підтвердяться незалежно, це може перетворити інцидент на Bitget із величезного хаку біржі на ще одну масштабну операцію, пов’язану з Lazarus.
💰 Bitget каже, що її Фонд захисту користувачів на 464 млн доларів+ може покрити суму збитків, тоді як зняття коштів залишаються призупиненими під час перевірки безпеки.
👀 Слідкуйте за XRP-гаманцями.
Блокчейн може показати, хто стоїть за атакою, ще до того, як це зробить офіційне розслідування.
#Bitget #XRP #CryptoHack #LazarusGroup #NorthKorea #CryptoSecurity #CryptoNews
1
97
·
--
#BitgetBreachForgedRequestsNotStolenKeys описує $351,6 мільйона збитків через порушення безпеки, якого зазнала криптовалютна біржа Bitget.
#BitgetBreachForgedRequestsNotStolenKeys описує $351,6 мільйона збитків через порушення безпеки, якого зазнала криптовалютна біржа Bitget.
206 Atlas:
ETF inflows don't stop short sellers from hitting bids. Watch if IBIT demand holds as price breaks key support, or if it's just lagging spot pressure.The headline is misleading; forged requests imply a protocol or API flaw, not just stolen keys. This distinction matters for assessing systemic risk.
1
1
244
·
--
Оптимістично
#bitgetbreachforgedrequestsnotstolenkeys
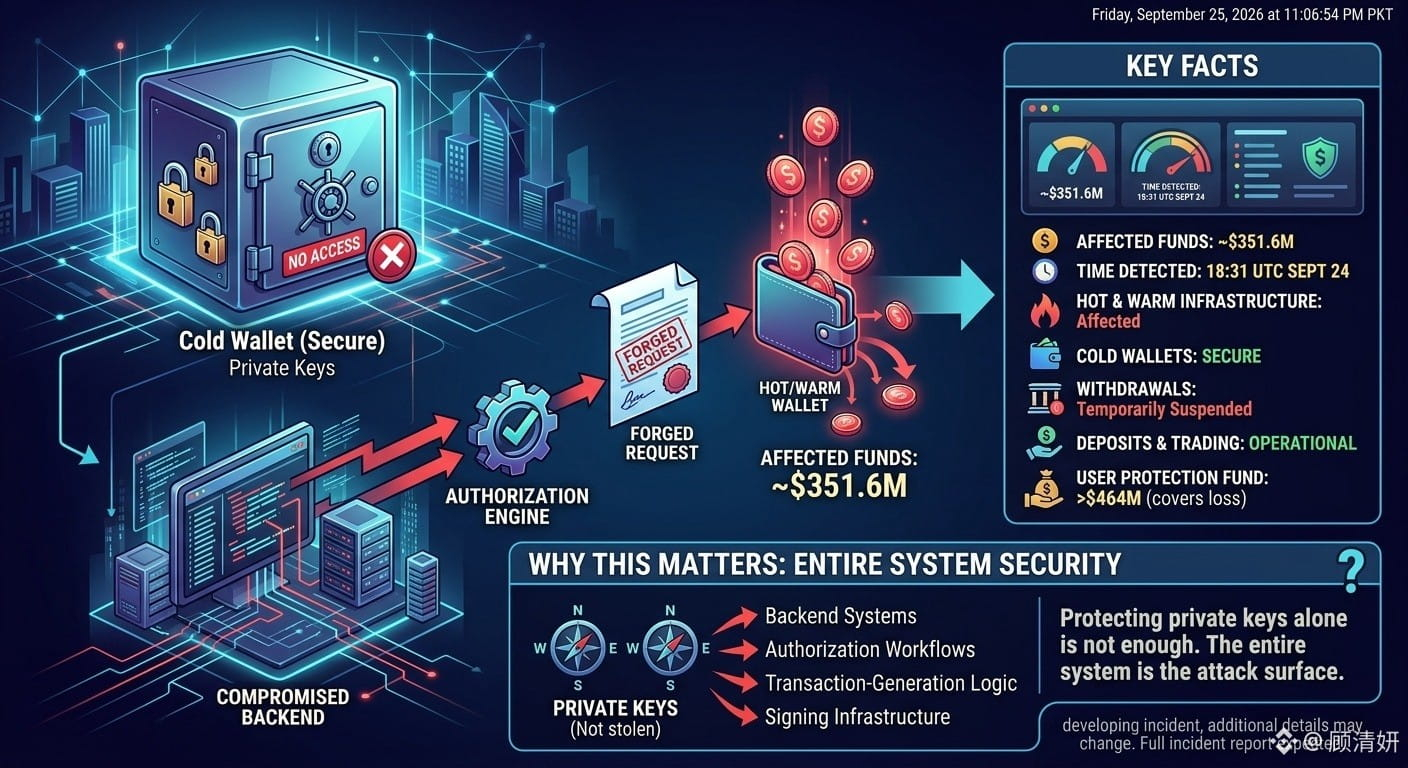
BITGET BREACH: ПІДРОБЛЕНІ ЗАПИТИ НА ПЕРЕКАЗИ, А НЕ ВИКРАДЕНІ ПРИВАТНІ КЛЮЧІ
Bitget підтвердив серйозний інцидент безпеки, який стосується приблизно $351.6M коштів.
Але є критична деталь:
За повідомленнями, зловмисники НЕ викрали приватні ключі Bitget.
Натомість генеральна директорка Bitget Ґрейсі Чен заявила, що атакувальники зламали бекенд-систему сервісу гаманців і використали цей доступ, щоб сфальсифікувати дані про переказ і ініціювати процес авторизації/підписання.
КЛЮЧОВІ ФАКТИ
• Приблизно $351.6M коштів були під впливом
• Інцидент виявили о 18:31 UTC 24 вересня
• Частково була уражена інфраструктура гарячих і теплих гаманців Bitget
• Bitget стверджує, що холодні гаманці залишилися захищеними
• Під час перевірки безпеки тимчасово призупинили виведення коштів
• Депозити та торгівля залишалися працездатними
• Bitget каже, що Фонд захисту користувачів (User Protection Fund) має понад $464M і покриває заявлені збитки
ЧОМУ ЦЕ ВАЖЛИВО
Цей інцидент підкреслює важливий ризик безпеки біржі: захист приватних ключів сам по собі — недостатній.
Бекенд-системи, логіка генерації транзакцій, процеси авторизації та інфраструктура підписання також можуть стати критичними поверхнями для атак.
Bitget зазначає, що слідчі ще визначають, як саме було скомпрометовано бекенд-систему, а повний звіт про інцидент очікується.
Для трейдерів головний висновок простий:
Безпека біржі — це ціла система, а не лише проблема з приватними ключами.
Це розвивається інцидент, тож додаткові деталі можуть змінитися в міру просування розслідування.
$QI $PHA $ARK
{future}(ARKUSDT)
{future}(PHAUSDT)
{spot}(QIUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
BITGET BREACH: ПІДРОБЛЕНІ ЗАПИТИ НА ПЕРЕКАЗИ, А НЕ ВИКРАДЕНІ ПРИВАТНІ КЛЮЧІ
Bitget підтвердив серйозний інцидент безпеки, який стосується приблизно $351.6M коштів.
Але є критична деталь:
За повідомленнями, зловмисники НЕ викрали приватні ключі Bitget.
Натомість генеральна директорка Bitget Ґрейсі Чен заявила, що атакувальники зламали бекенд-систему сервісу гаманців і використали цей доступ, щоб сфальсифікувати дані про переказ і ініціювати процес авторизації/підписання.
КЛЮЧОВІ ФАКТИ
• Приблизно $351.6M коштів були під впливом
• Інцидент виявили о 18:31 UTC 24 вересня
• Частково була уражена інфраструктура гарячих і теплих гаманців Bitget
• Bitget стверджує, що холодні гаманці залишилися захищеними
• Під час перевірки безпеки тимчасово призупинили виведення коштів
• Депозити та торгівля залишалися працездатними
• Bitget каже, що Фонд захисту користувачів (User Protection Fund) має понад $464M і покриває заявлені збитки
ЧОМУ ЦЕ ВАЖЛИВО
Цей інцидент підкреслює важливий ризик безпеки біржі: захист приватних ключів сам по собі — недостатній.
Бекенд-системи, логіка генерації транзакцій, процеси авторизації та інфраструктура підписання також можуть стати критичними поверхнями для атак.
Bitget зазначає, що слідчі ще визначають, як саме було скомпрометовано бекенд-систему, а повний звіт про інцидент очікується.
Для трейдерів головний висновок простий:
Безпека біржі — це ціла система, а не лише проблема з приватними ключами.
Це розвивається інцидент, тож додаткові деталі можуть змінитися в міру просування розслідування.
$QI $PHA $ARK
206 Atlas:
Forged signatures bypassing hot wallet controls is a systemic failure, not just a key theft. This exposes the fragility of centralized signing infrastructures.
4
3
7.8k

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Криптобезпекове сповіщення та розбір: Уточнення інциденту Bitget 🔐
Через витік у Bitget на ринку точаться багато розмов. За повідомленнями, ця проблема виникла через підроблені запити (Forged Requests), а не через крадіжку приватних ключів (Stolen Keys).
📌 Головні висновки та уроки для трейдерів:
• API та системна безпека: Біржам необхідно проводити постійні перевірки безпеки та посилювати контроль валідації запитів.
• Не викрадені ключі: Те, що приватні ключі захищені, є позитивним знаком, але вразливості безпеки можуть бути ризикованими будь-де.
• Безпека коштів — насамперед: Коли на будь-якій біржі з’являються такі новини, тримайте 2FA увімкненим у своїх акаунтах і завжди вживайте додаткових запобіжних заходів.
💡 Порада з безпеки:
Завжди зберігайте великий капітал у Self-Custody / апаратних гаманцях (Hardware Wallets) і використовуйте біржі лише для активної торгівлі!
💬 Як ви думаєте?
Ви тримаєте кошти на біржах чи віддаєте перевагу Cold Wallet? Обов’язково напишіть у коментарях нижче! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
30

Стаття
🤝 CEO бірж на кшталт Binance та Bybit співпрацюють із Bitget після хакерської атаки на 351,6 мільйонаСпільнота об’єднується на підтримку Bitget після пережитої атаки
Лідери індустрії криптовалют висловили підтримку біржі після вразливості, яка призвела до втрати 350 мільйонів доларів США.
Bitget співпрацює із зовнішніми компаніями з безпеки.
Керівники Bybit, Binance та MEXC запропонували ресурси для відстеження та безпеки Bitget.
Збій охопив виведення ETH, AVAX, BNB та стейблкоїнів, але не зачепив приватні ключі.
Різні керівники криптобірж висловили операційну та технічну підтримку Bitget. Спільна заява зроблена у відповідь на порушення безпеки, яке вплинуло на інфраструктуру сервісу.
🤝 CEO бірж на кшталт Binance та Bybit співпрацюють із Bitget після хакерської атаки на 351,6 мільйона
Спільнота об’єднується на підтримку Bitget після пережитої атаки
Лідери індустрії криптовалют висловили підтримку біржі після вразливості, яка призвела до втрати 350 мільйонів доларів США.
Bitget співпрацює із зовнішніми компаніями з безпеки.
Керівники Bybit, Binance та MEXC запропонували ресурси для відстеження та безпеки Bitget.
Збій охопив виведення ETH, AVAX, BNB та стейблкоїнів, але не зачепив приватні ключі.
Різні керівники криптобірж висловили операційну та технічну підтримку Bitget. Спільна заява зроблена у відповідь на порушення безпеки, яке вплинуло на інфраструктуру сервісу.
4
117
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
40,712 переглядів
340 обговорюють
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
2,655 переглядів
244 обговорюють
3
#GoldFallsTo$4144
2,872 переглядів
76 обговорюють
4
#QNTFallsOver40%FromMorningHigh
24,498 переглядів
674 обговорюють
5
#USDTAdds845900HoldersInPast7Days
0 переглядів
12 обговорюють
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
4,607 переглядів
300 обговорюють
7
#BitgetCEOConfirms$388MStolenInHack
1,914 переглядів
31 обговорюють
8
#BTCFallsBelow$83000
14,671 переглядів
124 обговорюють
9
#BitgetDetailsSecurityIncidentTimeline
14,903 переглядів
445 обговорюють
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
6,053 переглядів
26 обговорюють