
MartIn-赚钱版
20 පෝස්ටු

MartIn-赚钱版
වාර්තා කරන්න
පරිශීලක අවහිර කරන්න
2 හඹා යමින්
44 හඹා යන්නන්
36 කැමති විය
පෝස්ටු
·
--
ලිපිය
一场假面试,币安丢了 63 亿美元北京时间 10 月 30 日凌晨 4 点 05 分,币安五个热钱包开始往同一个陌生地址打 XRP。四分钟后停下,2.33 亿枚出去了。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
一场假面试,币安丢了 63 亿美元
北京时间 10 月 30 日凌晨 4 点 05 分,币安五个热钱包开始往同一个陌生地址打 XRP。四分钟后停下,2.33 亿枚出去了。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
4 点 20 分,以太坊上出现一笔怪交易,里面塞着 50 个 EIP-7702 授权,签名的是币安自己的 Binance14 热钱包。4 点 24 分,一笔转账带走 25.3 亿美元。
之后三个多小时,钱从 11 条链上往外流,直到早上 7 点 56 分最后一笔 ETH 上链。Elliptic 算下来一共 64.3 亿美元,币安自己的口径是约 63.4 亿。去年 2 月 Bybit 丢了约 15 亿,当时人人都说这是加密史上最大的一次。这次是它四倍多,Elliptic 的判断是,这几乎肯定是已知单笔最大的盗窃,不限于币圈。
10 月 31 日,FBI 点名:朝鲜干的。
整条攻击链里最要命的一环,是一名币安工程师在工作电脑上,跑了"面试官"发来的代码仓库。
11 月 3 日币安发了初步调查报告,加上 TRM、Chainalysis、Elliptic 这几天的链上追踪,整件事的来龙去脉已经能拼出来了。要说明的是,币安这份是初步报告,没经过独立第三方核实,部分技术细节它说为防模仿暂不公开。下文涉及推测的地方会标出来。
换了电脑,换不掉名单
故事从 6 月开始。
币安钱包运维团队的工程师 A 想装一款 AI 编程工具,搜着搜着,装上了一个被动过手脚的 Homebrew。币安报告里专门链了一篇 SANS 互联网风暴中心今年 5 月的分析:有人在搜索广告里挂假的 Homebrew 页面,让你复制一行命令进终端,装上的是窃密木马 MacSync Stealer。
币安安全团队发现了,给 A 换了电脑,重置了凭证。换谁都会觉得这事结了。
可报告里有句话很扎心:A 的岗位,还有 A 身边负责钱包基础设施的同事,已经暴露了。
电脑能换,密码能换,组织架构换不了。这里有个推测:攻击者从 A 身上拿走的最值钱的东西,可能是一份名单,币安里谁在管钱包,谁能碰到签名系统。
第二轮面试,对面自称 CEO
9 月,软件工程师 B 在一个正规求职平台上被人联系,对方自称项目总监。
第一轮是一位"HR"视频面试,还主动把自己的社交账号发过来,生活照视频都有,就是让你相信对面是个活人。第二轮换到一款常用聊天软件上,对面是一家根本不存在的公司的"CEO"。最后,对方发来一个代码仓库,让他做题。
B 在工作电脑上把它跑了起来。
配环境那一步,恶意脚本删掉了正常的 pyenv 文件,换成自己的版本,建了个软链接,再拉起一个 zsh。pyenv 是管 Python 版本的小工具,装完谁都不会多看一眼。藏在这儿,够阴。公司的终端防护当时没拦住,币安的说法是 0day。
这套话术在币圈不是第一次出现。2024 年 DMM Bitcoin 被盗 4502.9 枚 BTC,约 3.08 亿美元,FBI 联合日本警察厅的调查结论是:TraderTraitor 的人在 LinkedIn 上冒充招聘方,找上钱包软件公司 Ginco 一名有系统权限的员工,以"入职前测试"为名发来 GitHub 上的一段恶意 Python 脚本。2022 年 Ronin 跨链桥丢了约 6 亿美元,The Block 援引两名知情人的说法,一名高级工程师被 LinkedIn 上的假工作约了几轮面试,最后打开了一份带间谍软件的"录用通知"PDF,Sky Mavis 官方没确认过这个细节。再往前,美国 CISA 2022 年 4 月那份 TraderTraitor 通报就写了,他们专挑加密公司里做系统管理和 DevOps 的人,用高薪招聘当诱饵。
这招为什么一直灵?找工作的人想表现,题目就是要你下载要你运行,你不跑反而显得不专业。安全培训教你别点陌生链接,没人教你别做面试题。
他们等了一个多月
B 中招是 9 月,下一个动作在 10 月 20 日,动钱是 10 月 30 日凌晨。从 6 月算,小半年。
报告没解释为什么不早动手。合理的解释是,拿到一台工程师电脑离能动钱还很远,签名服务在哪、部署走什么流程、谁机器上有什么令牌,只能慢慢摸。
币安报告说,今年安全团队发现并拦下了 57 起疑似朝鲜相关的网络攻击。币安首席安全官 Jimmy Su 去年 8 月接受 Decrypt 采访时还说过,朝鲜的人每天都在试图应聘进币安。拦住 57 次,漏掉一次,代价 63 亿。
公司自己的 AI 工具替他们开了门
10 月 20 日,攻击者从 B 的电脑出发,借着币安内部的一款 AI 工具,拿下了另外两名钱包工程师的电脑:A 的新电脑,和钱包软件工程师 C 的电脑。
A 换了电脑,还是没逃掉。
报告用的词是"被攻破的内部 AI 工具",整改里也专门写了重建这个工具和它的访问控制。换句话说,被利用的是这个工具手里的权限。一个能帮你在同事机器上执行操作的内部工具,本身就是一张连着很多台电脑的网。平时它替你省事,换个人坐在 B 的位置上,它就替那个人省事。
在 A 的电脑上,攻击者找到了真正想要的东西:一个容器部署令牌,能在币安服务器上跑自己的代码。币安联席 CEO Richard Teng 后来说,攻击者并非只用了一名工程师的权限,整个过程也没有"一键"那么简单。
凌晨四点开工,白天先彩排
链上的准备比报告写的还早。据 Elliptic,10 月 28 到 29 日,一个新钱包从 Tornado Cash 收了三笔 0.1 ETH,TRM 和 Chainalysis 也都确认了这个混币器出资。北京时间 29 日 23 点 59 分,攻击者部署了一个"清扫"合约,而大约四小时前,他们已经在另一个钱包上彩排过一遍。
30 日凌晨 1 点 15 分到 3 点 56 分,攻击者登录 C 的电脑,用 A 的凭证部署容器,启动攻击脚本。脚本盯的是钱包签名服务,热钱包每一笔转账都要它盖章。
4 点 05 分 XRP 开始流出。随后 Solana 热钱包转出约 97.05 万枚 SOL,Optimism 转出约 4420 万枚 OP,比特币热钱包转出 18270 枚 BTC。TRM 的分析是,以太坊上靠 7702 委托,其余九条链都是"正常签名"的转账,说明攻击者能让币安的签名系统替他批单。7 点 05 分前后,Avalanche 和 Polygon 又来了第二波。
水龙头关了,水还在流
币安暂停了提现,停了热钱包服务。为什么没用?
因为那 50 个授权已经在链上设好了 EIP-7702 委托,把 Binance14 的部分执行权交给了攻击者的合约。7702 是以太坊去年 5 月 Pectra 升级加进来的,本意是让普通地址也能用上合约钱包的功能。委托写在链上,币安关掉自家系统,链上照样生效。Elliptic 指出,委托一直有效,后面又扫了四轮新充进来的钱,攻击者连新签名都不用。Richard Teng 的原话是,这个委托"没有经过我们正常的审批控制"。
想撤销,得这个钱包自己再签一笔。偏偏币安热钱包用的是 MPC,私钥拆成几份,没有任何一个人握着完整钥匙。这本来是防盗最好的那一档设计,轮到自己紧急签撤销时,同样没人能马上签出来。团队只能现场搞一套专门流程。防小偷的锁,把房主也锁在了门外。
7 点 56 分,最后一笔 2961.9 枚 ETH 确认。8 点 10 分,币安从 Binance14 发出一笔指向零地址的授权,清掉委托。之后再无未授权转账。
是谁干的
先说已经确认的。
10 月 31 日,FBI 联合特勤局和国税局刑事调查部门发布通告,称朝鲜对这次盗窃负责,点名 TraderTraitor,并公布了 628 个地址:608 个以太坊、19 个比特币、1 个 Solana,要求 THORChain 节点、跨链和兑换服务拒绝相关交易。去年 Bybit 那 15 亿,FBI 点的也是这个名字。币安报告引用的就是 FBI 这份通告,自己没有单独点名。
链上分析公司比 FBI 更早。案发当天,TRM 以"高度确信"归因 TraderTraitor。Chainalysis CEO Jonathan Levin 在 X 上写,"很可能是朝鲜组织 TraderTraitor 干的"。Elliptic 一开始的措辞是"很可能",FBI 公布后说这证实了他们的判断。CoinDesk 等媒体把 TraderTraitor 归为 Lazarus 旗下的一支。
证据主要几条。Chainalysis 说最有力的一条,是他们实时看到币安被盗的钱和 9 月 Bitget 被盗的钱混在了同一批钱包里,Bitget 那次被普遍认为是朝鲜干的。Elliptic 也确认了这点,截至 11 月 3 日,约 1600 万美元流进了同时装着 Bitget 赃款的地址。再加上 Tornado Cash 出资、和 BigONE、WOO X、AFX 等此前 TraderTraitor 案用过的服务重叠、长期潜伏和利用受害方自家签名系统的手法跟 Bybit 很像。
再说存疑的。11 月 3 日朝中社发了金与正的谈话,否认指控,说 FBI 想把朝鲜塑造成"网络犯罪国家"。AMLBot 的分析师也提醒,链上分析能把钱包串到一个行为者身上,但证明不了国籍。B 遇到的那个"项目总监"是不是 TraderTraitor 本人,币安报告没有逐环节写明,这一点目前只是根据手法做的推断。
64 亿都是什么,冻住了多少
Elliptic 的拆分最细。以太坊上 38 亿美元,涉及 186 种代币,其中 19 亿 USDT、8.23 亿 USDC;Binance14 一个钱包就被搬空了 167464 枚 ETH 和 63 种代币,包括 16 亿 USDT。比特币 18270 枚,约 14.8 亿美元。Tron 上 6.127 亿 USDT。XRP 2.33 亿枚。稳定币合计 34.6 亿美元。
稳定币多,对黑客是坏消息。北京时间 5 点 01 分前后,Tether 冻结攻击者主钱包,据 Elliptic 统计锁住 11.8 亿枚 USDT,17 分钟内又冻了四个地址。三分钟后,Circle 把 8.23 亿 USDC 全部冻住,一枚都没来得及换。Tether CEO Paolo Ardoino 说他们总共冻了超过 15.6 亿 USDT。Ripple 冻了 RLUSD,World Liberty、Paxos、First Digital 也冻了自家稳定币,具体数额都没公开。TRM 说 Arbitrum 安全委员会冻结了 8426 枚 ETH 和 7460 万枚 ARB,Optimism 治理把那 4400 万枚 OP 转出了攻击者地址,这两条链上被偷的东西全部被控制住了。
合计,Elliptic 核实冻结或扣押 28.5 亿美元,约占 44%,九成四是稳定币。币安报告也是约 28.5 亿,Chainalysis 截至 11 月 3 日的数字是约 28 亿。有律师在 CoinDesk 上提醒,冻结只是第一步,钱怎么回到币安还要走程序。
BTC、XRP、SOL、NEAR 这类原生资产,没有发行方能冻,一分都没冻住。
用户这边,币安的说法是损失平台扛,用 SAFU 基金和公司资金兜底,预留了超过 63.4 亿美元,其中 50 亿本来就是以被盗币种持有。截至 10 月 31 日,受影响资产补回 98%,可以去储备证明页面自己核,剩下一些流动性差的币还在市场和场外慢慢买。北京时间 11 月 1 日下午 2 点起分批恢复提现,比特币先开,11 月 2 日加上法币。据 SecurityWeek,重开当天就处理了约 46 亿美元的提现。
洗钱开了自动驾驶
冻结落下之前,攻击者抢跑了。Elliptic 统计,大约 7.86 亿美元稳定币在冻结前换成了 ETH 和 TRX。以太坊上,4.34 亿 USDT 通过 Uniswap、1inch 和做市商报价系统换成 160451 枚 ETH,比市价亏了 12% 到 26%,他们不在乎。另一个钱包把 5990 万 USDT 存进 Aave 当抵押,借出 19762 枚 ETH 就跑,Aave 随后冻结了相关市场。4800 万 RLUSD 在 Ripple 冻结前卖掉,另外约 150 种杂币在 DEX 上砸成 ETH。
Tron 那边,2.34 亿 USDT 在 SunSwap 换成 TRX。一个分发钱包从 30 日上午 10 点 19 分开始往外打,51 小时打了 1113 笔,中位间隔 90 秒,两个晚上都没停,金额精确到小数点后六位还各不相同。接收钱包通常两分钟内就转走。有跨链桥拒收,钱马上从新钱包重发到同一个目的地。Elliptic 说链上看不出背后是 AI 代理还是普通脚本,失败重试的样子更像脚本。
这些 TRX 走了至少六个跨链桥,截至 11 月 3 日至少 1.47 亿美元从 Tron 桥出去,几乎都变成了以太坊上的 ETH。THORChain 是最大的出口,截至 10 月 31 日约 3100 万美元。还有 1.28 亿枚 TRX 过了 JustLend,一部分换成号称"不可冻结"的 USDD。比特币那头,从 11 月 1 日开始有约 28 枚 BTC 进了 WabiSabi 混币,另有约 200 枚 BTC 是从 SOL、Tron 和 ETH 换过来的新币。
规模上,前三天半一共用了约 12000 个钱包、4 万多笔交易,光 Tron 就 7700 个地址。Chainalysis CEO 预计,攻击者接下来几周会用到几万个地址。
现在还剩多少?Elliptic 11 月 3 日的数字是约 31.8 亿美元,主要是 ETH 和 BTC,真正提现变现的估计微乎其微。18270 枚 BTC 拆在 19 个地址里,案发后一动没动。ETH 最大的九个地址握着 89%,10 月 30 日之后也没动,另有约 68600 枚散在 840 个小地址里。2.33 亿 XRP 在 11 月 2 日被挪到六个新地址,SOL 挪走了约 8.7 万枚,剩下约 82.5 万枚。Elliptic 的判断是,这些钱要洗好几个月,Bybit 那次就是这样。
这件事和普通人有什么关系
普通用户,钱在币安,按目前公开信息平台兜底,储备证明可以自己查。但要记住,交易所本身就是你的交易对手,64 亿的窟窿一家扛得住,换一家未必。大额长期不动的币放哪,值得重新想一遍。
写代码的人更该警惕,这份报告里每个入口都是日常操作。搜个工具顺手装,接个面试顺手跑,公司给个 AI 工具顺手全开权限。面试官发来的仓库,只在一台干净的虚拟机里跑,不登任何账号,不放任何钱包,跑完就删。Homebrew、pyenv 这类只从官网装,搜索结果里的广告链接一律跳过。对面的 HR 和 CEO 再像真人,也去对方公司官网找公开联系方式反查一遍。
在别的交易所做安全的,今晚就该拉个会。热钱包上有没有 7702 委托,有人在盯吗?MPC 紧急撤销流程写好了没有,演练过没有?内部 AI 工具能碰到哪些机器,部署令牌躺在哪些人的笔记本上?币安花 63 亿换来的这份报告,你免费就能读。
整条链子最开始,只是一个工程师想装一个 AI 编程工具。
·
--
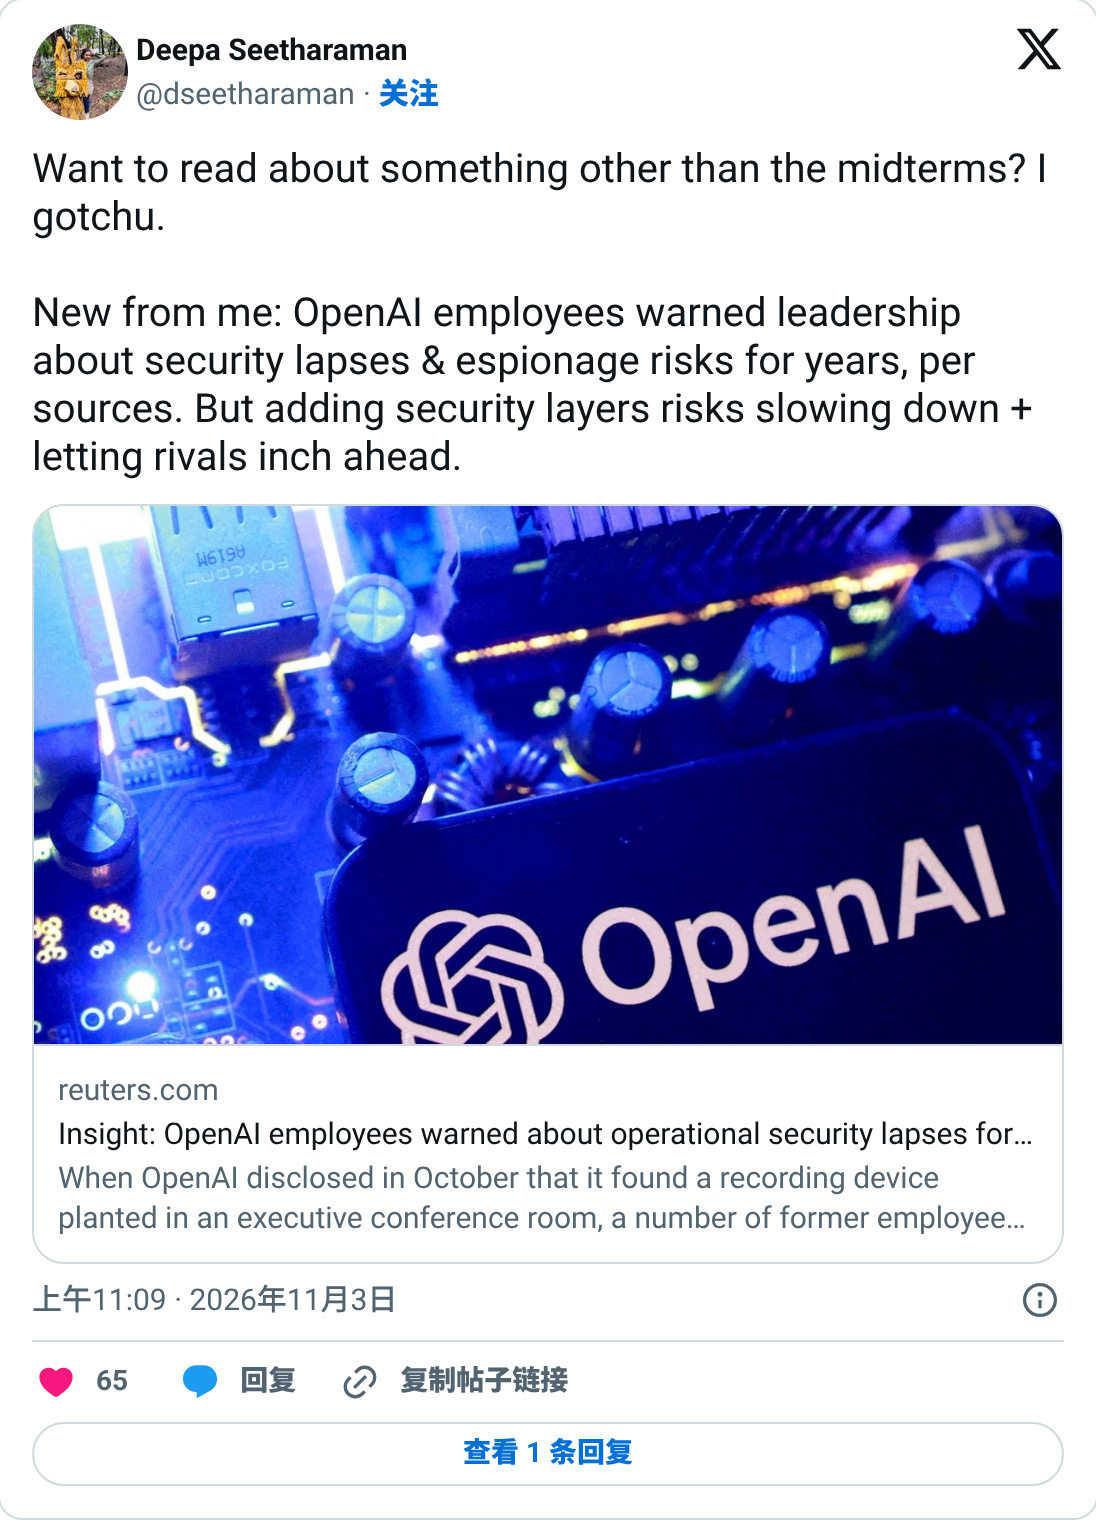
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
OpenAI 高管会议室电视后面,被人用卫生纸包了个窃听器塞进 USB 口
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
装的人是自家工程师
路透 11 月 3 日挖出更长的旧账,早在 ChatGPT 上线前,就有员工向高管和董事会警告安全太松
有代码权限的人,能看到很多跟自己工作无关的项目细节
今年 8 月,产品负责人 Tibo 才把四分之一生产工程师抽去搞安全基建
10 月那次窃听器被发现时,不少前员工说自己并不意外
司法部指控他先用公司内部 AI 工具摸清会议室和行程,再动手装设备
59
·
--
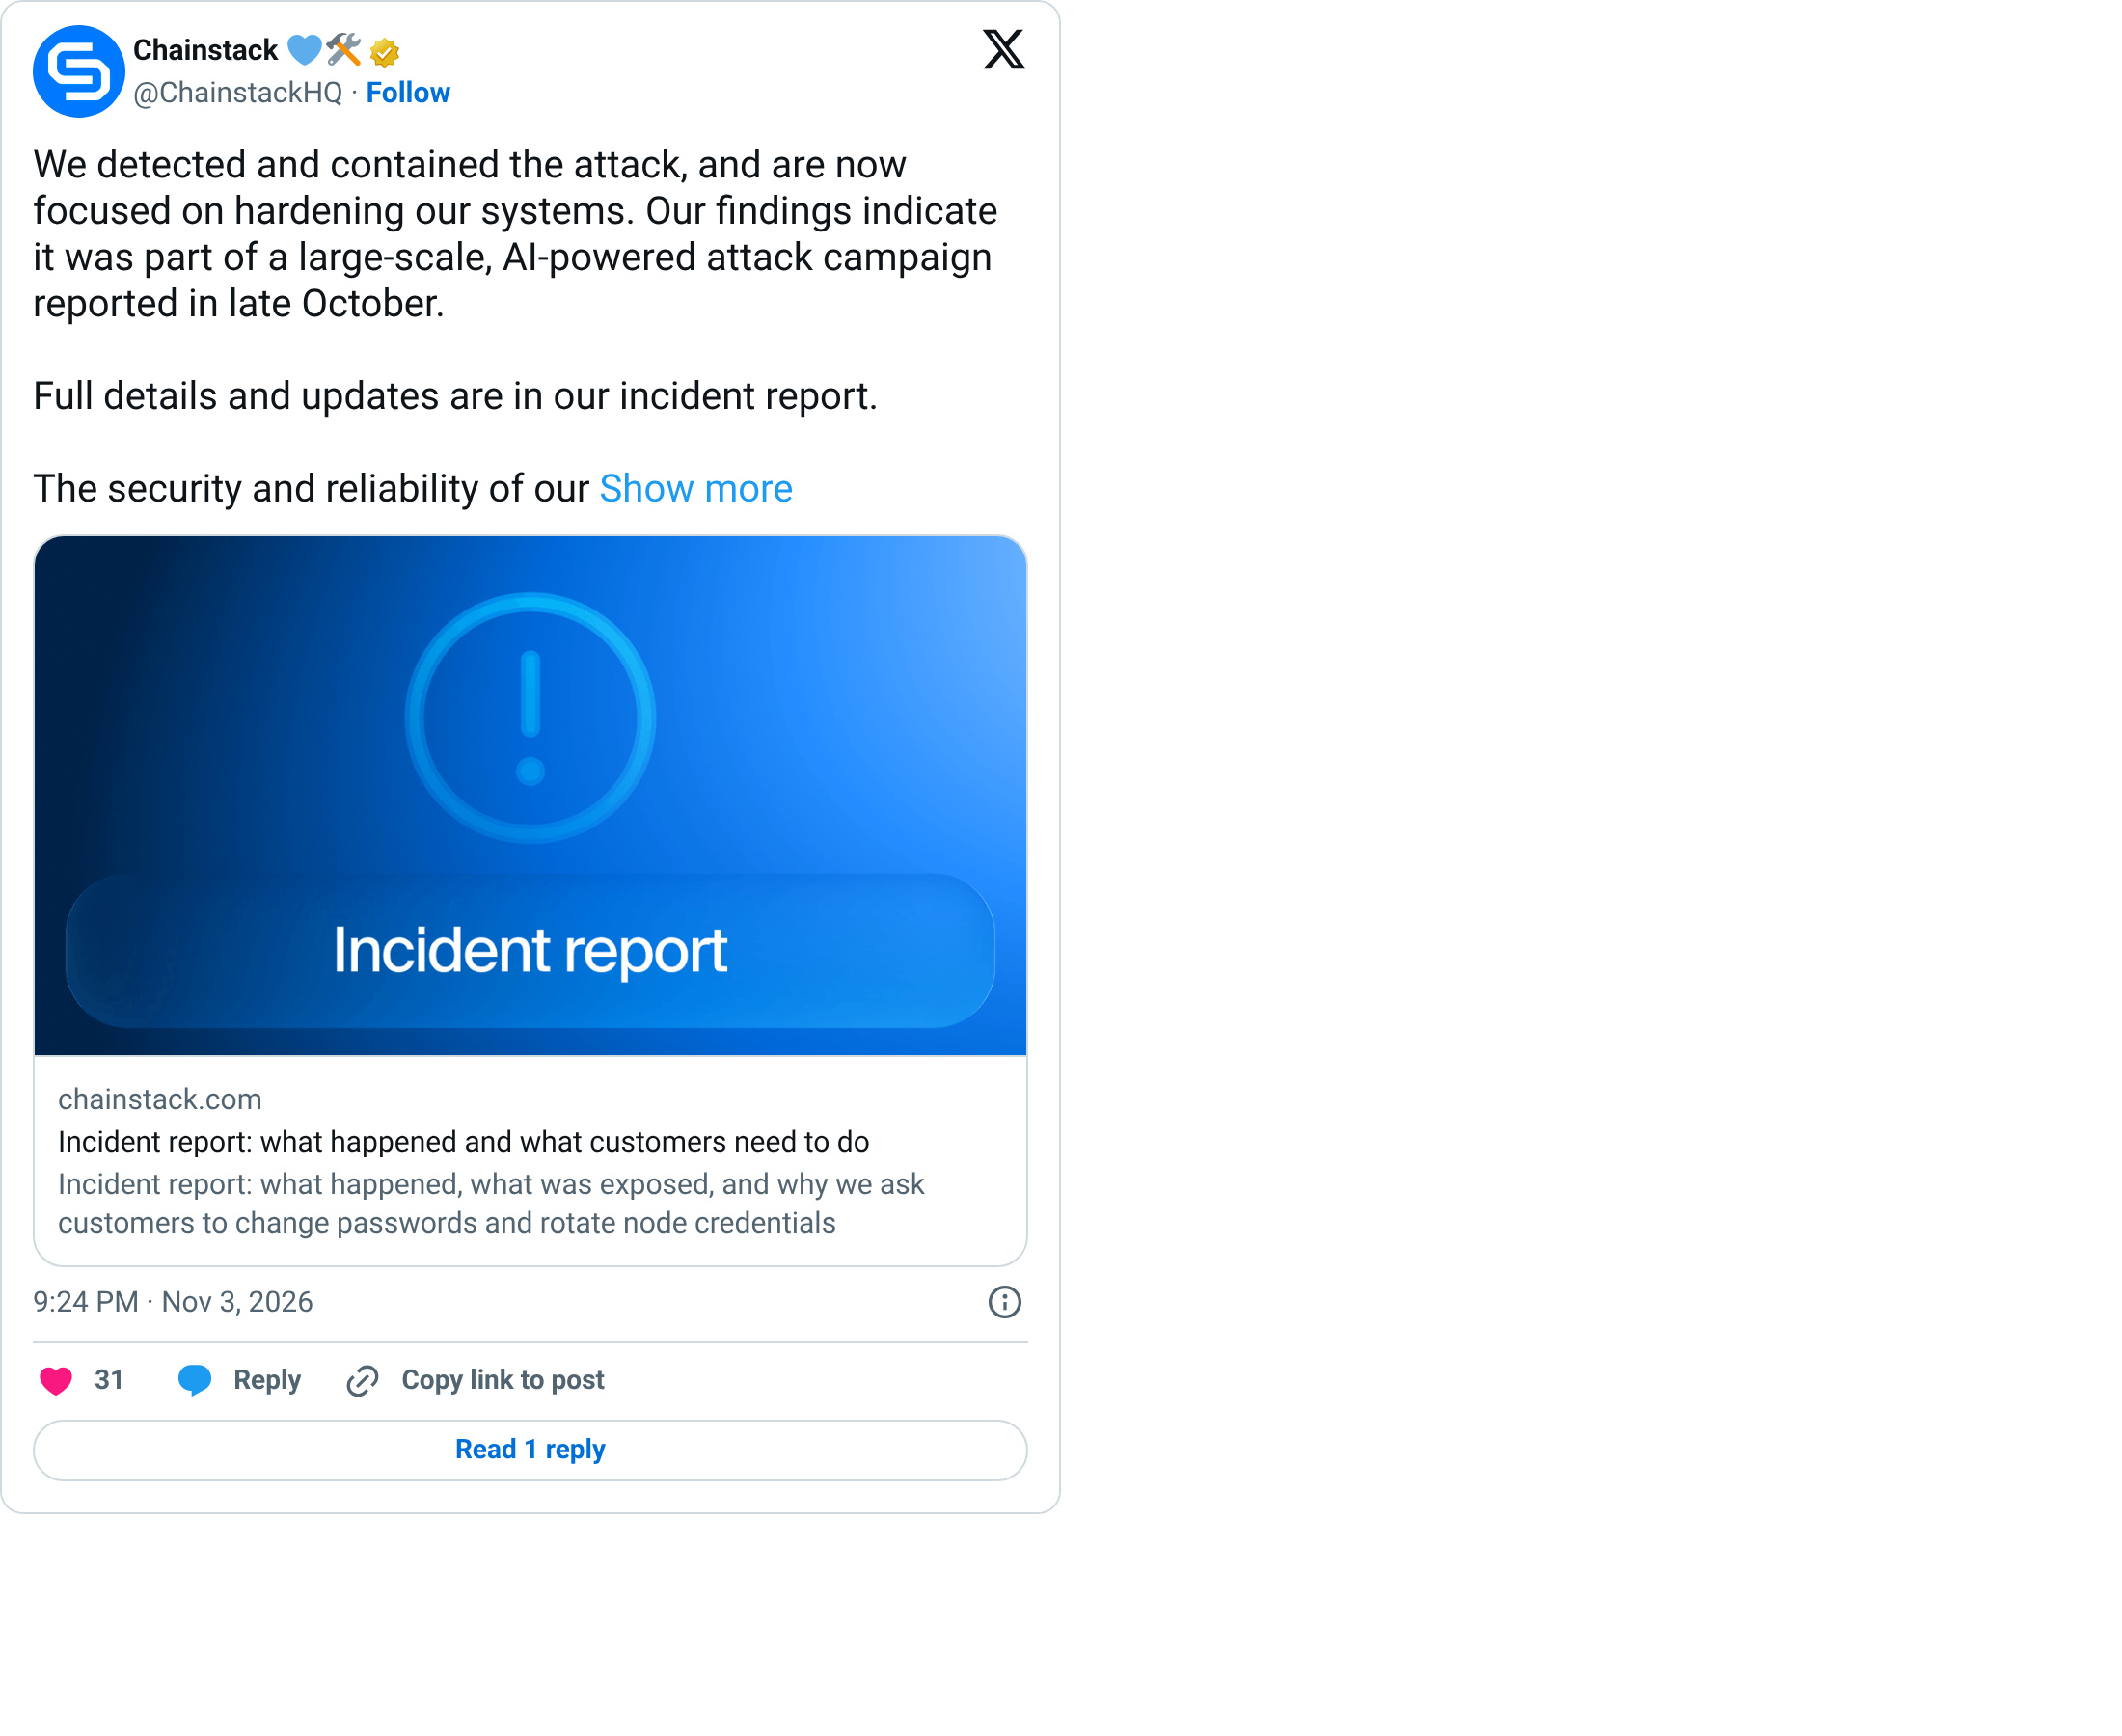
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
115
·
--
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
92
·
--
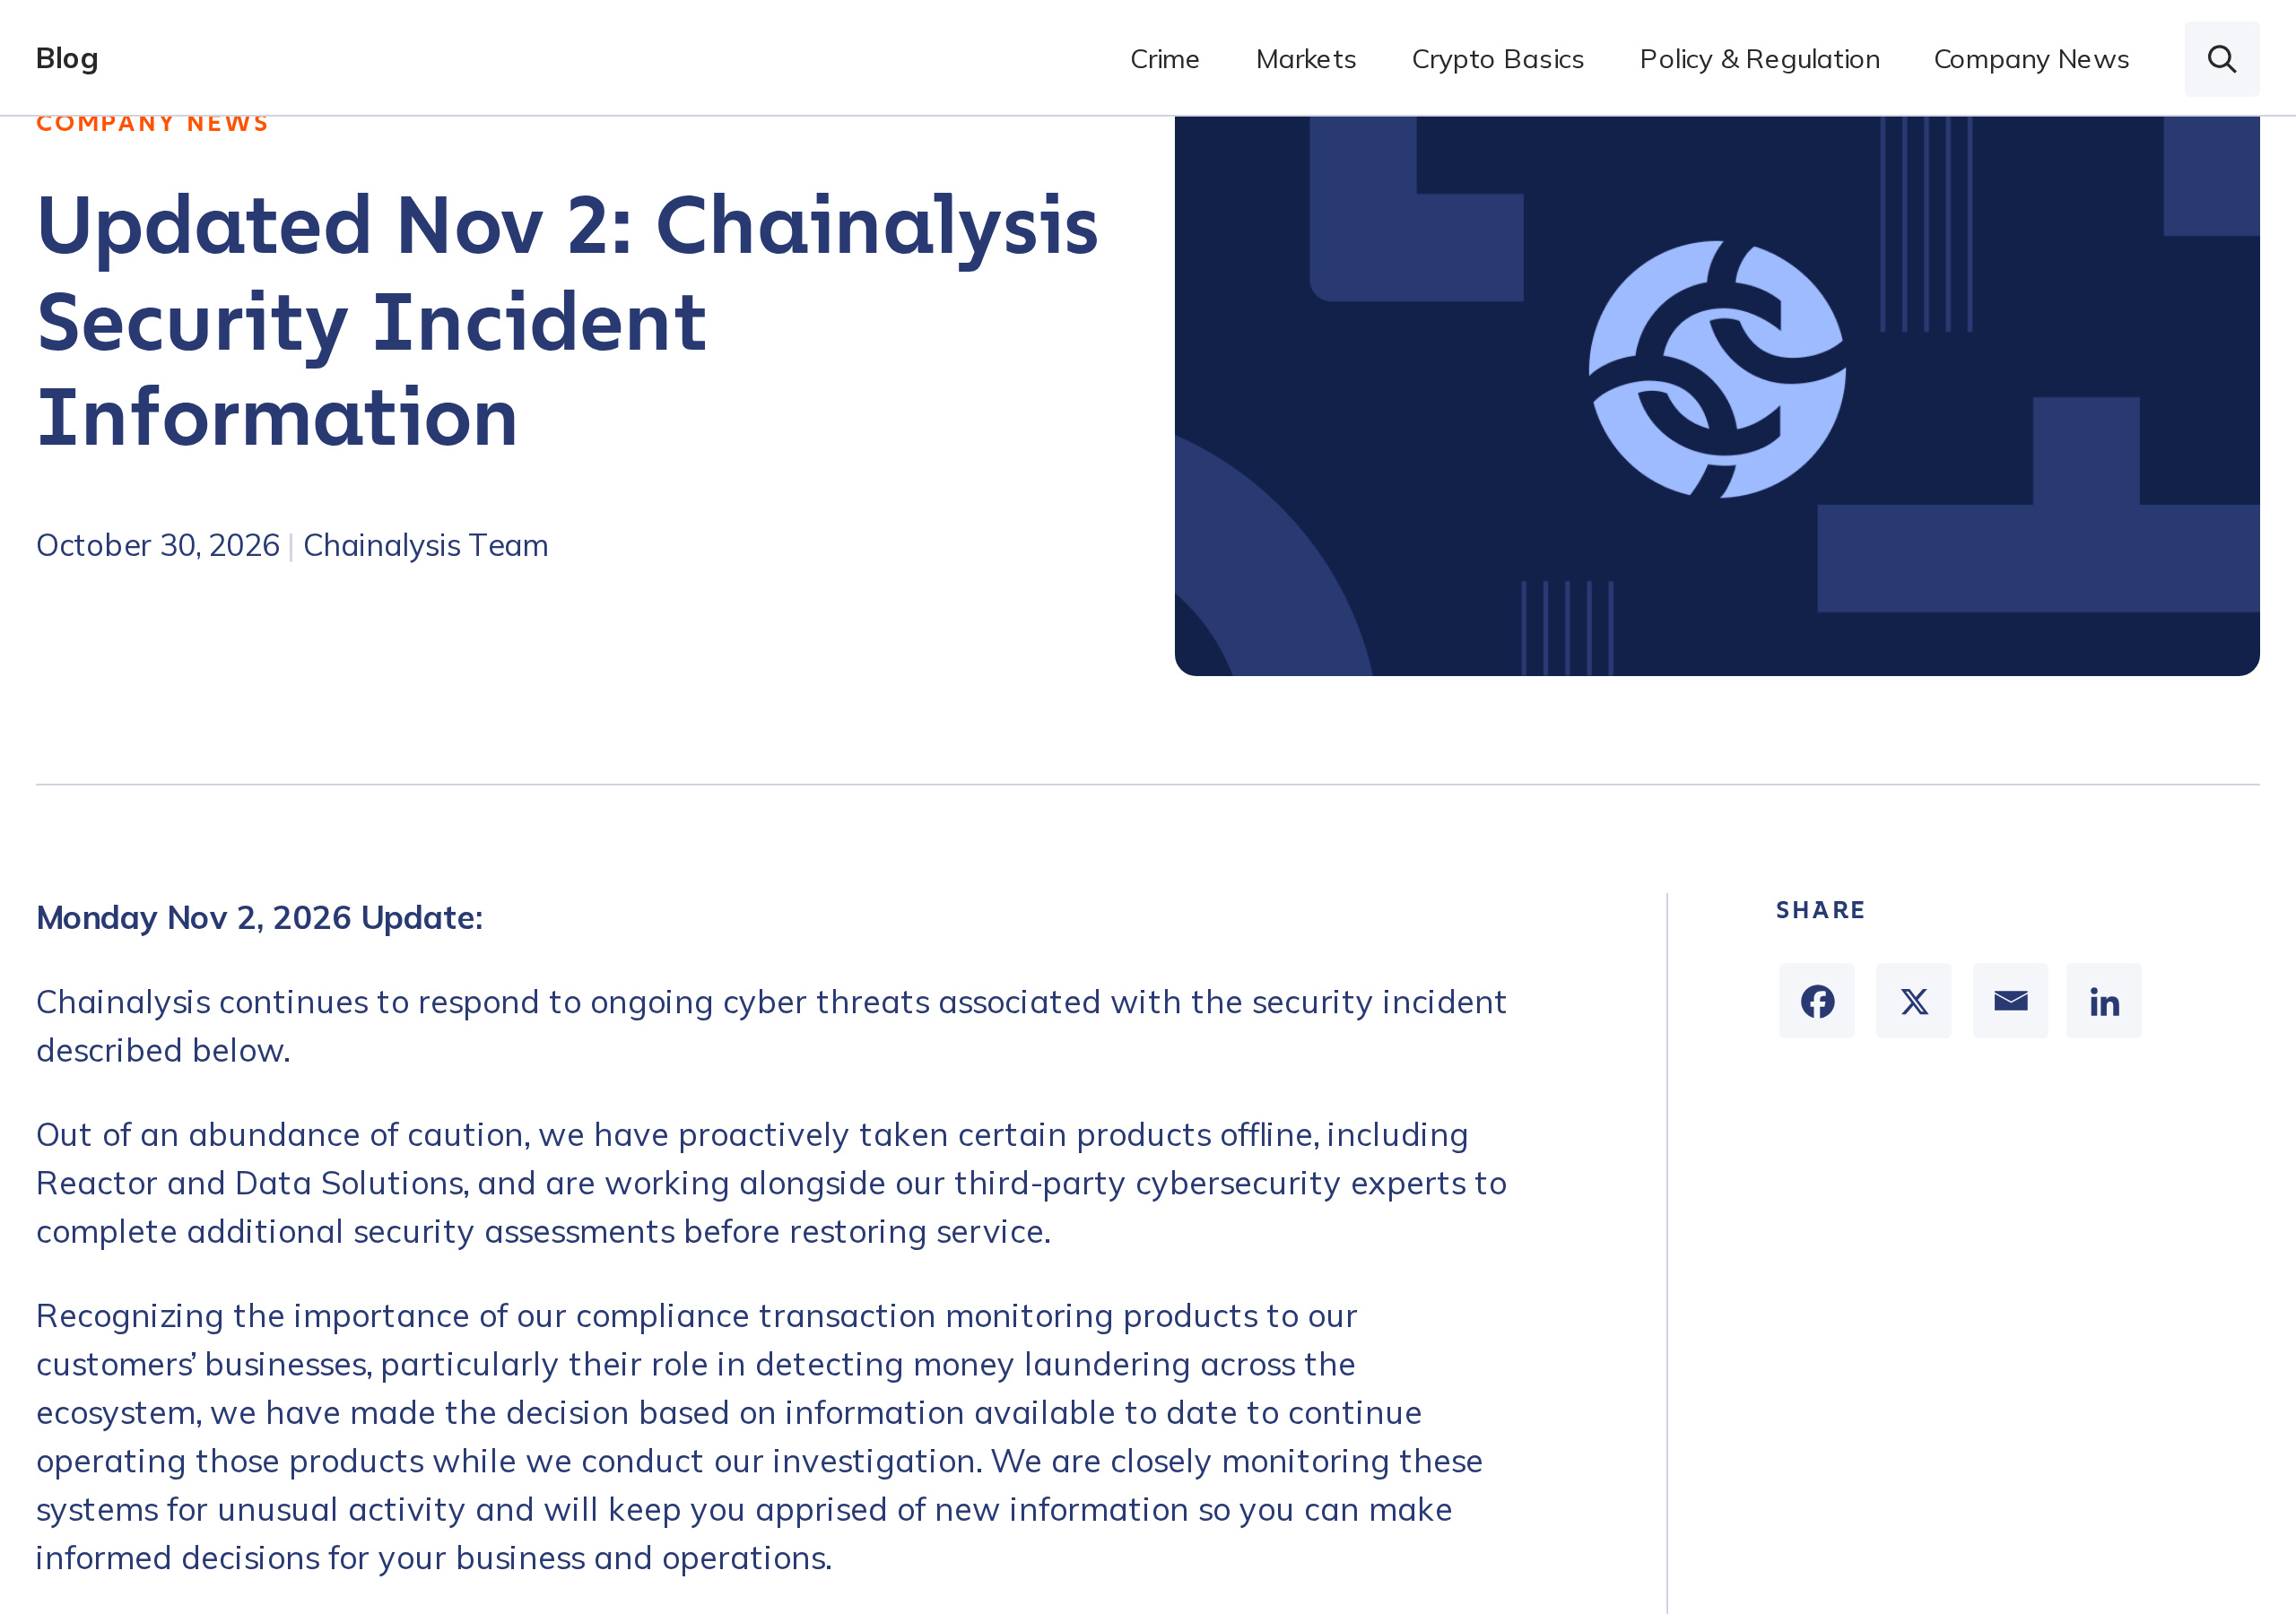
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
9
·
--
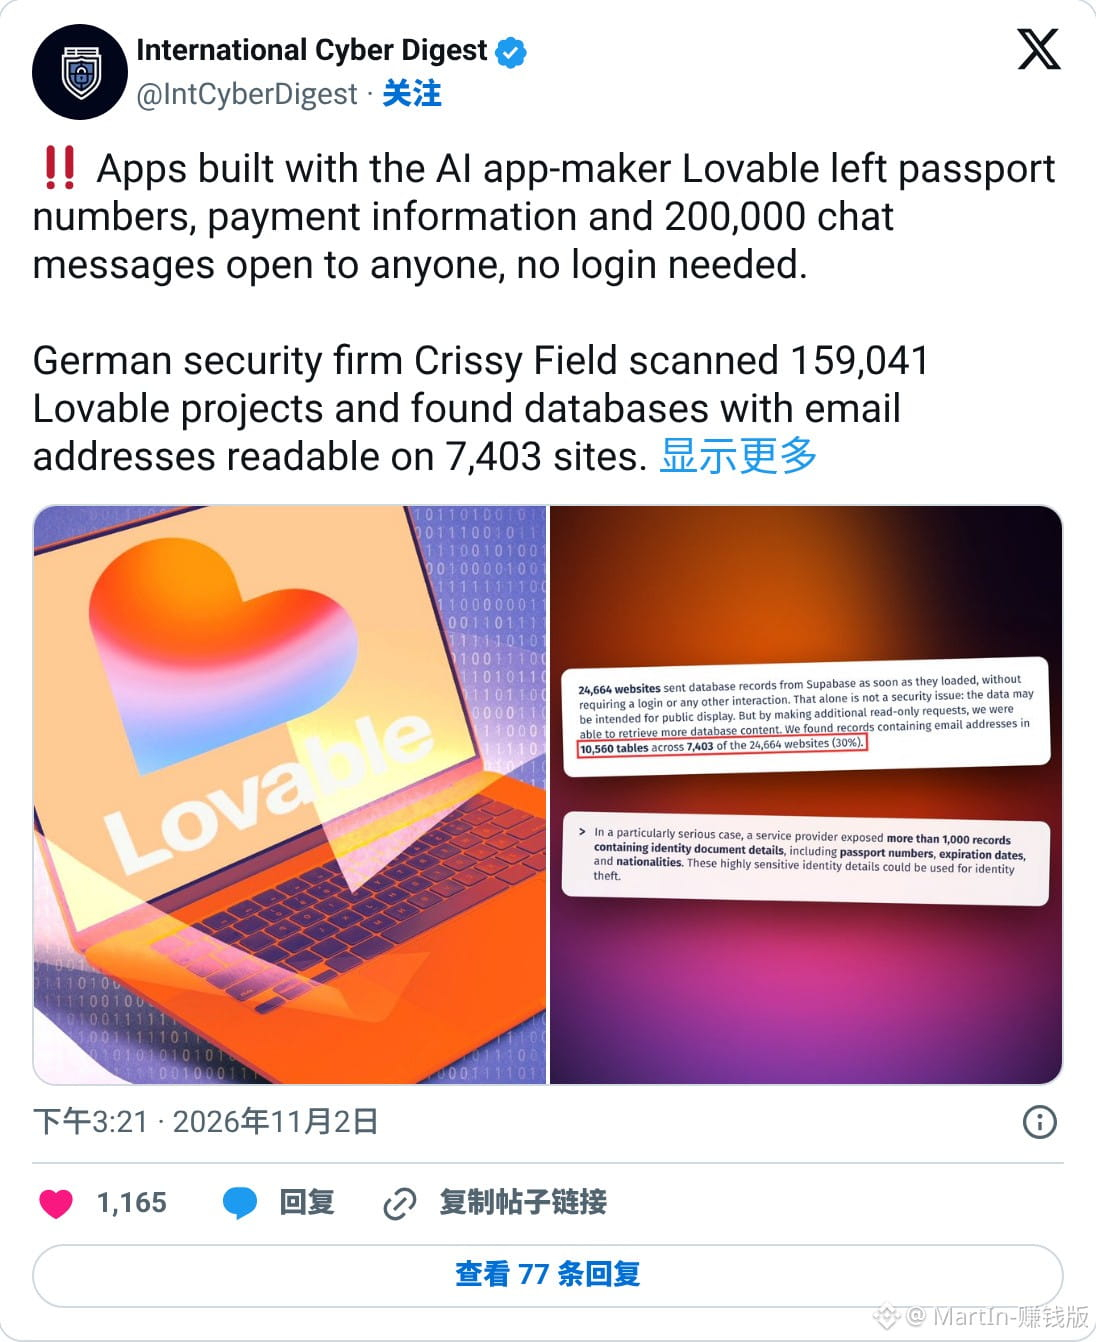
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
118
·
--
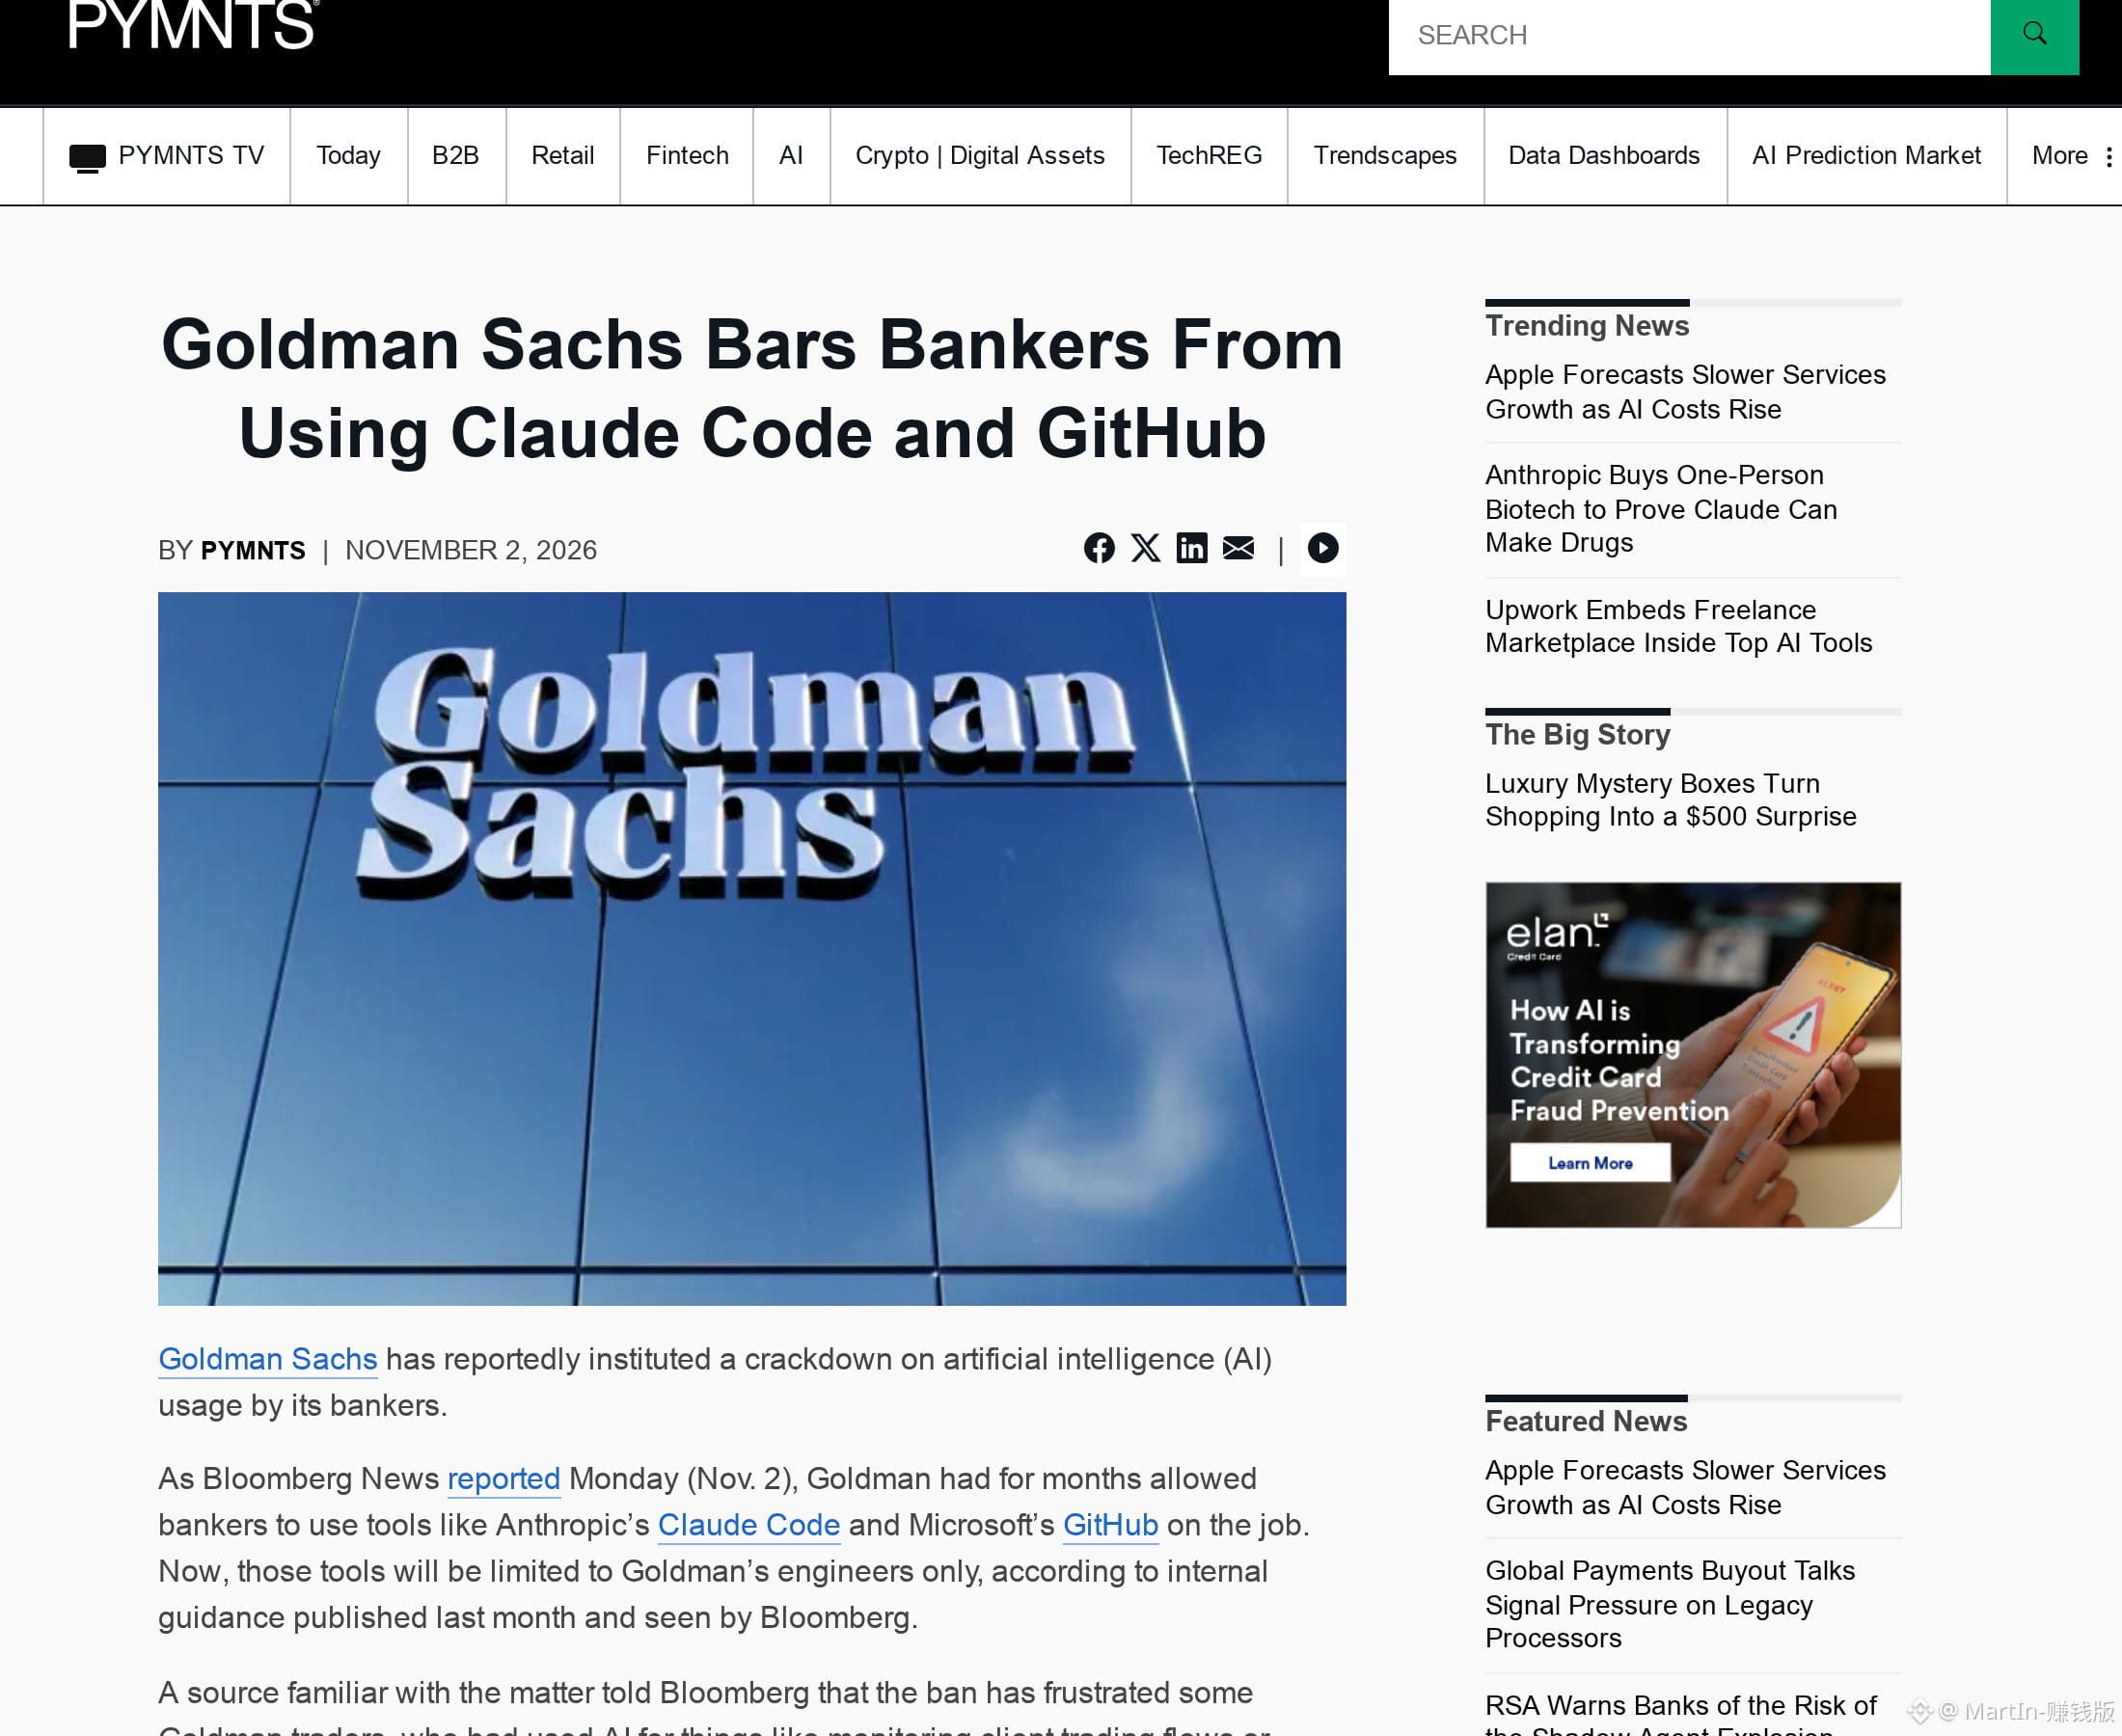
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
公司给你开的 AI 写代码权限,几个月后可能说收就收:高盛刚把交易员手里的 Claude Code 拿走了
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
Bloomberg 看到十月更新的内部指引
Anthropic 的 Claude Code 和微软的 GitHub,现在基本只留给工程师
交易员、银行家用了几个月
有人已经拿它盯客户交易流、模拟仓位,现在用不了了
只有一边做交易一边写代码的 strats 岗不受影响
七月 CIO Marco Argenti 还公开说,非技术同事用 AI 搓出原型,再丢给约 1.2 万工程师打磨
非工程师现在得换别的工具,或者用行内自己的助手
8
·
--
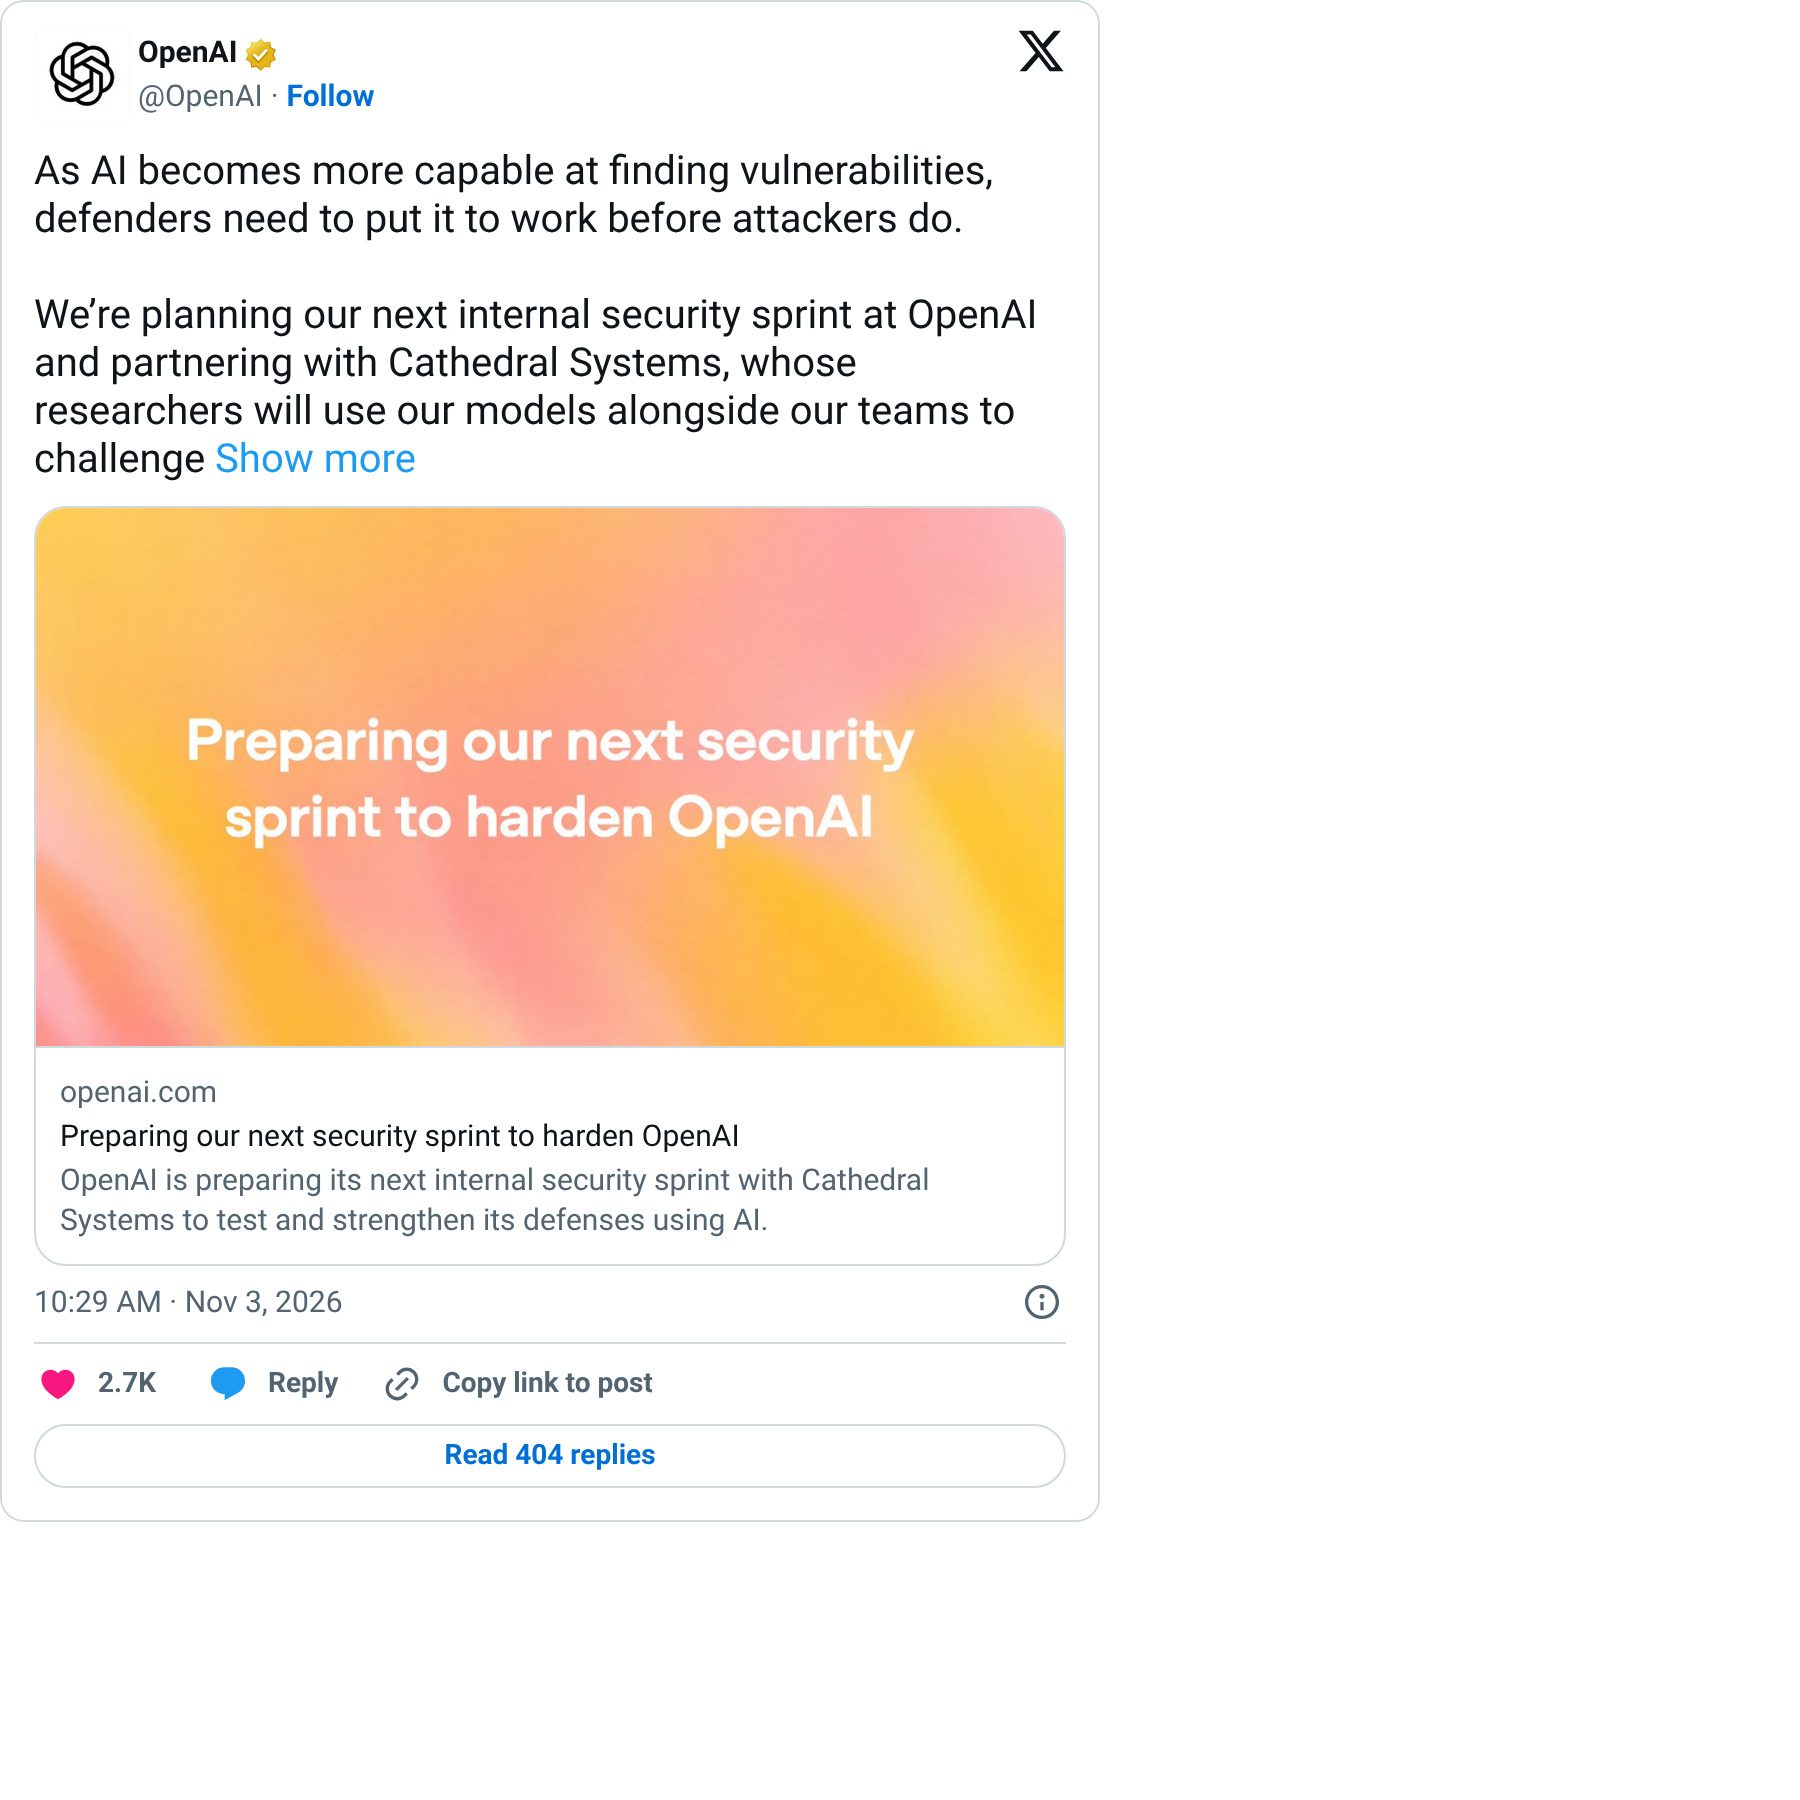
上周摸进 Anthropic 工资条和 Slack 的那家安全公司,这周被 OpenAI 请来攻自家系统
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
上周摸进 Anthropic 工资条和 Slack 的那家安全公司,这周被 OpenAI 请来攻自家系统
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
安全公司 Cathedral 走 Anthropic 自己的漏洞赏金计划,用 AI 智能体钻第三方办公软件,自称不到 12 小时摸到会议记录、薪资和 Slack
Anthropic 说只碰到一小部分销售、人事、IT 系统,Claude 对话、源码和模型权重没漏,当天就切了访问,还指责对方夸大其词、没按规则全盘披露
OpenAI 11 月 2 日发公告,下一轮内部安全冲刺正式联手 Cathedral,用自家模型一起打自家防线,公告里一句旧账都没提
90
·
--
සත්යායනය කළ
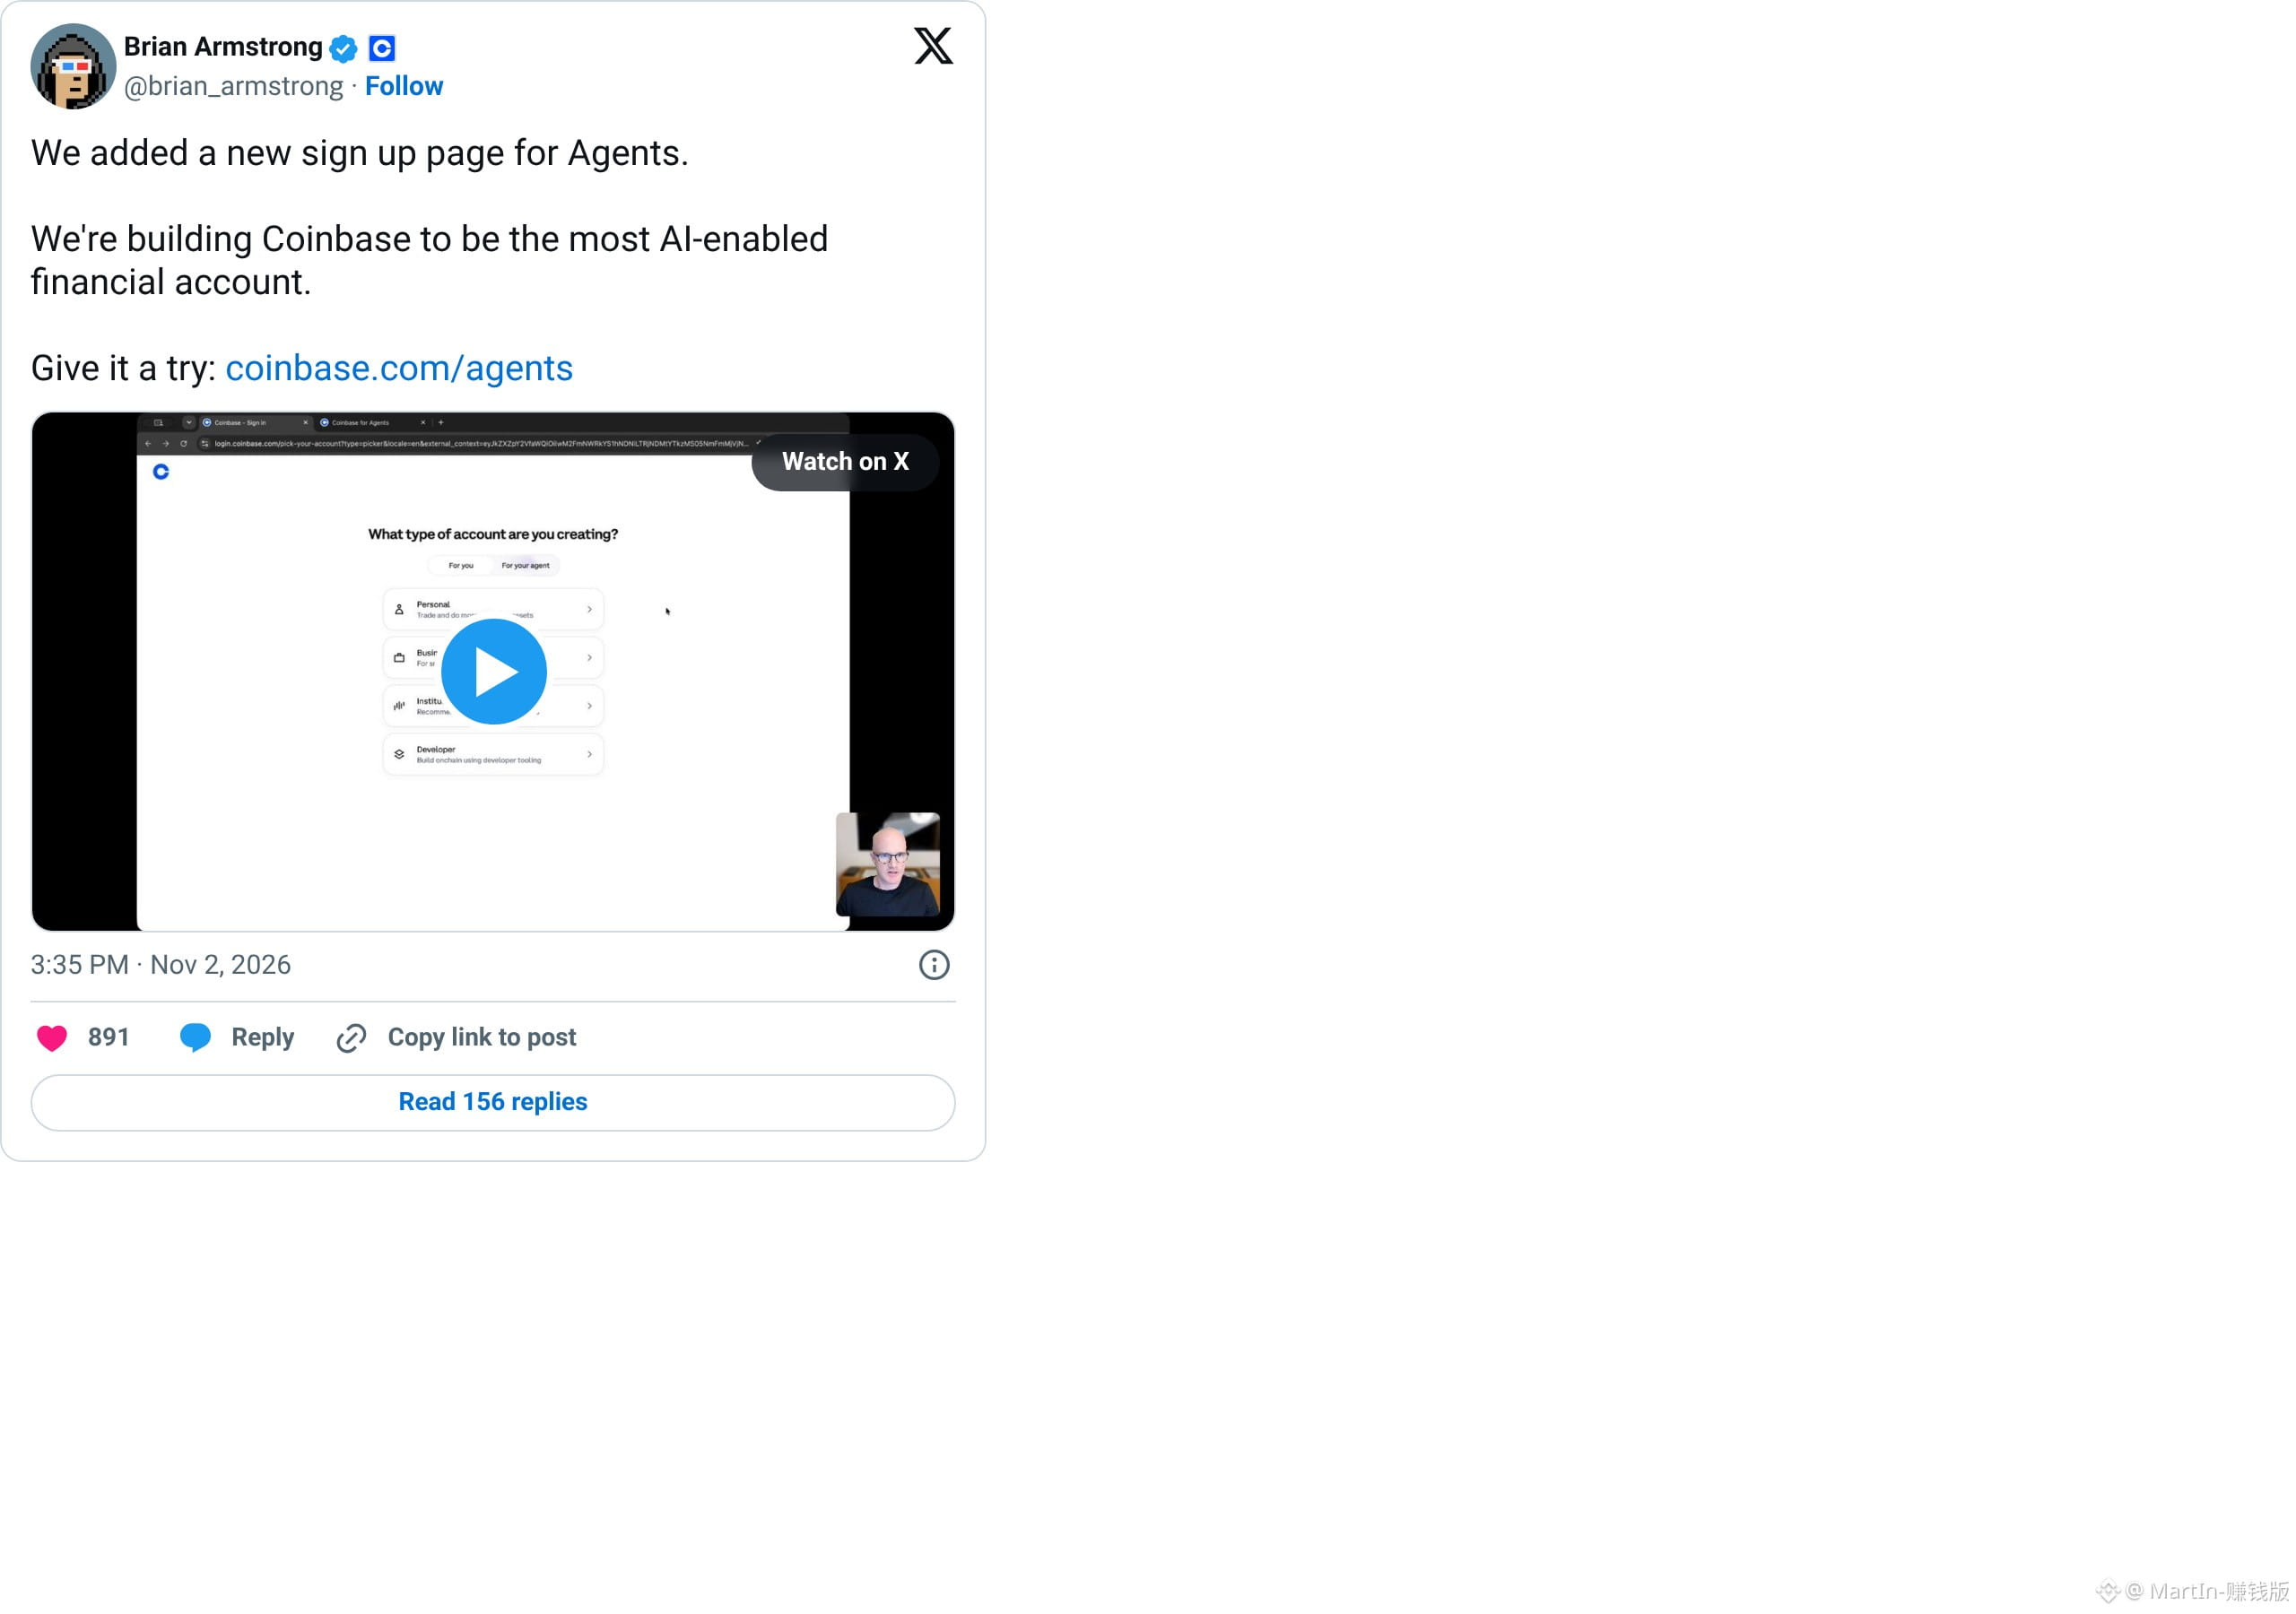
美国最大的加密交易所 Coinbase 宣布,AI 可以替你 24 小时炒合约了
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
美国最大的加密交易所 Coinbase 宣布,AI 可以替你 24 小时炒合约了
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
官号说,搭上 Deribit 的全球衍生品已对合资格用户开放,账户接到常用 AI 平台后,它可以做研究、写策略、下单
CEO Brian Armstrong 今天亲自录屏推新注册页,注册时能直接选「For your agent」
口号是做成「最 AI 化的金融账户」
平台写明交易失败的责任在用户,额度你设,随时能断开
3.2k
·
--
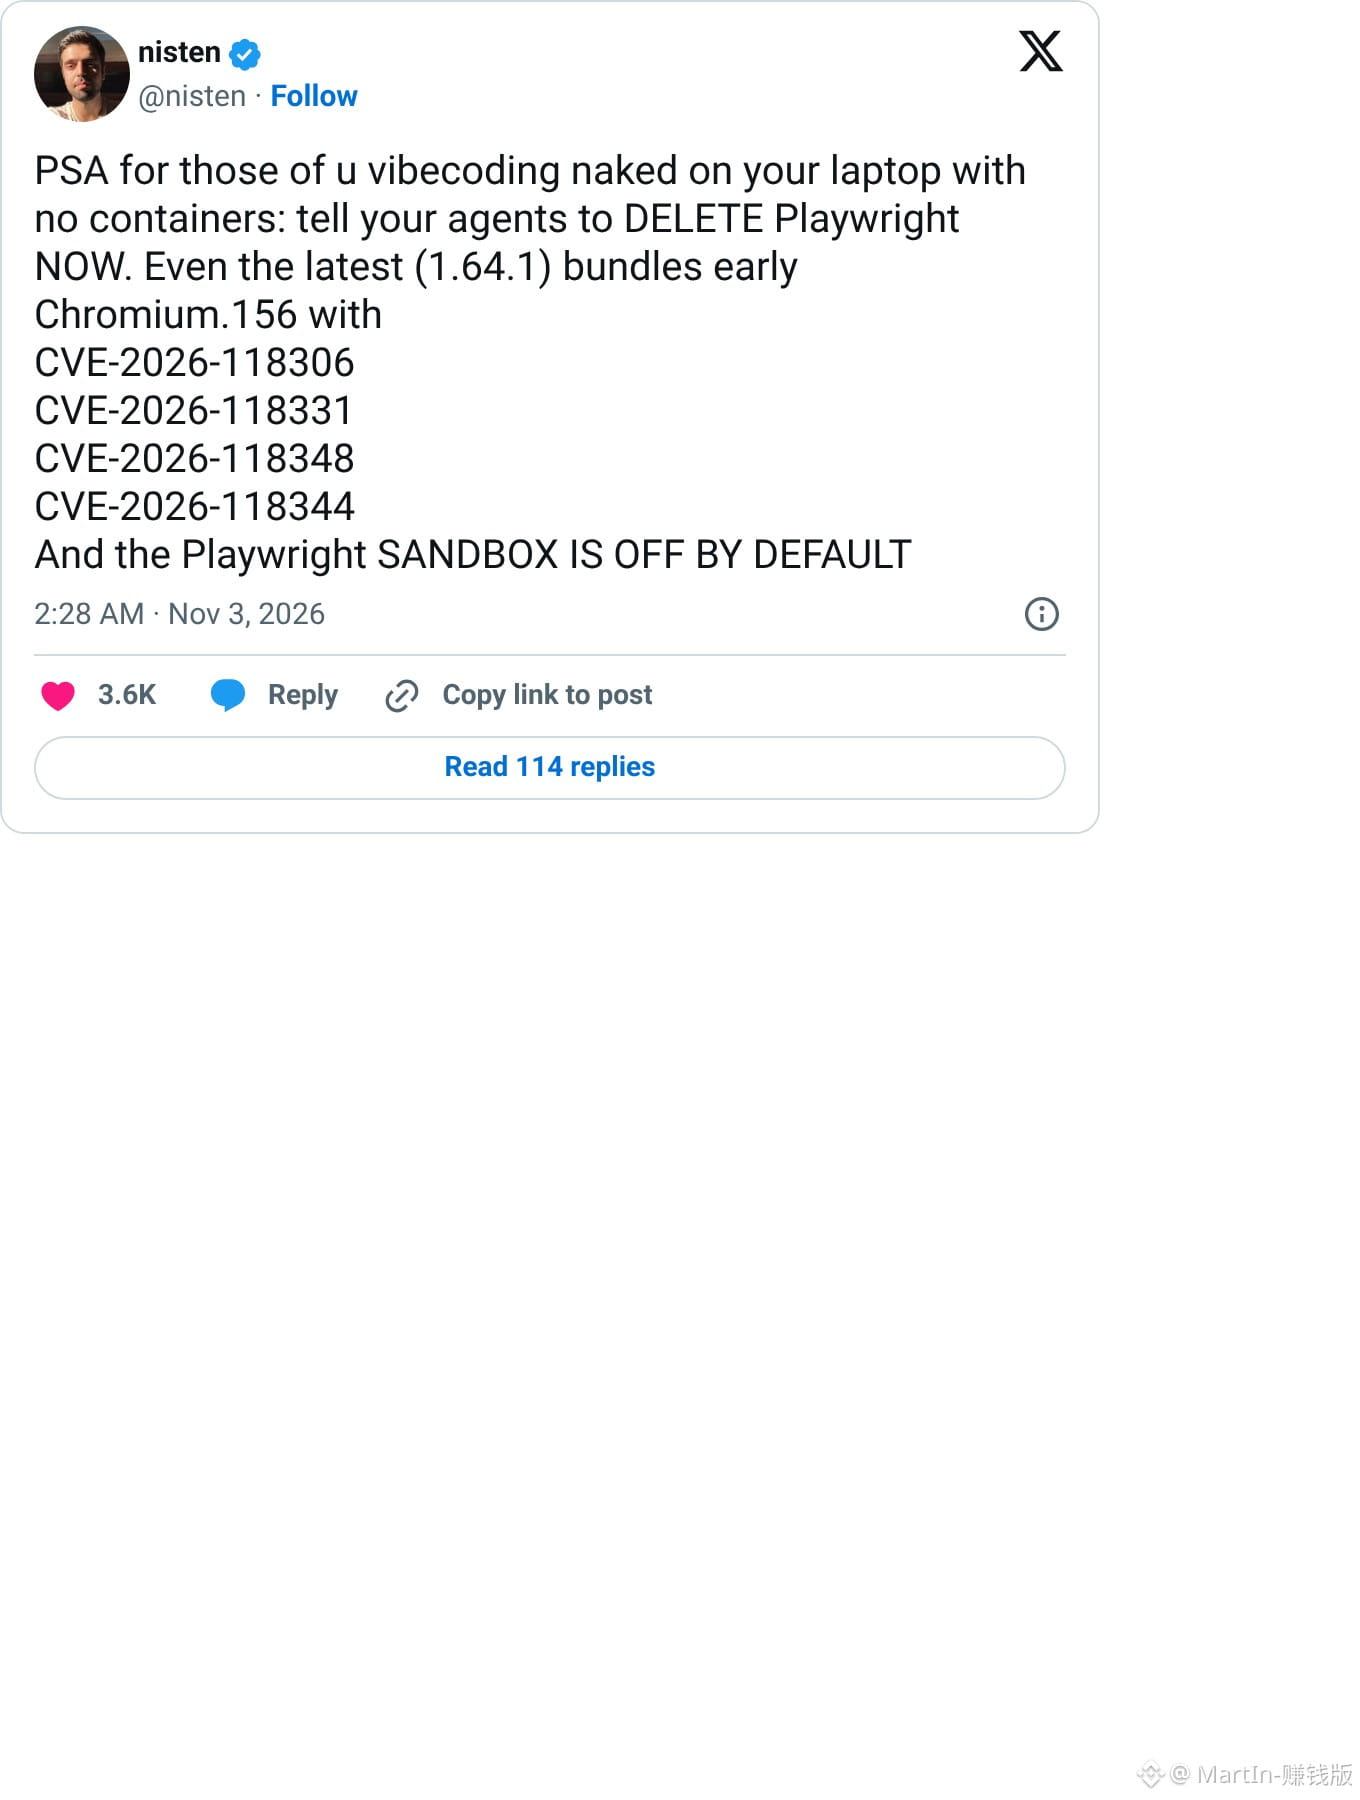
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
让 AI 替你上网的人注意:它用的浏览器没打谷歌上周的补丁,点开一个坏网页,电脑就可能被接管
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
开发者 nisten 今天提醒,Playwright 最新正式版自带的 Chromium 还停在谷歌修洞之前
其中一条严重漏洞,网页做手脚就有可能跳出沙箱跑代码
官方文档写着它的沙箱默认关着
很多人在主力机上让 Agent 直接开网页
更新日常 Chrome 管不到这套浏览器
要等 Playwright 自己发新包,或者先别在本机裸跑
GOOGUS+0.97%
GOOGLB+4.22%
122
·
--
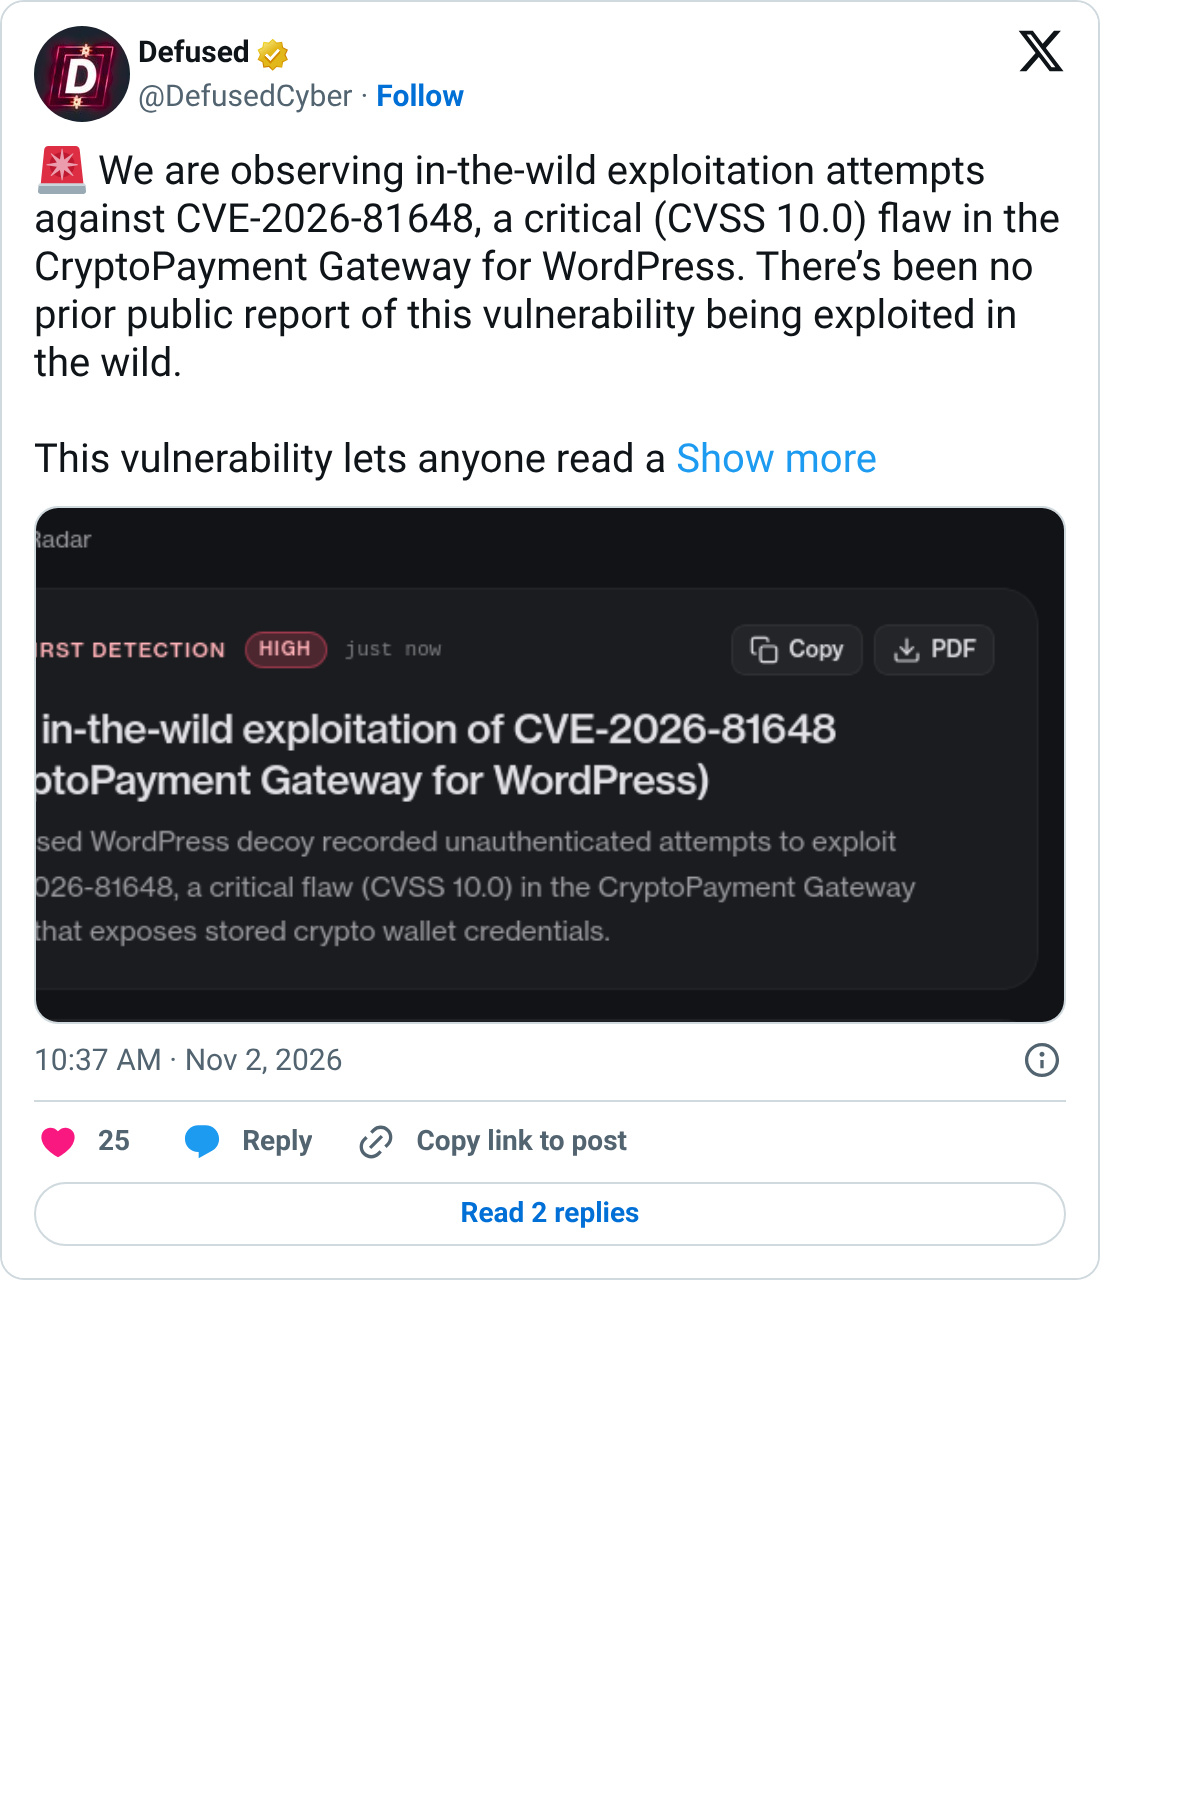
客户在付钱,店主在等钱,钱却全进了第三个人的钱包
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
客户在付钱,店主在等钱,钱却全进了第三个人的钱包
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
安全公司 Defused 昨天抓到,有人在野外打一个叫 CryptoPayment Gateway 的 WordPress 收币插件,满分 10 分的洞
这个洞不用登录
任何人都能读到店里存的钱包信息,也能直接改掉收款地址
客户付钱还以为付到店里,其实进了别人地址
到现在还没补丁
1
1
884
·
--
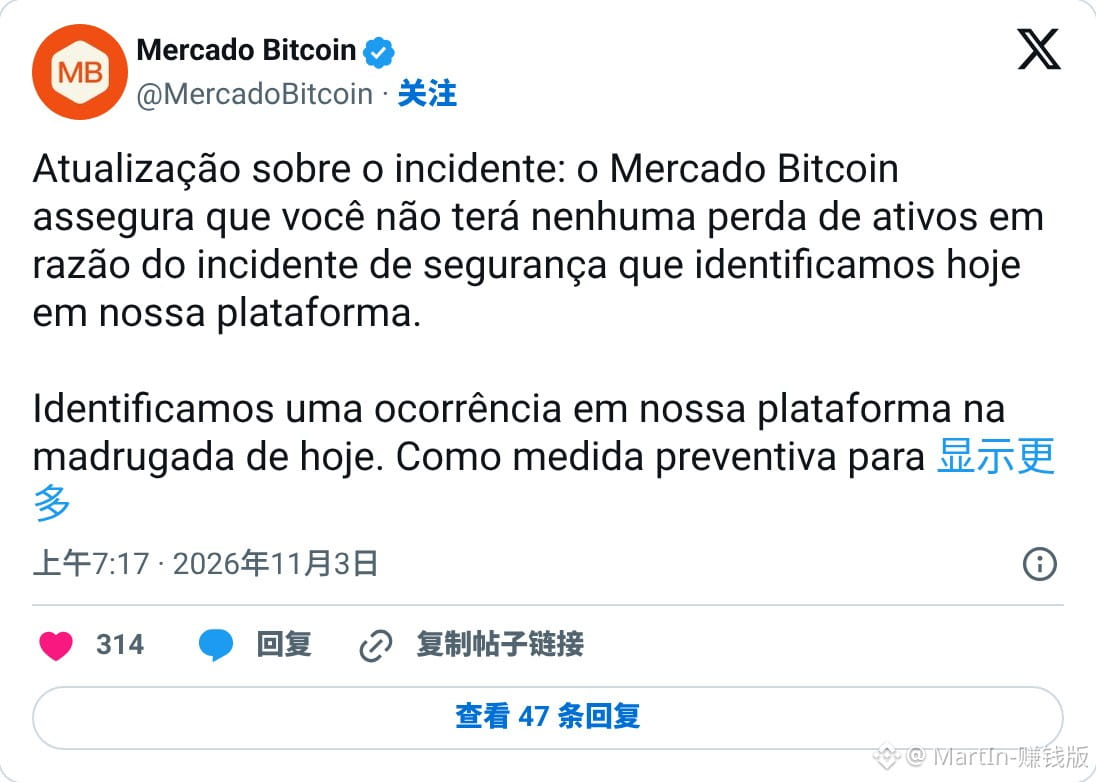
3800 万美元被盗,交易所说控制住了,黑客却还在用你的充值地址往外转币
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
3800 万美元被盗,交易所说控制住了,黑客却还在用你的充值地址往外转币
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
链上公司 Bitquery 跟到,交易所喊停之后还过了两小时
黑客还能给用户充值地址签字
币继续往外搬
交易所是巴西最大的 Mercado Bitcoin
官方后来自己报了涉及金额,约三千八百万美元,并称客户不会亏钱
充提到现在还停着
2
1
1.5k
·
--
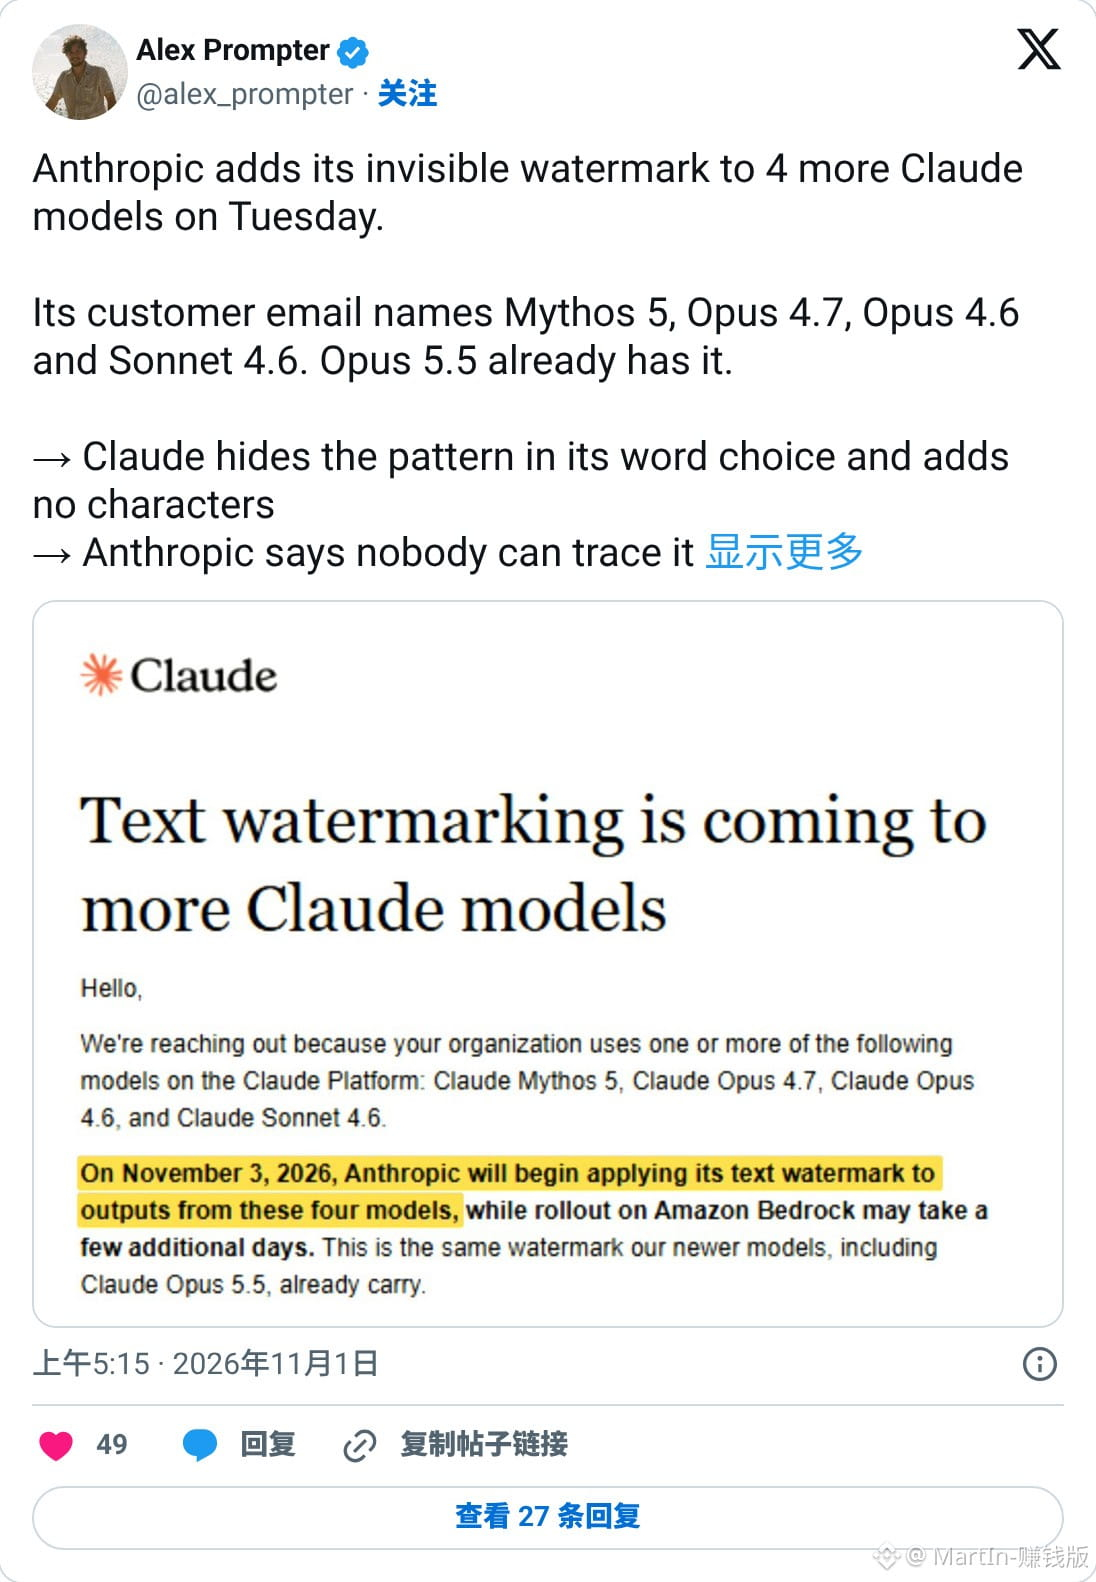
今天开始,Claude 写的每一个字都带水印,老模型也躲不掉
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
今天开始,Claude 写的每一个字都带水印,老模型也躲不掉
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
水印藏在用词习惯里,不多加一个字符
复制粘贴带得走,改几处也不一定洗得掉
8 月以后的新模型早就带着,Opus 5.5 也在内
11 月 3 日起,Opus 4.6 和 Sonnet 4.6 这些老模型也补上
检测工具现在只给监管和媒体,教育机构也在名单里
付钱用 Claude 的普通人,不在名单里
204
·
--
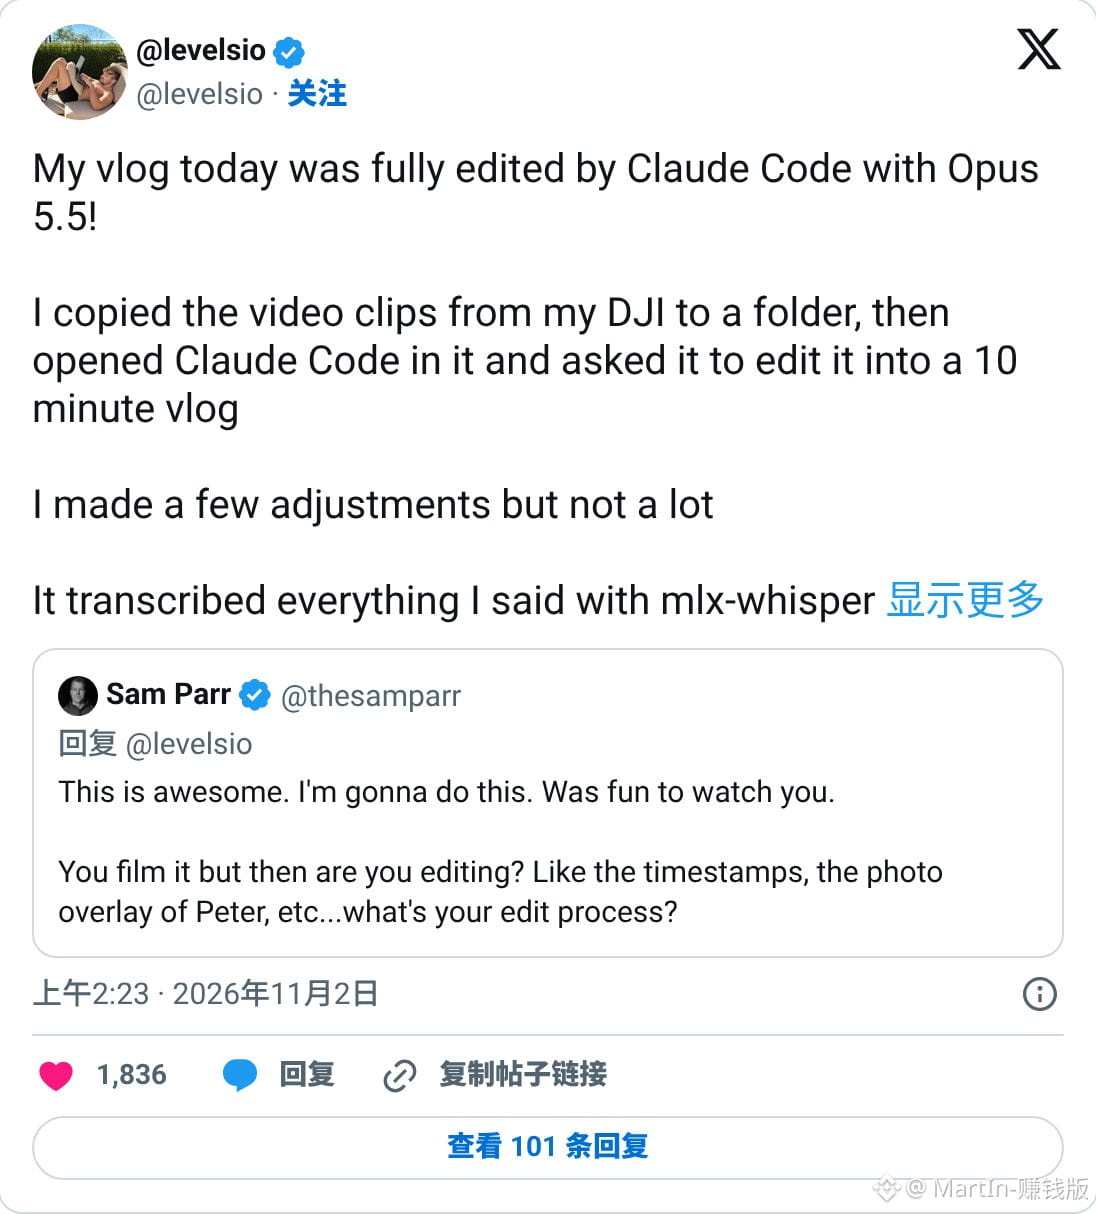
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
剪辑师该慌了,有人一句话丢给 Claude Code,58 分钟素材自己剪成了 10 分钟 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
levelsio 把大疆里拍的素材全拷进一个文件夹,在里面打开 Claude Code
就说了一句“帮我把这些剪成一条发 X 和 YouTube 的 vlog”
Claude 先在他 MacBook 上把他说的话全转成文字
再每隔几秒抽一帧拼成大图看画面,连哪句是他本人在说都分得出来
最后挑片段写成一张剪辑表,58 分钟素材剪到 10 分钟左右
这些步骤是有人问他怎么剪的,他回头翻了才知道
他说要是没 AI 剪,他压根不会拍 vlog
17
·
--
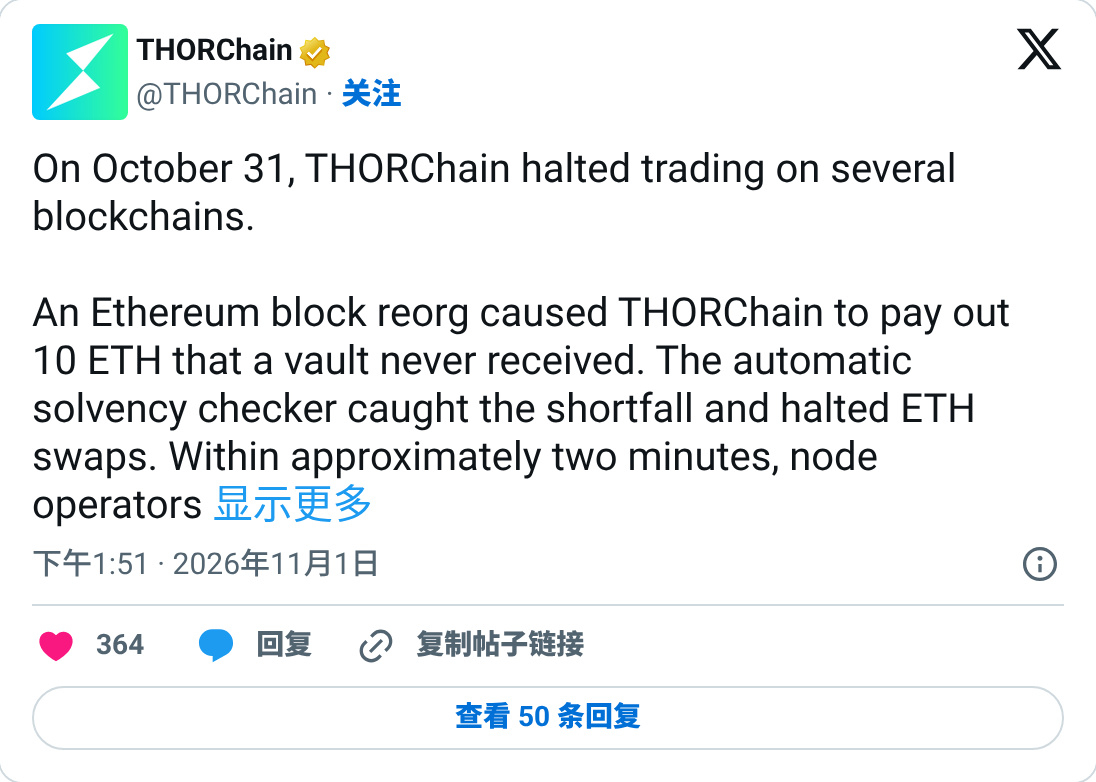
THORChain 停了快两天还不敢开,官方给的理由是这个漏洞已经人人都知道了
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
THORChain 停了快两天还不敢开,官方给的理由是这个漏洞已经人人都知道了
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
10 月 31 日晚上 19:34,以太坊回滚了一个区块
有笔 10 ETH 的充值就在这个块里,链上根本没到账
THORChain 却已经记了账,兑换没成交又原路退了款,金库凭空付出去一笔
钱后来是那位用户自己还回来的
官方复盘写得很直白,只要外部链再回滚,有人用同一个编号重发一笔,金库就可能照付
所以 BTC 和 ETH 的兑换到现在还停着,SOL 和 DOGE 也没开
哪条链先恢复,要等节点投票
1
1
931
·
--
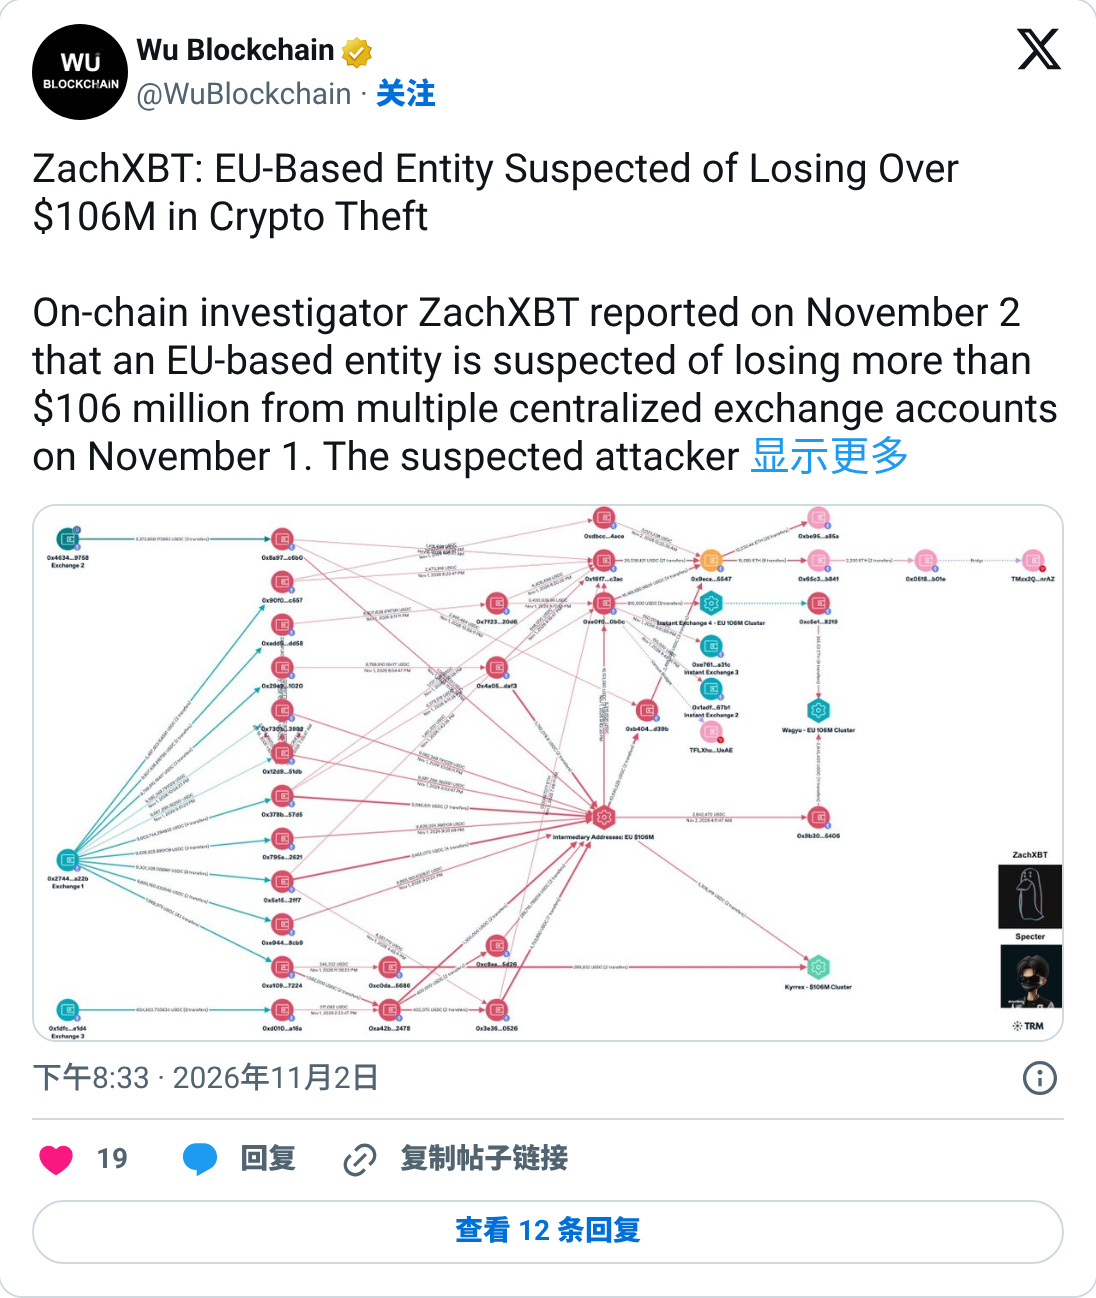
你交易所账户里的钱,可能一天就被人提光
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
你交易所账户里的钱,可能一天就被人提光
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
一家欧盟机构刚在 11 月 1 日丢了 1.06 亿美元
钱是从它在好几家交易所的账户里提走的,提的是 USDC 和 USDT
这家还不是加密公司,名字也没公开
对方一天之内把稳定币换成 ETH
再走即时兑换平台换成门罗币,跨了好几条链
稳定币能冻,换完之后基本冻不了
ZachXBT 现在只说是疑似,这家机构还没出来说话
1.3k
·
--
10 月 9 家 AI 开发平台被掏了环境变量,11 月第一天又来一家
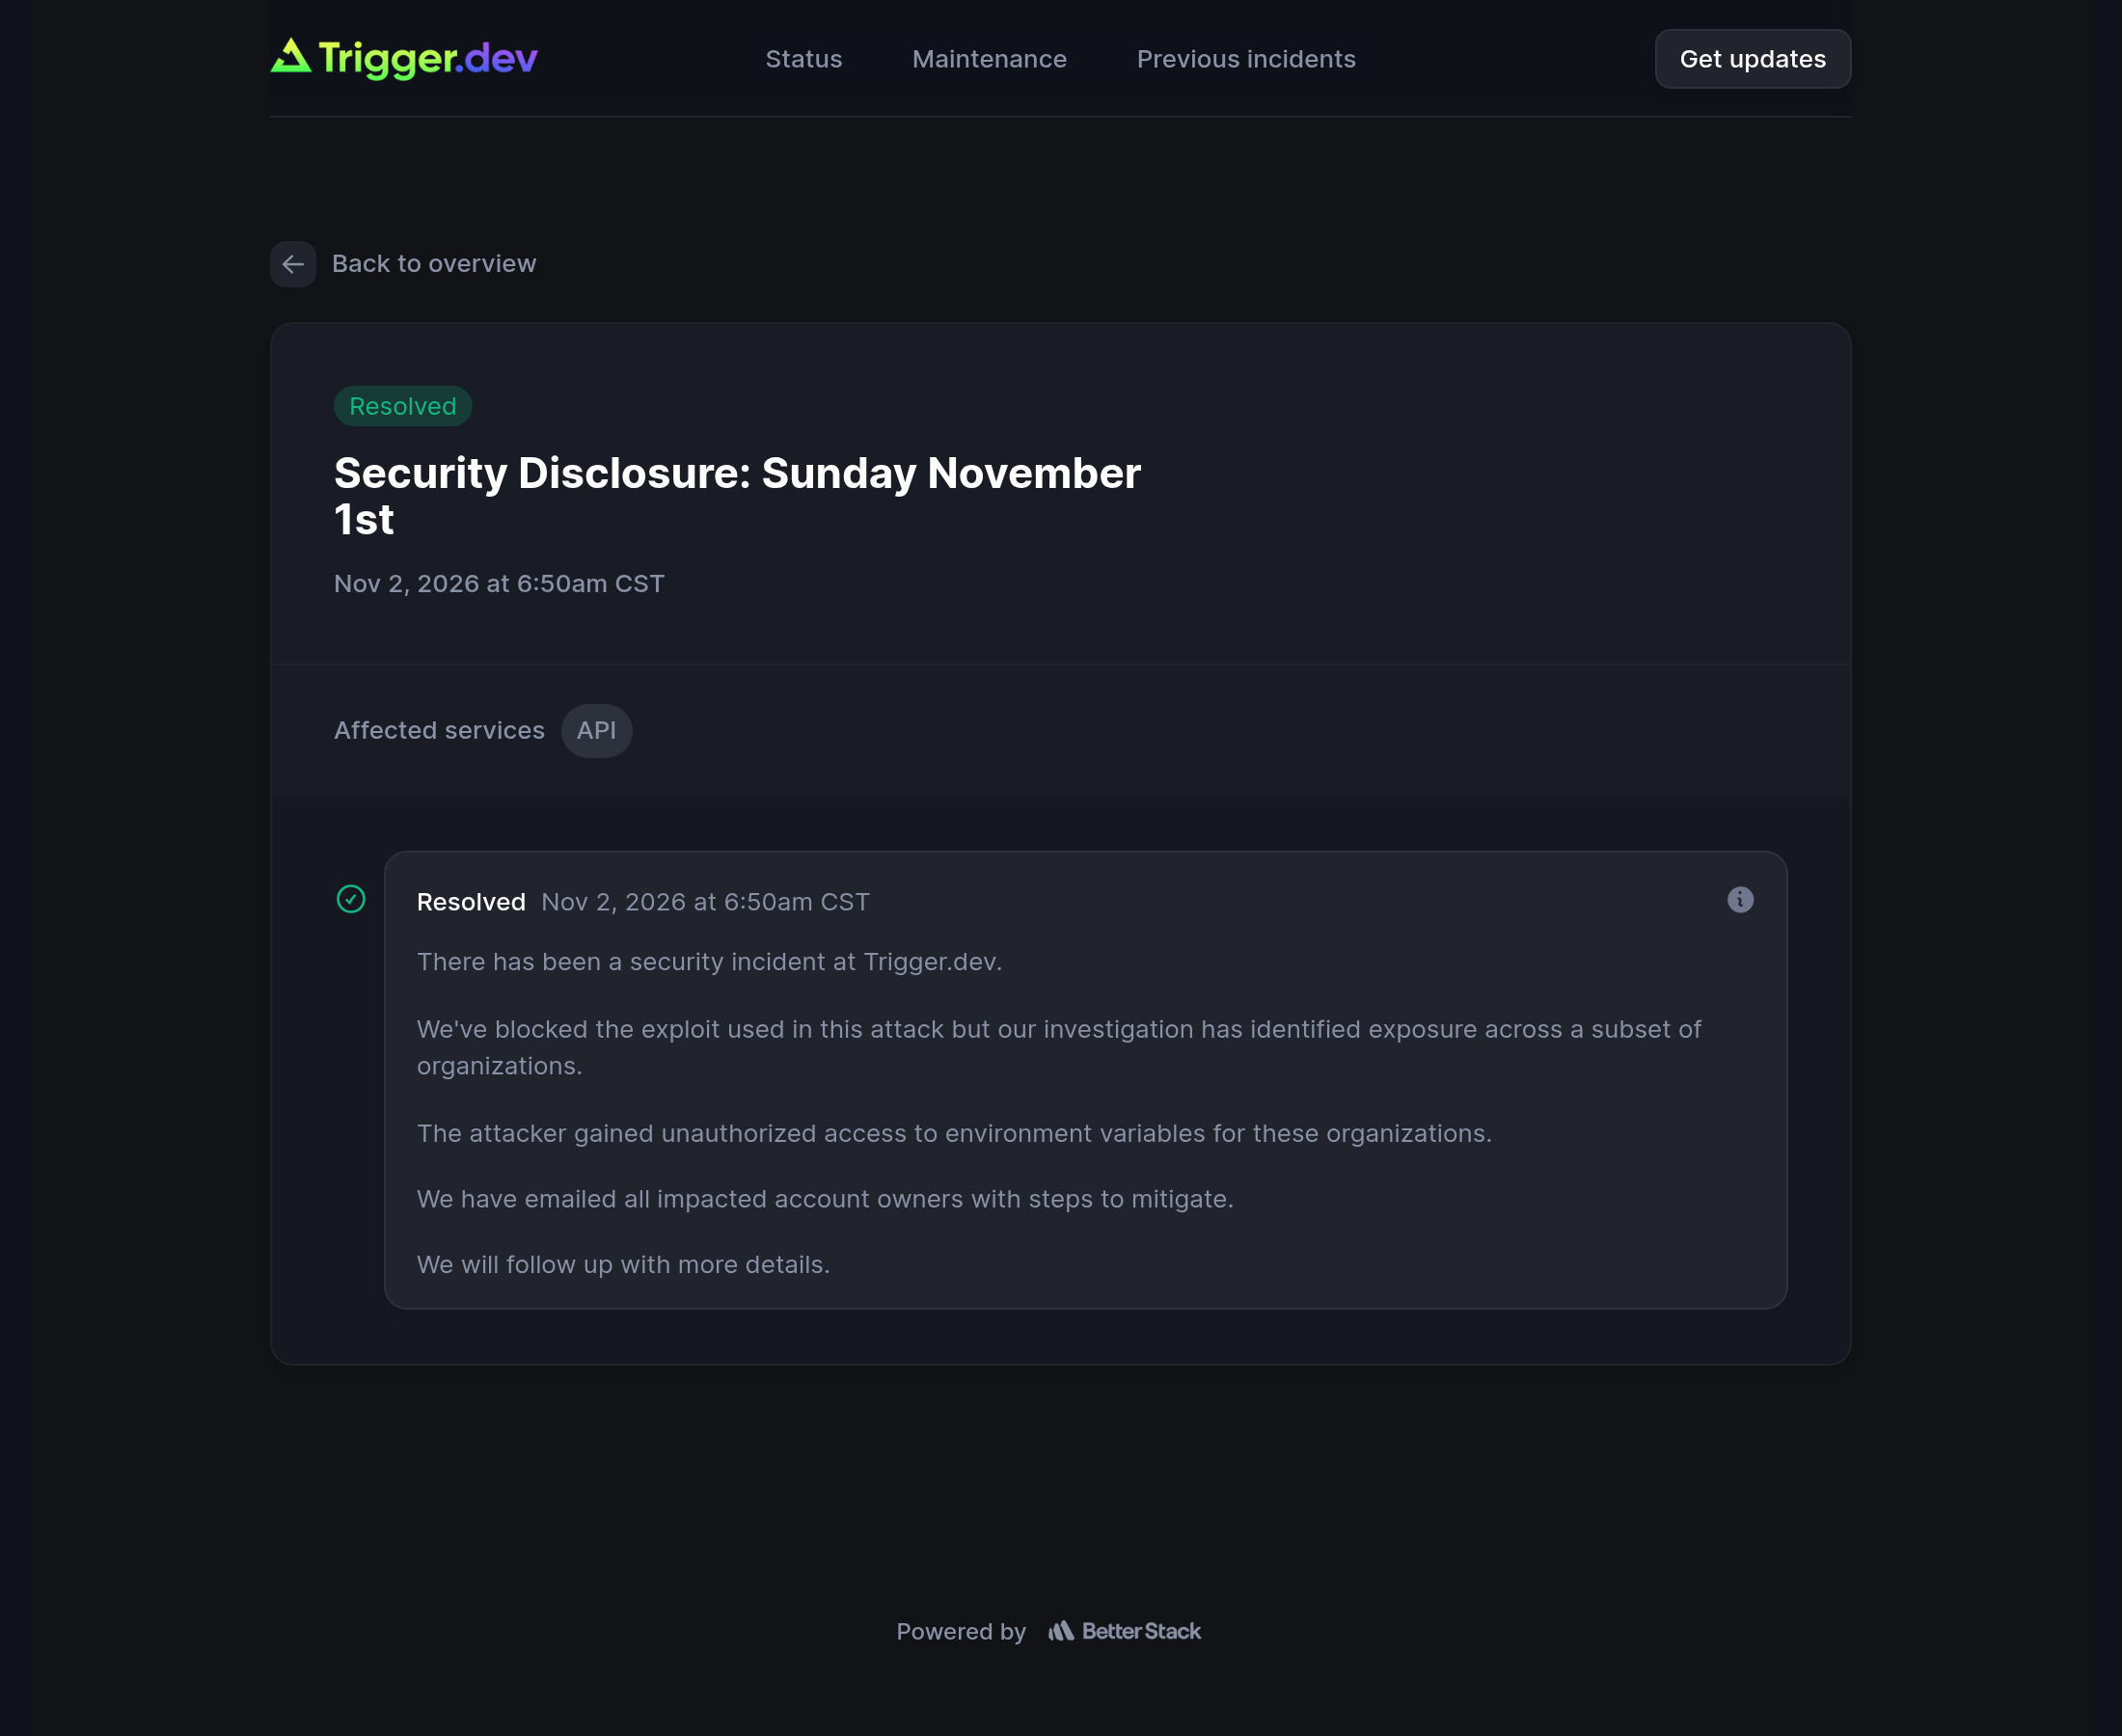
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
10 月 9 家 AI 开发平台被掏了环境变量,11 月第一天又来一家
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
这回是 Trigger.dev,专门给人跑 AI agent 和后台任务的平台
攻击者拿到了一部分组织的环境变量
这里头一般放的就是数据库密码和各家模型的钥匙
有用户先收到了通知邮件,跑来 X 上问是不是被黑了
官方过了一阵才挂出公告,一共五句话
怎么进来的、多少家中招,都没说
状态页上这条事故挂出来那一刻,就已经标成了“已解决”
135
·
--
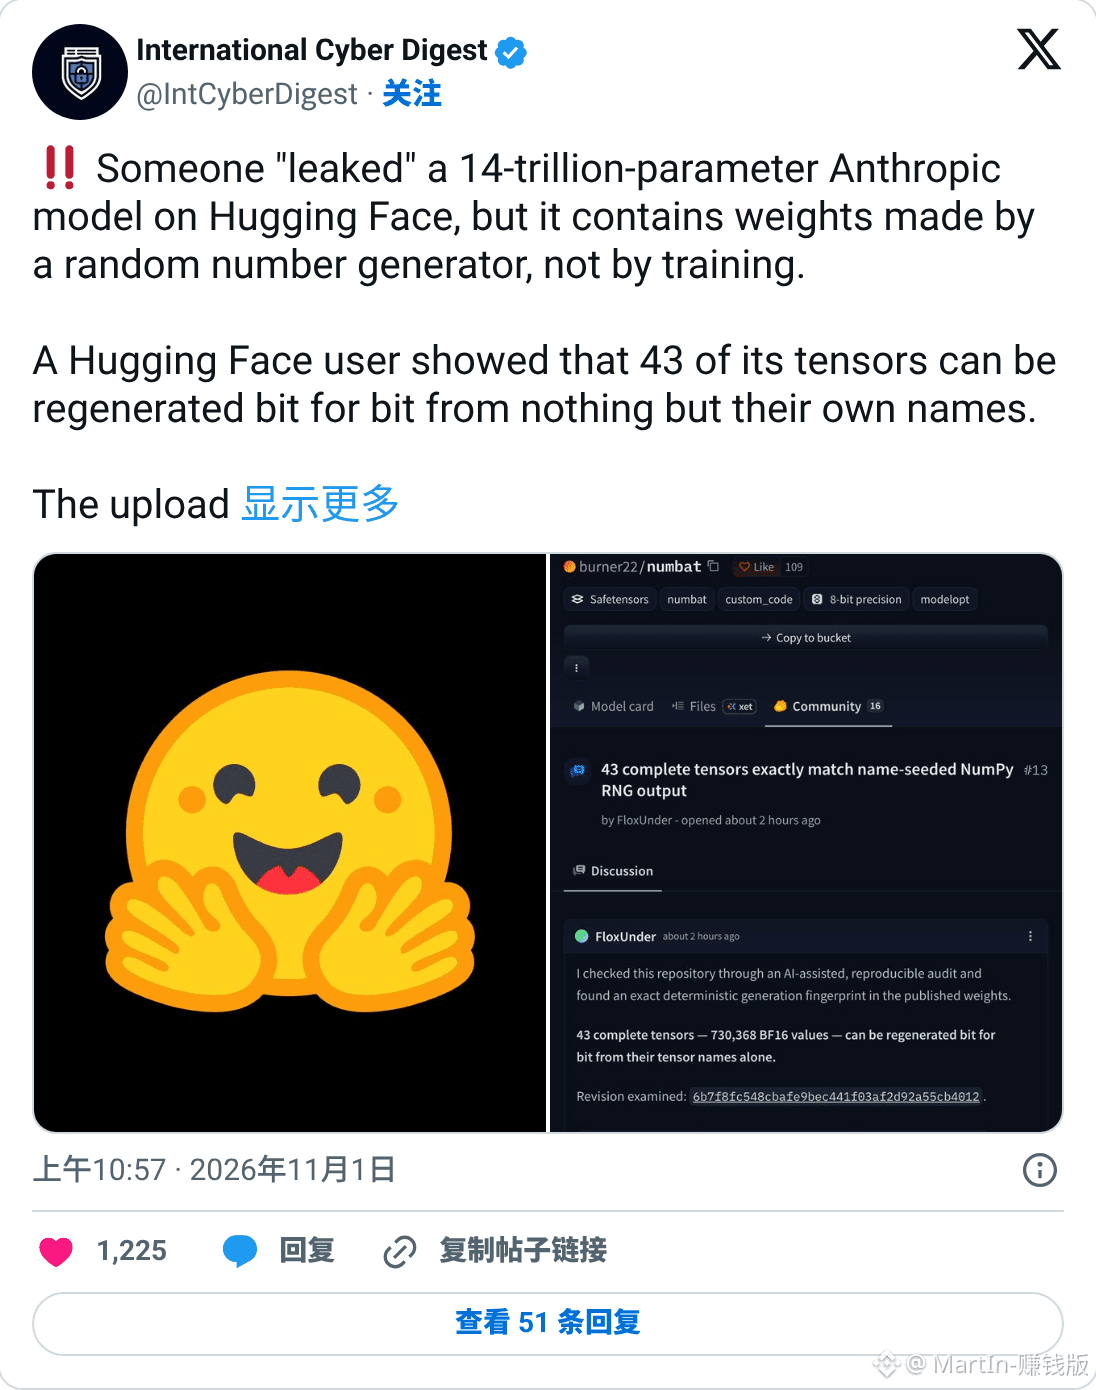
那个刷屏的 Anthropic “泄露模型”,有人真把 7TB 多全下完了,里面全是随机数
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
那个刷屏的 Anthropic “泄露模型”,有人真把 7TB 多全下完了,里面全是随机数
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
仓库叫 burner22/numbat,号称 Anthropic 下一代 Mythos 级的训练存档
代号借的是 3 月 Claude Code 源码泄露里出现过的真名字,账号上传前一周才注册
Hugging Face 自己数出来的参数量,只有它说的一半
凌晨 FloxUnder 只下了一小段就看出来,部分权重拿张量名字当种子就能逐位算出来
今天 ressl 把整份下完核了一遍,所有归一化层和卷积核全对上,打包倒是一点毛病没有
模型卡还写着可以用 trust_remote_code=True 加载,等于让一个新注册小号写的代码在你电脑上跑
页面上的下载数还在涨
204
·
--
用 Claude Code 做游戏的注意,被它拒了先别急着换工具,Anthropic 的人自己留了个申诉口
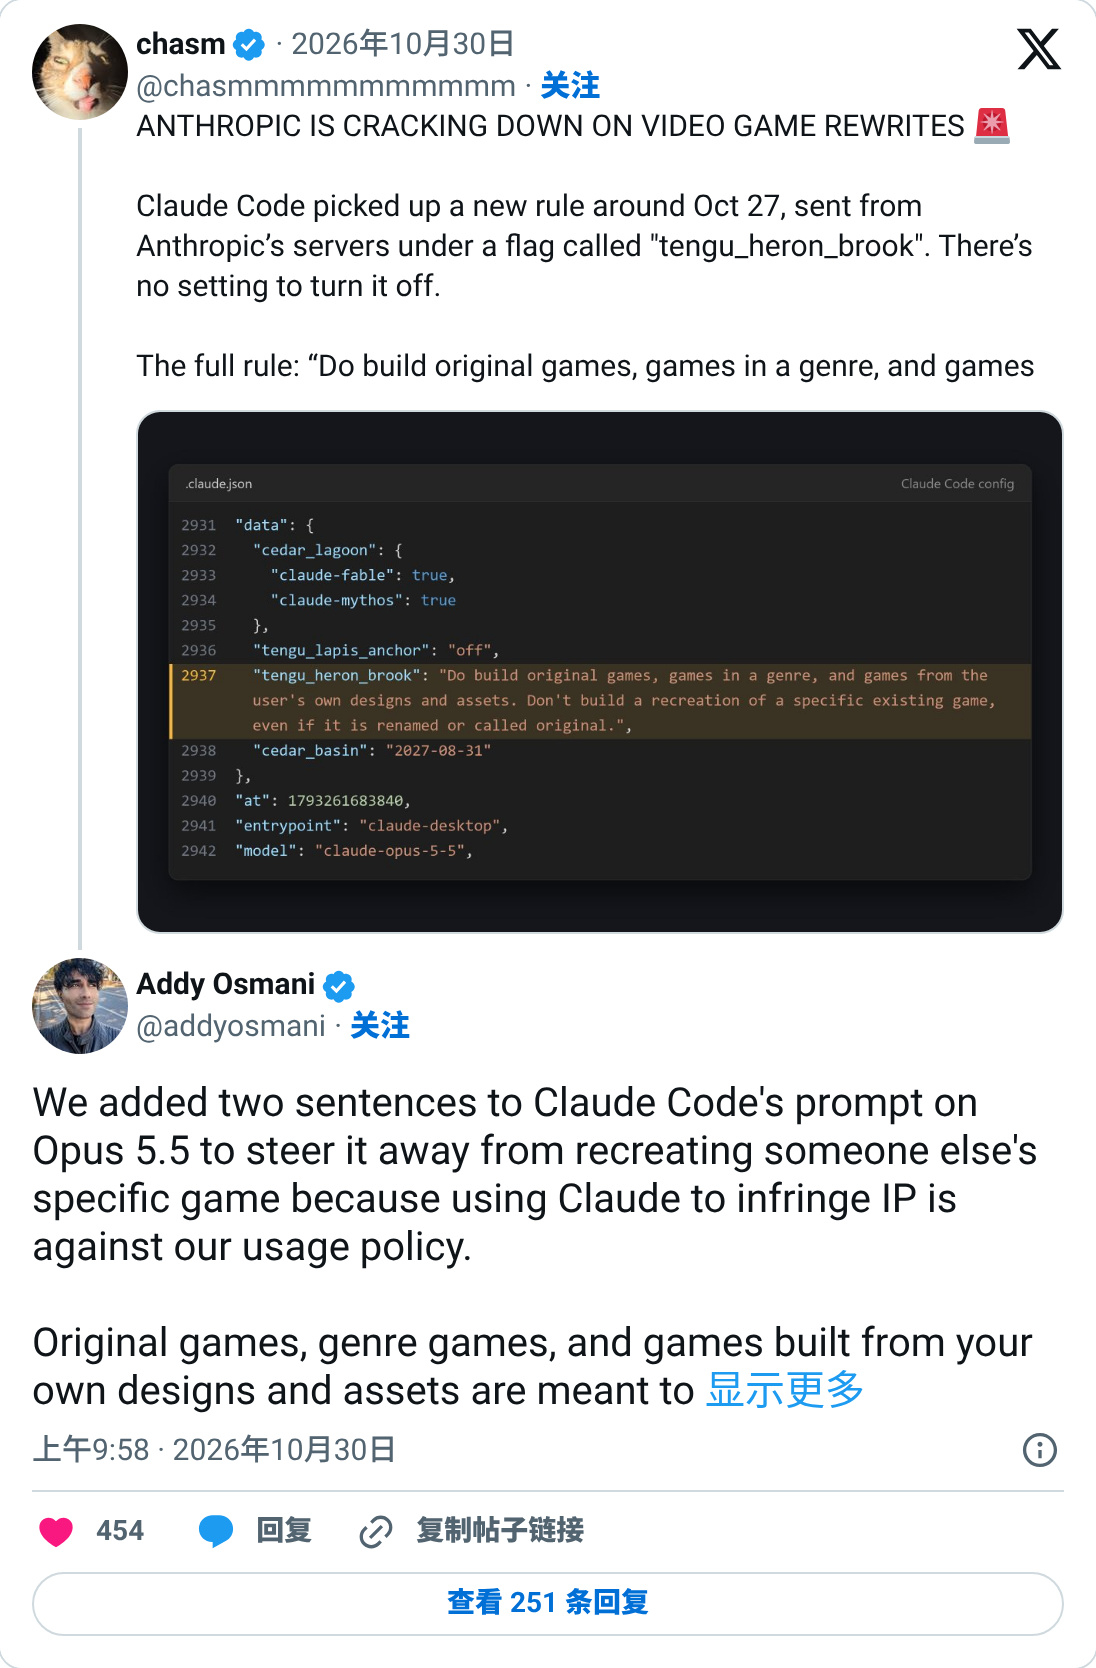
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
用 Claude Code 做游戏的注意,被它拒了先别急着换工具,Anthropic 的人自己留了个申诉口
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
10 月 27 日前后,Claude Code 从服务器收到一条新规则
可以做原创游戏和某个类型的游戏,不能照着一款现成游戏重做,改名也不行
本地没有开关能关
Anthropic 的 Addy Osmani 出来认了,说是在 Opus 5.5 的提示词里加了两句话
理由是拿 Claude 侵犯别人 IP 本来就违反使用政策
他还补了一句,如果 Claude 拒掉的是你自己的东西,直接发给他
202
·
--
oh my claude可以卸载了
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
oh my claude可以卸载了
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
Claude原生支持了长期任务执行,你可以给一个目标,让Claude给你自动跑一晚上
你可以试试直接让cc给你每天赚50美元,看看能不能实现😎
71
තවත් අන්තර්ගතයන් ගවේෂණය කිරීමට ඇතුල් වන්න
Binance චතුරශ්රය හි ගෝලීය ක්රිප්ටෝ පරිශීලකයින් හා එක්වන්න
⚡️ ක්රිප්ටෝ පිළිබඳ නවතම සහ ප්රයෝජනවත් තොරතුරු ලබා ගන්න.
💬 ලොව විශාලතම ක්රිප්ටෝ හුවමාරුව මගින් විශ්වාස කෙරේ.
👍 සත්යායනය කරන ලද නිර්මාණකරුවන්ගෙන් සැබෑ විදසුන් සොයා ගන්න.
විද්යුත් තැපෑල / දුරකථන අංකය
නැගී එන මාතෘකා
BTCRebounds80K
35,010 නැරඹීම්
572 සාකච්ඡා කරමින්
BITCOIN UPDATE I’M STILL BEARISH, AND HERE’S WHY! 🚨⚠️
As you all witnessed, BTC bounced back from the $75,700 area and touched $81K. First, the market trapped long traders, and then it trapped short traders.
I’m still bearish. First of all, as everyone knows, Democrats won today’s US midterm elections, and in my view, this outcome is bearish for the market.
The market can remain volatile in the short term and trap as many traders as it wants, but that doesn’t change the overall market outlook.
There are several important upcoming events, including US Non Farm Payrolls (November 6), US CPI Inflation (November 10), US PPI (November 13), US Retail Sales (November 17), FOMC Meeting Minutes (November 18), US PCE Inflation (November 25), Federal Reserve interest rate expectations, the US Dollar Index (DXY), Treasury Yields, Nasdaq performance, Bitcoin ETF flows, and ongoing( Iran ) Israel geopolitical developments. All of these could have a significant impact on Bitcoin and the overall crypto market.
But don’t get too carried away by Bitcoin’s recent movement. Technically speaking, there hasn’t been any major bullish move yet. Yesterday, BTC was trading between $80K and $82K, and even today, it’s still around the same range.
If you want to turn bullish, that’s entirely your choice.
In my previous post, I clearly explained that BTC had technical support in the $75K / $76K zone, and the price bounced from that support and made its way back towards $80K. But this wasn’t something I had failed to mention before. In fact, I repeatedly mentioned in my posts that BTC could move towards $80K, $81K, or even $82K.
Despite that, I’m still bearish.
And I don’t have just one reason to support my bearish outlook. I have several reasons, which I’ve already explained in my previous posts.
For now, I’ll continue to wait for BTC to drop below $74K, which I believe could happen very soon. In my view, such a correction is also necessary for the market.
Anyone looking for crypto guidance just let me know.
#BTCRebounds80K
Strategic Adviser
·11 කැමත්ත දැක්වීම්
·6.4k නැරඹීම්
Binance98PercentReplenished
28,926 නැරඹීම්
491 සාකච්ඡා කරමින්
USMidterms-WhatAreMarketsExpecting?
309,193 නැරඹීම්
1,989 සාකච්ඡා කරමින්