Dusk の Citadel について、実はしばらく考え込んでいました。
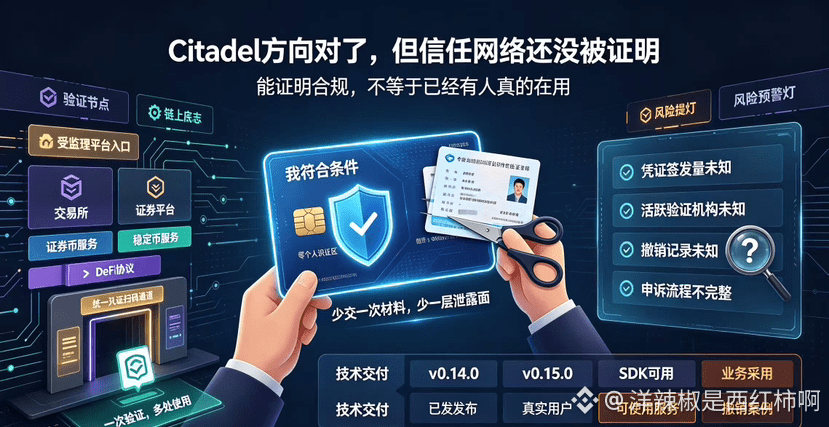
それがやろうとしていることは、私はかなり理解できます。つまり、ユーザーが1回だけコンプライアンス検証を行い、証明書(クレデンシャル)を受け取れば、以後は別のプラットフォームへ行くときに「自分は条件を満たしている」ことを示すだけで済みます。毎回、身分証や住所証明を何度も提出する必要がなくなります。毎回提出物が1つ減るたびに、漏えいリスクの層も1つ減る。ユーザー視点では確かにずっと快適です。
Dusk の2023年の告知では、Citadel は「リリース済み」と書かれていました。さらに2024年8月には v0.14.0 が出ており、2025年にも v0.15.0 の更新があります。コードが存在しているという観点からは、確かにずっと反復していることがわかります。
ただ、ずっと分からない点が1つあります。リリースから3年経っているのに、実際にどれくらいの人が使っているのでしょうか?コードがあるかどうかではなく、Citadel の証明書を持った本当のユーザーが、どの実在の規制対象市場に入っているのかを知りたいのです。証明書の発行数、アクティブな検証機関、取り消し(撤回)記録といったデータは、公にされている資料の中で見つかりません。技術の納品と、ビジネスとしての採用は別問題で、混ぜて語れません。
もう1つ、あまり安心できない点があります。ゼロ知識証明は、証明書が条件を満たしていることを証明できますが、もし発行機関が資料を誤って入力した場合や、証明書を取り消す必要が出た場合、ユーザーはどうやって異議申し立てを行うのでしょうか。他のプラットフォームは、その後も同じ証明書を引き続き認めるのでしょうか?証明書1枚で複数プラットフォームに跨って使えるのは効率的ですが、発行機関のミスはより多くの場所へと拡大してしまう可能性があります。この仕組みの許容度(フォールトトレランス)と、更新のプロセスについては、現時点で完全な説明を見かけていません。
私は Citadel に価値がないと言っているわけではありません。「自分が条件を満たしている」ことと「自分の全ての資料」を分けるのは、確かにコンプライアンスとプライバシーの観点で進むべき方向です。ただ、論文やSDKが揃っていることは、ツールがあることを示すだけで、信頼ネットワークが実際に形成されたことまでは証明できません。
Dusk が、最初の証明書発行者、利用可能なサービス、取り消し・異議申し立ての記録を公開するまで待って、それが本当の堀(護城河)なのか、それとも動いていない別の協定(プロトコル)なのか判断します。それまでは、まずは疑問符をつけておきます。#dusk $DUSK @Dusk
それがやろうとしていることは、私はかなり理解できます。つまり、ユーザーが1回だけコンプライアンス検証を行い、証明書(クレデンシャル)を受け取れば、以後は別のプラットフォームへ行くときに「自分は条件を満たしている」ことを示すだけで済みます。毎回、身分証や住所証明を何度も提出する必要がなくなります。毎回提出物が1つ減るたびに、漏えいリスクの層も1つ減る。ユーザー視点では確かにずっと快適です。
Dusk の2023年の告知では、Citadel は「リリース済み」と書かれていました。さらに2024年8月には v0.14.0 が出ており、2025年にも v0.15.0 の更新があります。コードが存在しているという観点からは、確かにずっと反復していることがわかります。
ただ、ずっと分からない点が1つあります。リリースから3年経っているのに、実際にどれくらいの人が使っているのでしょうか?コードがあるかどうかではなく、Citadel の証明書を持った本当のユーザーが、どの実在の規制対象市場に入っているのかを知りたいのです。証明書の発行数、アクティブな検証機関、取り消し(撤回)記録といったデータは、公にされている資料の中で見つかりません。技術の納品と、ビジネスとしての採用は別問題で、混ぜて語れません。
もう1つ、あまり安心できない点があります。ゼロ知識証明は、証明書が条件を満たしていることを証明できますが、もし発行機関が資料を誤って入力した場合や、証明書を取り消す必要が出た場合、ユーザーはどうやって異議申し立てを行うのでしょうか。他のプラットフォームは、その後も同じ証明書を引き続き認めるのでしょうか?証明書1枚で複数プラットフォームに跨って使えるのは効率的ですが、発行機関のミスはより多くの場所へと拡大してしまう可能性があります。この仕組みの許容度(フォールトトレランス)と、更新のプロセスについては、現時点で完全な説明を見かけていません。
私は Citadel に価値がないと言っているわけではありません。「自分が条件を満たしている」ことと「自分の全ての資料」を分けるのは、確かにコンプライアンスとプライバシーの観点で進むべき方向です。ただ、論文やSDKが揃っていることは、ツールがあることを示すだけで、信頼ネットワークが実際に形成されたことまでは証明できません。
Dusk が、最初の証明書発行者、利用可能なサービス、取り消し・異議申し立ての記録を公開するまで待って、それが本当の堀(護城河)なのか、それとも動いていない別の協定(プロトコル)なのか判断します。それまでは、まずは疑問符をつけておきます。#dusk $DUSK @Dusk