


Автор оригинала: Виталик Бутерин
Переводчик: Odaily Planet Daily Azuma
9 марта соучредитель Ethereum Виталик Бутерин опубликовал на исследовательском форуме Ethereum (ethresear.ch) короткую статью под названием «Как спасти средства пользователей от внезапных квантовых атак с помощью хард-форков».
В статье Виталик описывает, как Ethereum может минимизировать потерю пользовательских средств в чрезвычайной ситуации, если завтра произойдет квантовая атака, и какие процедуры ему следует использовать, чтобы перейти в квантово-устойчивую форму и затем возобновить нормальную работу.
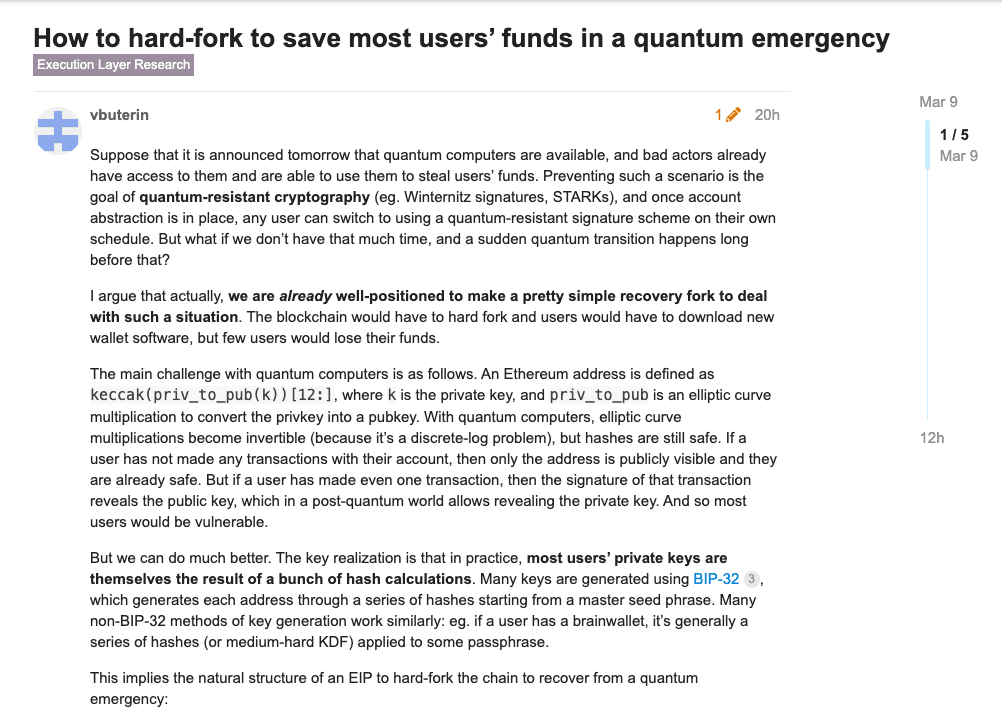
Ниже приводится полный текст Виталика, составленный Odaily Planet Daily.
Что бы мы сделали, если бы завтра стал доступен квантовый компьютер, и злоумышленник каким-то образом получил бы к нему доступ и захотел бы использовать его для кражи средств пользователей?
Чтобы этого не произошло, были разработаны квантово-устойчивые технологии, такие как подписи Винтерница и STARK.Как только абстракция учетной записи готова, любой пользователь может случайным образом переключиться на схему квантово-устойчивой подписи. Но что нам делать, если у нас не так много времени и если квантовая атака произойдет более внезапно, чем все думают?
Я думаю, у нас на самом деле достаточно условий, чтобы решить эту проблему с помощью относительно простой вилки восстановления. Благодаря этому решению сеть Ethereum подвергнется хард-форку, а пользователям придется загружать новое программное обеспечение кошелька, но лишь небольшое количество пользователей может потерять свои средства.
Основные угрозы квантовых атак заключаются в следующем. Адрес Ethereum получается с помощью функции keccak(priv_to_pub(k))[ 12:], где k соответствует закрытому ключу, а priv_to_pub соответствует умножению эллиптической кривой, которая используется для преобразования закрытого ключа в открытый ключ. .
Когда будут реализованы квантовые вычисления, описанное выше умножение эллиптической кривой станет обратимым (поскольку это фактически решение проблемы дискретного логарифма), но операция хеширования по-прежнему безопасна. Если пользователь не совершал никаких транзакций, то раскрывается только информация об адресе, и в этом случае они все равно будут в безопасности; но пока пользователь совершил хотя бы одну транзакцию, подпись транзакции будет раскрывать открытый ключ, что невозможно. в квантовых компьютерах есть возможность раскрытия закрытого ключа. Так что в этом случае большинство пользователей окажутся в группе риска.
Но на самом деле у нас есть способы смягчить эту угрозу.Ключевым моментом является то, что на практике закрытые ключи большинства пользователей генерируются посредством серии хэш-операций. Например, многие секретные ключи генерируются с использованием спецификации BIP-32, которая генерируется посредством серии хеш-операций на основе набора мнемонических слов; многие методы генерации секретных ключей, отличные от BIP-32, почти аналогичны, например, если использует пользователь. Это мозговой кошелек, который обычно генерируется серией хэш-операций (или умеренно сложной функцией получения ключа) пароля.
Это означает, что решение внезапной квантовой атаки с помощью восстановительной вилки потребует следующих шагов:
Во-первых, откатить все блоки после масштабной атаки;
Во-вторых, отключите традиционный режим транзакций на основе адресов EOA;
В-третьих, (если к тому времени это не будет реализовано) добавить новый тип транзакции, позволяющий осуществлять транзакции через кошельки со смарт-контрактами (например, части RIP-7560);
В-четвертых, добавьте новый тип транзакции или код операции, с помощью которого пользователи могут предоставить доказательство STARK. Если доказательство пройдет, код адреса пользователя будет заменен на новый проверенный код, а затем пользователь сможет использовать новый адрес кода. в качестве смарт-контрактного кошелька. .
В-пятых, в целях экономии газа и из-за большого объема данных, необходимых для доказательств STARK, мы будем поддерживать пакетные доказательства STARK для одновременного проведения нескольких доказательств STARK вышеуказанных типов.
В принципе, завтра мы могли бы начать разработку инфраструктуры, необходимой для реализации этого восстановительного форка, позволяющего подготовить экосистему Ethereum в случае внезапной квантовой атаки.