
Как стало известно от У Ушуй, главный специалист по информационной безопасности компании Slow Fog (предполагаемая) — CIS0 23pds — выпустил предупреждение о безопасности и призвал пользователей iOS как можно скорее обновить систему. Он отметил, что черные и серые индустрии уже добились кражи приватных ключей и фраз-паролей с iOS-устройств, применяя атаки по всей цепочке (full-chain).
Весь сценарий атаки включает: через фишинг или «watering hole» (атаки на основе приманки) побуждение пользователя открыть вредоносный веб-сайт в Safari, затем использование повреждения памяти в WebKit/JavaScriptCore (JSC) для получения прав на чтение и запись на уровне JS, после чего обход защитной схемы проверок с помощью кода аутентификации указателей (PAC) для получения нативных (прямых) возможностей вызовов, выход из песочницы WebContent и выполнение повышения привилегий в ядре для получения root-доступа, что позволяет похищать данные из Keychain (связки ключей) и данные приложений криптокошельков.
Этот тип атаки берет начало из ранее утекшего набора для эксплуатации iOS-уязвимостей «DarkSword» класса full-chain. Поскольку материалы были обнародованы, их повторно использовали черные/серые структуры, что серьезно угрожает безопасности мобильных self-custody-кошельков.
0xFrancis (@xiao_zcloak):
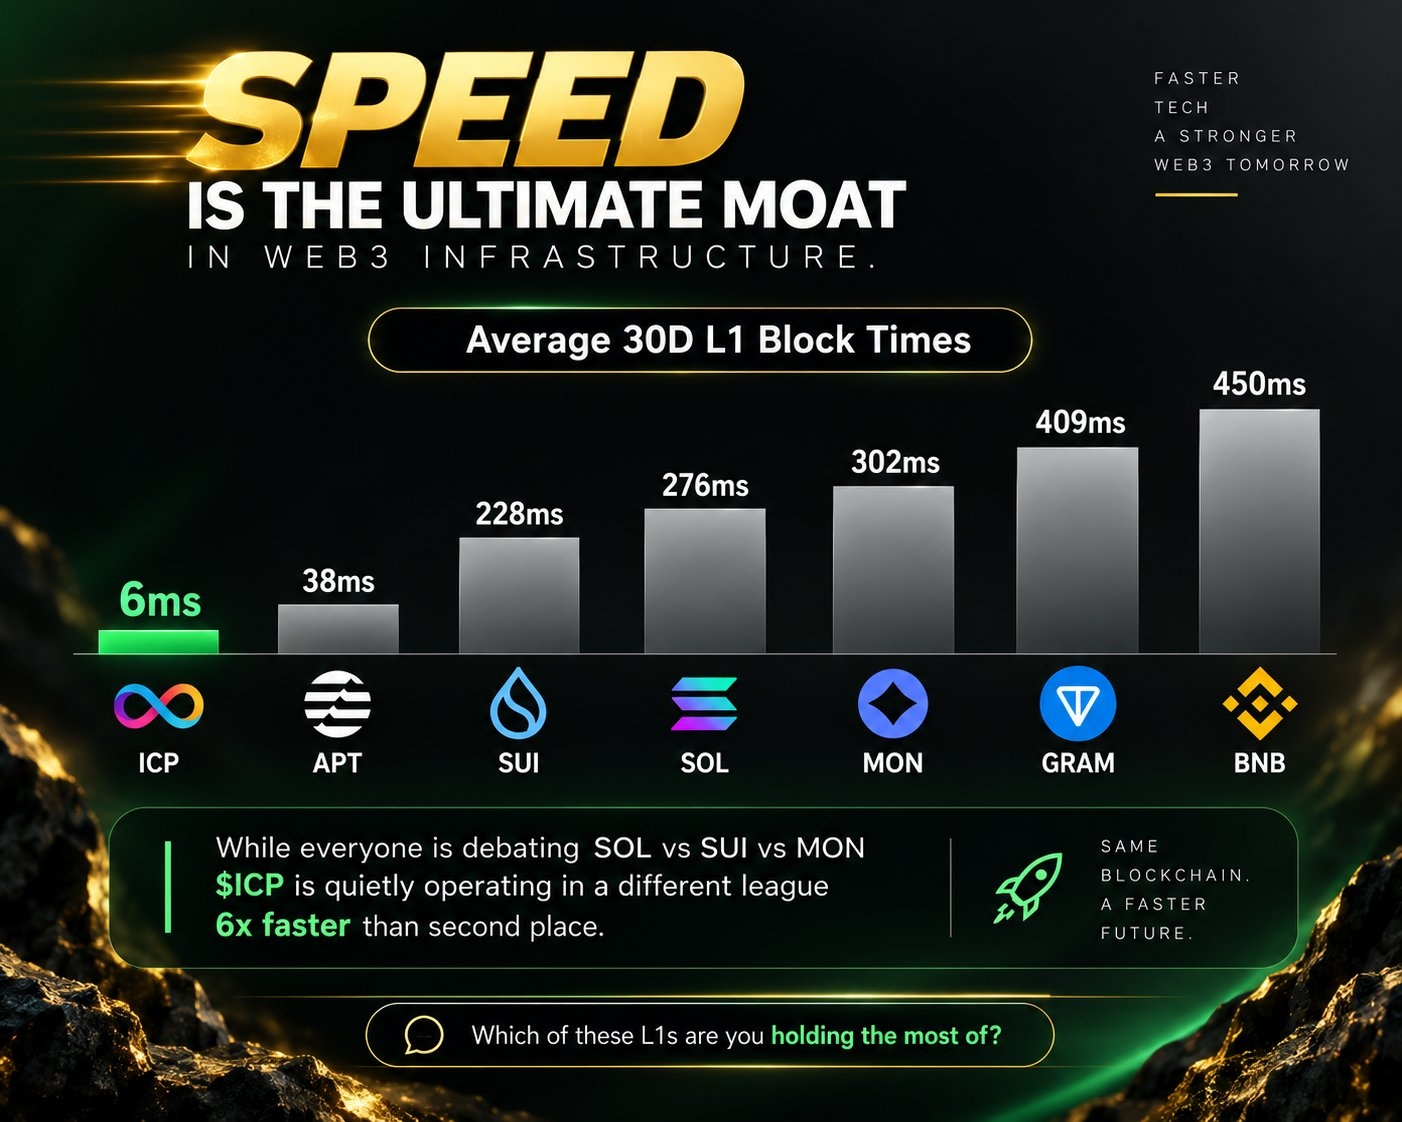
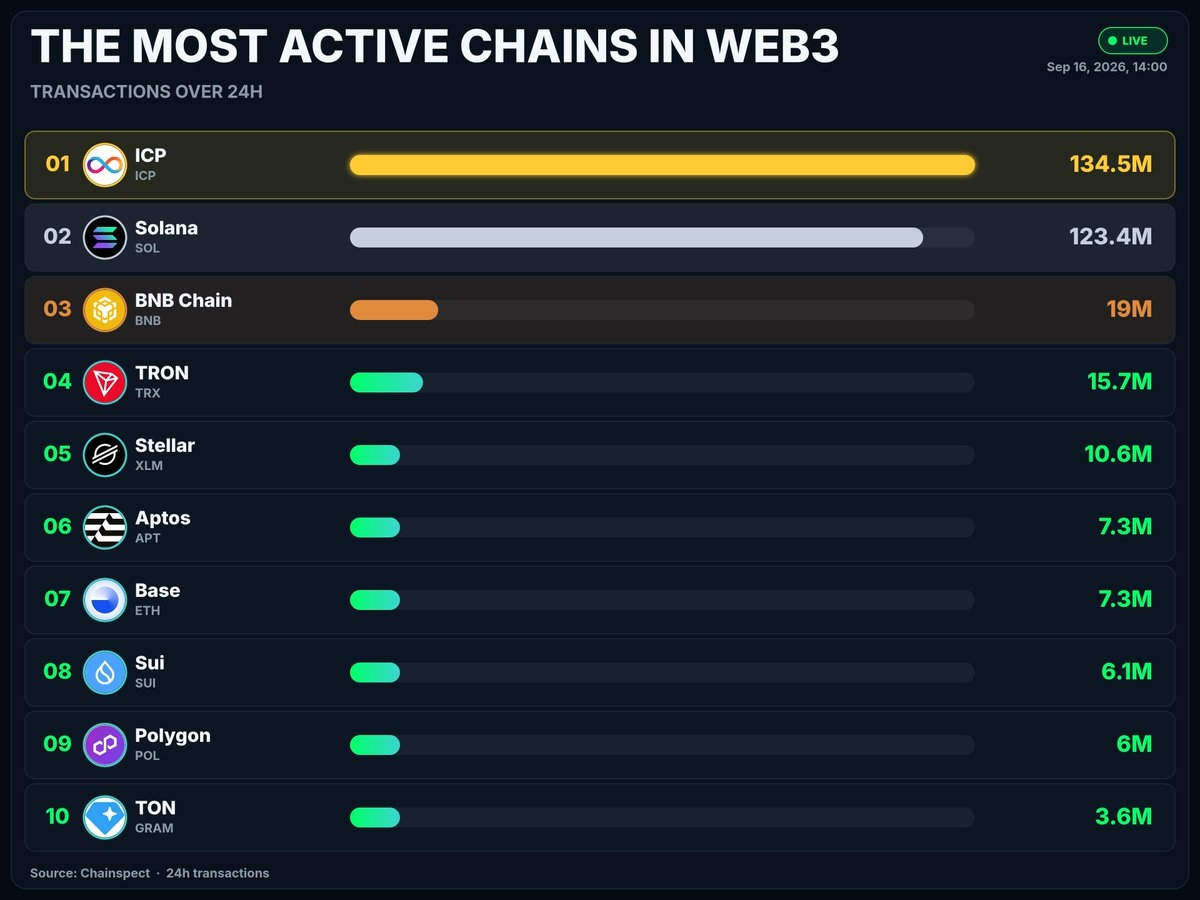
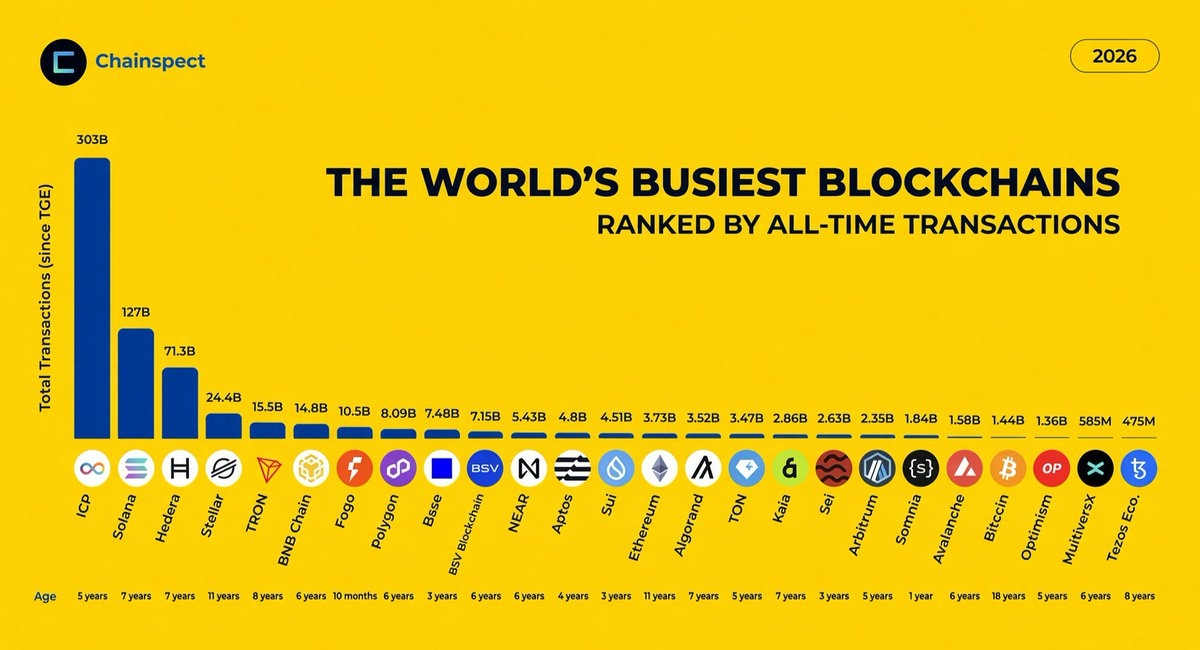
ICP должен быть единственной в Web3-отрасли публичной цепочкой, полностью невосприимчивой к такого рода атакам; в этом немалую роль играет неизменяемый фронтенд в смарт-контрактах и кошелек Passkey.
Кроме того, в последнее время Near на фоне приватностной повестки и роста объемов многоцепочечных активов на «подписанных на цепочке» (chain-signed) транзакциях переживает бурный рост — и в отрасли, похоже, немногие понимают, что это «хитрый трюк», который ICP еще несколько лет назад уже выпустила в продакшн.
Так что технологии слишком продвинутые — а значит, толку от них никакого…
Весь сценарий атаки включает: через фишинг или «watering hole» (атаки на основе приманки) побуждение пользователя открыть вредоносный веб-сайт в Safari, затем использование повреждения памяти в WebKit/JavaScriptCore (JSC) для получения прав на чтение и запись на уровне JS, после чего обход защитной схемы проверок с помощью кода аутентификации указателей (PAC) для получения нативных (прямых) возможностей вызовов, выход из песочницы WebContent и выполнение повышения привилегий в ядре для получения root-доступа, что позволяет похищать данные из Keychain (связки ключей) и данные приложений криптокошельков.
Этот тип атаки берет начало из ранее утекшего набора для эксплуатации iOS-уязвимостей «DarkSword» класса full-chain. Поскольку материалы были обнародованы, их повторно использовали черные/серые структуры, что серьезно угрожает безопасности мобильных self-custody-кошельков.
0xFrancis (@xiao_zcloak):
ICP должен быть единственной в Web3-отрасли публичной цепочкой, полностью невосприимчивой к такого рода атакам; в этом немалую роль играет неизменяемый фронтенд в смарт-контрактах и кошелек Passkey.
Кроме того, в последнее время Near на фоне приватностной повестки и роста объемов многоцепочечных активов на «подписанных на цепочке» (chain-signed) транзакциях переживает бурный рост — и в отрасли, похоже, немногие понимают, что это «хитрый трюк», который ICP еще несколько лет назад уже выпустила в продакшн.
Так что технологии слишком продвинутые — а значит, толку от них никакого…