На этот раз из-за события FomoPeek рядом со мной тоже пострадал один знакомый — он потерял почти 1000 U, и деньги, похоже, уже не вернуть.
Посмотрев таймлайн FomoPeek, не знаю, это разработчики специально так сделали?
1.0 (примерно 29 августа): в бандле не было этого набора вредоносных фреймворков
1.1 (примерно 9 сентября): внедрены apptrace + libapptracecore
1.2 (примерно 12 сентября): фреймворк всё ещё присутствует
1.3 (примерно 17 сентября): фреймворк убрали — на два дня раньше, чем Slow Mist опубликовала публичное предупреждение
Похоже, что жертвами стали пользователи, которые использовали версии 1.1–1.2, но почти никто не задерживался на версии 1.0 надолго.
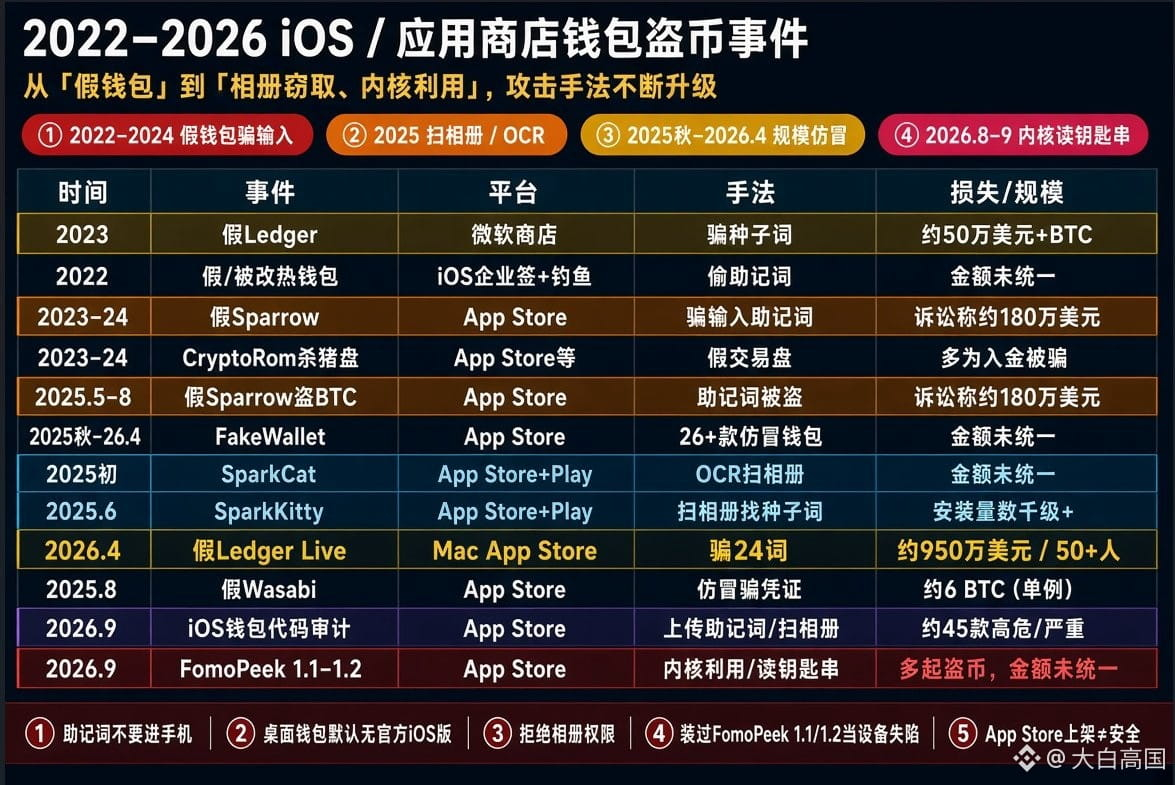
Я ещё раз пересмотрел важные уязвимости App Store за последние годы: криптография всё ещё находится в числе главных проблемных зон, а методы атак продолжают совершенствоваться.
Фальшивый кошелёк обманывает ввод → сканирование фотоальбома в поисках мнемонической фразы → эксплуатация ядра напрямую читает связку ключей.
Теперь, чтобы украсть ваши активы, даже не нужно раскрывать seed-фразу или переходить по фальшивым ссылкам — можно напрямую прочитать приватные ключи.
Не думайте, что раз приложение выложено в App Store, значит оно безопасно — безопасность Apple всё же относительная.
Там, где телефон или компьютер могут подключаться к сети, ставьте только «горячие» кошельки, рассчитанные на обнуление; для крупных сумм лучше использовать аппаратные кошельки.
Не допускайте, чтобы деньги, которые вы с трудом заработали, исчезли из-за одного случайного обновления по умолчанию — это действительно слишком обидно.
Посмотрев таймлайн FomoPeek, не знаю, это разработчики специально так сделали?
1.0 (примерно 29 августа): в бандле не было этого набора вредоносных фреймворков
1.1 (примерно 9 сентября): внедрены apptrace + libapptracecore
1.2 (примерно 12 сентября): фреймворк всё ещё присутствует
1.3 (примерно 17 сентября): фреймворк убрали — на два дня раньше, чем Slow Mist опубликовала публичное предупреждение
Похоже, что жертвами стали пользователи, которые использовали версии 1.1–1.2, но почти никто не задерживался на версии 1.0 надолго.
Я ещё раз пересмотрел важные уязвимости App Store за последние годы: криптография всё ещё находится в числе главных проблемных зон, а методы атак продолжают совершенствоваться.
Фальшивый кошелёк обманывает ввод → сканирование фотоальбома в поисках мнемонической фразы → эксплуатация ядра напрямую читает связку ключей.
Теперь, чтобы украсть ваши активы, даже не нужно раскрывать seed-фразу или переходить по фальшивым ссылкам — можно напрямую прочитать приватные ключи.
Не думайте, что раз приложение выложено в App Store, значит оно безопасно — безопасность Apple всё же относительная.
Там, где телефон или компьютер могут подключаться к сети, ставьте только «горячие» кошельки, рассчитанные на обнуление; для крупных сумм лучше использовать аппаратные кошельки.
Не допускайте, чтобы деньги, которые вы с трудом заработали, исчезли из-за одного случайного обновления по умолчанию — это действительно слишком обидно.