Под собеседования подделывается вход для атак: на этот раз целью стали разработчики Web3.
Японское полицейское агентство, ФБР и другие многонациональные структуры раскрыли, что северокорейская хакерская группа WaterPlum (также известна как Contagious Interview) с помощью фальшивых вакансий, проверок кода и совместной работы над проектами побуждала разработчиков запускать вредоносный код. С декабря 2025 года по июль 2026 года атака затронула более 100 стран, заразила как минимум 30 тысяч устройств и, как сообщается, похитила средства или учетные данные минимум из более чем 7000 криптокошельков; ущерб в сфере криптоактивов составил не менее 10,71 млн долларов.
Особенно примечательно то, что атака нацелена не на один конкретный курс монеты, а на цепочку процессов: найм, подрядную кооперацию и разработку с элементами риск-контроля. Для разработчиков локальный запуск незнакомого проекта сам по себе является крайне рискованным действием; для пользователей с криптовалютой — компьютеры, на которых хранятся кошельки и чувствительные учетные данные, не подходят для прямого запуска кода «для тестового задания». Один сценарий: репозиторий кода и пакеты NPM выглядят нормально, но в фоне уже встроена вредоносная программа; другой сценарий: сначала устройство берут под контроль, а затем постепенно вытаскивают приватные ключи, seed-фразы (мнемоники) и учетные данные аккаунтов.
Если на собеседовании вас попросят локально запустить проект, вы сначала изолируете устройство или продолжите тестирование?
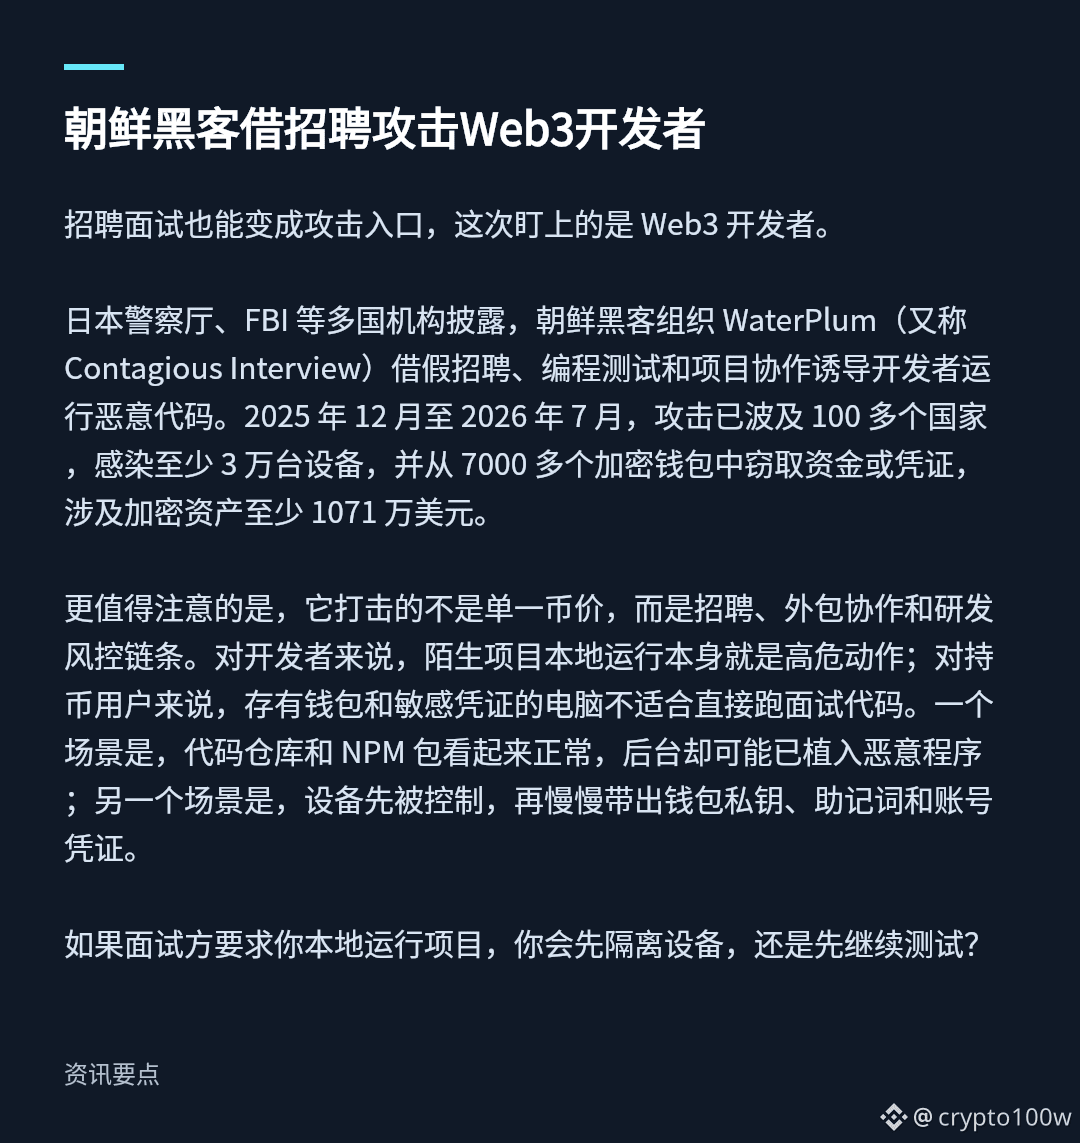
Рисунок 1: Северокорейские хакеры используют найм для атаки на разработчиков Web3 · Основные тезисы
Источник изображения: https://www.odaily.news/zh-CN/post/5213069
Японское полицейское агентство, ФБР и другие многонациональные структуры раскрыли, что северокорейская хакерская группа WaterPlum (также известна как Contagious Interview) с помощью фальшивых вакансий, проверок кода и совместной работы над проектами побуждала разработчиков запускать вредоносный код. С декабря 2025 года по июль 2026 года атака затронула более 100 стран, заразила как минимум 30 тысяч устройств и, как сообщается, похитила средства или учетные данные минимум из более чем 7000 криптокошельков; ущерб в сфере криптоактивов составил не менее 10,71 млн долларов.
Особенно примечательно то, что атака нацелена не на один конкретный курс монеты, а на цепочку процессов: найм, подрядную кооперацию и разработку с элементами риск-контроля. Для разработчиков локальный запуск незнакомого проекта сам по себе является крайне рискованным действием; для пользователей с криптовалютой — компьютеры, на которых хранятся кошельки и чувствительные учетные данные, не подходят для прямого запуска кода «для тестового задания». Один сценарий: репозиторий кода и пакеты NPM выглядят нормально, но в фоне уже встроена вредоносная программа; другой сценарий: сначала устройство берут под контроль, а затем постепенно вытаскивают приватные ключи, seed-фразы (мнемоники) и учетные данные аккаунтов.
Если на собеседовании вас попросят локально запустить проект, вы сначала изолируете устройство или продолжите тестирование?
Рисунок 1: Северокорейские хакеры используют найм для атаки на разработчиков Web3 · Основные тезисы
Источник изображения: https://www.odaily.news/zh-CN/post/5213069