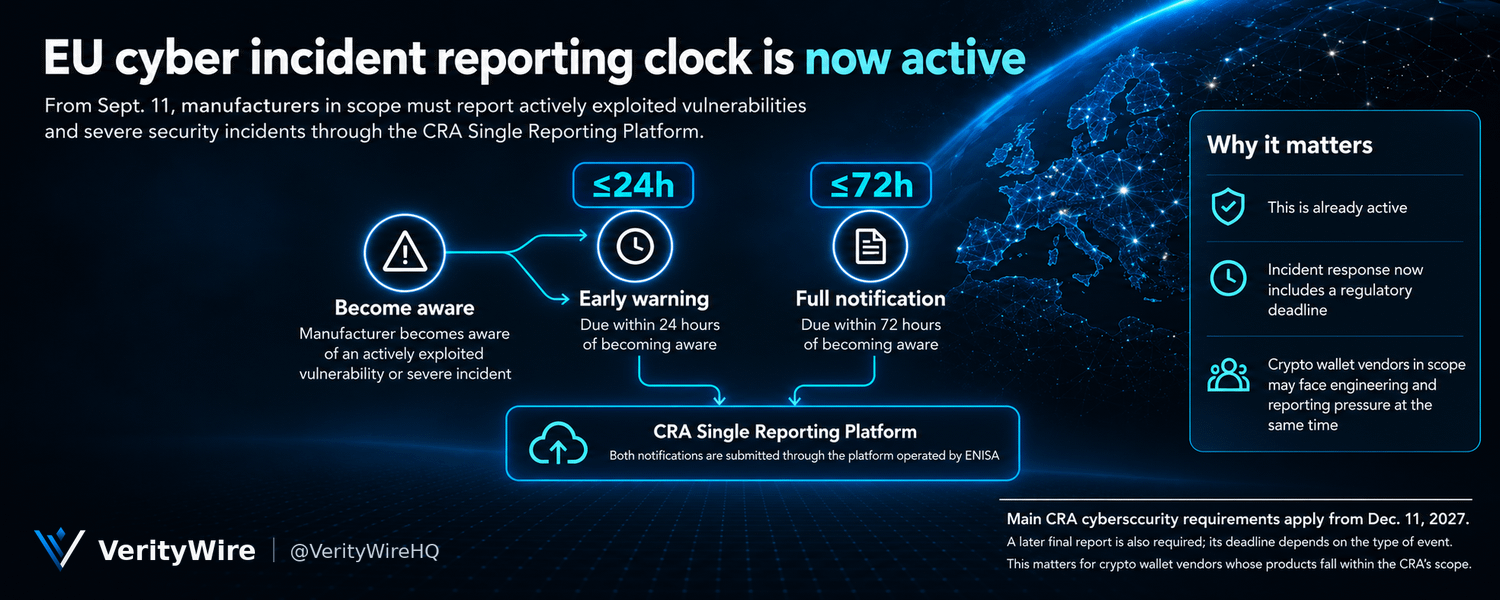
Правила ЕС по киберустойчивости (Cyber Resilience Act) вступили в силу по состоянию на 11 сентября. Производители продуктов с цифровыми элементами теперь должны сообщать об активно эксплуатируемых уязвимостях и серьезных инцидентах безопасности через Единую платформу отчетности (Single Reporting Platform) в рамках CRA.
Для поставщиков криптографических кошельков, чьи продукты подпадают под действие CRA, регуляторный отсчет начинается с момента осведомленности о подлежащей отчетности проблеме: раннее предупреждение должно быть направлено в течение 24 часов, а полное уведомление — в течение 72 часов после того, как стало известно.
Хотя большинство других требований CRA по кибербезопасности применяются с декабря 2027 года, эти обязанности по отчетности уже действуют.
Источники: Европейская комиссия / ENISA
Для поставщиков криптографических кошельков, чьи продукты подпадают под действие CRA, регуляторный отсчет начинается с момента осведомленности о подлежащей отчетности проблеме: раннее предупреждение должно быть направлено в течение 24 часов, а полное уведомление — в течение 72 часов после того, как стало известно.
Хотя большинство других требований CRA по кибербезопасности применяются с декабря 2027 года, эти обязанности по отчетности уже действуют.
Источники: Европейская комиссия / ENISA