Оповещение GoPlus Security Alert о действующей атаке через подачу предложения на #Ampleforth
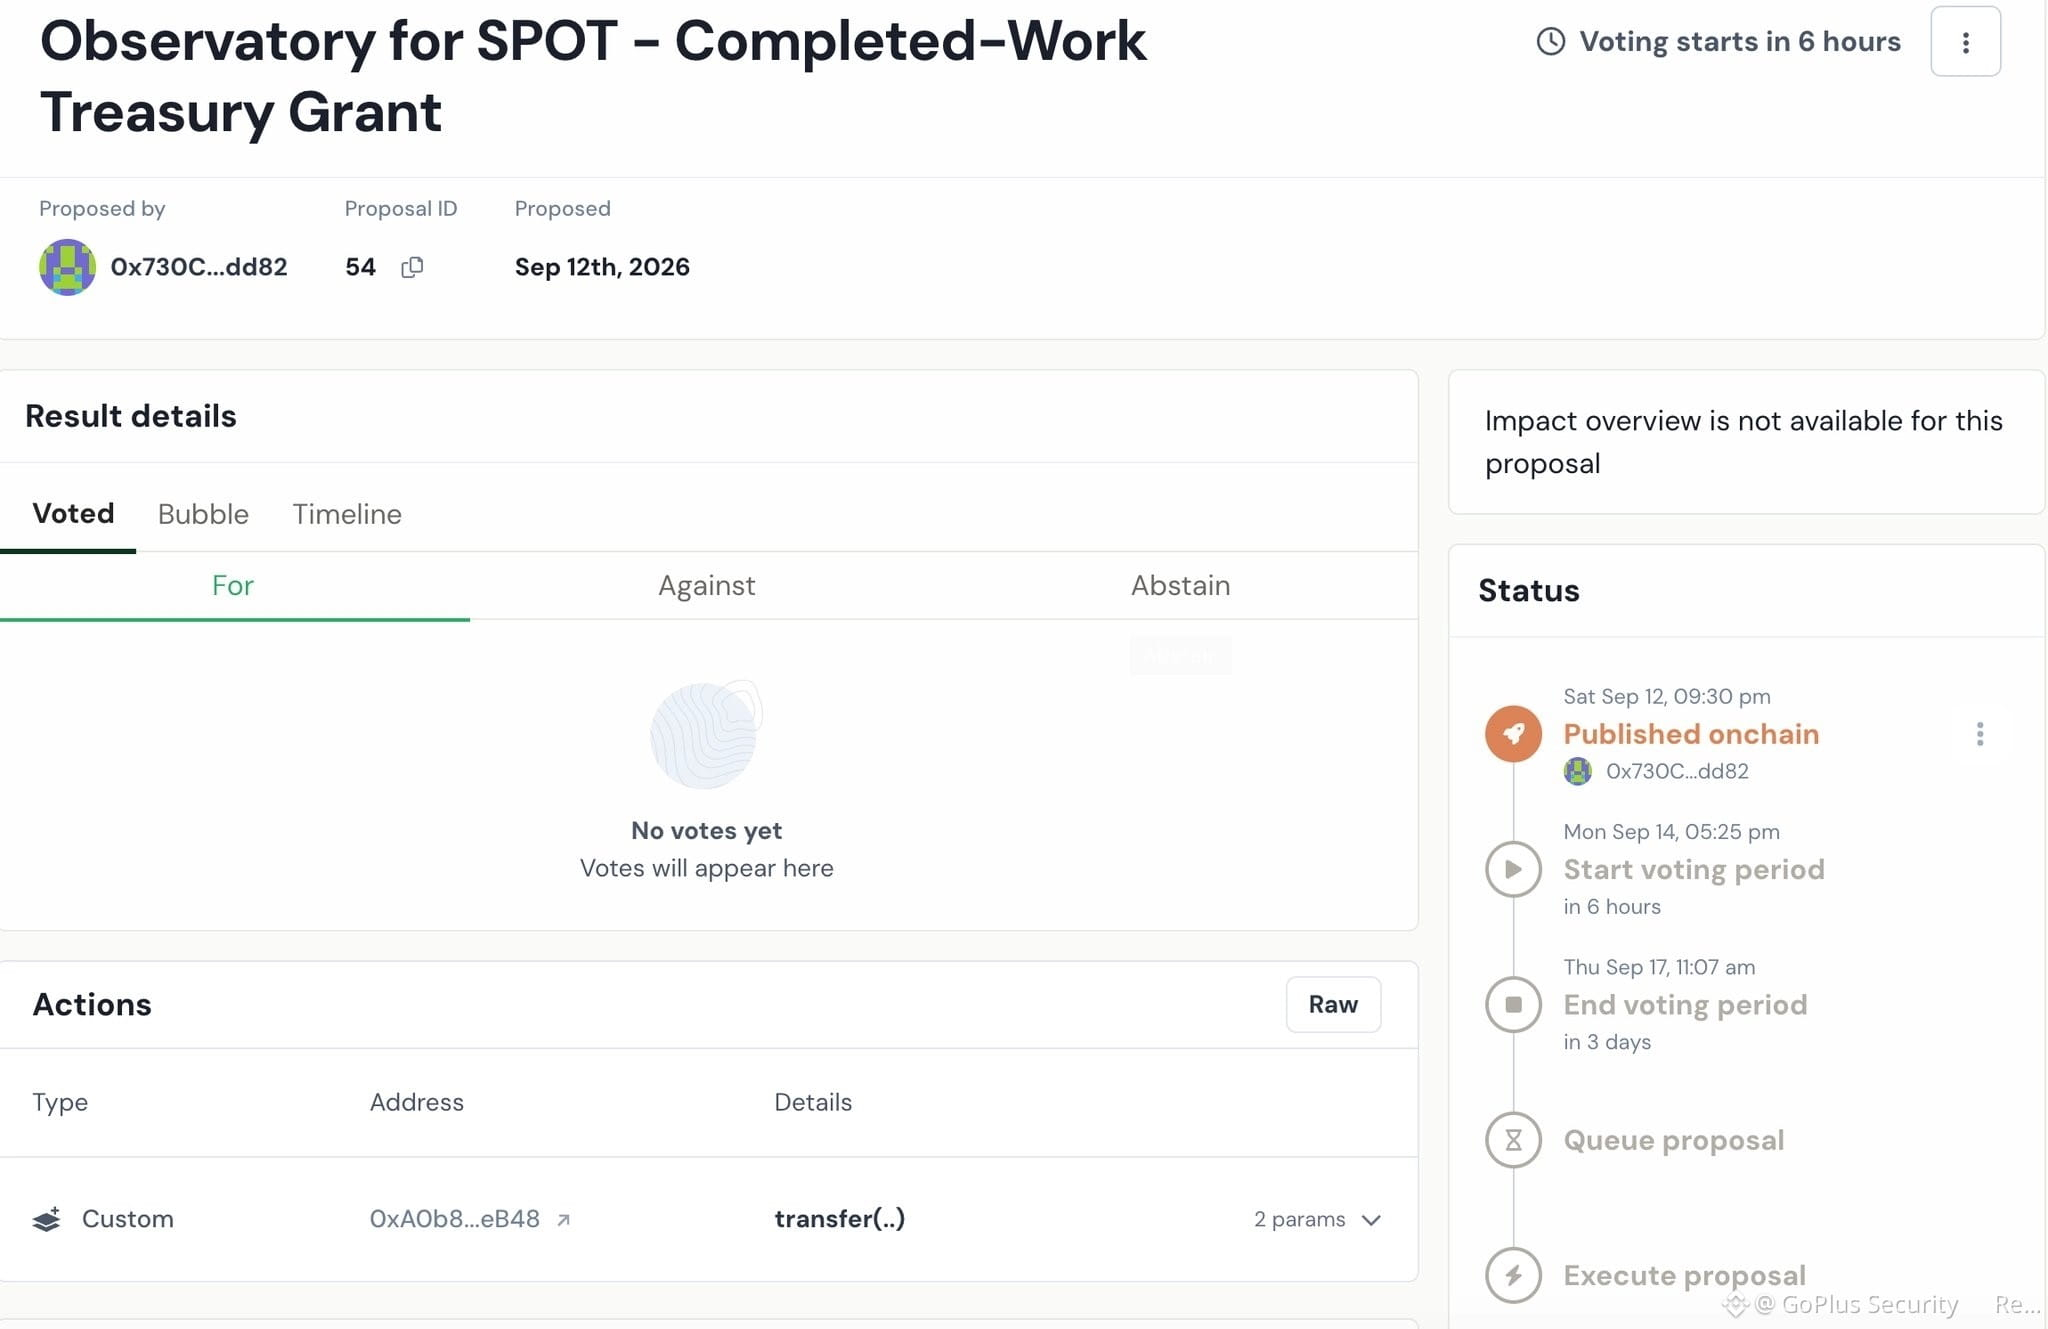
Мы хотим обратить внимание сообщества на критическую ситуацию. 12 сентября только что профинансированный EOA подал вредоносное предложение по управлению на @AmpleforthOrg.
Хотя оно замаскировано под грант на завершённые работы для аналитических инструментов экосистемы SPOT, по сути запрос направлен на перевод 2 500 000 USDC из казначейства напрямую самому инициатору предложения. Для наглядности: эта сумма составляет почти все ликвидные средства казначейства.
Вы можете ознакомиться с подробностями предложения здесь: https://tally.xyz/gov/ampleforth/proposal/54
На данный момент статус остаётся ожидающим (pending). Нет голосов, и средства не перемещались.
Реальный риск в этой ситуации — порог одобрения (pass threshold). Он требует 75 000 FORTH для подачи предложения и 600 000 FORTH для его принятия. С учётом цены на момент оповещения $0.27 злоумышленнику потребовалось бы лишь примерно $160k в объёме голосующей силы, чтобы вывести из казначейства $2.5M USDC. Пожалуйста, будьте внимательны.
Чтобы пояснить, как именно разворачивалось это событие, мы перечислили задействованные аккаунты в хронологическом порядке.
Адрес реле (relay) и отправителя средств — 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Этот кошелёк начал процесс, отправив 87 238 FORTH и 0.005 ETH на газ на адрес делегатора.
Этот делегатор, находящийся по адресу 0x38cAaa5782BF8afF646403D567D76b016d5c24D8, в итоге получил те же 87 238.546 FORTH. Ровно за 19 минут до подачи предложения этот кошелёк делегировал свою голосующую силу конечному инициатору предложения.
Наконец, адрес инициатора предложения и предполагаемой выплаты — 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Благодаря делегированию этот аккаунт теперь контролирует 87 238.546 FORTH в качестве голосующей силы.
Мы хотим обратить внимание сообщества на критическую ситуацию. 12 сентября только что профинансированный EOA подал вредоносное предложение по управлению на @AmpleforthOrg.
Хотя оно замаскировано под грант на завершённые работы для аналитических инструментов экосистемы SPOT, по сути запрос направлен на перевод 2 500 000 USDC из казначейства напрямую самому инициатору предложения. Для наглядности: эта сумма составляет почти все ликвидные средства казначейства.
Вы можете ознакомиться с подробностями предложения здесь: https://tally.xyz/gov/ampleforth/proposal/54
На данный момент статус остаётся ожидающим (pending). Нет голосов, и средства не перемещались.
Реальный риск в этой ситуации — порог одобрения (pass threshold). Он требует 75 000 FORTH для подачи предложения и 600 000 FORTH для его принятия. С учётом цены на момент оповещения $0.27 злоумышленнику потребовалось бы лишь примерно $160k в объёме голосующей силы, чтобы вывести из казначейства $2.5M USDC. Пожалуйста, будьте внимательны.
Чтобы пояснить, как именно разворачивалось это событие, мы перечислили задействованные аккаунты в хронологическом порядке.
Адрес реле (relay) и отправителя средств — 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Этот кошелёк начал процесс, отправив 87 238 FORTH и 0.005 ETH на газ на адрес делегатора.
Этот делегатор, находящийся по адресу 0x38cAaa5782BF8afF646403D567D76b016d5c24D8, в итоге получил те же 87 238.546 FORTH. Ровно за 19 минут до подачи предложения этот кошелёк делегировал свою голосующую силу конечному инициатору предложения.
Наконец, адрес инициатора предложения и предполагаемой выплаты — 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Благодаря делегированию этот аккаунт теперь контролирует 87 238.546 FORTH в качестве голосующей силы.