Злоумышленник направил запросы с просьбой предоставить информацию о клиентах Bitcoin в Revolut с подлинного адреса электронной почты правительственного ведомства.
Поскольку сообщение пришло с подлинного государственного сервера, оно без проблем прошло SPF, DKIM и DMARC. Для фильтров Revolut это выглядело как реальный запрос. И информацию передали до того, как запрос был напрямую проверен.
Паспорта. Верификационные селфи. Адреса. IBAN. Выписки по счетам. Истории транзакций Bitcoin.
Средства клиентов не были скомпрометированы. Данные были.
Здесь есть кое-что очень важное: технические контроли не дали сбой. Они корректно сработали на письме, которое технически было подлинным.
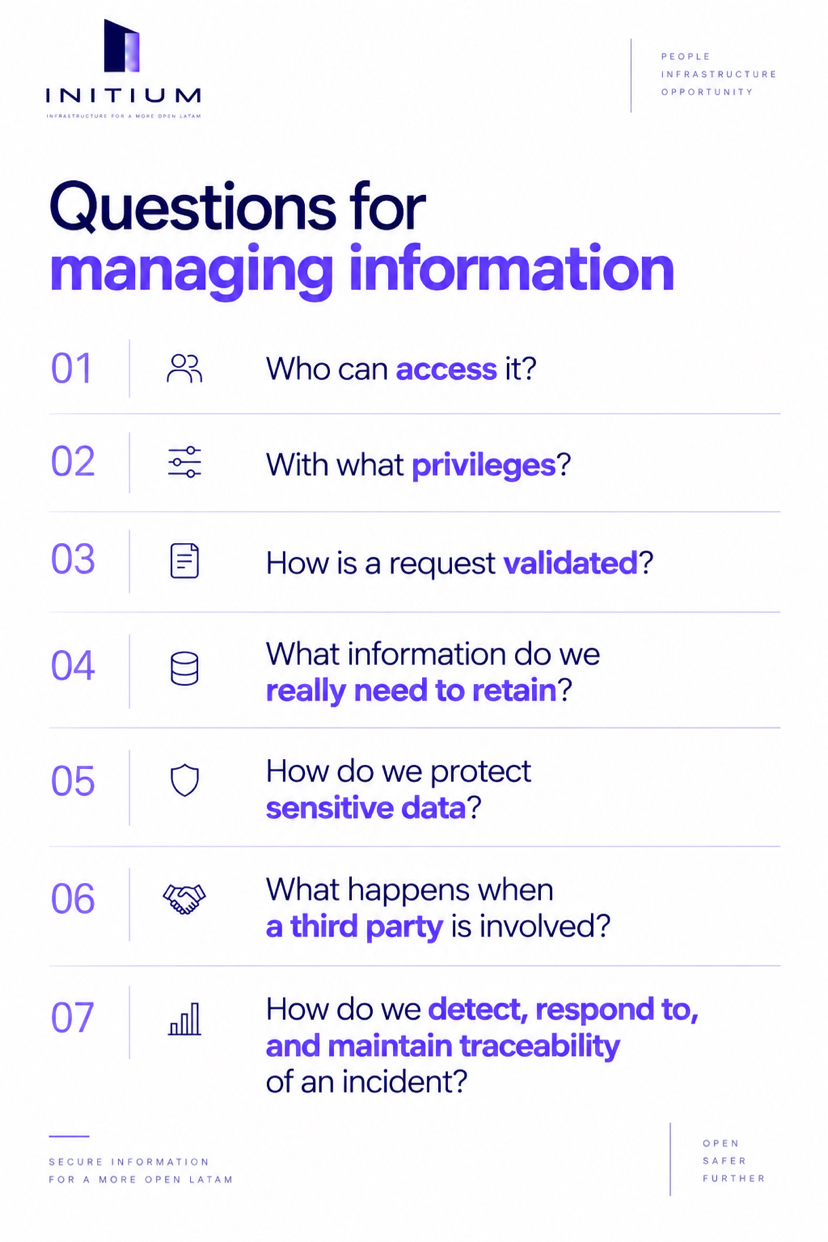
Чего не хватало, так это контроля процесса: независимой проверки того, что человек, подающий запрос, действительно является тем, за кого он себя выдает, прежде чем передавать информацию.
ZachXBT (известный специалист по безопасности в ончейн-сфере) указал, что пострадавшими, похоже, оказались клиенты с более высоким уровнем капитала. Иными словами, это не похоже на случайную, «неизбирательную» утечку. Похоже, имела место какая-то серьезная целевая подготовка. 👀
Что касается ИИ: этой атаке он вообще не был нужен. Достаточно было легитимного правительственного почтового ящика.
То, что меняет ИИ, — это не обязательно уровень изощренности вектора атаки. Он меняет стоимость тиражирования этого в масштабе.
Именно поэтому стоит говорить о хороших практиках и стандартах, таких как ISO/IEC 27001 и 27002. Не потому, что сертификация делает кого-то неуязвимым, а потому что она заставляет организации задавать конкретные вопросы, а не оставлять это «на потом» или «когда появится время».
В данном конкретном случае два контроля могли бы изменить исход: независительная проверка запросов со стороны органов власти и минимизация того, что в итоге раскрывается, по сравнению с тем, что запрашивается.
Безопасность — это не только технологии.
Это люди, процессы и политики.
Подписывайтесь на нас в LinkedIn