⚠️ Инцидент с безопасностью Web Wallet от $MINIMA ⚠️
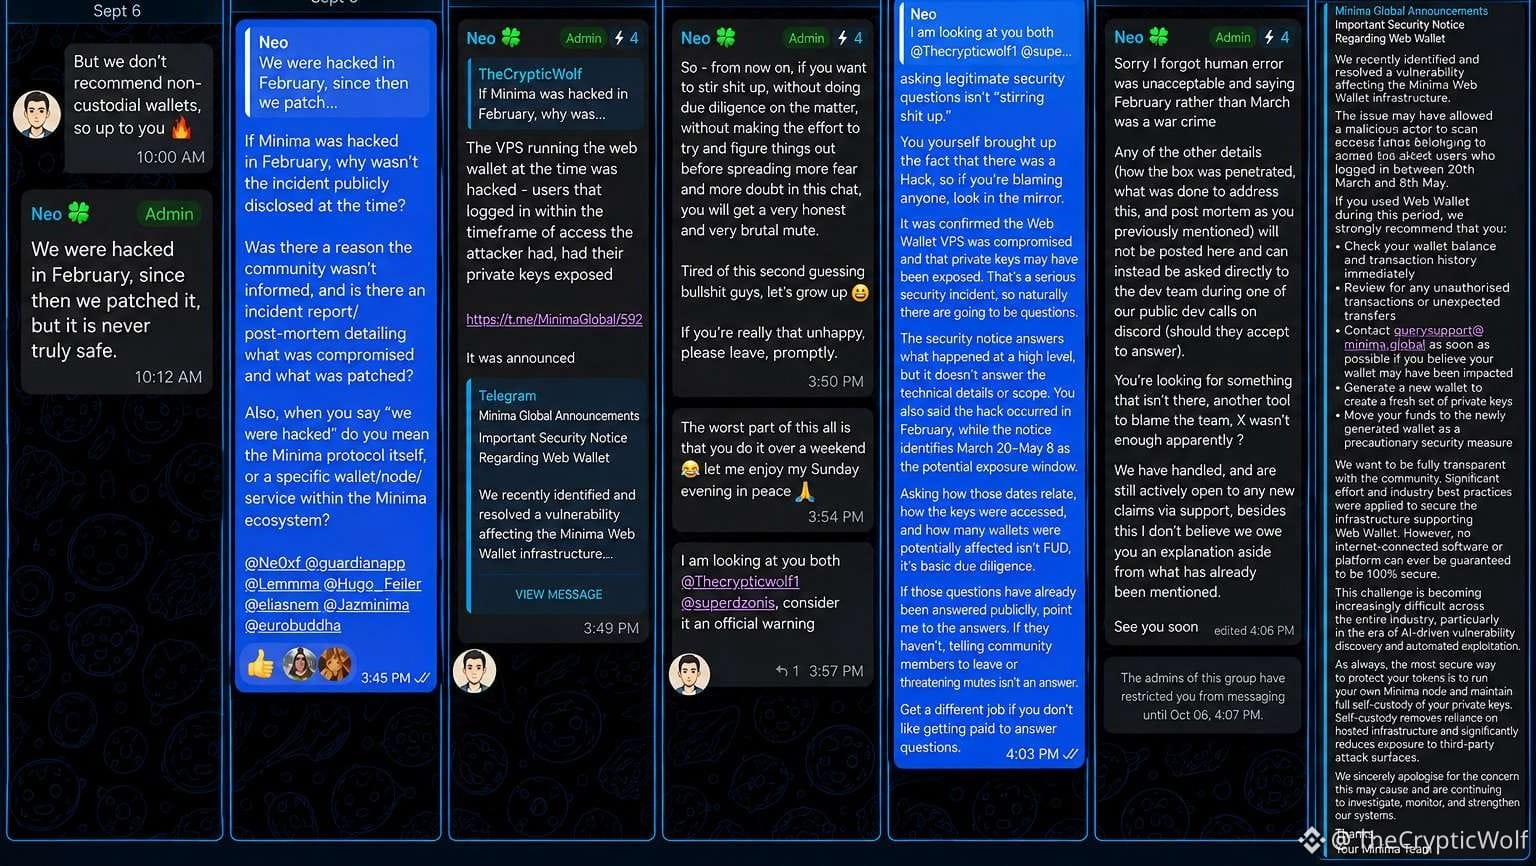
Согласно собственному уведомлению Minima по безопасности, уязвимость могла позволить злоумышленнику сканировать открытые приватные ключи и получать доступ к средствам, принадлежащим некоторым пользователям веб-кошельков, которые заходили в систему в период с 20 марта по 8 мая. Пользователям рекомендовали создать новые кошельки и перенести свои средства.
В Telegram руководитель направления Products & Community Ops от Minima также заявил сегодня: «Мы были взломаны в феврале»
Позже он уточнил, что был скомпрометирован VPS, на котором работает веб-кошелек, и что у пользователей, которые заходили в систему в период доступа злоумышленника, были раскрыты приватные ключи.
Я спросил:
- Каким образом приватные ключи были технически раскрыты?
- Сколько кошельков потенциально было затронуто?
- Как дата компрометации в феврале связана с окном раскрытия с 20 марта по 8 мая?
- Был ли опубликован отчет об инциденте/post-mortem, в котором описано, что произошло, и что было исправлено?
Затем мне выдали «официальное предупреждение», и в итоге я был заблокирован в группе Minima TG до 6 октября.
Позже после бана мне сказали, что февральская дата — это человеческая ошибка, и что дополнительные технические вопросы можно направить команде разработки на дискорд-форум «если они согласятся ответить».
Еще один важный момент:
Я НЕ нашел официального сообщения о раскрытии безопасности этого инцидента в основном аккаунте @Minima_Global в X.
Однако об этом было сообщено 21 мая — почти через две недели — в официальном TG-канале Minima.
Я не утверждаю, что сама блокчейн-сеть Minima была взломана. Раскрытый инцидент касается инфраструктуры веб-кошелька — это крайне серьезно, учитывая, что приватные ключи были раскрыты, а средства потенциально могли быть украдены.
Я просто документирую то, что Minima раскрыла, что остается без ответа публично, и что произошло, когда эти вопросы были заданы.
Инциденты безопасности требуют прозрачности. Спрашивать о масштабе, временной шкале, механизме атаки и мерах по устранению — это базовая due diligence, а не FUD.
Согласно собственному уведомлению Minima по безопасности, уязвимость могла позволить злоумышленнику сканировать открытые приватные ключи и получать доступ к средствам, принадлежащим некоторым пользователям веб-кошельков, которые заходили в систему в период с 20 марта по 8 мая. Пользователям рекомендовали создать новые кошельки и перенести свои средства.
В Telegram руководитель направления Products & Community Ops от Minima также заявил сегодня: «Мы были взломаны в феврале»
Позже он уточнил, что был скомпрометирован VPS, на котором работает веб-кошелек, и что у пользователей, которые заходили в систему в период доступа злоумышленника, были раскрыты приватные ключи.
Я спросил:
- Каким образом приватные ключи были технически раскрыты?
- Сколько кошельков потенциально было затронуто?
- Как дата компрометации в феврале связана с окном раскрытия с 20 марта по 8 мая?
- Был ли опубликован отчет об инциденте/post-mortem, в котором описано, что произошло, и что было исправлено?
Затем мне выдали «официальное предупреждение», и в итоге я был заблокирован в группе Minima TG до 6 октября.
Позже после бана мне сказали, что февральская дата — это человеческая ошибка, и что дополнительные технические вопросы можно направить команде разработки на дискорд-форум «если они согласятся ответить».
Еще один важный момент:
Я НЕ нашел официального сообщения о раскрытии безопасности этого инцидента в основном аккаунте @Minima_Global в X.
Однако об этом было сообщено 21 мая — почти через две недели — в официальном TG-канале Minima.
Я не утверждаю, что сама блокчейн-сеть Minima была взломана. Раскрытый инцидент касается инфраструктуры веб-кошелька — это крайне серьезно, учитывая, что приватные ключи были раскрыты, а средства потенциально могли быть украдены.
Я просто документирую то, что Minima раскрыла, что остается без ответа публично, и что произошло, когда эти вопросы были заданы.
Инциденты безопасности требуют прозрачности. Спрашивать о масштабе, временной шкале, механизме атаки и мерах по устранению — это базовая due diligence, а не FUD.