
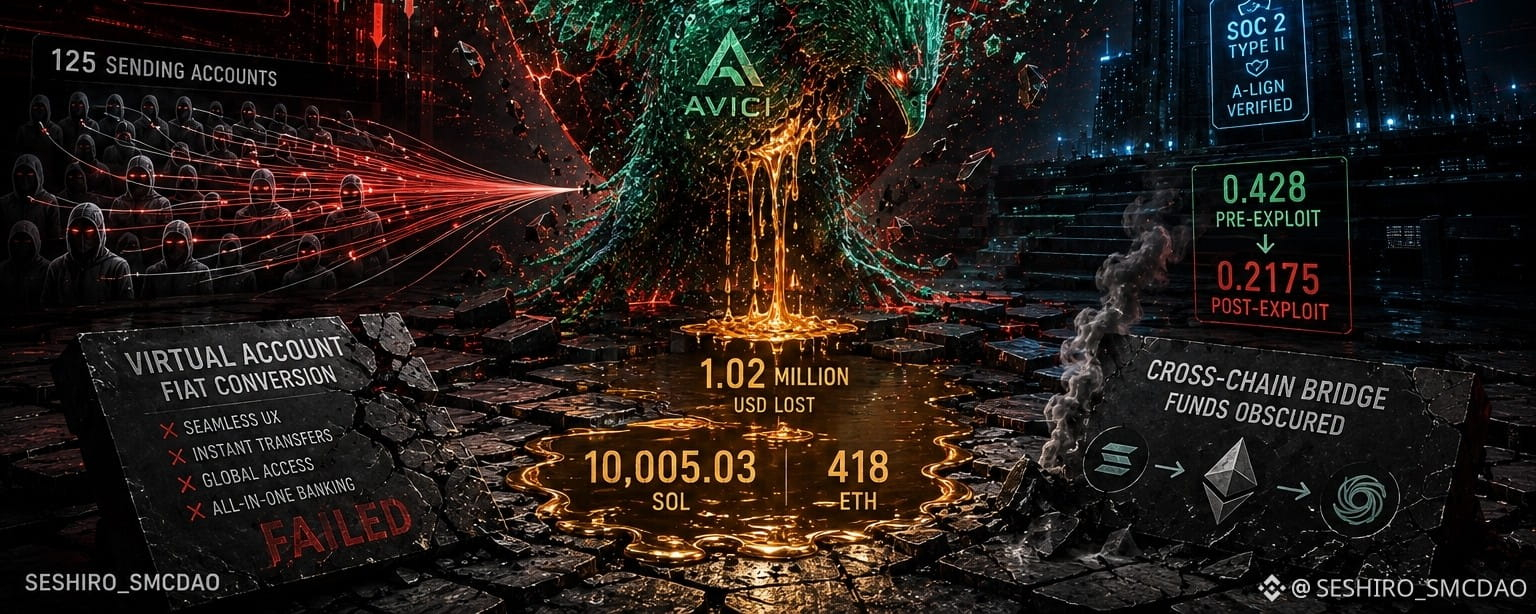

Авичи, цифровой банковский протокол на базе Solana, пережил разрушительный эксплойт в ранние часы, потеряв приблизительно 1,02 млн долларов средств пользователей. Атака развернулась, пока большинство трейдеров спали: оповещения CertiK Skynet срабатывали между 1:00 и 3:00 UTC — в то время, когда ликвидность истончается и команды безопасности спешат среагировать.
Вектор атаки
Ончейн-мониторинг от Onchain Lens показал методику злоумышленника: 10 005,03 SOL (≈1,07 млн) были выведены через авторизационные и коллатеральные программы Avici. Нападавший извлек средства через [125] списков отправки с использованием аккаунтов; при этом отдельные транзакции варьировались от 9 USDC до более чем $26 000 USDT. Украденные активы быстро конвертировали в ~418 ETH через межсетевые мосты, затрудняя восстановление и обходя пути возврата.
Задержка ответа
Критическая временная шкала: прошло 1 час 53 минуты между первой вредоносной транзакцией и официальным признанием Avici. В безопасности DeFi каждая минута имеет значение. Задержка усилила потери: атакующий продолжал выводить средства беспрепятственно.
Рыночная катастрофа
Токен AVICI обвалился на 49,4% за 24 часа, упав до 0,2175 — исторический минимум. Рыночная капитализация испарилась до ~2,84 млн. Для держателей, которые вошли во время 47%-ного пампа за один день в более ранних промо-циклах протокола, разворот оказался полным.
Контекст CertiK
Оценка безопасности CertiK для Avici после взлома рухнула до 59,53 (оценка CCC), отражая пересмотр рисков после эксплуатации. Понижение перевело Avici в самую низкую инвестиционную категорию — наряду с протоколами, в истории которых были повторяющиеся уязвимости.
Последствия для Binance
Хотя Avici напрямую не перечислен на Binance, взлом находит отклик по всему рынку токенов экосистемы Solana, торгуемых на бирже. Стандарты аудита SOC 2 Type II компании Binance — завершенные в декабре 2023 года с верификацией независимой A-LIGN — задают базовую планку безопасности, которой протоколы вроде Avici внутри себя не соответствовали. Это подчеркивает, почему важны проверки безопасности на уровне бирж: они предотвращают именно такие сценарии.
Более общий вывод
Функциональность виртуального аккаунта Avici — ранее продвигаемая для автоматического конвертирования фиатных средств в стейблкоины — стала поверхностью атаки. Функции, позволяющие бесшовный пользовательский опыт, часто увеличивают сложность смарт-контрактов, расширяя количество векторов для эксплуатации.
Для трейдеров Binance: оценки безопасности — это не украшение. Когда CertiK понижает рейтинг, ликвидность уходит. Окно эксплойта с 1:00 до 3:00 утра — не случайность: это время, когда усталость от мониторинга встречается с атакующими, действующими в удобный момент.