#dusk $DUSK @Dusk
Я вернулся к заметкам по безопасности кошелька Dusk и к журналу изменений v0.3.0 с простым допущением: безопасность кошелька означает защиту seed-фразы и установку надежного пароля.
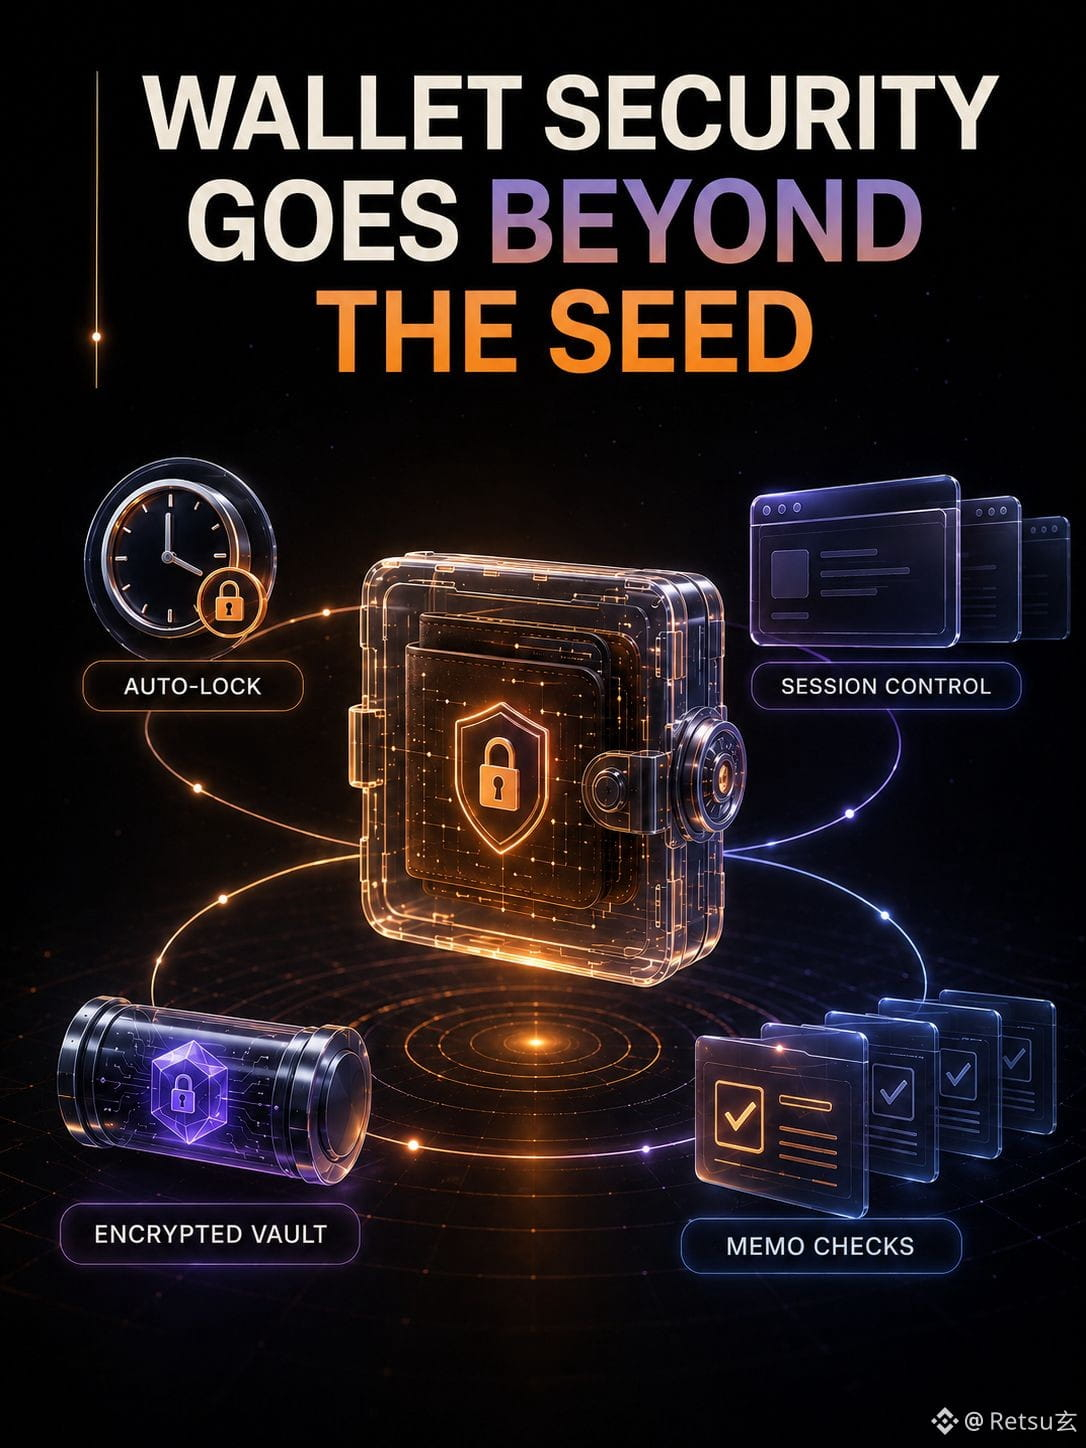
Однако в дизайне расширения акцент более практический. Его мнемоника хранится в зашифрованном виде с помощью PBKDF2 и AES-GCM-256, но разблокированная мнемоника по-прежнему остается в памяти JavaScript и нельзя гарантировать ее обнуление. Автоблокировка осуществляется с помощью будильников браузера; в v0.3.0 исправили временную метку активности, которая сохранялась при перезапусках фоновых worker-ов, и обеспечили сохранение событий заблокированного состояния для подключенных dApps. Поставщик также проверяет длину memo и отклоняет memo в вызовах контрактов, потому что полезная нагрузка может быть либо memo, либо вызовом, но не одновременно тем и другим. Неподдерживаемые более старые записи vault очищаются и требуют повторного импорта мнемоники вместо того, чтобы приниматься молча.
Это заставило меня взглянуть на вопрос иначе.
Мое толкование: приватность может дать сбой на границе сеанса и локального состояния даже тогда, когда криптография защищенной транзакции корректна.
Мое сомнение касается компромисса при восстановлении. Отклонение старого формата vault защищает пользователей от подмененных или слабых записей, или же создает новый операционный риск, если пользователь не может найти seed? И будут ли частые авто-блокировки укреплять реальное использование, или же натренируют людей подтверждать запросы, не читая?
Я хочу посмотреть, как это работает на практике.
Я вернулся к заметкам по безопасности кошелька Dusk и к журналу изменений v0.3.0 с простым допущением: безопасность кошелька означает защиту seed-фразы и установку надежного пароля.
Однако в дизайне расширения акцент более практический. Его мнемоника хранится в зашифрованном виде с помощью PBKDF2 и AES-GCM-256, но разблокированная мнемоника по-прежнему остается в памяти JavaScript и нельзя гарантировать ее обнуление. Автоблокировка осуществляется с помощью будильников браузера; в v0.3.0 исправили временную метку активности, которая сохранялась при перезапусках фоновых worker-ов, и обеспечили сохранение событий заблокированного состояния для подключенных dApps. Поставщик также проверяет длину memo и отклоняет memo в вызовах контрактов, потому что полезная нагрузка может быть либо memo, либо вызовом, но не одновременно тем и другим. Неподдерживаемые более старые записи vault очищаются и требуют повторного импорта мнемоники вместо того, чтобы приниматься молча.
Это заставило меня взглянуть на вопрос иначе.
Мое толкование: приватность может дать сбой на границе сеанса и локального состояния даже тогда, когда криптография защищенной транзакции корректна.
Мое сомнение касается компромисса при восстановлении. Отклонение старого формата vault защищает пользователей от подмененных или слабых записей, или же создает новый операционный риск, если пользователь не может найти seed? И будут ли частые авто-блокировки укреплять реальное использование, или же натренируют людей подтверждать запросы, не читая?
Я хочу посмотреть, как это работает на практике.