#dusk $DUSK @Dusk братец недавно возился с кроссбордерной e-commerce, и во время чата вскользь пожаловался: — сейчас в бизнесе больше всего бесит KYC. Каждый раз, когда переходишь на новую платформу, нужно заново подавать удостоверение личности, банковские выписки, документы разлетаются по всему миру. В моей голове сразу всплыл протокол Citadel от Dusk. Вернулся к заметкам — и чем больше думал, тем сильнее казалось, что это та же самая «яма», о которой он жаловался.
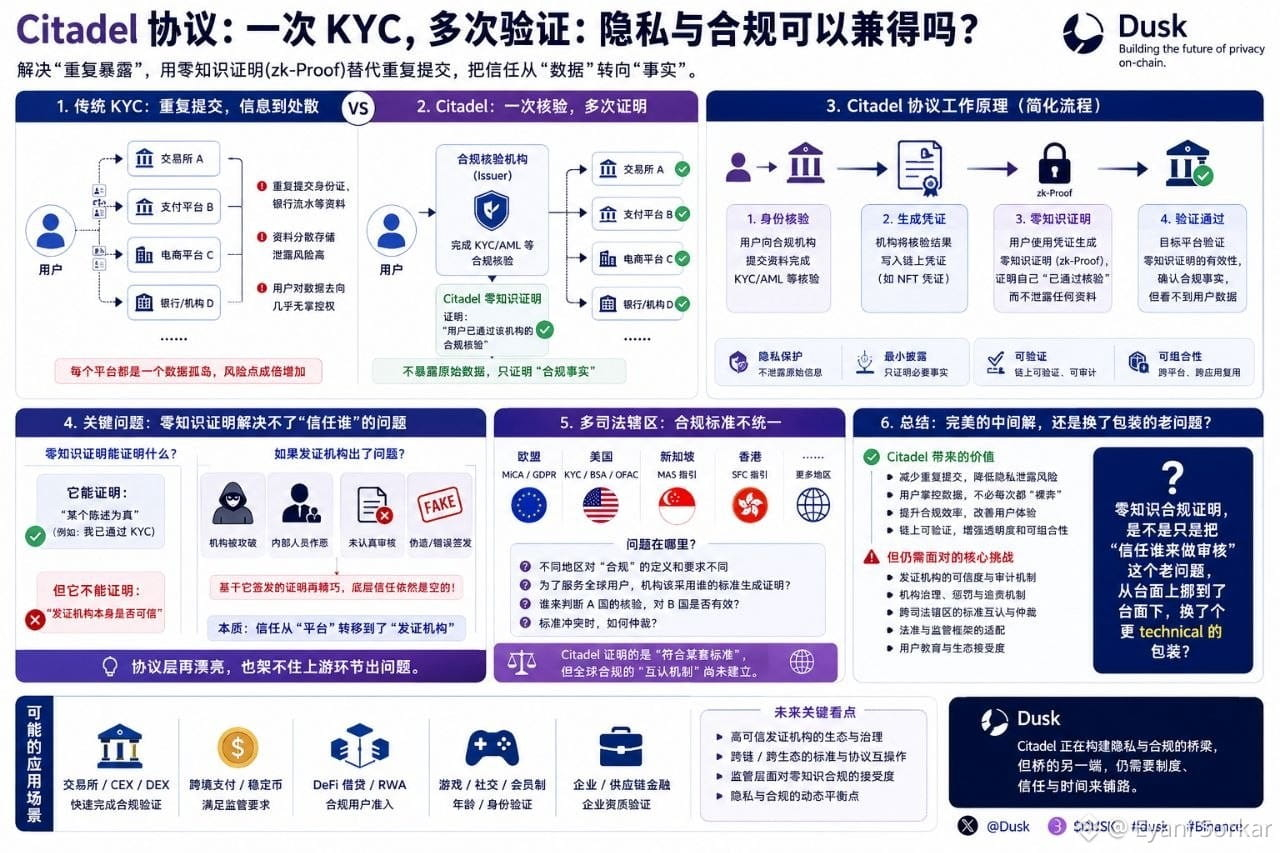
Сердце Citadel — проблема «повторного раскрытия» (repeated exposure). В традиционном KYC каждая платформа собирает и хранит ваши данные отдельно; чем сильнее они разрознены, тем больше точек утечки и злоупотреблений. Citadel использует подход с нулевым разглашением — вам нужно лишь доказать сам факт: «я прошёл комплаенс-проверку у некоего учреждения», а не пересылать на каждую новую платформу заново исходные данные вроде удостоверения личности, адреса и детальной информации об активах. Регулятор получает нужный ему «зелёный свет», но ваши конкретные сведения не раздаются всем подряд.
Первой реакцией брата было: «Так как платформа поймёт, что ты не жульничаешь?» Это как раз ключевой вопрос. Нулевое доказательство может подтверждать, что «некое утверждение истинно», но оно не может за вас оценить, «доверять ли самому учреждению, которое выдало проверку». Если то учреждение изначально оказалось проблемным — например, его взломали или оно вообще не провело добросовестную проверку, — то как бы ни были изящны доказательства на его основе, фундаментальное доверие всё равно остаётся пустым. Это похоже на то, над чем я раньше мучился с конвертацией между аккаунтами Phoenix/Moonlight или с отвязкой доказательств в Sozu для ликвидного стейкинга: даже если на уровне протокола математика выглядит красиво, она не спасает, когда где-то на верхнем участке изначально происходит сбой.
И есть ещё более неприятная реальность: определения «комплаенса» в разных юрисдикциях изначально не совпадают. MiCA в ЕС, стандарты KYC в США, регуляторные трактовки по всей Азии — всё разное. Citadel доказывает «соответствие некоторому набору стандартов», но если учреждение хочет обслуживать клиентов сразу из нескольких юрисдикций, то какие именно стандарты нужно использовать, чтобы сгенерировать это доказательство? И кто будет арбитром, для какого юрисдикционного «комплаенса» проверка, сделанная в одном месте, будет действительна для другого? Пока что ясного ответа не видно.
Ещё думаю: не означает ли это, что «нулевое доказательство комплаенса» выглядит как идеальное решение-«промежуток», но по сути просто переносит старую проблему — «кому доверять аудит» — под капот, сменив техническую упаковку?
@Dusk $DUSK #dusk #Binance
Сердце Citadel — проблема «повторного раскрытия» (repeated exposure). В традиционном KYC каждая платформа собирает и хранит ваши данные отдельно; чем сильнее они разрознены, тем больше точек утечки и злоупотреблений. Citadel использует подход с нулевым разглашением — вам нужно лишь доказать сам факт: «я прошёл комплаенс-проверку у некоего учреждения», а не пересылать на каждую новую платформу заново исходные данные вроде удостоверения личности, адреса и детальной информации об активах. Регулятор получает нужный ему «зелёный свет», но ваши конкретные сведения не раздаются всем подряд.
Первой реакцией брата было: «Так как платформа поймёт, что ты не жульничаешь?» Это как раз ключевой вопрос. Нулевое доказательство может подтверждать, что «некое утверждение истинно», но оно не может за вас оценить, «доверять ли самому учреждению, которое выдало проверку». Если то учреждение изначально оказалось проблемным — например, его взломали или оно вообще не провело добросовестную проверку, — то как бы ни были изящны доказательства на его основе, фундаментальное доверие всё равно остаётся пустым. Это похоже на то, над чем я раньше мучился с конвертацией между аккаунтами Phoenix/Moonlight или с отвязкой доказательств в Sozu для ликвидного стейкинга: даже если на уровне протокола математика выглядит красиво, она не спасает, когда где-то на верхнем участке изначально происходит сбой.
И есть ещё более неприятная реальность: определения «комплаенса» в разных юрисдикциях изначально не совпадают. MiCA в ЕС, стандарты KYC в США, регуляторные трактовки по всей Азии — всё разное. Citadel доказывает «соответствие некоторому набору стандартов», но если учреждение хочет обслуживать клиентов сразу из нескольких юрисдикций, то какие именно стандарты нужно использовать, чтобы сгенерировать это доказательство? И кто будет арбитром, для какого юрисдикционного «комплаенса» проверка, сделанная в одном месте, будет действительна для другого? Пока что ясного ответа не видно.
Ещё думаю: не означает ли это, что «нулевое доказательство комплаенса» выглядит как идеальное решение-«промежуток», но по сути просто переносит старую проблему — «кому доверять аудит» — под капот, сменив техническую упаковку?
@Dusk $DUSK #dusk #Binance