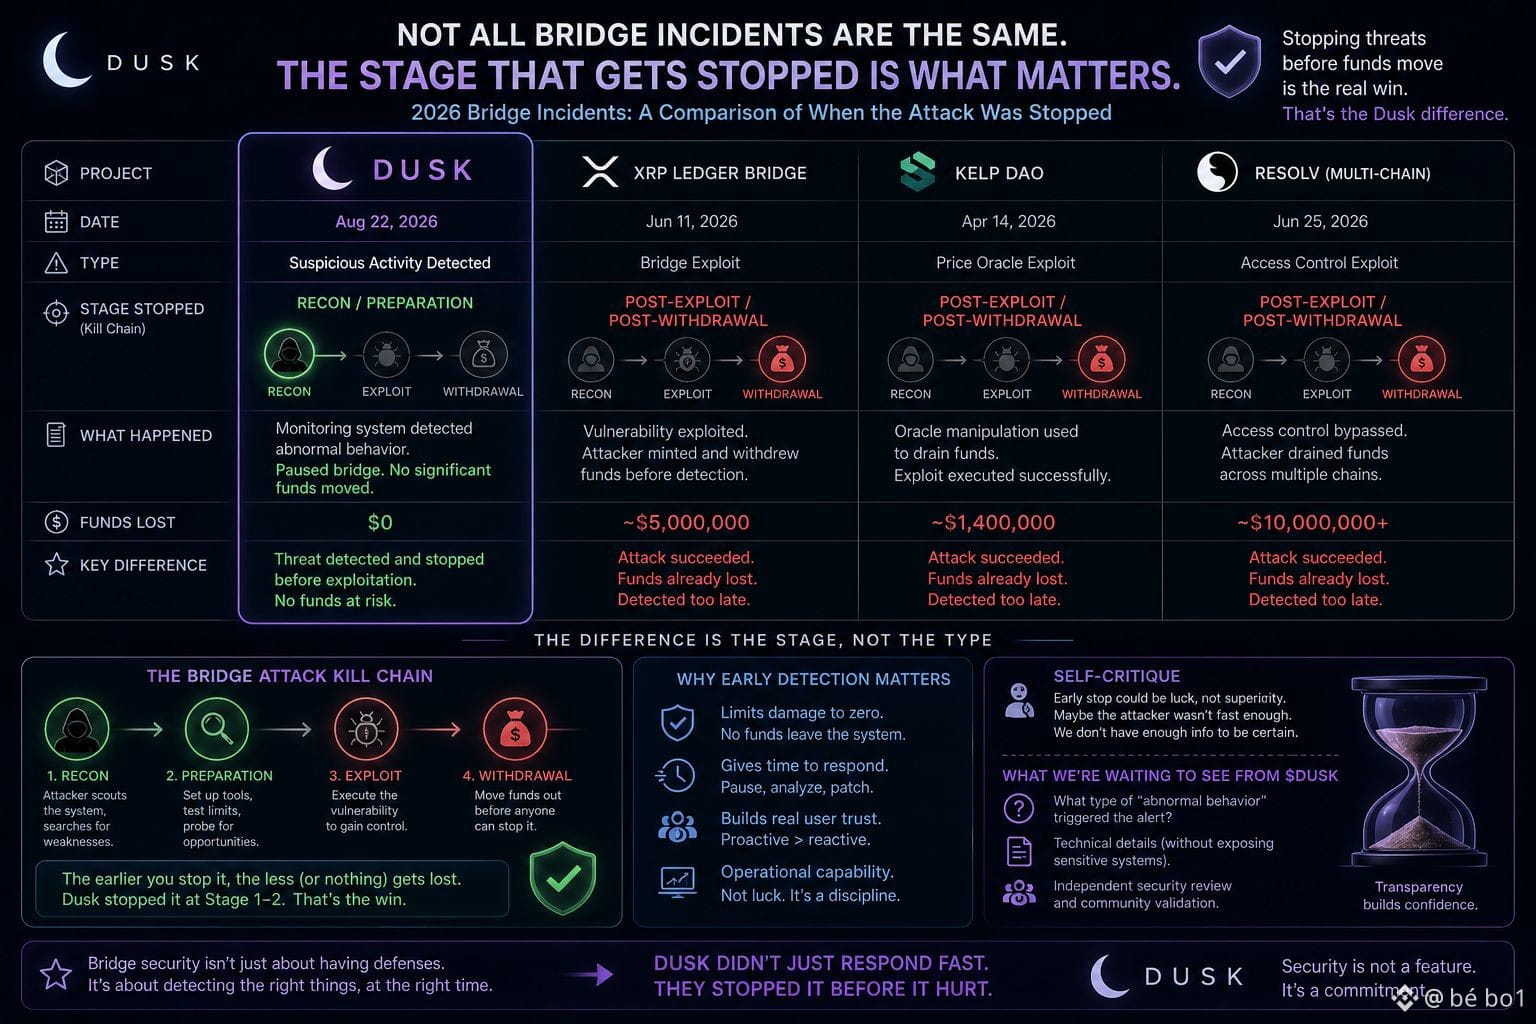
Я заметил одну важную деталь, рассматривая инцидент с bridge @Dusk рядом с перечнем крупных bridge-атак за 2026 год: ключевое отличие не в том, было ли нападение или нет, а в том, на какой стадии атаки её успели остановить.
В случае bridge XRP или Kelp DAO злоумышленникам удалось успешно воспользоваться уязвимостью и вывести средства — проблема обнаруживалась только после того, как активы уже покинули систему. Но в случае Dusk система мониторинга выявила «аномальное поведение» ещё до того, как были выведены какие-либо существенные суммы — остановили на стадии разведки или подготовки, а не после фактической эксплуатации.
Это различие по стадии атаки куда важнее, чем внешняя формулировка «в обоих случаях есть инцидент безопасности». Это наводит на мысль: даже если механизм обнаружения опирается на ручной мониторинг, умение настроить границы предупреждений достаточно чувствительно, чтобы ловить признаки аномалий на раннем этапе, — это действительно ценная операционная способность, и её не стоит приравнивать к «ничего особенного, потому что все знают, что у bridge есть риски».
Самоопровержение: остановка на ранней стадии может быть и следствием того, что злоумышленник просто не успел действовать быстро, а не обязательно тем, что мониторинг Dusk превосходит по возможностям — недостаточно данных, чтобы утверждать, что это намеренное раннее обнаружение или просто удачное стечение обстоятельств.
Я жду, чтобы $DUSK опубликовал технические подробности о том, какой именно тип «аномального поведения» сработал и вызвал предупреждение, чтобы сообщество по безопасности смогло оценить: это действительно раннее обнаружение или же небольшой инцидент, который вовремя обработали благодаря удаче.
#dusk $BTC $ETH
В случае bridge XRP или Kelp DAO злоумышленникам удалось успешно воспользоваться уязвимостью и вывести средства — проблема обнаруживалась только после того, как активы уже покинули систему. Но в случае Dusk система мониторинга выявила «аномальное поведение» ещё до того, как были выведены какие-либо существенные суммы — остановили на стадии разведки или подготовки, а не после фактической эксплуатации.
Это различие по стадии атаки куда важнее, чем внешняя формулировка «в обоих случаях есть инцидент безопасности». Это наводит на мысль: даже если механизм обнаружения опирается на ручной мониторинг, умение настроить границы предупреждений достаточно чувствительно, чтобы ловить признаки аномалий на раннем этапе, — это действительно ценная операционная способность, и её не стоит приравнивать к «ничего особенного, потому что все знают, что у bridge есть риски».
Самоопровержение: остановка на ранней стадии может быть и следствием того, что злоумышленник просто не успел действовать быстро, а не обязательно тем, что мониторинг Dusk превосходит по возможностям — недостаточно данных, чтобы утверждать, что это намеренное раннее обнаружение или просто удачное стечение обстоятельств.
Я жду, чтобы $DUSK опубликовал технические подробности о том, какой именно тип «аномального поведения» сработал и вызвал предупреждение, чтобы сообщество по безопасности смогло оценить: это действительно раннее обнаружение или же небольшой инцидент, который вовремя обработали благодаря удаче.
#dusk $BTC $ETH