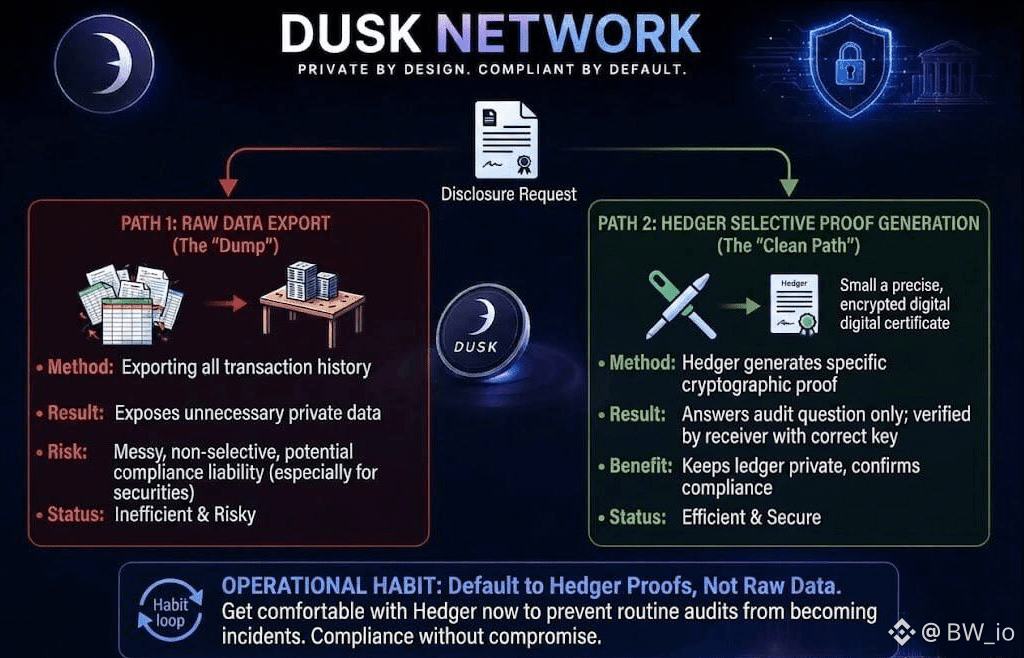
Я думал о той части запуска ноды Dusk, которую большинство людей пропускают: что происходит, когда реальный запрос на раскрытие информации приходит в работу. У вас есть два способа справиться с этим.
Можно передать «сырые» данные транзакции и надеяться, что этого достаточно для регулятора — но это грязно и честно раскрывает больше, чем нужно. А можно позволить Hedger делать то, для чего он создан: сгенерировать криптографическое доказательство, которое отвечает на конкретный вопрос, подтверждает соответствие и при этом не вываливает весь реестр на стол кому-то. Я бы выбирал второй путь каждый раз.
Это не только чище — в этом и весь смысл избирательного раскрытия: сохранять транзакцию приватной от публичного доступа, оставаясь полностью проверяемым для той стороны, у которой есть нужный ключ. Для ноды, поддерживающей регулируемые расчёты, эта разница — не просто косметическая.
Небрежный процесс раскрытия — реальная уязвимость, если вы хоть как-то рядом с токенизированными ценными бумагами. Поэтому привычка, которую я бы выработал уже сейчас, пока не стало срочно, — считать генерацию доказательств стандартным ответом на любой запрос аудита, а экспорт «сырых» данных — не запасным вариантом, а исключением.
Освойте инструменты заранее, до того как будете делать это под давлением. Это небольшая смена процесса, но именно она не даёт рутинному аудиту превратиться в инцидент.
@Dusk $DUSK #dusk $ACE $ACM
Можно передать «сырые» данные транзакции и надеяться, что этого достаточно для регулятора — но это грязно и честно раскрывает больше, чем нужно. А можно позволить Hedger делать то, для чего он создан: сгенерировать криптографическое доказательство, которое отвечает на конкретный вопрос, подтверждает соответствие и при этом не вываливает весь реестр на стол кому-то. Я бы выбирал второй путь каждый раз.
Это не только чище — в этом и весь смысл избирательного раскрытия: сохранять транзакцию приватной от публичного доступа, оставаясь полностью проверяемым для той стороны, у которой есть нужный ключ. Для ноды, поддерживающей регулируемые расчёты, эта разница — не просто косметическая.
Небрежный процесс раскрытия — реальная уязвимость, если вы хоть как-то рядом с токенизированными ценными бумагами. Поэтому привычка, которую я бы выработал уже сейчас, пока не стало срочно, — считать генерацию доказательств стандартным ответом на любой запрос аудита, а экспорт «сырых» данных — не запасным вариантом, а исключением.
Освойте инструменты заранее, до того как будете делать это под давлением. Это небольшая смена процесса, но именно она не даёт рутинному аудиту превратиться в инцидент.
@Dusk $DUSK #dusk $ACE $ACM