#dusk $DUSK @Dusk Я копался прошлой ночью в статье Paper «Цитадели» от Dusk, наполовину в поисках чего‑то другого, и застрял на одной строке, дольше чем собирался. Что такое KYC‑учётная запись на этом устройстве на самом деле, по структуре. Не маркетинговая версия, а сам объект.
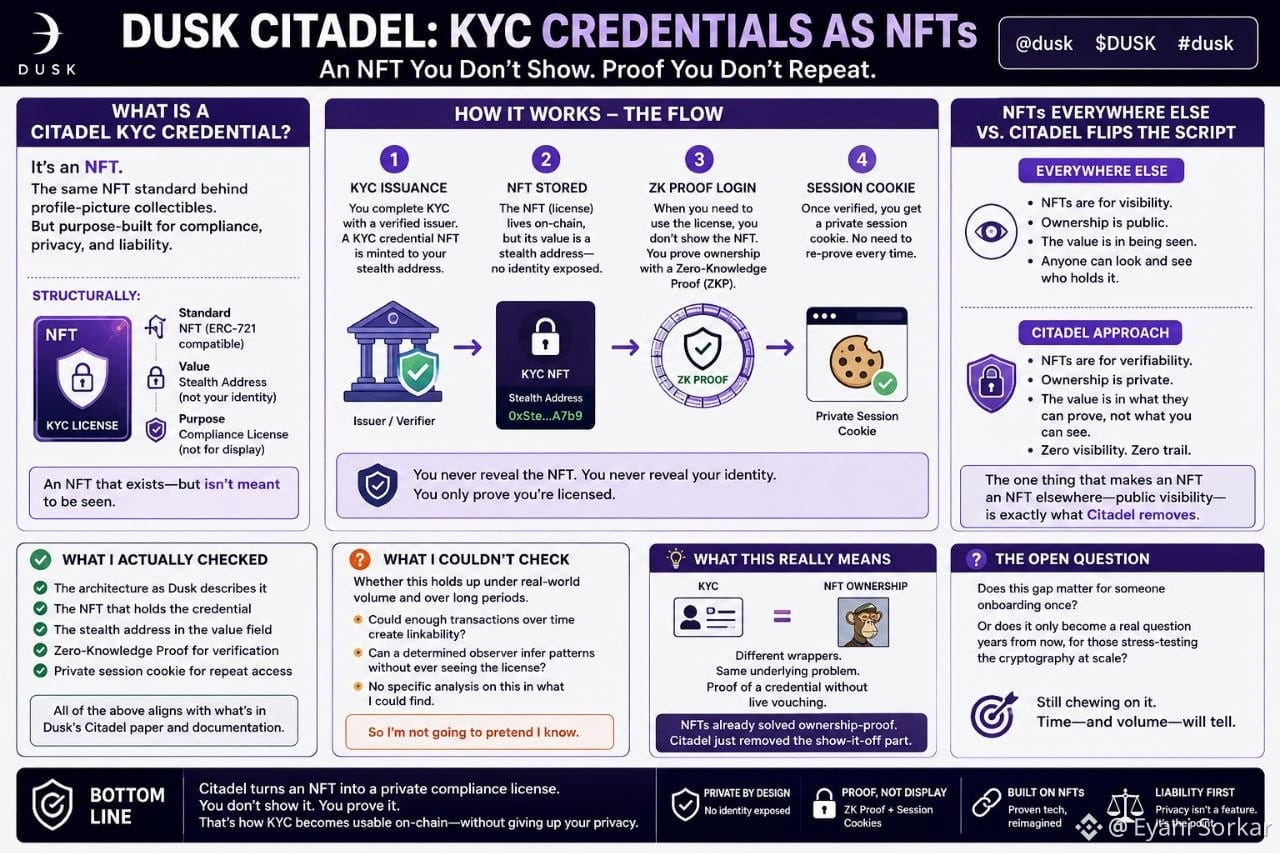
Это NFT. Тот же стандарт, что стоит за любым коллекционным аватаром‑картинкой, который вы когда‑либо видели, как кто‑то хвастается. Именно он несёт под собой вашу лицензию для комплаенса.
Потребовалась минутa, чтобы понять, почему это не выглядит безумным. Везде, где NFT ценится, ценность — в том, что её видно, в этом смысл: вы хотите, чтобы люди знали, что вы держите этот актив. Citadel переворачивает это намеренно. Поле value у NFT — это скрытый адрес, никак не привязанный к реальной личности. А когда вы реально используете лицензию, вы вообще не показываете NFT: вы подтверждаете владение с помощью доказательства с нулевым разглашением, а затем приватная сессионная cookie‑запись обрабатывает вас при следующем входе, чтобы вам не приходилось снова и снова повторять это доказательство. Никакой галереи. Никакого следа. То единственное, что делает NFT NFT где угодно, и что любой может видеть — кто держит — здесь как раз отсутствует.
Откинулся назад и понял: KYC и «докажи, что ты владеешь коллекционным предметом» — не разные проблемы, если копнуть внутрь. Обоим просто нужно доказательство учётного удостоверения без того, чтобы кто‑то подтверждал вас в реальном времени. Часть с доказательством владения у NFT уже была взломана давным‑давно. Citadel просто убрал «покажи это всем», потому что для лицензии это никогда не было целью — это была ответственность.
Стоит сказать прямо, что именно я проверил, а что — нет. Я подтвердил архитектуру так, как её описывает Dusk: сам NFT, скрытый адрес, сценарий flow с session‑cookie. Но проверить я не мог, удержится ли это в реальном потоке объёма. Будет ли со временем достаточно транзакций, чтобы у настойчивого наблюдателя появилось что собрать воедино даже без того, чтобы он видел саму лицензию. Ничего не нашёл, что это обсуждает, так что не буду притворяться, что знаю.
Всё ещё думаю, имеет ли этот пробел значение для того, кто один раз кликает при онбординге, или же он проявится только спустя годы — для тех, кто тестирует эту криптографию, когда объёма будет достаточно, чтобы прогнать проверки на практике.
@Dusk
Это NFT. Тот же стандарт, что стоит за любым коллекционным аватаром‑картинкой, который вы когда‑либо видели, как кто‑то хвастается. Именно он несёт под собой вашу лицензию для комплаенса.
Потребовалась минутa, чтобы понять, почему это не выглядит безумным. Везде, где NFT ценится, ценность — в том, что её видно, в этом смысл: вы хотите, чтобы люди знали, что вы держите этот актив. Citadel переворачивает это намеренно. Поле value у NFT — это скрытый адрес, никак не привязанный к реальной личности. А когда вы реально используете лицензию, вы вообще не показываете NFT: вы подтверждаете владение с помощью доказательства с нулевым разглашением, а затем приватная сессионная cookie‑запись обрабатывает вас при следующем входе, чтобы вам не приходилось снова и снова повторять это доказательство. Никакой галереи. Никакого следа. То единственное, что делает NFT NFT где угодно, и что любой может видеть — кто держит — здесь как раз отсутствует.
Откинулся назад и понял: KYC и «докажи, что ты владеешь коллекционным предметом» — не разные проблемы, если копнуть внутрь. Обоим просто нужно доказательство учётного удостоверения без того, чтобы кто‑то подтверждал вас в реальном времени. Часть с доказательством владения у NFT уже была взломана давным‑давно. Citadel просто убрал «покажи это всем», потому что для лицензии это никогда не было целью — это была ответственность.
Стоит сказать прямо, что именно я проверил, а что — нет. Я подтвердил архитектуру так, как её описывает Dusk: сам NFT, скрытый адрес, сценарий flow с session‑cookie. Но проверить я не мог, удержится ли это в реальном потоке объёма. Будет ли со временем достаточно транзакций, чтобы у настойчивого наблюдателя появилось что собрать воедино даже без того, чтобы он видел саму лицензию. Ничего не нашёл, что это обсуждает, так что не буду притворяться, что знаю.
Всё ещё думаю, имеет ли этот пробел значение для того, кто один раз кликает при онбординге, или же он проявится только спустя годы — для тех, кто тестирует эту криптографию, когда объёма будет достаточно, чтобы прогнать проверки на практике.
@Dusk