Сегодня я копался в OpenGradient во время задачи CreatorPad, и кое-что в настройке TEE никак не давало мне двигаться дальше. @OpenGradient $OPG #OPG описывает это как защищённую инфраструктуру ИИ — и такое описание технически верно, но есть одна деталь в том, как это устроено на практике, которая ощущается иначе, если смотреть глубже, чем поверхностно.
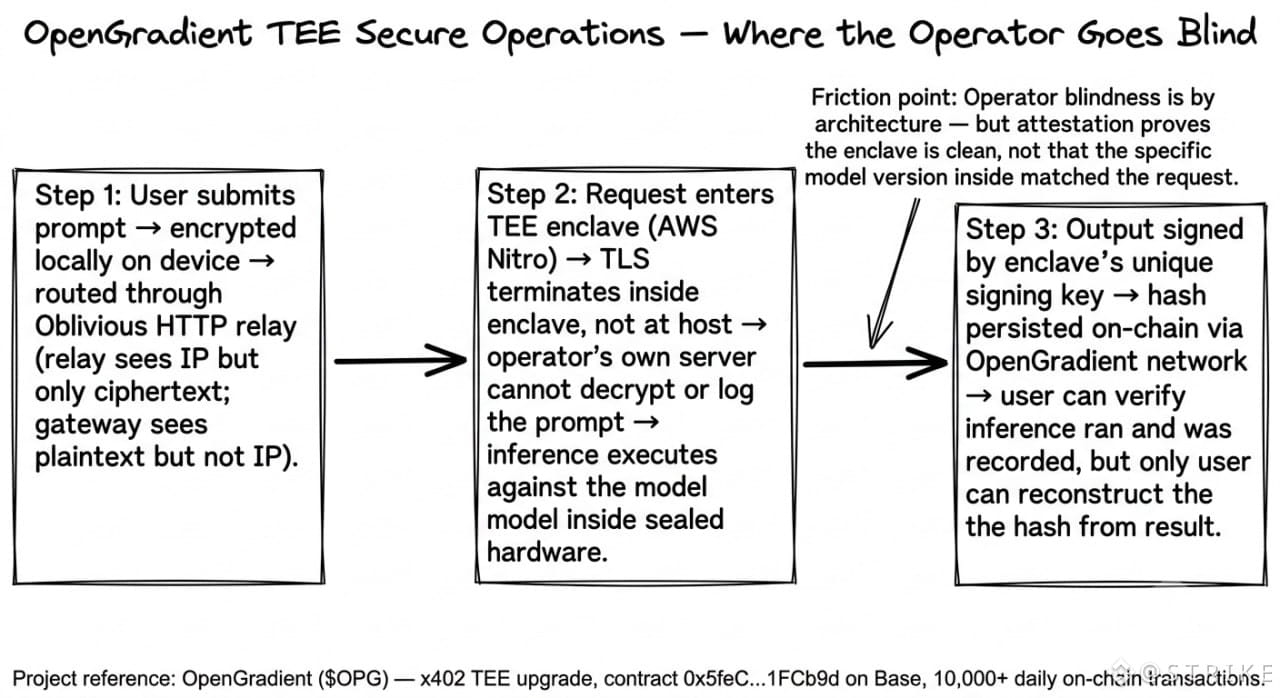
Процесс регистрации узла TEE. Каждый узел вывода, который хочет обслуживать запросы внутри Trusted Execution Environment, должен криптографически доказать — прежде чем ему разрешат подключиться к сети — что он запускает ровно то, правильное, не подменённое программное обеспечение. AWS Nitro Enclaves генерируют аттестацию, а AWS подписывает её как удостоверяющий центр. И вот что заставило меня поставить кофе: оператор узла, управляющий аппаратной частью, физически не может прочитать или залогировать подсказки, которые проходят через его же машину. Сам энклав завершает TLS внутри себя. Не на сервере. Внутри энклава. Оператор не видит данные, с которыми работает.
Это важное свойство безопасности. Большинство продуктов с формулировкой «защищённый ИИ» предлагают вам доверять документу с политиками. Здесь же оператор структурно не может предать вас, даже если бы хотел. Сеть уже к этой неделе проталкивает по цепочке 10 000+ ежедневных транзакций, контракт 0x5feC...1FCb9d в Base, но реальная активность находится на уровне энклава — его напрямую никто не может наблюдать.
…хотя именно там и появляется сомнение. Если оператор не может видеть, что именно запускалось, а доказательство подтверждает лишь то, что энклав не был изменён — кто тогда проверяет, какая именно версия модели внутри энклава была той, которую вы просили?
Процесс регистрации узла TEE. Каждый узел вывода, который хочет обслуживать запросы внутри Trusted Execution Environment, должен криптографически доказать — прежде чем ему разрешат подключиться к сети — что он запускает ровно то, правильное, не подменённое программное обеспечение. AWS Nitro Enclaves генерируют аттестацию, а AWS подписывает её как удостоверяющий центр. И вот что заставило меня поставить кофе: оператор узла, управляющий аппаратной частью, физически не может прочитать или залогировать подсказки, которые проходят через его же машину. Сам энклав завершает TLS внутри себя. Не на сервере. Внутри энклава. Оператор не видит данные, с которыми работает.
Это важное свойство безопасности. Большинство продуктов с формулировкой «защищённый ИИ» предлагают вам доверять документу с политиками. Здесь же оператор структурно не может предать вас, даже если бы хотел. Сеть уже к этой неделе проталкивает по цепочке 10 000+ ежедневных транзакций, контракт 0x5feC...1FCb9d в Base, но реальная активность находится на уровне энклава — его напрямую никто не может наблюдать.
…хотя именно там и появляется сомнение. Если оператор не может видеть, что именно запускалось, а доказательство подтверждает лишь то, что энклав не был изменён — кто тогда проверяет, какая именно версия модели внутри энклава была той, которую вы просили?