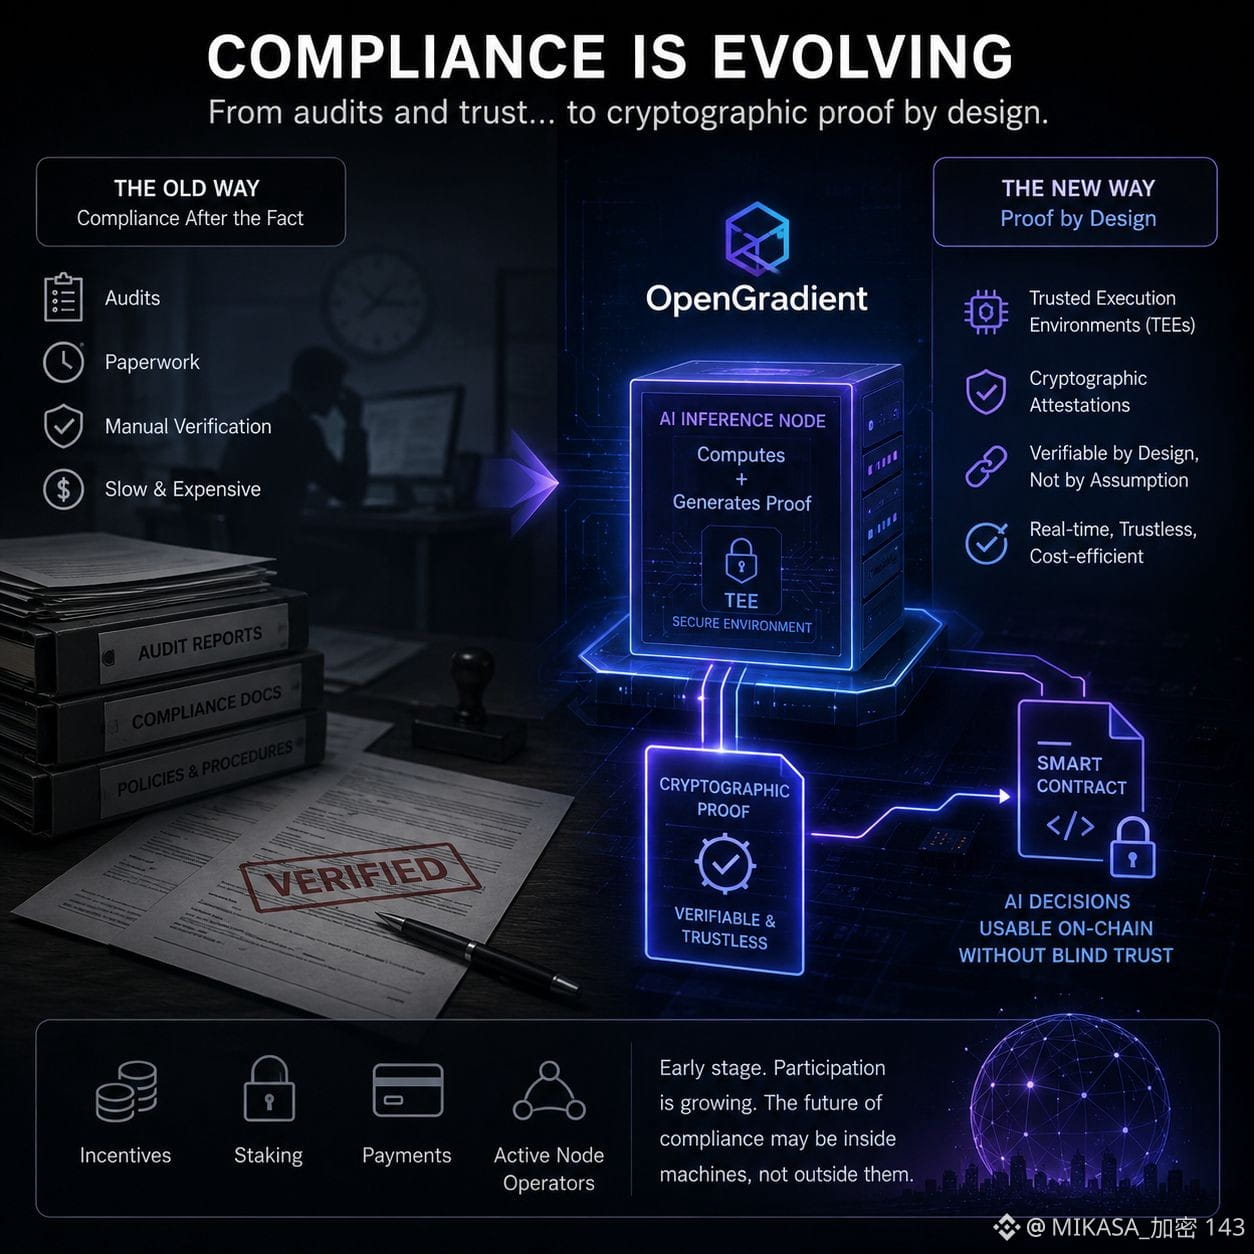
Я смотрю на то, как меняется комплаенс, и ощущение такое, будто мы переходим в совершенно другую эпоху. Раньше комплаенс напоминал мне авиационную безопасность: проверки, документы и подтверждение всего уже после того, как работа была сделана. Это было медленно, дорого и в значительной степени опиралось на доверие и верификацию постфактум.
То, что меняется сейчас, — это сочетание ИИ и криптографии. Вместо того чтобы проверять комплаенс снаружи, сама система может генерировать доказательство того, что она действовала корректно. Технологии вроде Trusted Execution Environments (TEEs) и криптографических аттестаций позволяют проверять вычисления по замыслу, а не полагаться на предположения.
Одна из причин, почему я внимательно наблюдаю за OpenGradient. Похоже, он применяет этот сдвиг к выводу (inference) ИИ: узлы не просто вычисляют результаты, но и генерируют криптографические доказательства того, что эти результаты подлинные и их можно верифицировать. Если такие доказательства могут напрямую связываться с смарт-контрактами, решения ИИ могут стать применимыми on-chain без необходимости слепого доверия.
В экономическом плане сеть по-прежнему зависит от стимулов, стейкинга, платежей и активных операторов узлов, так что, очевидно, это ранний этап, и участие остается неоднородным. Но я все равно продолжаю задаваться вопросом: не туда ли движется комплаенс — не «снаружи» машин через аудиты, а «внутри» них через криптографическое доказательство.
#OPG @OpenGradient $OPG
То, что меняется сейчас, — это сочетание ИИ и криптографии. Вместо того чтобы проверять комплаенс снаружи, сама система может генерировать доказательство того, что она действовала корректно. Технологии вроде Trusted Execution Environments (TEEs) и криптографических аттестаций позволяют проверять вычисления по замыслу, а не полагаться на предположения.
Одна из причин, почему я внимательно наблюдаю за OpenGradient. Похоже, он применяет этот сдвиг к выводу (inference) ИИ: узлы не просто вычисляют результаты, но и генерируют криптографические доказательства того, что эти результаты подлинные и их можно верифицировать. Если такие доказательства могут напрямую связываться с смарт-контрактами, решения ИИ могут стать применимыми on-chain без необходимости слепого доверия.
В экономическом плане сеть по-прежнему зависит от стимулов, стейкинга, платежей и активных операторов узлов, так что, очевидно, это ранний этап, и участие остается неоднородным. Но я все равно продолжаю задаваться вопросом: не туда ли движется комплаенс — не «снаружи» машин через аудиты, а «внутри» них через криптографическое доказательство.
#OPG @OpenGradient $OPG