


Gnosis старается справиться с эксплойтом, который произошел в понедельник и затронул их продукт Gnosis Pay, после того как соучредитель Мартин Кёппельман подтвердил активный хак, связанный с модулем задержки системы, и заявил, что проект покроет убытки пользователей.
Кёппельман первоначально призвал пользователей вывести средства, это предупреждение быстро усилило блокчейн-безопасностная фирма PeckShield, которая заявила, что пользователям настоятельно рекомендуется вывести все средства (EURe и GNO) и проверить свои риски.
Однако соучредитель Gnosis позже отозвал этот совет и удалил первоначальный твит, сказав, что большинство пользователей не смогут вывести свои средства. Он повторил, что команда Gnosis "активно работает над минимизацией ущерба" и сделает пользователей целыми.
Gnosis — это давний проект Ethereum, наиболее известный своей инфраструктурой смарт-контрактов и Gnosis Chain, сетью, совместимой с Ethereum Virtual Machine (EVM), используемой для платежей и децентрализованных финансов.
Меняющееся руководство оставляет ключевые вопросы без ответа, включая сумму украденного, какие контракты или пользователи затронуты, и является ли проблема следствием модуля задержки Zodiac, его конфигурации в Gnosis Pay или более широкой архитектурной ошибки.
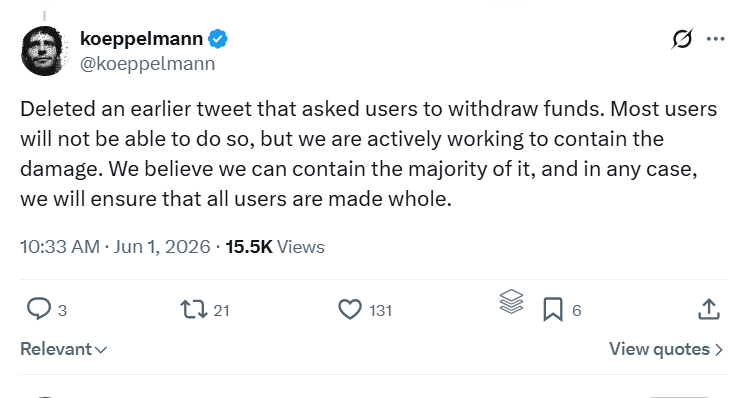
Сооснователь Gnosis обещает возместить пользователям убытки. Источник: Koeppelmann
Cointelegraph обратился к Gnosis и Gnosis Pay за комментарием, но не получил ответа к моменту публикации.
Бывший ведущий разработчик Near protocol Вадим Зацодил сказал, что дизайн Gnosis Pay направляет самообслуживание пользователей через общий слой "задержки", который ставит исходящие транзакции из множества Safes в очередь одновременно, так что ошибка или эксплойт там могут отправить злонамеренные выводы в очереди тысяч пользователей одновременно, хотя индивидуальные ключи никогда не перемещаются.
На практике, как он утверждал, что защищает пользователей в этом инциденте, это меньше самообслуживание Safe-аккаунтов и больше способность Gnosis приостанавливать инфраструктуру и выделять средства казны для покрытия убытков.
Инцидент следует за эксплойтом модуля Safe третьей стороны
Этот инцидент произошел всего через несколько дней после отдельного эксплойта, связанного с модулем третьей стороны, подключенным к Safe, инфраструктуре смарт-контрактов, изначально инкубируемой в экосистеме Gnosis и теперь разрабатываемой Safe Labs.
В этом случае контракт SquidRouterModule, взаимодействующий с кошельками Safe, был использован для кражи около $3.2 миллиона из примерно 86 Safes на Ethereum и Base, что побудило как Safe Labs, так и Squid заявить, что уязвимость лежит за пределами их основных протоколов.
Это также происходит после месяца снижения потерь от криптоэксплойтов в целом. Данные от CertiK, опубликованные в воскресенье, показали, что общие потери снизились до около $68.3 миллиона в мае, что составляет примерно 90% снижение по сравнению с апрелем, отмечая третий месяц в этом году с убытками ниже $100 миллионов.
Журнал: Будет ли закон CLARITY полезен — или вреден — для DeFi?