
У меня украли 47.000€ в крипте, пока я спал. Вот как это произошло.
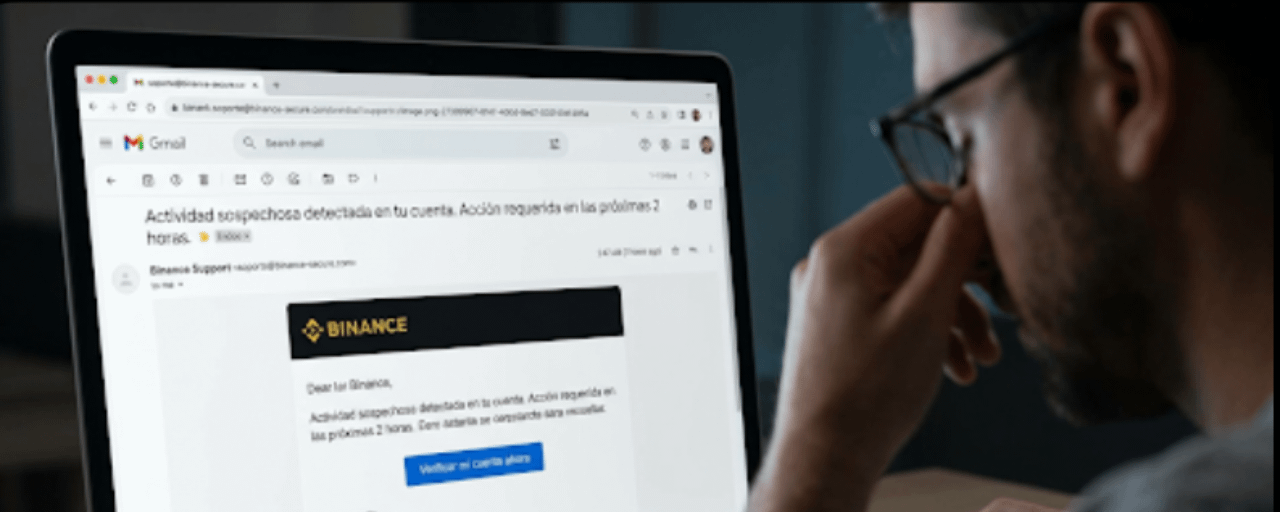
Сейчас 2:47 ночи. Мигель, трейдер с 6-летним стажем, получает письмо от "support@binance-secure.com".
Вопрос: "Обнаружена подозрительная активность в вашей учетной записи. Требуется действие в течение следующих 2 часов."
Логотип идеален. Дизайн идентичен Binance. Есть синяя кнопка с надписью "Проверить мою учетную запись сейчас".
Мигель торгует с 2018 года. Видел сотни фишинговых атак. Но сейчас 3 часа ночи, он только что увидел, что рынок в красной зоне, и письмо адресовано его настоящему имени.
Кликни.
ЧТО МИГЕЛЬ НЕ ЗНАЛ
Домен binance-secure.com был зарегистрирован за 11 дней до.
В тот момент ни один сканер не пометил его как опасный. SPF и DMARC были настроены правильно. SSL сертификат был действительным. Страница была точной копией портала Binance.
Мигель ввел свой пароль. Затем его 2FA код.
Но настоящая атака не была на то, чтобы украсть его аккаунт в Binance.
КОНТРАКТ, КОТОРЫЙ НИКТО НЕ ЧИТАЛ
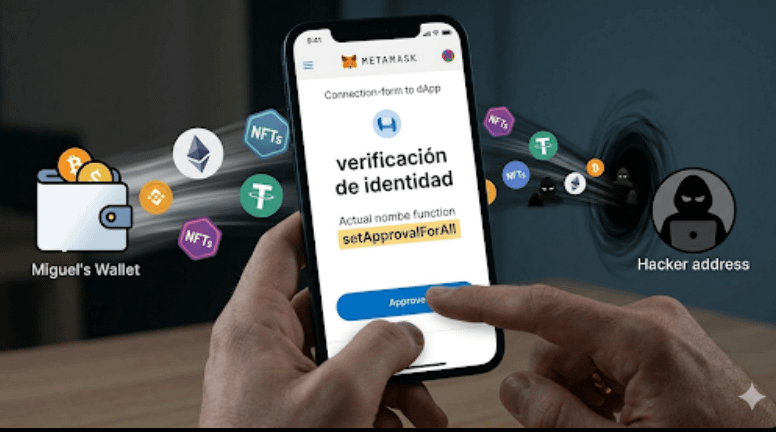
Страница просила "проверить свой кошелек". Это была форма подключения MetaMask.
При подключении появилось окно подписания. Текст гласил "проверка личности". Мигель одобрил.
То, что он подписал, было setApprovalForAll — разрешение на перемещение ВСЕХ его NFTs и токенов без дополнительного подтверждения.
Через 4 минуты его кошелек был пуст.
3 ВЕКТОРА, КОТОРЫЕ ВСЕГДА ИСПОЛЬЗУЮТ
🔴 1. Ложный домен с 11 днями жизни. Твой мозг не распознает его визуально.
🔴 2. Искусственная спешка. "2 часа на действие" отключает критическое мышление.
🔴 3. Один единственный подписанный в MetaMask. Без лимита. Без срока действия.
КАК ЗАЩИТИТЬСЯ
✅ Всегда проверяй возраст домена перед вводом учетных данных. Менее 90 дней = не вводи.
✅ Настоящий отправитель — это не красивое имя в почтовом ящике. Это домен после @. поддержка@binance-secure.com НЕ является Binance.
✅ Перед подписанием в MetaMask внимательно читай, что ты разрешаешь. setApprovalForAll без лимита почти всегда является ловушкой.
ПРАВИЛО СТАДИЯ: СПЕШКА + ВИЗУАЛЬНОЕ ДОВЕРИЕ + ОДНА ПОДПИСЬ = КРАЖА.
Наруши любой из трех, и атака провалится.
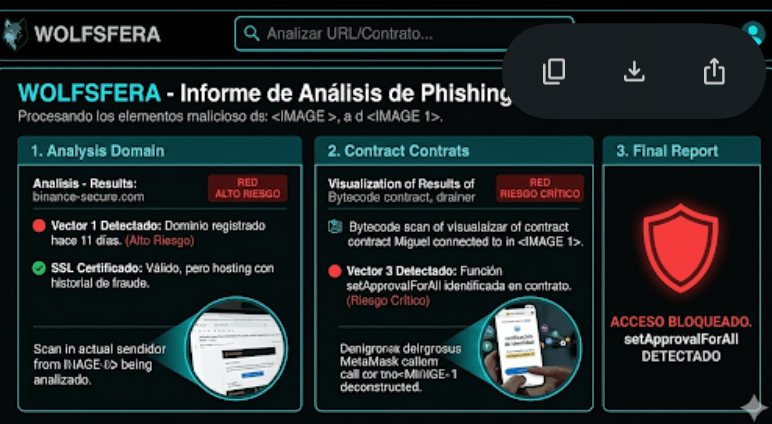
Есть что-то подозрительное? В Wolfsfera мы анализируем бесплатно:
🔍 Домен и URL — мы определяем, является ли это клоном, сколько дней он существует, является ли SSL сертификат поддельным или имеет ли хостинг историю мошенничества.
📧 Электронные письма — мы анализируем домен отправителя, есть ли у него настроенные SPF/DMARC и подражает ли он известному бренду, как Binance, Ledger или MetaMask.
📄 Умные контракты — мы сканируем байт-код в поисках опасных функций, таких как setApprovalForAll, неограниченный выпуск или известные паттерны дренажа.
Все за секунды. Без регистрации. Без затрат.
Отправь мне в комментариях или в личных сообщениях, что хочешь проанализировать, и я отвечу с полным отчетом. 🐺
Мигель — не реальный человек, но его история происходит каждый день. С опытными людьми.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH