


Бразильский специалист по безопасности предупредил других о последней схеме мошенничества с поддельным устройством Ledger, нацеленной на кражу криптовалюты пользователей.
Публикуя как «Past_Computer2901» на канале Reddit «ledgerwallet» в четверг, специалист по безопасности сообщил, что они приобрели то, что считали легитимным устройством Ledger для личного использования, но вскоре поняли, что это было сложное подделка, нацеленная на кражу средств пользователей.
«Это не должно вызывать панику, а скорее служить серьезным предупреждением — я, честно говоря, все еще немного потрясен масштабом этой операции», — сказали они.
Мошенники используют все более сложные стратегии, чтобы нацелиться на пользователей, выбирающих самостоятельное хранение, от атак на цепочку поставок до социального инжиниринга и мошенничества с одобрением.
Ранее в этом месяце более 50 жертв были обмануты и раскрыли свои сид-фразы на поддельном приложении Ledger Live, которое попало в App Store Apple с помощью стратегии обмана. Жертвы потеряли в общей сложности 9,5 миллиона долларов, прежде чем Apple удалил злонамеренное приложение.
Как работает мошенничество с поддельным устройством Ledger
Исследователь сказал, что купил Ledger Nano S Plus на китайском рынке, который стоил столько же, сколько в официальном магазине Ledger. Упаковка и объявление также в начале казались законными.
Однако, когда они подключили устройство к подлинному приложению Ledger Live — которое, к счастью, уже было установлено на их компьютере — оно не прошло встроенную «Проверку подлинности» Ledger.
Это побудило их разобрать устройство, обнаружив модифицированное оборудование и прошивку, предназначенные для захвата и раскрытия конфиденциальных данных кошелька.
Исследователь безопасности сказал, что мошенники нацеливаются на пользователей Ledger, которые впервые используют устройство, так как QR-код, который приходит в коробке, обычно направляет пользователей на загрузку злонамеренной версии приложения Ledger Live, которое показывает поддельную "Проверку подлинности.”
Пользователи, продолжающие следовать инструкциям, в конечном итоге позволят мошенникам получить сид-фразы пользователя и в любое время вывести средства.
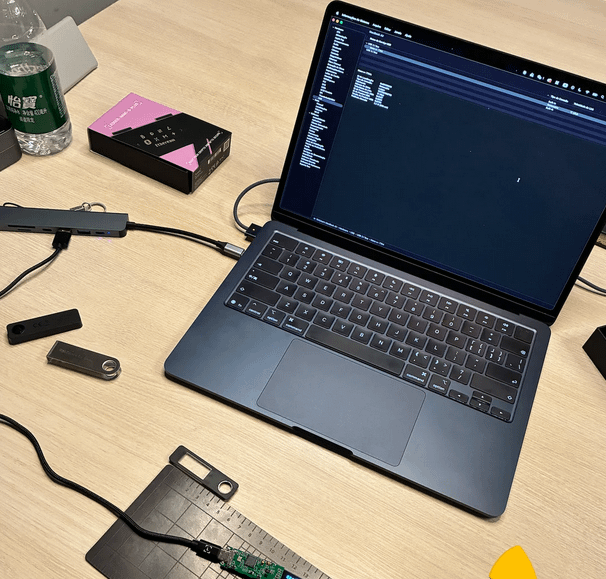 Фото поддельного устройства Ledger, которое разбирают. Источник: Reddit
«Берегите себя. Загружайте Ledger Live только с ledger.com. Покупайте оборудование только на ledger.com,» — сказал исследователь безопасности.
«Если ваше устройство не прошло Проверку подлинности — немедленно прекратите его использование.»
После разбора устройства они обнаружили явные признаки подделки, включая стертые маркировки чипа и антенну WiFi и Bluetooth, встроенную в устройство.
Законные продукты аппаратного обеспечения Ledger созданы для полного оффлайн-хранения приватных ключей.
Исследователь безопасности затем изучил прошивку, переведя «чип в режим загрузки», который изначально идентифицировал устройство как Nano S Plus 7704 с прикрепленным серийным номером.
Тем не менее, как только завершилась последовательность загрузки, появилось имя другого производителя: Espressif Systems, публично торгуемая китайская полупроводниковая компания, расположенная в Шанхае.
Cointelegraph связался с Espressif для комментариев, но не получил немедленного ответа.
Журнал: Что такое 'Состояние сети' и есть ли реальные примеры? Большие вопросы