
Ядерное оружие Северной Кореи не финансируется традиционными источниками дохода, такими как уголь или налоги, а поддерживается украденной криптовалютой. 18 июля 2024 года группа хакеров правительства Северной Кореи, Lazarus Group, провела дерзкую атаку на WazirX, крупнейшую криптобиржу Индии.
Всего за более чем час эта группа украла более 200 миллионов долларов и исчезла, прежде чем какая-либо реакция могла бы успеть за ними. Атака была организована как профессиональная военная операция. Ограбление WazirX — лишь одно из многих действий, напрямую связанных с Lazarus.
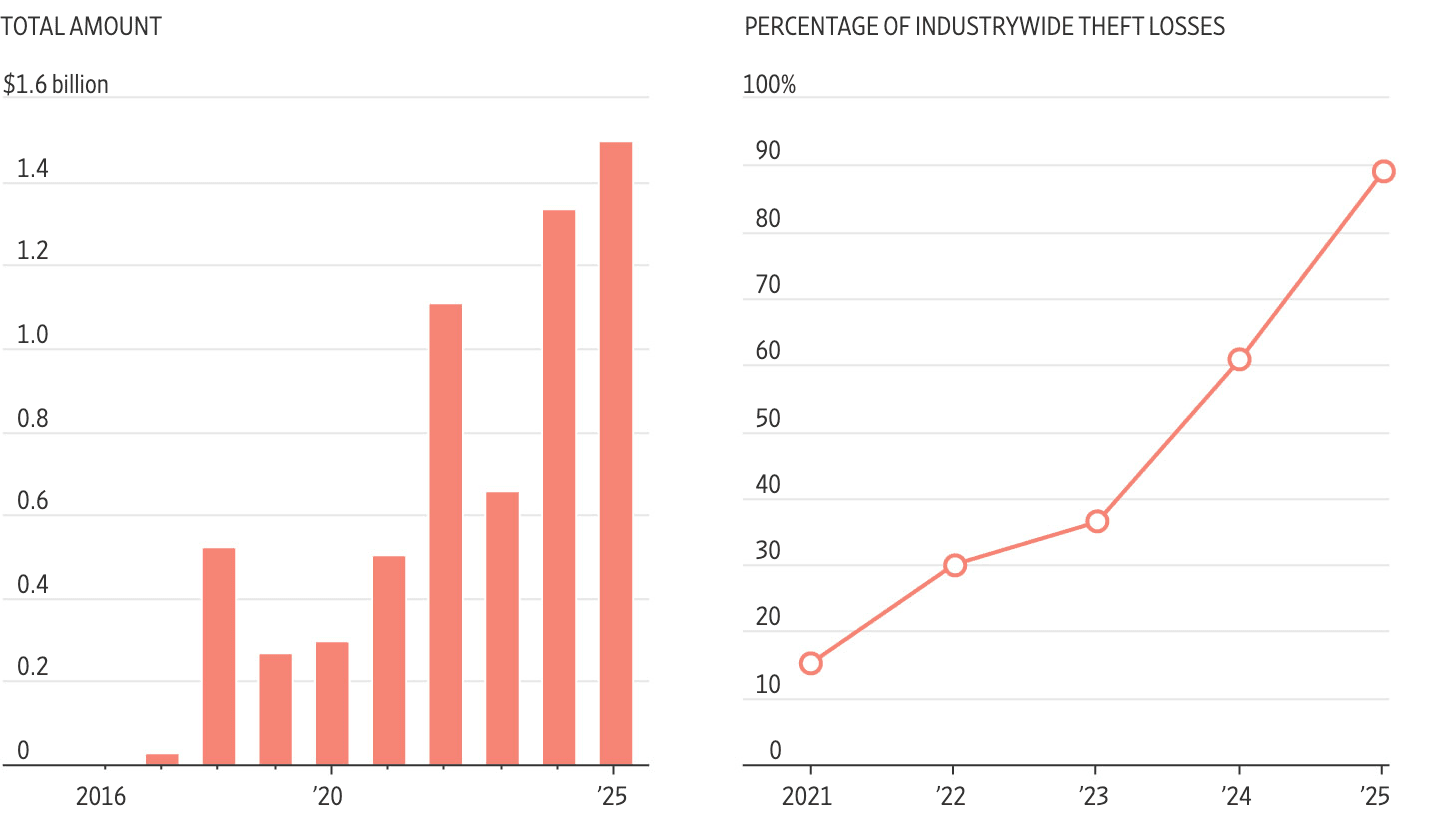
За последние 10 лет Lazarus украл более 6 миллиардов долларов, что делает эту группу самым опасным криптовалютным вором в мире. Согласно отчету Wall Street Journal, действия Lazarus играют важную роль в поддержании режима Ким Чен Ына, одновременно финансируя ядерную программу, несмотря на строгие международные санкции.
Lazarus: Сборище лучших умов Северной Кореи
Бенедикт Хэмилтон, генеральный директор Kroll — компании, помогающей WazirX в поисках украденных средств, отметил, что скорость и уровень автоматизации этой группы указывают на то, что украденные деньги, вероятно, были конвертированы в наличные сразу после нападения.
С потерей почти половины своих активов WazirX был вынужден приостановить свою деятельность. Представитель этой биржи заявил, что они прилагают усилия для восстановления средств пользователей и планируют вскоре возобновить работу.
Lazarus сформировался из лучших умов Северной Кореи, и эта группа не спешит в своих операциях. Они могут тратить месяцы, даже годы, на изучение целей, создание фальшивых профилей и поиск единственной уязвимости для эксплуатации.
Чтобы проникнуть в системы компаний, Lazarus использует личные данные сотрудников из Instagram, LinkedIn и Facebook, а затем разрабатывает персонализированные мошеннические схемы, чтобы заставить их щелкнуть по ссылкам с вредоносным ПО.
Некоторые члены Lazarus даже подавали заявки на работу удаленно в американские технологические компании под вымышленными личностями, проходили собеседования и работали внутри систем, чтобы получить доступ к данным. Эти операции организованы и осуществляются как профессиональные военные кампании с государственной поддержкой.
Северная Корея и стратегия кражи криптовалюты
В феврале 2024 года Lazarus совершил крупнейшую кражу в истории группы — украл 1,5 миллиарда долларов с Bybit, одной из крупнейших криптобирж в мире. По данным Chainalysis, только в 2024 году Северная Корея несла ответственность за более чем 60% всех украденных средств в сфере криптовалют.
Эта страна создала мощную кибернетическую армию с более чем 8000 хакеров, работающих на полную ставку, организованных в группы по военному принципу и поддерживаемых множеством меньших подразделений, согласно Wall Street Journal.
Дети с талантами в математике или науке отбираются с раннего возраста и проходят углубленное обучение, чтобы стать хакерами. У них нет подработок, они посвящают всё своё время кибератакам.
Хотя они живут лучше, чем большинство граждан Северной Кореи, эти хакеры испытывают сильное давление и сталкиваются с жесткими формами наказания, если потерпят неудачу. Эльма Дюваль, соавтор отчета из организации PScore, базирующейся в Сеуле, опросила бывших сотрудников IT и раскрыла, что хакеры часто подвергаются физическому наказанию, если не выполняют свои задания.
Ким Чен Ир, покойный лидер Северной Кореи, когда-то заявил, что будущие войны будут вестись с помощью компьютеров. Это видение стало национальной стратегией при Ким Чен Ыне.
С традиционные источники дохода, такие как торговля оружием, контрабанда угля и работа за границей, были подавлены международными санкциями, Северная Корея была вынуждена искать новые источники дохода. Их разведывательное агентство оценивает, что Северной Корее нужно около 6 миллиардов долларов в год, включая сотни миллионов долларов для поддержания ядерной программы.
Криптовалюты становятся идеальным выбором: быстро, с низкими затратами и трудно отслеживаемыми. Хотя Пхеньян никогда публично не признавал ответственности за какие-либо атаки, американские чиновники утверждают, что Lazarus часто оставляет следы, включая вредоносное ПО и кошельки, которые были повторно использованы из предыдущих взломов.
Эта группа была обвинена в причастности к таким крупным атакам, как взлом Sony в 2014 году, кража из центрального банка Бангладеш в 2016 году и атака-вымогатель WannaCry в 2017 году.
Lazarus: Новая цель — криптовалютные ETF и кандидаты на работу
В сентябре 2024 года ФБР выпустило предупреждение о том, что Lazarus нацеливается на компании, связанные с ETF. Это привлекательный сегмент рынка с 37 миллиардами долларов притока инвестиций в прошлом году, включая фонды от BlackRock, Fidelity и многих других крупных компаний. Lazarus использовал электронные письма с вредоносным ПО, специально разработанные для каждой жертвы.
В декабре 2024 года американский суд предъявил обвинения 14 северокорейцам за кражу личных данных американцев и подачу заявок на работу в американские технологические компании и некоммерческие организации. Эти члены Lazarus сами называют себя «IT-воителями», заработавшими 88 миллионов долларов зарплаты, которые полностью были переведены в Северную Корею.
Эти работы дают им прямой доступ к системам и данным компании. Некоторые криптовалютные компании подтвердили, что подверглись атаке со стороны поддельных кандидатов.
Бен Тёрнер, руководитель технического отдела Cloudburst Technologies, компании по разведке криптовалют, заявил: «Мы всё чаще замечаем присутствие северокорейских хакеров вокруг нас». Его команда также отмечает значительное увеличение подозрительных заявок на работу, что свидетельствует о том, что Lazarus расширяет свои операции.
Отказ от ответственности: Статья имеет исключительно информационный характер и не является инвестиционной рекомендацией. Инвесторы должны тщательно изучить информацию перед принятием решений. Мы не несем ответственности за ваши инвестиционные решения.


